مشكلة في أنظمة المصادقة
يعتمد الاقتصاد عبر الإنترنت على أسماء المستخدمين وكلمات المرور. هم
مما لا يثير الدهشة ، البنوك وغيرها من الرقميةطورت الخدمات أنظمة مصادقة أكثر تطوراً تقوم بأكثر من مجرد الاعتماد على المستخدمين الذين يعرفون كلمة المرور الخاصة بهم. على سبيل المثال ، الشخص لديه eToken الخاص به.
eToken (من الإنجليزية الإلكترونية - الإلكترونية والإنجليزية.token - Sign ، token) - وسائل لأدوات المصادقة الشخصية على شكل مفاتيح USB وبطاقات ذكية ، بالإضافة إلى حلول برمجية تستخدمها. تُباع هذه الرموز المميزة أيضًا في روسيا.
العملية التي لدى المستخدموكلمة المرور والرمز الشخصي، تُعرف باسم المصادقة متعددة العوامل (MFA). نعم، إنه يحد بشكل كبير من إمكانية ارتكاب الجرائم الإلكترونية، ولكن له أيضًا عيوبه. ولأنه ينطوي على الكثير من المتاعب، فإن العديد من المستخدمين يترددون في التسجيل للحصول على الرمز المميز، مما يعني أن القليل من الناس يستخدمونه.
هل يوجد بديل؟
لحل هذه المشكلة مؤخرًاأصبح نظام المصادقة البديل شائعًا في خدمات مثل Amazon و Facebook و Google و PayPal. يبحث هذا النظام ، المعروف باسم المصادقة القائمة على المخاطر (RBA) ، في بصمات أصابع المستخدم للتحقق من بيانات اعتماد شخص ما. يمكن أن تتضمن معلومات فنية أساسية مثل نوع المتصفح أو نظام التشغيل ، بالإضافة إلى سلوك المستخدم. يتعلق الأمر بحركة الماوس وموقعه وحتى سرعة الضغط على المفاتيح. إذا كانت بصمة الإصبع تتطابق مع ما هو متوقع من المستخدم - بناءً على السلوك السابق - فيُسمح له بتسجيل الدخول على الفور باستخدام اسم المستخدم وكلمة المرور فقط. خلاف ذلك ، مطلوب مصادقة إضافية مع رمز مميز.
بالطبع ، جاء مجرمو الإنترنت بسرعةطرق لتجاوز RBA من خلال تطوير مجموعات التصيد التي تتضمن أيضًا بصمات الأصابع. ومع ذلك ، فإنهم يجدون صعوبة في تحويل هذا إلى عمل فعال ومربح. أحد الأسباب هو أن ملفات تعريف المستخدمين هذه تتغير بمرور الوقت واعتمادًا على الخدمات ويجب جمعها من خلال هجمات تصيد إضافية.
الظهور كشخص آخر كخدمة
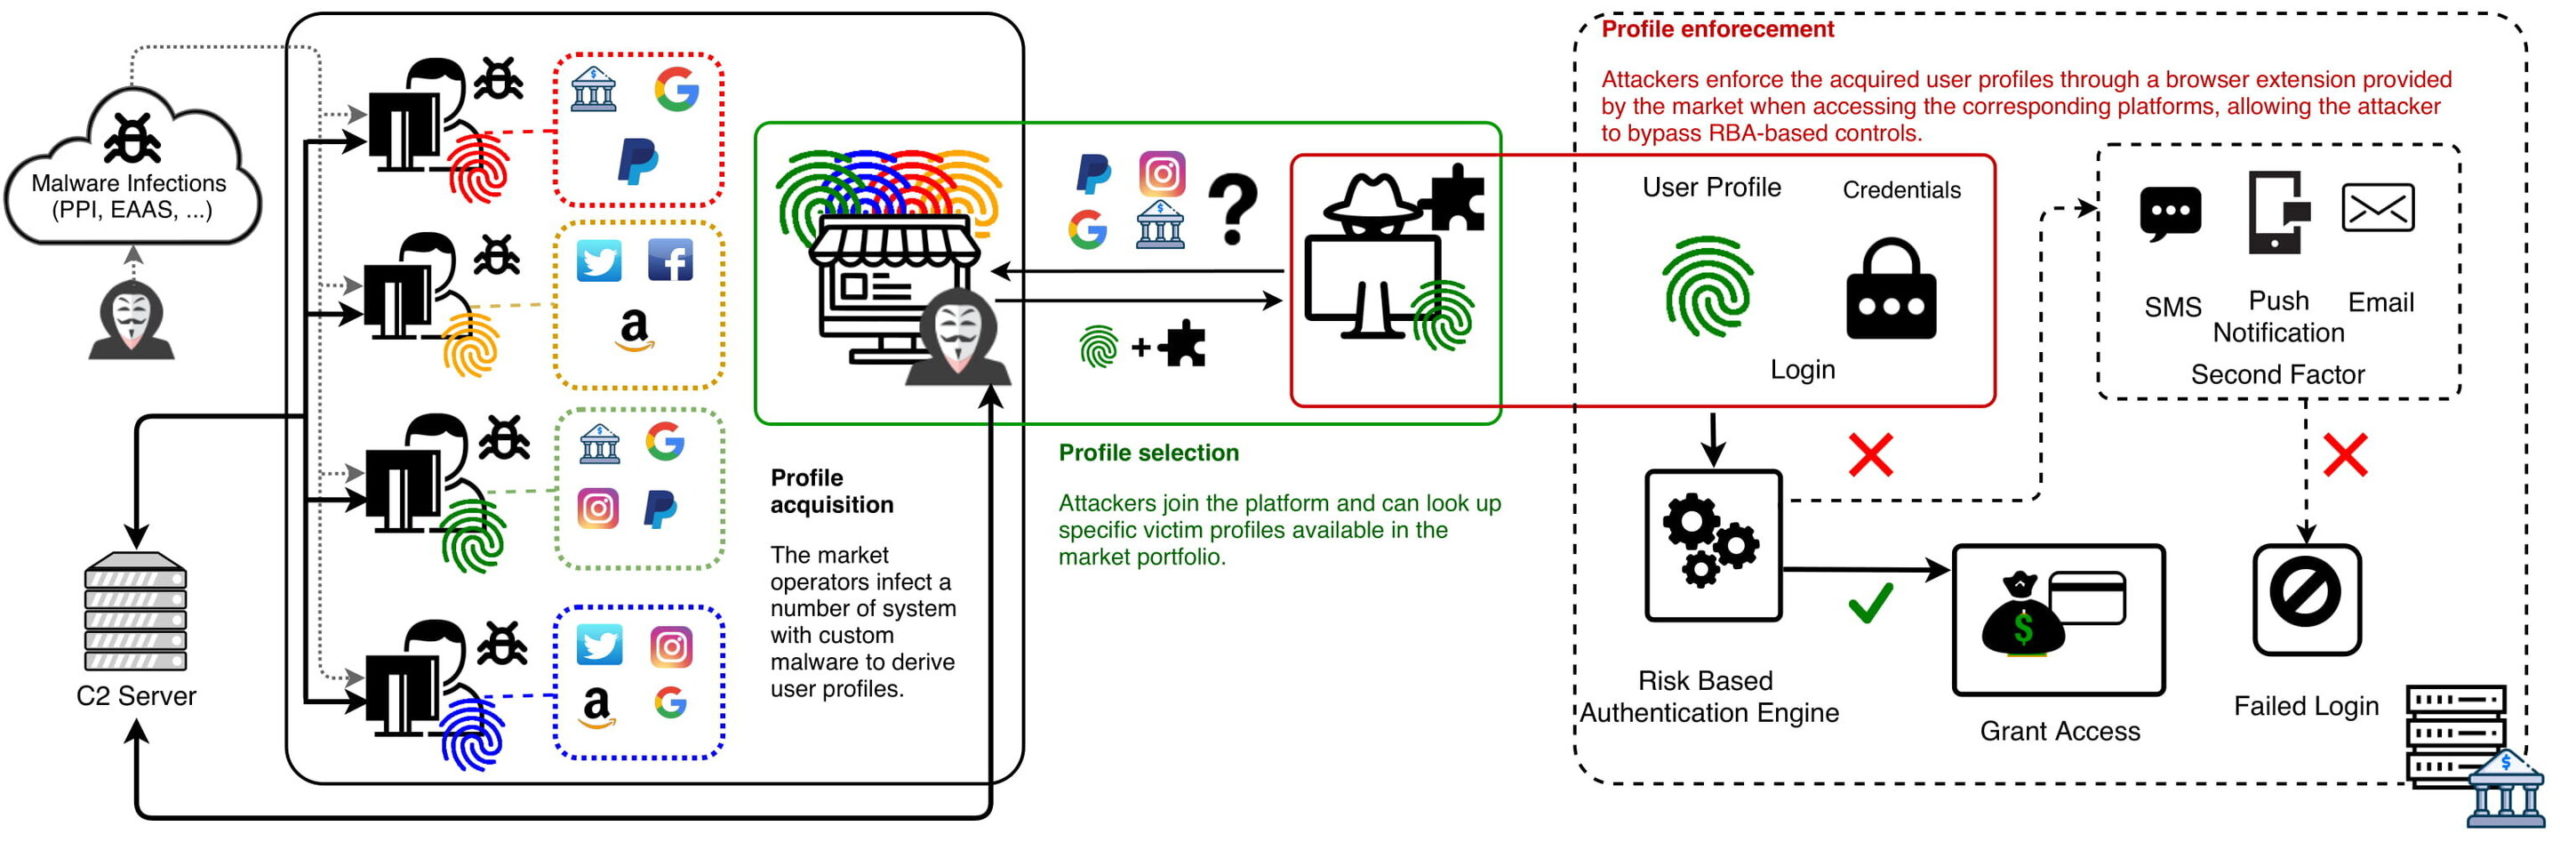
في الآونة الأخيرة، علماء من الجامعة التكنولوجيةوجدت أيندهوفن دليلاً على وجود سوق واسعة النطاق ومعقدة للغاية يبدو أنها تتغلب على هذه القيود. يقدم السوق، الذي يقع مقره في روسيا، أكثر من 260.000 ملف تعريف تفصيلي للمستخدم بالإضافة إلى بيانات اعتماد أخرى مثل عناوين البريد الإلكتروني وكلمات المرور.
"تفرد هذا الموقع تحت الأرض"لا يقتصر الأمر على حجمها فحسب، بل أيضًا أن جميع الملفات الشخصية يتم تحديثها باستمرار، وهذا يعني أنها تحتفظ بقيمتها"، يوضح لوكا ألودي، الباحث في المجموعة الأمنية بكلية الرياضيات وعلوم الكمبيوتر، الذي حصل على درجة الدكتوراه. وكان الطالب ميشيل كامبوباسو مسؤولاً عن البحث.
يمكن للعملاء البحث في قاعدة البيانات ،لتحديد مستخدم الإنترنت الذي يريدون استهدافه بالضبط. هذا يسمح لهجمات التصيد المستهدفة الخطيرة للغاية. بالمناسبة ، يمكن للمشترين في هذه السوق السوداء الحصول على برامج تقوم تلقائيًا بتنزيل ملفات تعريف المستخدمين المشتراة إلى مواقع الويب المستهدفة.
لوكا ألودي، باحث في T U/e
 الائتمان: جامعة أيندهوفن للتكنولوجيا.
للتأكيد على الطبيعة المنهجيةعلى شبكة الإنترنت، صاغ Allodi وCampobasso مصطلح انتحال الشخصية كخدمة (IMPaaS)، مرددًا صدى خدمات الحوسبة السحابية المعروفة مثل SaaS (البرنامج كخدمة) وIaaS (البنية التحتية كخدمة).
"على حد علمنا ، هذا هو أكبر سوق إجرامي وأكثرها تطورًا يتم فيه تقديم هذه الخدمات بشكل منهجي".
وأكدوا أن أبحاث السوق لم تكن سهلةالباحثين. من أجل الوصول إلى قوائم ملفات تعريف المستخدمين المتاحة ، كان على الباحثين الحصول على رموز دعوة خاصة يستخدمها المستخدمون الحاليون. كان جمع البيانات أيضًا صعبًا - حيث كان مشغلو المنصات يتتبعون بنشاط الحسابات "الاحتيالية". كما قرر الباحثون الحفاظ على سرية الاسم الحقيقي للموقع من أجل تقليل مخاطر الانتقام من مشغلي السوق.
سعر "الشخصية الافتراضية"
سعر "الهوية الافتراضية" للمستخدمتتراوح قاعة التداول من 1 دولار إلى حوالي 100 دولار. يبدو أن الوصول إلى ملفات تعريف العملات المشفرة ومنصات تحويل الأموال الإلكترونية هو الأكثر قيمة. يقول ألودي: "مجرد وجود ملف تعريف واحد على الأقل للعملات المشفرة يضاعف تقريبًا متوسط الملف الشخصي".
عامل مهم آخر يزيد السعر هو ...هذه هي ثروة البلد الذي يتواجد فيه المستخدم. يقول كامبوباسو: "هذا أمر منطقي: فالمهاجمون الذين يتطلعون إلى انتحال هوية ملفات تعريف المستخدمين وتحقيق الدخل منها يضعون قيمة أكبر على الملفات الشخصية التي يمكن أن تحقق مكاسب مالية أكبر، وتوجد هذه الملفات في الغالب في البلدان المتقدمة".
ملفات تعريف المستخدمين ذات قيمة عالية أيضًا ،التي توفر الوصول إلى أكثر من خدمة ، وملفات تعريف مع بصمات أصابع "حقيقية" ، بدلاً من بصمات الأصابع "المركبة" بواسطة النظام الأساسي.
باستخدام ملفات التعريف
في مقالهم ، وصف الباحثون أيضًابعض الأمثلة على كيفية "تسليح" المجرمين لهذه الملفات الشخصية ، والتي عثروا عليها في قناة Telegram السرية التي يستخدمها عملاء المنصة. في أحد الهجمات المعروفة ، يصف المهاجم كيفية تكوين عوامل التصفية لصناديق بريد البريد الإلكتروني الخاصة بالضحية. الهدف هو إخفاء الإشعارات من Amazon المتعلقة بالمشتريات التي يقوم بها المهاجم باستخدام حساب النظام الأساسي للضحية.
عواقب تجارة "الهويات الرقمية"
ومع ذلك ، توجد أسواق مماثلة ليس فقط في روسيا.
IntSights ، شركة مقرها نيويوركأعلنت شركة Threat Intelligence ، التي تهدف إلى تمكين الشركات من "الدفاع عن المستقبل" ، اليوم عن إصدار أحدث تقرير للشركة بعنوان Digital Browser Identification: The Hottest New Product on the Black Market.
ويذكر التقرير أن “ظهور السوقلفتت جينيسيس الانتباه في نوفمبر 2018 إلى نوع جديد من خدمة "الهوية الرقمية" السرية. يوفر هذا النوع من السوق السوداء أخذ بصمات أصابع كاملة لمتصفح الويب الخاص بالمستخدم وخصائص الكمبيوتر، مما يسمح للمهاجم بانتحال شخصية الضحية بشكل لا تشوبه شائبة تقريبًا. "وهذا يمنح مشتري الهوية الرقمية القدرة على الوصول إلى مواقع الويب كمستخدم آخر وتجاوز خدمات حماية الهوية المتقدمة." تشير الدراسة إلى أن ذلك يشمل الوصول إلى حسابات البريد الإلكتروني (مثل Google وYahoo وMicrosoft)، وملفات تعريف الوسائط الاجتماعية (مثل Facebook وTwitter وLinkedIn)، والحسابات المصرفية وحسابات بطاقات الائتمان (بما في ذلك PayPal)، ومواقع البيع بالتجزئة والتجارة الإلكترونية (مثل eBay). وAmazon وBest Buy)، وخدمات الموسيقى (Spotify)، وتطبيقات التنقل (Uber)، والخدمات الحكومية، وحتى صفحات تسجيل الدخول الداخلية.
"فكر في الأمر على أنه رقمي"التعرف على الوجه، ولكن بدلاً من مسح وجهك للتحقق من هويتك، يستخدمون خصائص جهازك لتصفح الويب"، كما يقترح مؤلفو التقرير. إن الآثار المترتبة على ذلك مخيفة، لأن هذا يمنح أي شخص القدرة على التطفل وتقليد هوية المستخدم عبر الإنترنت، حيث يقوم المستخدمون عادةً بتخزين بيانات الاعتماد الخاصة بهم في متصفحهم - حتى بالنسبة للمواقع المالية ومواقع العمل - من أجل الراحة.
"لقد ظهر استخدام هذه التكتيكات التنكريةأبعد من الاحتيال والجرائم المالية. قد يستهدف المتسللون شركات معينة من خلال البحث عن موظفيها؛ قد يستهدف المتحرشون بالأطفال الأطفال وينتحلون شخصيتهم من خلال البحث عن الضحايا الذين يزورون مواقع الأطفال المعروفة؛ ويمكن لوكالات الاستخبارات البحث عن مختلف المسؤولين الحكوميين وفقًا لصفحات تسجيل الدخول الداخلية الخاصة بهم.
أشارت IntSights أيضًا إلى أن Richlogs، جديدانضم منافس Genesis إلى صفوف منصات التداول المظلمة الرائدة. "مثل سوق Genesis، تقوم Richlogs بجمع وبيع بصمات الأصابع الرقمية المسروقة لأجهزة تصفح الويب (أي عنوان IP ومعلومات نظام التشغيل والمنطقة الزمنية وسلوك المستخدم). تسمح هذه المواقع للمشتري بانتحال شخصية مستخدم شرعي عبر الإنترنت وتجاوز بروتوكولات الأمان القياسية من خلال توفير وصول كامل لبيانات الاعتماد إلى أي موقع تم تخزينه في متصفح الضحية.
آرييل اينهورن ، رئيس قسم الأبحاثتؤكد IntSights: "إن مستوى التطفل على حياة الضحية الذي توفره الهوية الرقمية ينذر بالخطر. ليست فقط بطاقات الائتمان أو الحسابات المصرفية أو المعلومات الشخصية على المحك. تمنح الهوية الرقمية مجرمي الإنترنت القدرة على اعتراض هوية شخص آخر بشكل شبه كامل على الإنترنت. وهذا يشمل كل شيء من عرض النفقات إلى تتبع مسارات السفر اليومية وعرض المعلومات الضريبية ". وأضافت أنه كلما زاد حجم البصمة الرقمية للضحية ، زاد قدرة المهاجم على انتحال شخصيتها. "المعرفات الرقمية كما يتم بيعها في Richlogs و Genesis توفر بصمة رقمية كاملة لشخص على لوحة ، مما يوفر فرصًا لا نهاية لها للاحتيال والاحتيال والسرقة والوصول إلى خصوصية الضحية."
كيف تحمي نفسك؟
قدمت IntSights نصائح للمساعدة في حماية مؤسستك من الاحتيال الرقمي للهوية:
- مراقبة أسواق الهوية الرقمية باستمرار.الرؤية والوعي هي مفاتيح أن تكون استباقيًاالحماية. "يمكن أن تساعدك مراقبة هذه الأسواق في تحديد الأفراد المخترقين في مرحلة مبكرة (على سبيل المثال ، في إحدى صفحات تسجيل الدخول الداخلية الخاصة بك) حتى تتمكن من تتبع حركة المرور إلى تلك الصفحة عن كثب و / أو تحسين طرق التحقق عند تسجيل دخول المستخدمين."
- تمكين المصادقة الثنائية."طلب المتغير الثاني (أو حتى الثالث) لـيجعل التحقق من المستخدم من الصعب على المتسللين اختراق الحسابات. قد يشمل ذلك التحقق من الهاتف المحمول أو تقديم إجابات لأسئلة الأمان الإضافية التي لن يعرفها سوى العميل أو الموظف ".
- قم بتحديث بروتوكولات أخذ البصمات بانتظام.إذا كانت شركتك تستخدم المطبوعات الرقميةالإصبع للتحقق من العملاء أو المستخدمين ، وتحديث هذه البروتوكولات بانتظام وإضافة نقاط مصادقة إضافية لمواكبة تحديثات الإصدار المخترق.
- قم بمسح ملفات تعريف الارتباط وسجل التصفح باستمرار."مسح ملفات تعريف الارتباط وسجل التصفحيحد من مقدار "السجل الرقمي" الخاص بك ، وبالتالي لا يعرض مواقع الويب و / أو الملفات الشخصية الإضافية للخطر في حالة إصابة جهازك.
- قم بتغيير كلمات المرور بانتظام.يعد هذا دائمًا من أفضل ممارسات الأمن السيبراني، وهو ينطبق بالتأكيد هنا أيضًا. يمكن أن يؤدي تغيير كلمات المرور ومنع إعادة استخدامها إلى تقليل مخاطر القرصنة بشكل كبير.
اقرأ أيضا
انتهت المهمة السنوية في القطب الشمالي والبيانات مخيبة للآمال. ما الذي ينتظر البشرية؟
شاهد أقرب لقطات لسطح الشمس
لقد تعلمت فيروسات كورونا تقليد بروتينات المناعة البشرية وخداع الجسم