Проблем със системите за удостоверяване
Онлайн икономиката зависи от потребителските имена и паролите. Те
Не е изненадващо, че банките и други дигиталниуслугите са разработили по-усъвършенствани системи за удостоверяване, които не само разчитат на потребителите, които знаят паролата им. Например, човек има свой собствен eToken.
eToken (от английски електронен - електронен и английски.token - знак, знак) - средства за персонални инструменти за удостоверяване под формата на USB ключове и смарт карти, както и софтуерни решения, използващи ги. Такива жетони се продават и в Русия.
Процесът, в който потребителят имаи парола и личен токен, е известно като многофакторно удостоверяване (MFA). Да, това значително ограничава възможността за киберпрестъпления, но има и своите недостатъци. Тъй като включва много караница, много потребители не са склонни да се регистрират за токена, което означава, че малко хора го използват.
Има ли алтернатива?
За да се реши този проблем, наскороалтернативната система за удостоверяване стана популярна в услуги като Amazon, Facebook, Google и PayPal. Тази система, известна като Risk Based Authentication (RBA), разглежда пръстовите отпечатъци на потребителя, за да провери нечии идентификационни данни. Те могат да включват основна техническа информация като типа браузър или операционна система, както и поведението на потребителя. Става въпрос за движението на мишката, нейното местоположение и дори скоростта на натискане на клавишите. Ако пръстовият отпечатък съвпада с това, което се очаква от потребителя - въз основа на предишното поведение - той има право незабавно да влезе, използвайки само своето потребителско име и парола. В противен случай се изисква допълнително удостоверяване с токен.
Разбира се, киберпрестъпниците бързо измислиханачини за заобикаляне на RBA чрез разработване на фишинг комплекти, които включват и пръстови отпечатъци. Въпреки това им е трудно да превърнат това в ефективен и печеливш бизнес. Една от причините е, че тези потребителски профили се променят с течение на времето и в зависимост от услугите и трябва да бъдат събрани чрез допълнителни фишинг атаки.
Представяне като друго лице като услуга
Наскоро учени от Техническия университетАйндховен откри доказателства за мащабен и изключително сложен пазар, който изглежда преодолява тези ограничения. Пазарът, базиран в Русия, предлага над 260 000 подробни потребителски профили заедно с други идентификационни данни като имейл адреси и пароли.
„Уникалността на този подземен уебсайте не само неговият мащаб, но и това, че всички профили се актуализират постоянно, това означава, че те запазват своята стойност“, обяснява Лука Алоди, изследовател в групата за сигурност на Факултета по математика и компютърни науки, който заедно с д-р .студент Микеле Кампобасо беше отговорен за изследването.
Клиентите могат да търсят в базата данни,за да изберете точно потребителя на интернет, към когото искате да насочите. Това позволява много опасни целенасочени фишинг атаки. Между другото, купувачите на този черен пазар могат да получат софтуер, който автоматично изтегля закупените потребителски профили на целеви уебсайтове.
Лука Алоди, изследовател на T U/e
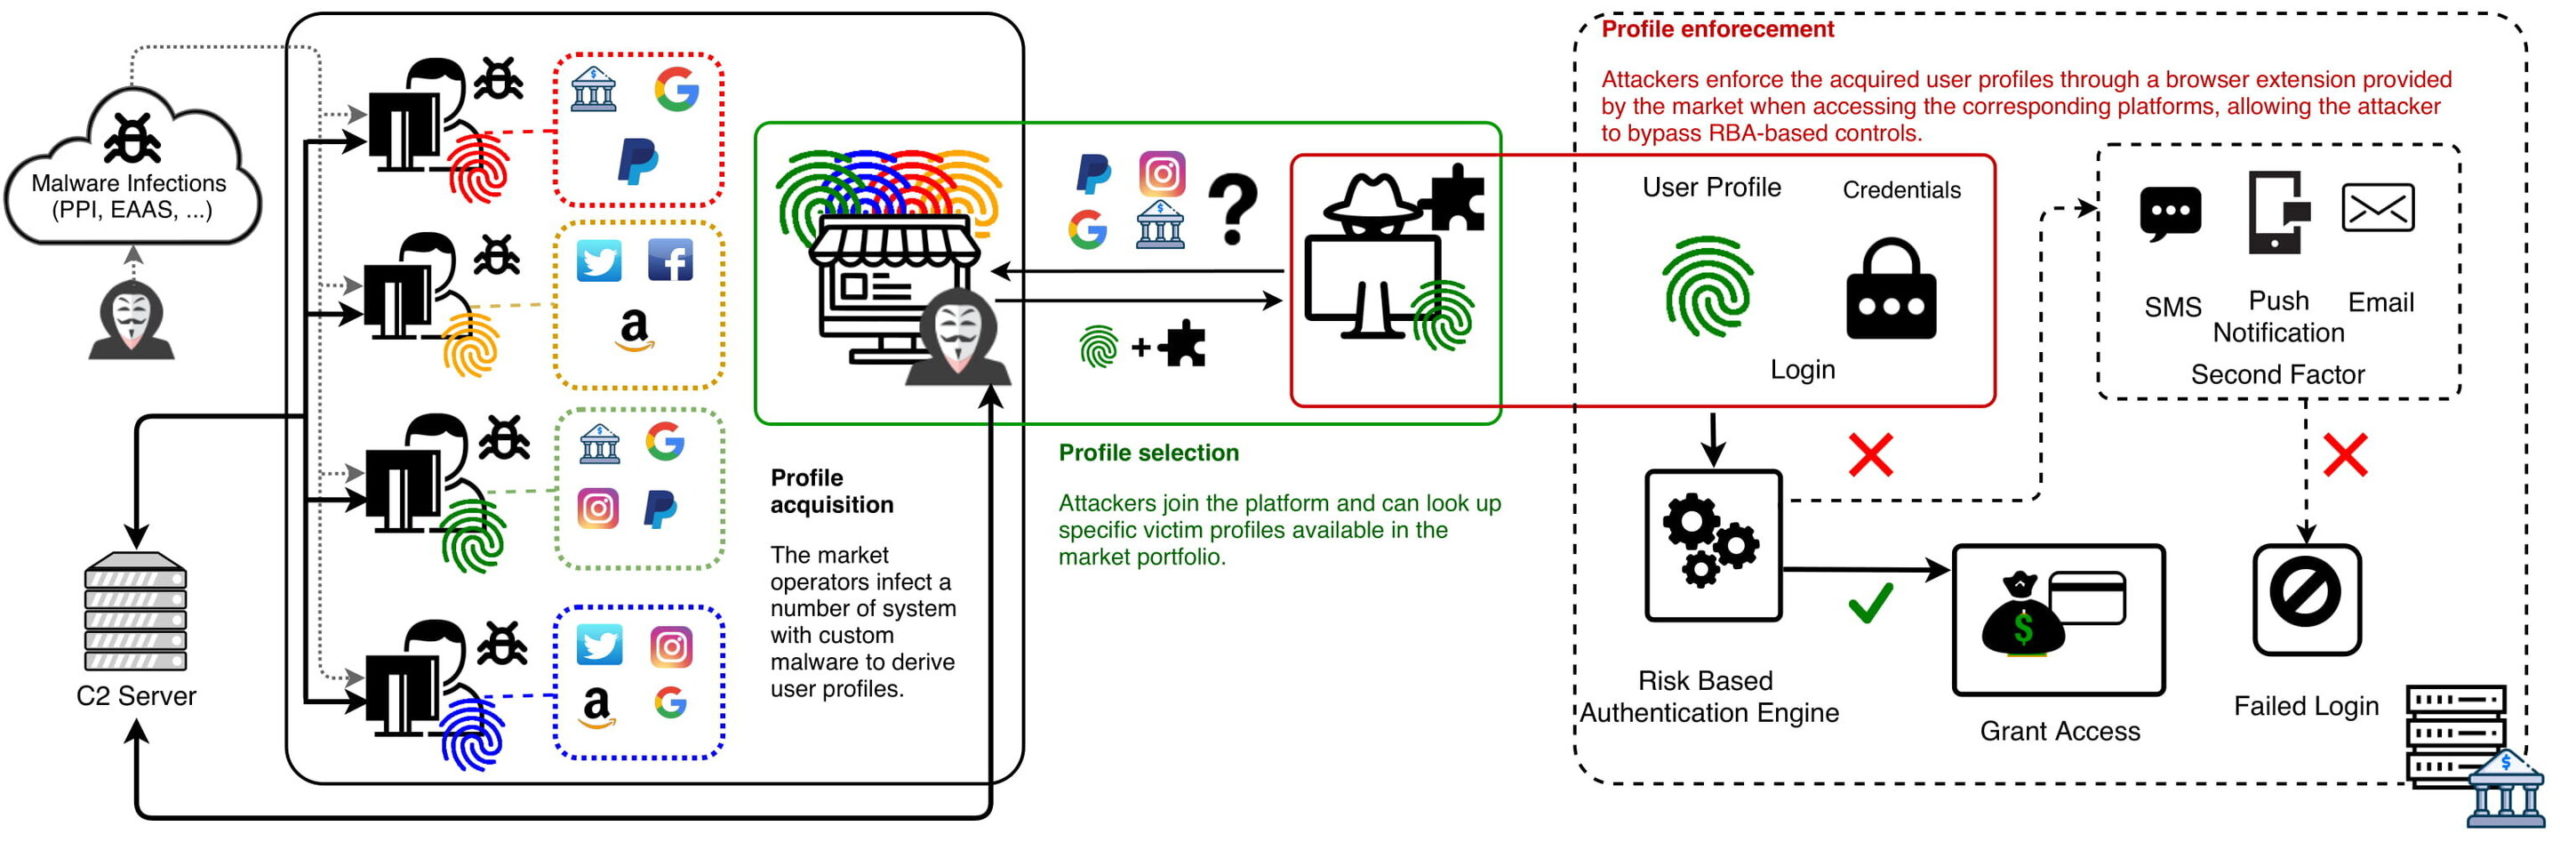 Кредит: Технологичен университет в Айндховен.
За да се подчертае системносттауебсайт, Алоди и Кампобасо измислиха термина имитиране като услуга (IMPaaS), отразявайки добре познати облачни изчислителни услуги като SaaS (софтуер като услуга) и IaaS (инфраструктура като услуга).
„Доколкото знаем, това е най-големият и сложен криминален пазар, на който систематично се предлагат тези услуги“.
Те подчертават, че проучването на пазара не е било лесноизследователи. За да получат достъп до списъците с налични потребителски профили, изследователите трябваше да получат специални кодове за покани, които използват съществуващите потребители. Събирането на данни също беше трудно - операторите на платформи активно проследяваха „измамни“ акаунти. Изследователите също така решиха да запазят истинското име на сайта в тайна, за да минимизират риска от отмъщение от страна на пазарните оператори.
Цена на „виртуална личност“
Цената на "виртуалната самоличност" на потребителятърговският етаж варира от $ 1 до около $ 100. Достъпът до криптовалутни профили и платформи за електронни парични преводи изглежда най-ценен. „Само наличието на поне един профил, свързан с криптовалута, почти удвоява средния профил“, казва Allodi.
Друг важен фактор, който повишава цената е...това е богатството на страната, в която се намира потребителят. „Това има смисъл: нападателите, които искат да се представят и монетизират потребителски профили, придават по-голяма стойност на профили, които могат да донесат по-голяма финансова печалба, а такива се срещат най-вече в развитите страни“, казва Кампобасо.
Потребителските профили също са високо ценени,които осигуряват достъп до повече от една услуга и профили с „реални“ пръстови отпечатъци, за разлика от пръстовите отпечатъци, „синтезирани“ от платформата.
Използване на профили
В статията си изследователите също описватняколко примера за това как престъпниците „въоръжават“ тези профили, които са намерили в тайния канал на Telegram, използван от клиентите на платформата. В една известна атака нападателят описва как да конфигурира филтри за пощенските кутии на жертвата. Целта е да се скрият известия от Amazon, свързани с покупки, направени от нападателя, използвайки акаунта на платформата на жертвата.
Последици от търговията с „цифрови идентичности“
Подобни пазари обаче съществуват не само в Русия.
IntSights, базирана в Ню Йорк компанияIntelligence Intelligence, насочена към овластяване на бизнеса да „защитава напред“, днес обяви пускането на последния доклад на компанията „Цифрова идентификация на браузъра: Най-горещият нов продукт на черния пазар“.
В доклада се посочва, че „появата на пазарПрез ноември 2018 г. Genesis привлече вниманието към нов тип подземна услуга за „цифрова идентичност“. Този тип черен пазар предлага пълен пръстов отпечатък на уеб браузъра на потребителя и характеристиките на компютъра, което позволява на нападателя да се представя за жертвата почти безупречно. „Това дава възможност на купувача на цифрова самоличност да осъществява достъп до уебсайтове като друг потребител и да заобикаля разширените услуги за защита на самоличността.“ Проучването посочва, че това включва достъп до имейл акаунти (напр. Google, Yahoo, Microsoft), профили в социални медии (напр. Facebook, Twitter, LinkedIn), банкови сметки и сметки с кредитни карти (включително PayPal), уебсайтове за търговия на дребно и електронна търговия (напр. eBay , Amazon, Best Buy), музикални услуги (Spotify), приложения за мобилност (Uber), държавни услуги и дори вътрешни страници за вход.
„Мислете за това като за цифрово„разпознаване на лица, но вместо да сканират лицето ви, за да потвърдят самоличността ви, те използват свойствата на вашето устройство, за да сърфират в мрежата“, предполагат авторите на доклада. Последствията са плашещи, тъй като това дава възможност на всеки да се намеси и да имитира онлайн самоличността на потребителя, тъй като потребителите обикновено съхраняват своите идентификационни данни в своя браузър - дори за финансови и работни уебсайтове - за удобство.
„Използването на тези маскарадни тактики излиза наявеизвън измамите и финансовите престъпления. Хакерите могат да се насочат към конкретни компании, като търсят техни служители; педофилите могат да се насочват към деца и да се представят за деца, като търсят жертви, които посещават известни уебсайтове за деца; и разузнавателните агенции могат да търсят различни държавни служители според техните вътрешни страници за вход.
IntSights също отбеляза, че Richlogs, новСъстезателят на Genesis се присъедини към редиците на водещите тъмни платформи за търговия. „Подобно на пазара на Genesis, Richlogs събира и продава откраднати“ цифрови отпечатъци на устройства за сърфиране в мрежата (т.е. IP адрес, информация за операционната система, часова зона, потребителско поведение). Тези сайтове позволяват на купувача да се представя за легитимен онлайн потребител и да заобикаля стандартните протоколи за сигурност, като предлага пълен достъп до всеки сайт, който е бил съхранен в браузъра на жертвата."
Ариел Айнхорен, ръководител на научните изследванияIntSights подчертава: „Нивото на проникване в живота на жертвата, осигурено от цифровата идентичност, е тревожно. Не са заложени само кредитни карти, банкови сметки или лична информация. Цифровата идентичност дава на киберпрестъпниците способността почти напълно да прихващат самоличността на някой друг в Интернет. Това включва всичко - от гледане на разходи до проследяване на ежедневни маршрути за пътуване и преглед на данъчна информация. " Тя добави, че колкото по-голям е цифровият отпечатък на жертвата, толкова повече нападателят може да се представя за нея. „Цифровите идентификатори, продавани в Richlogs и Genesis, предлагат пълен цифров пръстов отпечатък на човек на чиния, предоставяйки безкрайни възможности за измами, измами, кражби и достъп до поверителността на жертвата.“
Как се предпазвате?
IntSights предостави съвети за защита на вашата организация от измами с цифрова идентичност:
- Постоянно наблюдавайте пазарите на цифрова идентичност.Видимостта и осведомеността са ключовите фактори за проактивностзащита. „Мониторингът на тези пазари може да ви помогне да идентифицирате компрометирани лица на ранен етап (например на една от вашите вътрешни страници за вход), така че да можете по-внимателно да наблюдавате трафика към тази страница и / или да подобрите методите за проверка, когато потребителите влизат.“
- Активиране на двуфакторно удостоверяване.„Искане за втората (или дори третата) променлива запроверката на потребителя затруднява хакерите да хакват акаунти. Това може да включва мобилна проверка или предоставяне на отговори на допълнителни въпроси за сигурност, които само клиентът или служителят ще знаят. "
- Актуализирайте редовно протоколите за пръстови отпечатъци.Ако вашата компания използва цифрови отпечатъциfinger, за да проверите клиенти или потребители, актуализирайте тези протоколи редовно и добавете допълнителни точки за удостоверяване, за да сте в крак с актуализациите на версията на крадеца.
- Постоянно изчиствайте бисквитките и хронологията на сърфиране."Изчистване на бисквитки и история на сърфиранеограничава количеството на вашата „цифрова история“ и следователно не излага на риск допълнителни уебсайтове и / или профили, ако устройството ви се зарази. "
- Сменяйте редовно паролите.Това винаги е най-добрата практика за киберсигурност и със сигурност се прилага и тук. Промяната на паролите и предотвратяването на повторното им използване може значително да намали риска от хакване.
Прочетете също
Годишната мисия в Арктика приключи и данните са разочароващи. Какво очаква човечеството?
Вижте най-близките снимки на повърхността на Слънцето
Коронавирусите са се научили да имитират човешки имунни протеини и да подвеждат тялото