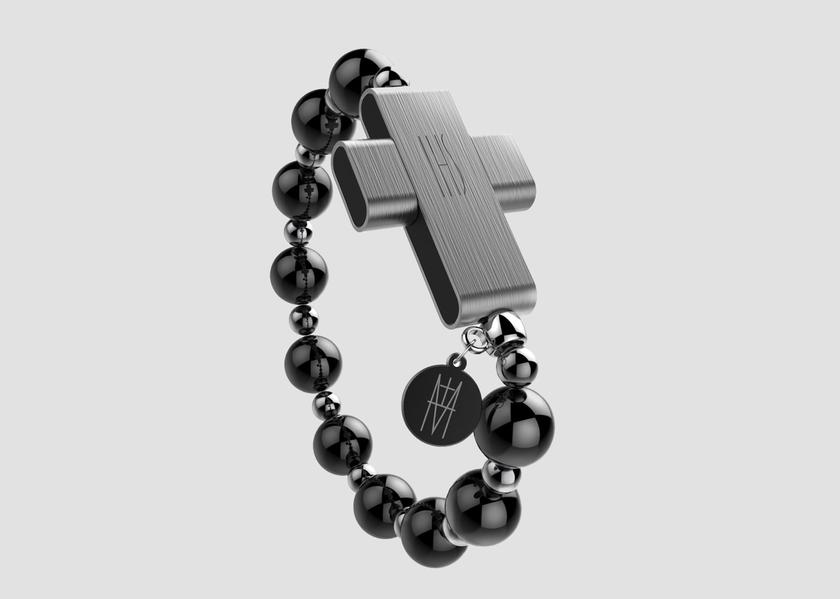
Преди няколко дни Ватикана представи електронни броеници с „умен“ eRosary cross, които са предназначени за
Как работи
Специалист по киберсигурност успя да хакнеeRosary, използвайки собственото приложение Click to Pray, което синхронизира духовното устройство със сървърите на световната молитвена мрежа на папата само за 15 минути.

</ img>
За целта му трябваше само адресимейл, свързан с eRosary. След това хакерът получи достъп до акаунта и всички лични данни на потребителя: рожден ден, пол, височина, тегло, снимка, както и данни за местоположението.
Освен това, след като хакерът успя да изтрие потребителския акаунт.

</ img>
Специалистът, който откри уязвимостта, се свърза с разработчиците и им каза за проблема. Уязвимостта беше бързо отстранена.