Problém s autentizačními systémy
Online ekonomika závisí na uživatelských jménech a heslech. Oni
Není překvapením, že banky a další digitálníslužby vyvinuly sofistikovanější systémy ověřování, které se spoléhají nejen na to, že uživatelé znají své heslo. Například osoba má svůj vlastní eToken.
eToken (z angličtiny elektronické - elektronické a anglické.token - sign, token) - prostředky osobních autentizačních nástrojů ve formě USB klíčů a čipových karet, jakož i softwarová řešení s jejich využitím. Tyto tokeny se prodávají také v Rusku.
Proces, ve kterém má uživatela heslo a osobní token, je známá jako vícefaktorová autentizace (MFA). Ano, značně to omezuje možnost kybernetické kriminality, ale má to i své nevýhody. Protože to obnáší spoustu potíží, mnoho uživatelů se zdráhá registrovat token, což znamená, že jej používá jen málo lidí.
Existuje alternativa?
Chcete-li tento problém vyřešit, nedávnoalternativní autentizační systém se stal populárním ve službách jako Amazon, Facebook, Google a PayPal. Tento systém, známý jako Risk Based Authentication (RBA), sleduje otisky prstů uživatele, aby ověřil něčí pověření. Mohou zahrnovat základní technické informace, jako je typ prohlížeče nebo operačního systému, stejně jako chování uživatele. Jde o pohyb myši, její umístění a dokonce i rychlost stisknutí kláves. Pokud se otisk prstu shoduje s tím, co se od uživatele očekává - na základě předchozího chování - může se okamžitě přihlásit pouze pomocí svého uživatelského jména a hesla. Jinak je vyžadováno další ověřování pomocí tokenu.
Kyberzločinci samozřejmě rychle přišlizpůsoby, jak obejít RBA vývojem phishingových sad, které také obsahují otisky prstů. Je pro ně však obtížné přeměnit to na efektivní a ziskové podnikání. Jedním z důvodů je, že se tyto uživatelské profily mění v čase a mezi službami a je třeba je shromažďovat prostřednictvím dalších phishingových útoků.
Pózování jako jiná osoba jako služba
Nedávno vědci z Technické univerzityEindhoven našel důkazy o rozsáhlém a vysoce komplexním trhu, který, jak se zdá, tato omezení překonává. Trh se sídlem v Rusku nabízí přes 260 000 podrobných uživatelských profilů spolu s dalšími přihlašovacími údaji, jako jsou e-mailové adresy a hesla.
„Jedinečnost tohoto podzemního webunení jen jeho měřítko, ale také to, že všechny profily jsou neustále aktualizovány, to znamená, že si zachovávají svou hodnotu,“ vysvětluje Luca Allodi, vědecký pracovník Bezpečnostní skupiny Fakulty matematiky a informatiky, který spolu s Ph.D. Za výzkum byl zodpovědný student Michele Campobasso.
Klienti mohou prohledávat databázi,vybrat přesně toho uživatele internetu, na kterého chtějí cílit. To umožňuje velmi nebezpečné cílené phishingové útoky. Mimochodem, kupující na tomto černém trhu mohou získat software, který automaticky stahuje zakoupené uživatelské profily na cílené webové stránky.
Luca Allodi, výzkumník T U/e
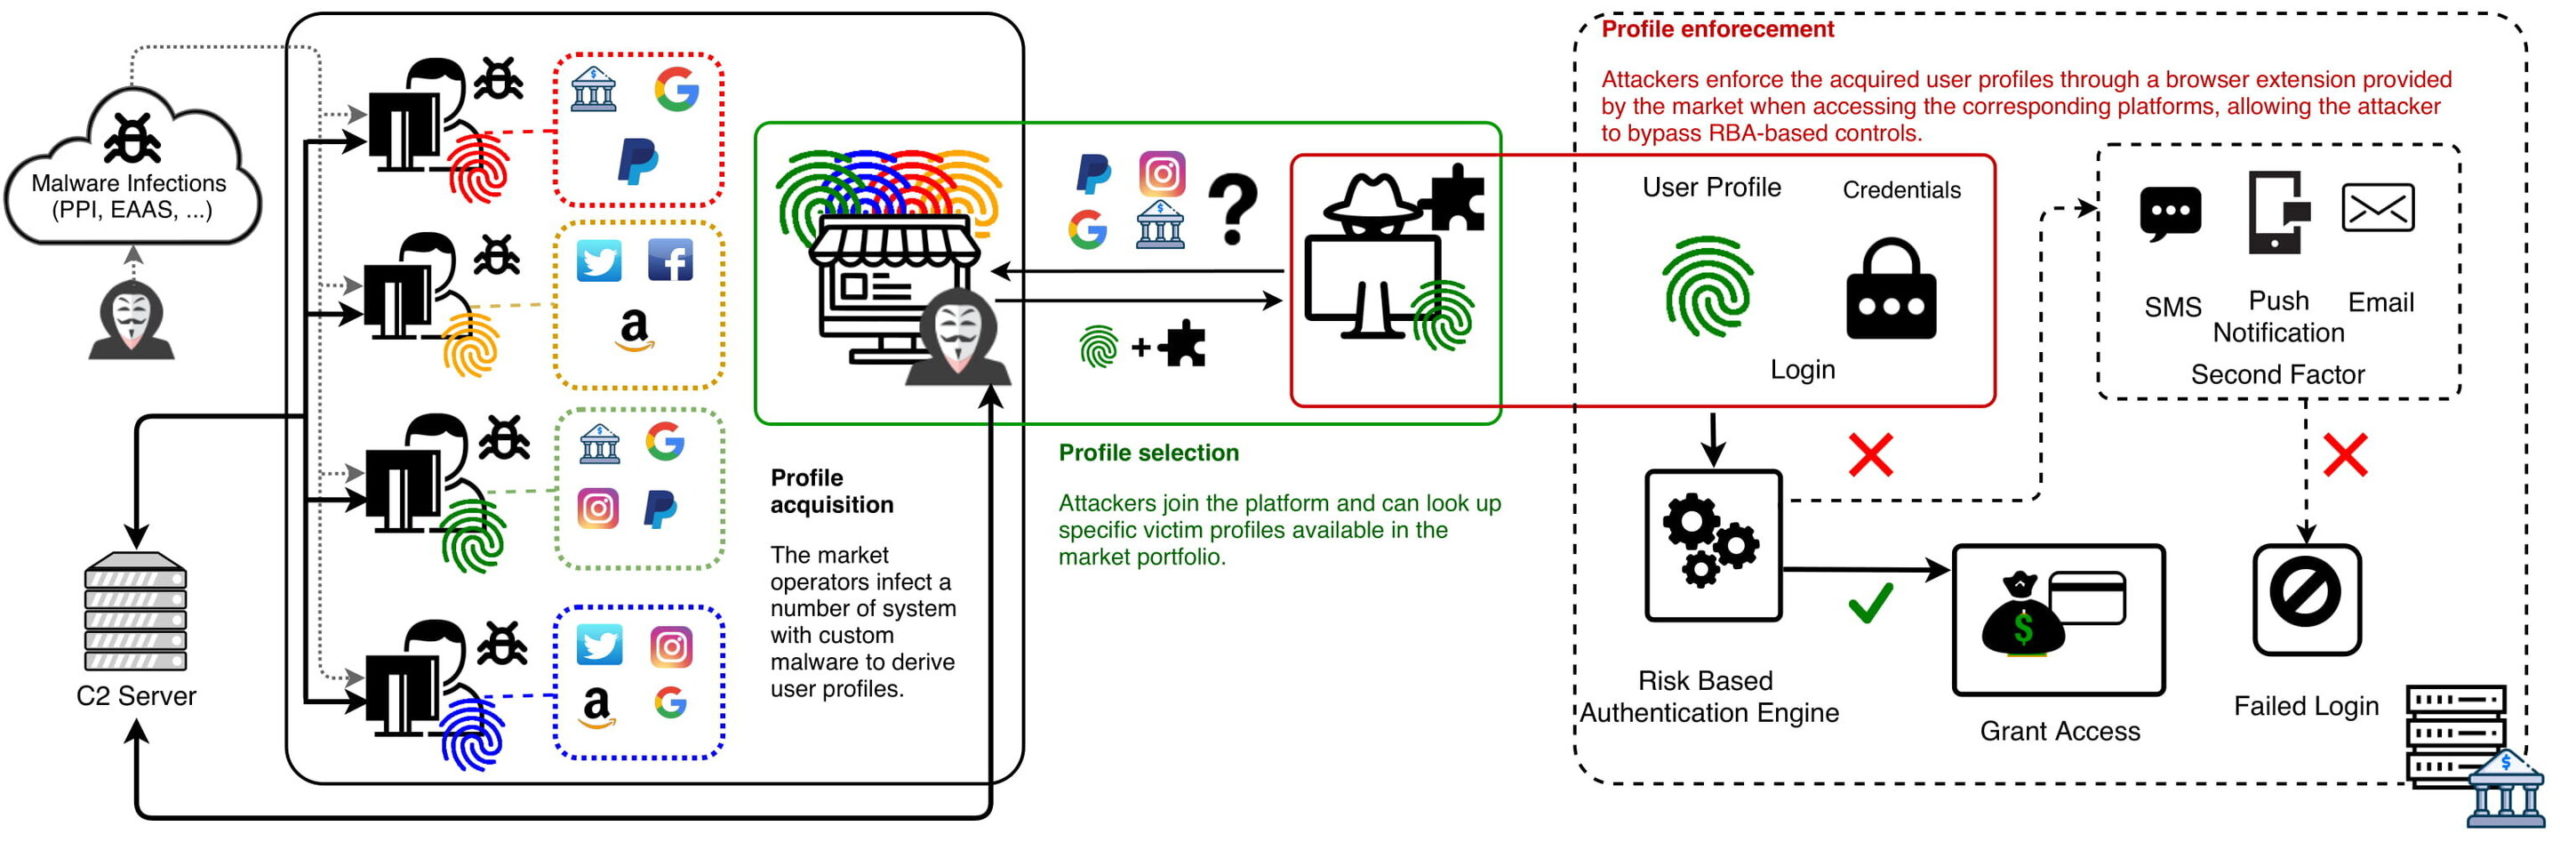 Zápočet: Eindhoven University of Technology.
Zdůraznit systematičnostAllodi a Campobasso vytvořili termín zosobnění jako služba (IMPaaS), který odrážel známé služby cloud computingu, jako je SaaS (software jako služba) a IaaS (infrastruktura jako služba).
„Pokud víme, jedná se o největší a nejdokonalejší kriminální trh, na kterém jsou tyto služby systematicky nabízeny.“
Průzkum trhu nebyl snadný, zdůrazňujívýzkumní pracovníci. Pro přístup k seznamům dostupných uživatelských profilů museli vědci získat speciální pozývací kódy, které používají stávající uživatelé. Sběr dat byl také obtížný - provozovatelé platforem aktivně sledovali „podvodné“ účty. Vědci se také rozhodli udržet skutečný název webu v tajnosti, aby se minimalizovalo riziko odvetných opatření ze strany operátorů trhu.
Cena „virtuální osobnosti“
Cena „virtuální identity“ uživatele proobchodní minimum se pohybuje od 1 do 100 USD. Přístup k profilům kryptoměny a platformám pro převody elektronických peněz se jeví jako nejcennější. "Jen mít alespoň jeden profil kryptoměny téměř zdvojnásobuje průměrný profil," říká Allodi.
Dalším důležitým faktorem zvyšujícím cenu je...to je bohatství země, ve které se uživatel nachází. „To dává smysl: útočníci, kteří chtějí zosobnit a zpeněžit uživatelské profily, přikládají větší hodnotu profilům, které mohou přinést větší finanční zisk, a ty se většinou vyskytují ve vyspělých zemích,“ říká Campobasso.
Profily uživatelů jsou také vysoce ceněny,které poskytují přístup k více než jedné službě a profilům se „skutečnými“ otisky prstů, na rozdíl od otisků prstů „syntetizovaných“ platformou.
Používání profilů
Ve svém článku vědci také popisujíněkolik příkladů toho, jak zločinci „vyzbrojují“ tyto profily, které našli na tajném telegramovém kanálu používaném klienty platformy. V jednom známém útoku útočník popisuje, jak konfigurovat filtry pro e-mailové schránky oběti. Cílem je skrýt oznámení z Amazonu týkající se nákupů provedených útočníkem pomocí účtu platformy oběti.
Důsledky obchodování s „digitální identitou“
Podobné trhy však existují nejen v Rusku.
IntSights, společnost se sídlem v New YorkuSpolečnost Threat Intelligence, jejímž cílem je zmocnit podniky k „obraně vpřed“, dnes oznámila vydání nejnovější zprávy společnosti „Identifikace digitálních prohlížečů: nejžhavější nový produkt na černém trhu“.
Zpráva uvádí, že „vznik trhuGenesis v listopadu 2018 upozornil na nový typ podzemní služby „digitální identity“. Tento typ černého trhu nabízí kompletní otisky prstů webového prohlížeče uživatele a charakteristik počítače, což útočníkovi umožňuje téměř bezchybně se vydávat za oběť. "To dává kupujícímu digitální identity možnost přistupovat na webové stránky jako jiný uživatel a obejít pokročilé služby ochrany identity." Studie uvádí, že to zahrnuje přístup k e-mailovým účtům (např. Google, Yahoo, Microsoft), profilům sociálních médií (např. Facebook, Twitter, LinkedIn), bankovním účtům a účtům kreditních karet (včetně PayPal), maloobchodním webům a elektronickému obchodování (např. eBay). , Amazon, Best Buy), hudební služby (Spotify), mobilní aplikace (Uber), vládní služby a dokonce i interní přihlašovací stránky.
„Představte si to jako digitálnírozpoznávání obličeje, ale místo skenování vašeho obličeje k ověření vaší identity používají vlastnosti vašeho zařízení k procházení webu,“ navrhují autoři zprávy. Důsledky jsou děsivé, protože to dává komukoli možnost narušit a napodobit online identitu uživatele, protože uživatelé obvykle ukládají své přihlašovací údaje do svého prohlížeče – a to i pro finanční a pracovní weby – pro pohodlí.
„Použití těchto maškarních taktik vychází najevokromě podvodů a finančních trestných činů. Hackeři se mohou zaměřit na konkrétní společnosti tím, že hledají jejich zaměstnance; pedofilové se mohou zaměřovat na děti a vydávat se za ně tím, že hledají oběti, které navštěvují známé dětské webové stránky; a zpravodajské agentury mohou vyhledávat různé vládní úředníky podle jejich interních přihlašovacích stránek.“
IntSights také poznamenal, že Richlogs, novýKonkurent Genesis se připojil k předním temným obchodním platformám. „Stejně jako tržiště Genesis, Richlogs shromažďuje a prodává odcizené“ digitální otisky zařízení pro procházení webu (tj. IP adresa, informace o operačním systému, časové pásmo, chování uživatele). Tyto stránky umožňují kupujícímu vydávat se za legitimního online uživatele a obejít standardní bezpečnostní protokoly tím, že nabízejí plný přístup k libovolnému webu, který byl uložen v prohlížeči oběti.“
Ariel Einhoren, vedoucí výzkumuIntSights, zdůrazňuje: „Úroveň vniknutí do života oběti poskytovaná digitální identitou je alarmující. V sázce nejsou jen kreditní karty, bankovní účty nebo osobní údaje. Digitální identifikace dává počítačovým zločincům schopnost téměř úplně zachytit identitu někoho jiného na internetu. To zahrnuje vše od sledování nákladů až po sledování denních cest a zobrazení daňových informací. “ Dodala, že čím větší je digitální stopa oběti, tím více se ji útočník může vydávat. „Digitální ID prodávaná ve společnostech Richlogs a Genesis nabízejí kompletní digitální otisk prstu osoby na talíři a poskytují nekonečné možnosti podvodu, podvodu, krádeže a přístupu k soukromí oběti.“
Jak se chráníš?
Tipy IntSights k ochraně vaší organizace před podvody s digitální identitou:
- Neustále sledujte trhy s digitální identitou.Viditelnost a povědomí jsou klíčem k aktivní aktivitěochrana. „Monitorování těchto trhů vám pomůže identifikovat napadené osoby v rané fázi (například na jedné z vašich interních přihlašovacích stránek), abyste mohli lépe sledovat provoz na této stránce a / nebo vylepšit metody ověřování, když se uživatelé přihlásí.“
- Povolit dvoufaktorové ověřování."Žádost o druhou (nebo dokonce třetí) proměnnou proověřování uživatelů hackerům ztěžuje hackování účtů. To může zahrnovat mobilní ověření nebo poskytnutí odpovědí na další bezpečnostní otázky, které bude znát pouze zákazník nebo zaměstnanec. “
- Pravidelně aktualizujte protokoly snímání otisků prstů.Pokud vaše společnost používá digitální tiskyPrstem ověřte klienty nebo uživatele, pravidelně tyto protokoly aktualizujte a přidejte další ověřovací body, abyste drželi krok s aktualizacemi verze krádeže.
- Důsledně vymažte soubory cookie a historii prohlížení."Vymazání cookies a historie prohlíženíomezuje rozsah vaší „digitální historie“, a proto neohrožuje další weby nebo profily, pokud dojde k infikování vašeho zařízení. “
- Pravidelně měňte hesla.Toto je vždy osvědčený postup v oblasti kybernetické bezpečnosti a rozhodně to platí i zde. Změna hesel a zabránění opětovnému použití hesla může výrazně snížit riziko hackování.
Přečtěte si také
Roční mise v Arktidě skončila a data jsou zklamáním. Co čeká lidstvo?
Podívejte se na nejbližší záběry povrchu Slunce
Koronaviry se naučily napodobovat lidské imunitní proteiny a podvádět tělo