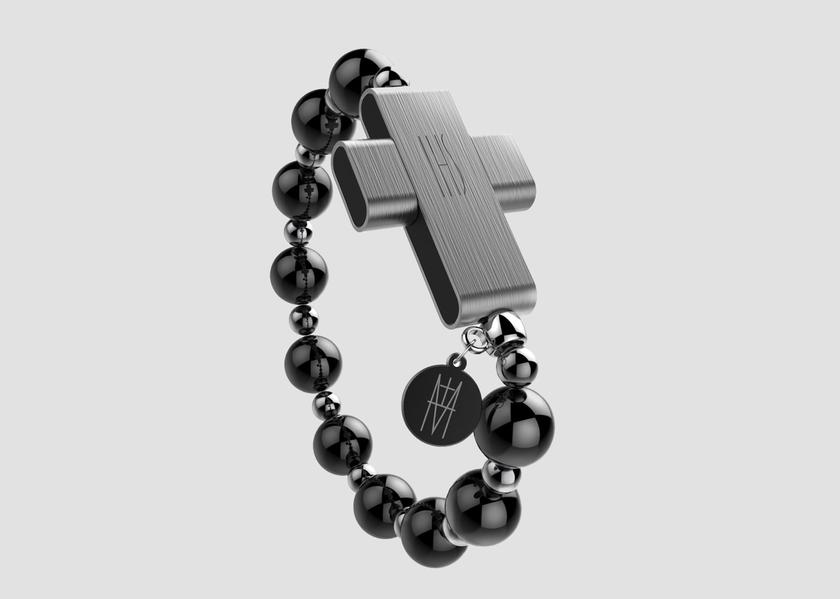
Vatikán před několika dny představil elektronické růžence s „chytrým“ křížkem eRosary, které jsou určeny k
Jak to funguje
Specialista na kybernetickou bezpečnost dokázal hacknouteRosary pomocí patentované aplikace Click to Pray, která synchronizuje duchovní zařízení se servery Pope's Worldwide Prayer Network za pouhých 15 minut.

</ img>
K tomu potřeboval pouze adresue-mail propojený s eRosary. Poté hacker získal přístup k účtu a všem osobním údajům uživatele: narozeniny, pohlaví, výška, váha, fotografie a také údaje o poloze.
Kromě toho poté, co hacker byl schopen odstranit uživatelský účet.

</ img>
Specialista, který zranitelnost objevil, kontaktoval vývojáře a řekl jim o problému. Chyba zabezpečení byla rychle opravena.