„Trh informační bezpečnosti je neefektivní a konzervativní“
- Proč jste se zastavili?
Anton:Pracoval jsem pro jednoho z největších producentů vepřového masa v Rusku. Byl outsourcovaným odborníkem na informační bezpečnost (IS) v oblasti analýzy bezpečnosti interní sítě společnosti. Napodoboval akce potenciálního útočníka za účelem zachycení firemní sítě a klíčových obchodních systémů. Prasečí farma, respektive vše dohromady - farma, závod a kanceláře společnosti - je jedním z mých nejvýraznějších projektů. Ani si nedokážete představit, jak je tam všechno automatizované a jak moc to může ovlivnit potenciální hacker, což jsem udělal. Mým úkolem pro tento projekt bylo upozornit na klíčové problémy a nabídnout doporučení k nápravě. Bohužel nemohu sdělit podrobnosti - NDA.
 Anton Bochkarev
Na IB jsem šel hned po střední škole.I když jsem vyzkoušel spoustu aktivit v IT, nikdy jsem nešel daleko od informační bezpečnosti, jsem nadšenec. Startup je pro mě životní náplní, šance řádově zlepšit trh. Pracuji v této oblasti od svých seniorských let a stále více jsem chápal, že trh je neefektivní a konzervativní. Není tak flexibilní a o efektivitě podnikových procesů nemůže být ani řeč. Trh se brání změnám v podnikových procesech, především kvůli profesionální deformaci manažerů, kteří se jakýmkoliv změnám snaží vyhýbat a považují je za dodatečné riziko.
Čím více jsem pracoval v průmyslových podnicích,tím lepší byly problémy. Byl jsem ve zcela odlišných rolích z různých stran trhu a myslím, že to dokážu zlepšit. Klíčovým bodem je, že v modelu služeb vidíme budoucnost trhu služeb v informační bezpečnosti. Je to jako trh s taxíky, který agregátoři zdokonalili.
- Mám stejnou otázku pro Artema: proč jste přešel z finančního sektoru do kybernetické bezpečnosti? Jaká je vaše role v projektu?
Artem:Když pracujete pro velkou společnost, nevidíte výsledky své práce. Často pracujete v týmu, oni vás pojistí, vy pojistíte. Tady je další příběh – pokud něco neuděláte, nestane se to. Příležitostí k seberealizaci je mnohem více. Vždy jsem se chtěl vyzkoušet ve startupu, zvláště v odvětví, které mi připadalo zajímavé.
 Artem Nalivaiko
Jsme malá firma, nemáme to těžkéoddělení rolí. Více se věnuji tvorbě finálního produktu, prezentacím, jednáním. Zvláštní poděkování patří komunitě Nové ekonomické školy - pomohli mi věřit v sebe sama. Kdykoli můžete položit otázku lidem, kteří vybudovali podnikání v mnoha různých zemích, je to nejen velmi užitečné, ale také motivující! Nešlápli jsme tedy na hrábě našich předchůdců, byli jsme přesvědčeni, že začít lze i bez investora. Nejdůležitější je, že jsem byl přesvědčen, že nápad funguje a je žádaný.
— Jak se člověk učí kybernetické bezpečnosti? Je to cesta hackera obrácená?
Anton:Školení kybernetické bezpečnosti se zásadně liší od školení programátorů, úplně jiný způsob myšlení. Univerzity mají speciality, poskytují základ, vektor pro profesionální pohyb, to stačí. Ale práce v tomto oboru je údělem nadšenců, kteří se zde rodí z praxe a sebevzdělávání. Samozřejmě nás také učí programovat, ale vůbec ne tak, jako programátoři.
Máme vlastní hackerské konference a komunity.Kybernetická bezpečnost není součástí IT, ale pouze oblastí s velkým přesahem do IT. Někteří zvědaví nadšenci se do bezpečí a mimo IT dostanou přes velkou vrstvu vědomostí, které si sami nabyli a získali právní praxi v souvisejících zaměstnáních nebo hackerských soutěžích. Specializované vysokoškolské vzdělání není povinné, ale žádoucí.
"Problémy informační bezpečnosti nebyly vyřešeny léta"
- V jakém okamžiku jste si uvědomili, že potřebujete platformu, která vybírá dodavatele zabezpečení informací?
Anton: Na trhu služeb informační bezpečnosti vidím mnoho problémů, které se léta neřešily. Tím hlavním je řetězec zprostředkovatelů, situace, kdy 10 tisíc lidí prodává služby tisíce účinkujících.
Informační bezpečnost je kritickou oblastí s vysokými náklady na chyby.Můžete přijít přímo ke specialistovi, ale jak zajistit správnou úroveň záruk? Informační bezpečnost není masová služba, nelze ji stavět na kladných recenzích. Stali jsme se proto nejen vyhledávací platformou, ale plnohodnotným prostředníkem, překladatelem z jazyka obchodu do jazyka technologie. Pomáháme sepsat zadávací podmínky, sepisovat smlouvy v zájmu všech stran, kontrolovat zákonnost, kvalifikaci dodavatele a provádět nezávislou kontrolu výsledků práce. Nemůžete jen shromáždit zákazníky a účinkující na jednom místě, potřebujete aktivního prostředníka, který dokáže proces řídit. Celá moje kariéra je příběhem o potřebě takové služby.
 „IS je kritická oblast s vysokými náklady na chyby“
— Proč zákazníci nekomunikují přímo se specialisty?
Anton:V přímé interakci existuje mnoho rizik pro obě strany, takže toho využívají zprostředkovatelé. Trh se vyvíjel dost chaoticky, proto se tak stalo, cílem našeho startupu je prolomit toto zastaralé schéma.
Artem: Cílem našeho podnikání je tuto situaci změnit. Obrovská vrstva dodavatelů a prodejců snižuje efektivitu trhu a zvyšuje ceny. V důsledku toho se podnik stává zranitelnějším.
- Jak ověříte, že účinkující bude svědomitý a profesionální? Jaké jsou vaše způsoby, jak to zkontrolovat?
Anton:Aniž bychom zabíhali do detailů, komunita informační bezpečnosti není tak velká a ve většině případů najdeme například bývalé kolegy interpreta. Pokud na tom bylo nějaké negativum, tak se o tom dozvíme. Zkušenosti na trhu jsou docela orientační.
— Můžete uvést příklad typické objednávky, sJaké požadavky na vás firmy kladou? Jaká řešení jim nabízíte? Mají nějaké konkrétní požadavky na interprety, které potřebují?
Anton: Objednávky jsou velmi individuální.Některé žádosti nás překvapily. Typické jsou bezpečnostní kontroly webových stránek, aplikací, penetrační testování, nastavení bezpečnostních nástrojů, sociální inženýrství – to jsou velmi oblíbené služby na trhu. Ďábel se ale skrývá v detailech – mnoho zakázek má specifika, která je třeba zohlednit při práci s klientem a při kalkulaci mzdových nákladů. Existují jedinečné požadavky, zpravidla je to kvůli zvláštnostem podnikání klienta. Například na vysoce konkurenčních trzích je průmyslová špionáž považována za hlavní hrozbu, takže rizika ochrany soukromí jsou nejrelevantnější. Logistické a výrobní společnosti naproti tomu sledují především kontinuitu podnikání, proto jsou pro ně nejrelevantnější rizika dostupnosti.
Na jaké společnosti se chcete zaměřit? Čelí dnes malé podniky stejným rizikům jako velké společnosti?
Artem:Za prvé – malým a středním podnikům je jedním z našich úkolů zpřístupnit jim služby informační bezpečnosti. Společnosti z různých odvětví mají svá specifika, nyní pracujeme na tom, aby naše „krabicové“ nabídky byly jedinečné pro konkrétní odvětví.
Tyto služby jsou drahé, pokud kontaktujetevelké firmy v oblasti informační bezpečnosti nebo systémový integrátor. Je obtížné pojmenovat průměrné náklady, protože se jedná o celou vrstvu služeb, odhadovanou podle mzdových nákladů konkrétních umělců. Nyní se pro většinu společností stávají rizika informační bezpečnosti zřejmá a jsou již připraveny za ně utrácet peníze, pokud však náklady na služby pro jejich podnikání rostou. Jinak je pro ně snazší tato rizika podstoupit.
Hrozby na trhu jsou přibližně stejné provšichni, ale zpravidla velké společnosti již mají zkušenosti v oblasti informační bezpečnosti a rozumí tomu, co potřebují. Velké firmy jsou navíc pro útočníky zajímavějším cílem. U malých podniků je toto chápání často potřeba utvářet – bohužel často přichází až poté, co si rizika uvědomí.
— S jakým typem informačních hrozeb se dnes v praxi nejčastěji setkáváte? S jakými hrozbami je nejtěžší se vypořádat?
Anton: Ztráta důležitých dat.Je nutné oddělit vnitřní a vnější hrozby, vyžadují různá preventivní opatření. Pokud bych měl vyzdvihnout něco konkrétního, mluvil bych o hrozbě ztráty klientských dat. Často i ztráta e-mailového archivu může firmě způsobit obrovské škody. Nejtěžší je bojovat s lidským faktorem – jeden otevřený phishingový e-mail může způsobit spoustu problémů. Správným nastavením přístupových práv v rámci firmy lze škody minimalizovat. Ale člověk je vždy nejzranitelnější částí systému.
– Nemyslete si to kvůli popularitěz kybernetické bezpečnosti se stal populismus - každá aplikace píše, že se stará o bezpečnost svých uživatelů (i když není pravda, že je s tím vše v pořádku). Myslíte si, že to způsobilo, že uživatelé méně kriticky myslí a méně se zajímají o svou bezpečnost?
Anton: Hurá, bezpečnost se konečně stala populární! Doufám, že tato móda pomůže vyřadit velké rozpočty a přiláká do oboru více inteligentních specialistů.
Nedávný únik informací z Yandex.Food ukázal, že ani ten nejuctivější postoj k bezpečnosti není všelékem. Nemyslím si, že začali méně přemýšlet o bezpečnosti, před popularizací bylo všechno ještě horší.
"Vynález univerzálního kvantového počítače je docela daleko"
— Jsou nyní kvantové technologie skutečnou hrozbou pro společnosti?
Anton:Nejsou a ještě dlouho nebudou. Vynález univerzálního kvantového počítače je docela daleko. Ale již nyní existuje výběr postkvantových algoritmů, které budou implementovány ve standardních šifrovacích nástrojích a budou podporovány nejmodernějším softwarem. Proto se naštěstí v této oblasti štít objeví mnohem rychleji než meč. Očekáváme oznámení postkvantových šifrovacích algoritmů v příštích 2-3 letech a vytvoření univerzálního kvantového počítače - ne dříve než v roce 2030.
Na druhou stranu kvantové technologie dávno přestaly být jen humbukem, takže toto je bezesporu naše budoucnost. Jedinou otázkou je, kdy to přijde.
"A v jakých oblastech se může meč objevit rychleji než štít?"
Антон:Den nula zranitelnosti se objevují pravidelně – to je případ, kdy se meč objeví rychleji. Jejich vliv by však měl být zmírněn dodatečnými kompenzačními univerzálními opatřeními. V příštích 5–10 letech může zvýšené financování provládních hackerských skupin vytvořit další hrozby i na komerčním trhu.
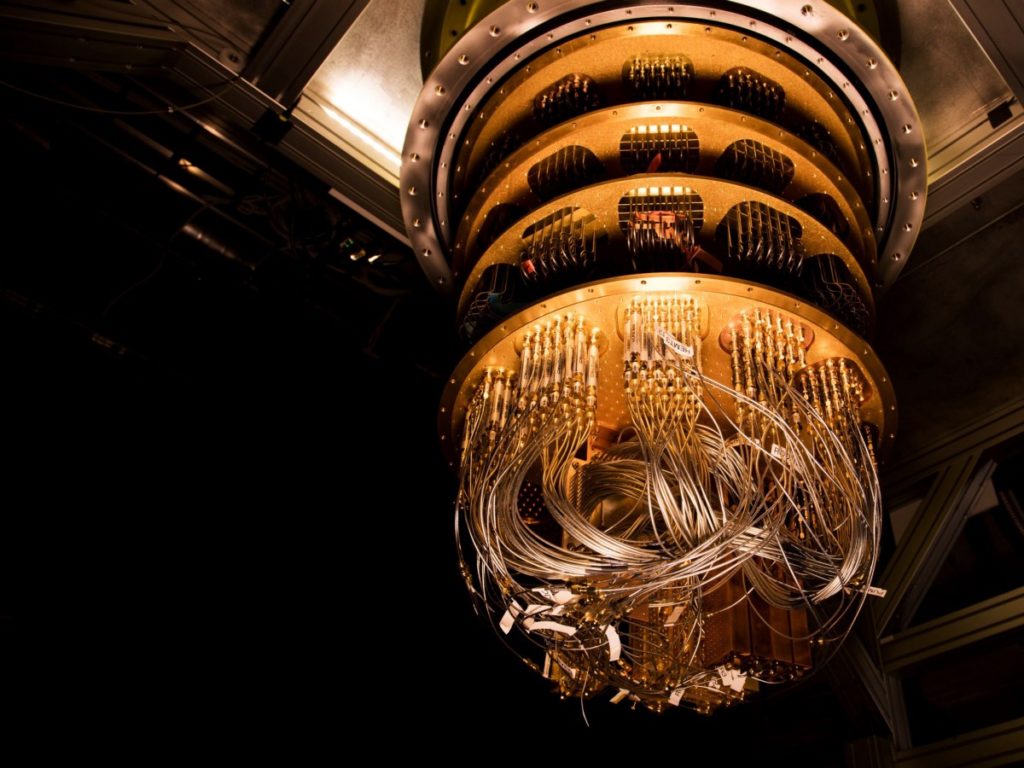 "Vynález univerzálního kvantového počítače je docela daleko"
— Jak vidíte svůj ideální produkt?Jde o web jako „Profi“, kde budou běžní klienti hledat dodavatele v oblasti informační bezpečnosti? Jste si jisti, že se jedná o tak oblíbenou službu a že vaše stránky budou oblíbené?
Artem:To není vůbec „Pro“, protože naší hlavní věcí není telefonní číslo a životopis interpreta. Ověřování účinkujících je jednou z nejdůležitějších služeb platformy, protože na stejném „Profi“ probíhá veškeré ověřování skutečnost, že jméno a fotografie jsou porovnány s pasem. Je to test?
Náš ideální produkt je jednoduchý a srozumitelný„krabička“ pro klienta, která zohledňuje všechny jeho potřeby, vás nenutí ponořit se do technických nuancí příliš hluboko. Zároveň je „krabička“ vyvážená, již zohledňuje zvláštnosti jeho podnikání, specifika odvětví, existující hrozby a lze ji dopracovat na konkrétní požadavek.
Je pro nás důležité nejen vyrobit dobrý produkt,a co nejefektivněji budovat svou podporu od asistence při přípravě technických specifikací, smluv, primární komunikace se zhotovitelem až po tvorbu závěrečné zprávy. V budoucnu se chceme naučit, jak je generovat automaticky.
Obecně jsou bezpečnostní služby celá vrstvaslužeb, s přihlédnutím k přirozenému růstu trhu informační bezpečnosti a růstu vyvolanému mezinárodní situací jsme si jisti, že objednávek bude na platformě více než dost.
Co vás na vaší práci momentálně nejvíc zajímá? Co chcete v této oblasti změnit? Jak by to měla „třetí strana“ ovlivnit?
Artem:Chceme, aby byl trh informační bezpečnosti co nejefektivnější, transparentní a bezpečný. Jde o poměrně citlivou oblast, mnoho procesů je založeno na důvěře. Nazval bych to takto: „nejlepší tržní praktiky, které jsou srozumitelné pro podnikání“.
Dobře si uvědomujeme, že budeme vždy uprostřed – mezi odborníky na byznys a informační bezpečnost. A je pro nás velmi důležité, aby si obě strany rozuměly a byly spokojené.
Jak ovlivňují vnější okolnostiděje v oblasti informační bezpečnosti? Co změnila pandemie a události od 24. února? Jak například ochránit zaměstnance, kteří pracují na dálku? Jak se chránit před útoky nebo kybernetickými hrozbami od nejlepších světových hackerů?
Anton:Nové hrozby se neobjevily, jen velmi vážně rostly, stejně jako náklady na chybu. DDOS je příběh o hardwaru a většinou na straně poskytovatele nebo o externí službě. V ideálním případě byste měli učinit hackování nerentabilním nebo co nejméně pravděpodobným. Ale každý systém bude zranitelný – vždy.
Zabezpečení vzdálených zaměstnancůjako zbytek. Ve fázi přijímání nejsou žádné rozdíly, ale přístup k zřizování pracovních míst je odlišný. Moderní nástroje pro kontrolu přístupu umožňují snížit rizika práce na dálku na úroveň běžných kancelářských pracovníků, pokud ovšem nastavení kontroly přístupu nesvěříte profesionálům.
— Jaké problémy, mylné představy a mýty v oblasti podnikové bezpečnosti dnes existují? Které jsou pro běžné uživatele a vaše zákazníky nejnebezpečnější?
Anton:"Nemáme co obhajovat" - takové komentáře se stále nacházejí, zde nejsou žádné komentáře. "Jsme v pořádku, ještě jsme nebyli hacknuti!" - Hackování není vždy hned postřehnutelné, firma o něm nemusí dlouho vědět, záleží na cílech útočníků.
Někdy klienti říkají:„Nikdo se o nás nezajímá,“ ale nejčastěji se útočníci snaží hacknout všechno a zpeněžit vše, na co dosáhnou. Nikdo vás proto cíleně hledat nebude, jednoduše vás zaháknou na tangentu.
„Nyní podnikání pociťuje mnoho rizik, která dříve nebyla vážně zvažována“
— Jak jste se dostal do Innopolis? Proč jste to potřebovali a jak to pomáhá ve vývoji?
Anton: Přišli jsme do Innopolis vědomě.Chtěli jsme využít výhod speciální ekonomické zóny, těch je už v Rusku dost. Innopolis jsme vybrali jednoduše proto, že je zde méně potenciálních konkurentů než ve Skolkovu a příjemná atmosféra IT města. Narodil jsem se a vyrostl v Kazani, navštívil jsem Innopolis s představeními, moji přátelé zde studovali, to mě také ovlivnilo.
Innopolis nám pomáhá především v PR. Spojení s dalšími rezidentními startupy pomáhá, například dva chic reklamy nakreslili rezidenti!
Artem:Obvykle SEZ jdou po investorech, zaměstnancích nebo spojeních. A vždy – za možnost platit nižší daně je to pro stát i pro firmu skvělý obchod. Z výše uvedeného nás nejvíce zajímají konexe, komunita – nemáme zaměstnance a v počáteční fázi jsme se rozhodli nepřilákat investora. Nyní se společnost buduje z našich prostředků. Po nějaké době budeme hledat investora, ale chtěli bychom to udělat v mnohem pozdější fázi.
Jak dlouho můžete do projektu investovat? Kolik let investice ještě potřebujete, aby se vám začala vyplácet, v jaké fázi začnete hledat investory?
Artem:Nejde o peníze, ale o to, jak je využijete. Mohli jsme udělat všechno, co jsme udělali teď, kdybychom utratili desetkrát tolik a jen bychom problémy zacpali penězi. Místo toho jsme měli spoustu bezplatné nebo relativně levné reklamy. To není guerilla marketing, ale něco ideově blízkého.
Projekt nevyžaduje velké investice. Nepotřebujeme desítky nebo stovky milionů rublů. Infobez je o důvěře a pokud to můžete zkusit koupit - je to velmi drahé a bez zárukvýsledek. Jednou jsme seděli s Antonem a přemýšleli, na co bychom mohli potřebovat peníze investora. Uvědomili jsme si, že takové věci existují, ale nejsou klíčem k dosažení výsledku.
- Jak se plánujete přizpůsobit tomu, co se nyní děje - sankce, izolace? Jak vnímáte podpůrná opatření, která už vláda schválila?
Artem:Snažíme se z této situace vytěžit maximum, protože téma bezpečnosti se stalo aktuálnější. Podniky zažily mnoho rizik, o kterých dříve vážně neuvažovaly. Úniky a hacky velkých společností zvýšily jejich paranoiu a chuť pracovat na svém zabezpečení. Trh roste ještě rychleji než dříve.
Sankce a izolace některým zkomplikovaly situacispecializovaný software, uzavřený přístup k zahraničním zákazníkům a reklamní platformy. Ale podpůrná opatření se začínají postupně zavádět, zdají se nám docela užitečná. Již jsme se zapsali do registru akreditovaných IT společností a využijeme některé z nabídek.
Jaké jsou vaše cíle pro příštích pár let?
Artem:Naším hlavním cílem je nyní nastartovat stabilní prodeje. Zároveň se zapojit do nejlepší služby - nejefektivnější, nabízející lepší služby za nejlepší ceny v porovnání s ostatními zeměmi. Mělo by to být srozumitelné a transparentní – nejde nám jen o prodej, ale radíme, říkáme a snažíme se pomáhat lidem rozvíjet základní kompetence v informační bezpečnosti.
Anton:Věříme, že uvedení naší platformy na trh zpřístupní služby informační bezpečnosti každému klientovi. Pro nás je to způsob, jak změnit trh informační bezpečnosti v Rusku, učinit jej transparentnějším, srozumitelnějším, přístupnějším a čestnějším.
Přečtěte si více:
Opičí neštovice se stávají globálním virem: proč se přenášejí tak rychle
Ve vesmíru se děje něco zvláštního: jak vysvětlit nekonzistence v Hubbleově konstantě
Diagnóza za minutu: jak IT mění zdravotnictví