Problem med godkendelsessystemer
Onlineøkonomien afhænger af brugernavne og adgangskoder. De
Ikke underligt, at banker og andre digitaletjenester har udviklet mere sofistikerede autentificeringssystemer, der gør mere end at stole på, at brugere kender deres adgangskode. For eksempel har en person deres egen eToken.
eToken (fra engelsk elektronisk - elektronisk og engelsk.token - sign, token) - middel til personlige godkendelsesværktøjer i form af USB-nøgler og smartkort samt softwareløsninger, der bruger dem. Sådanne tokens sælges også i Rusland.
Den proces, som brugeren harog adgangskode og personligt token, er kendt som multifaktorgodkendelse (MFA). Ja, det begrænser i høj grad muligheden for cyberkriminalitet, men det har også sine ulemper. Fordi det involverer en masse besvær, er mange brugere tilbageholdende med at registrere sig for tokenet, hvilket betyder, at få mennesker bruger det.
Er der noget alternativ?
For at løse dette problem for nyligalternativt godkendelsessystem er blevet populært i tjenester som Amazon, Facebook, Google og PayPal. Dette system, kendt som Risk Based Authentication (RBA), ser på en brugers fingeraftryk for at bekræfte en persons legitimationsoplysninger. De kan omfatte grundlæggende tekniske oplysninger såsom typen af browser eller operativsystem samt brugerens adfærd. Det handler om musens bevægelse, dens placering og endda hastigheden for at trykke på tasterne. Hvis fingeraftrykket svarer til det, der forventes af brugeren - baseret på den tidligere adfærd - har han lov til straks at logge ind med kun sit brugernavn og sin adgangskode. Ellers kræves yderligere godkendelse med et token.
Selvfølgelig kom cyberkriminelle hurtigt op påmåder at omgå RBA ved at udvikle phishing-sæt, der også inkluderer fingeraftryk. De finder det imidlertid vanskeligt at gøre dette til en effektiv og rentabel forretning. En af grundene er, at disse brugerprofiler ændres over tid og afhængigt af tjenester og skal indsamles gennem yderligere phishing-angreb.
Poserer som en anden person som en tjeneste
For nylig, forskere fra University of TechnologyEindhoven fandt beviser for et storstilet og meget komplekst marked, der ser ud til at overvinde disse begrænsninger. Markedspladsen, der er baseret i Rusland, tilbyder over 260.000 detaljerede brugerprofiler sammen med andre legitimationsoplysninger såsom e-mail-adresser og adgangskoder.
“Det unikke ved denne underjordiske hjemmesideer ikke kun dens skala, men også at alle profiler løbende opdateres, det betyder, at de bevarer deres værdi,” forklarer Luca Allodi, forsker i Sikkerhedsgruppen på Det Matematisk-Datamiske Fakultet, der sammen med ph.d. Den studerende Michele Campobasso var ansvarlig for forskningen.
Kunder kan søge i databasen,for at vælge nøjagtigt den internetbruger, de vil målrette mod. Dette giver mulighed for meget farlige målrettede phishing-angreb. Forresten kan købere på dette sorte marked få software, der automatisk downloader købte brugerprofiler til målrettede websteder.
Luca Allodi, T U/e-forsker
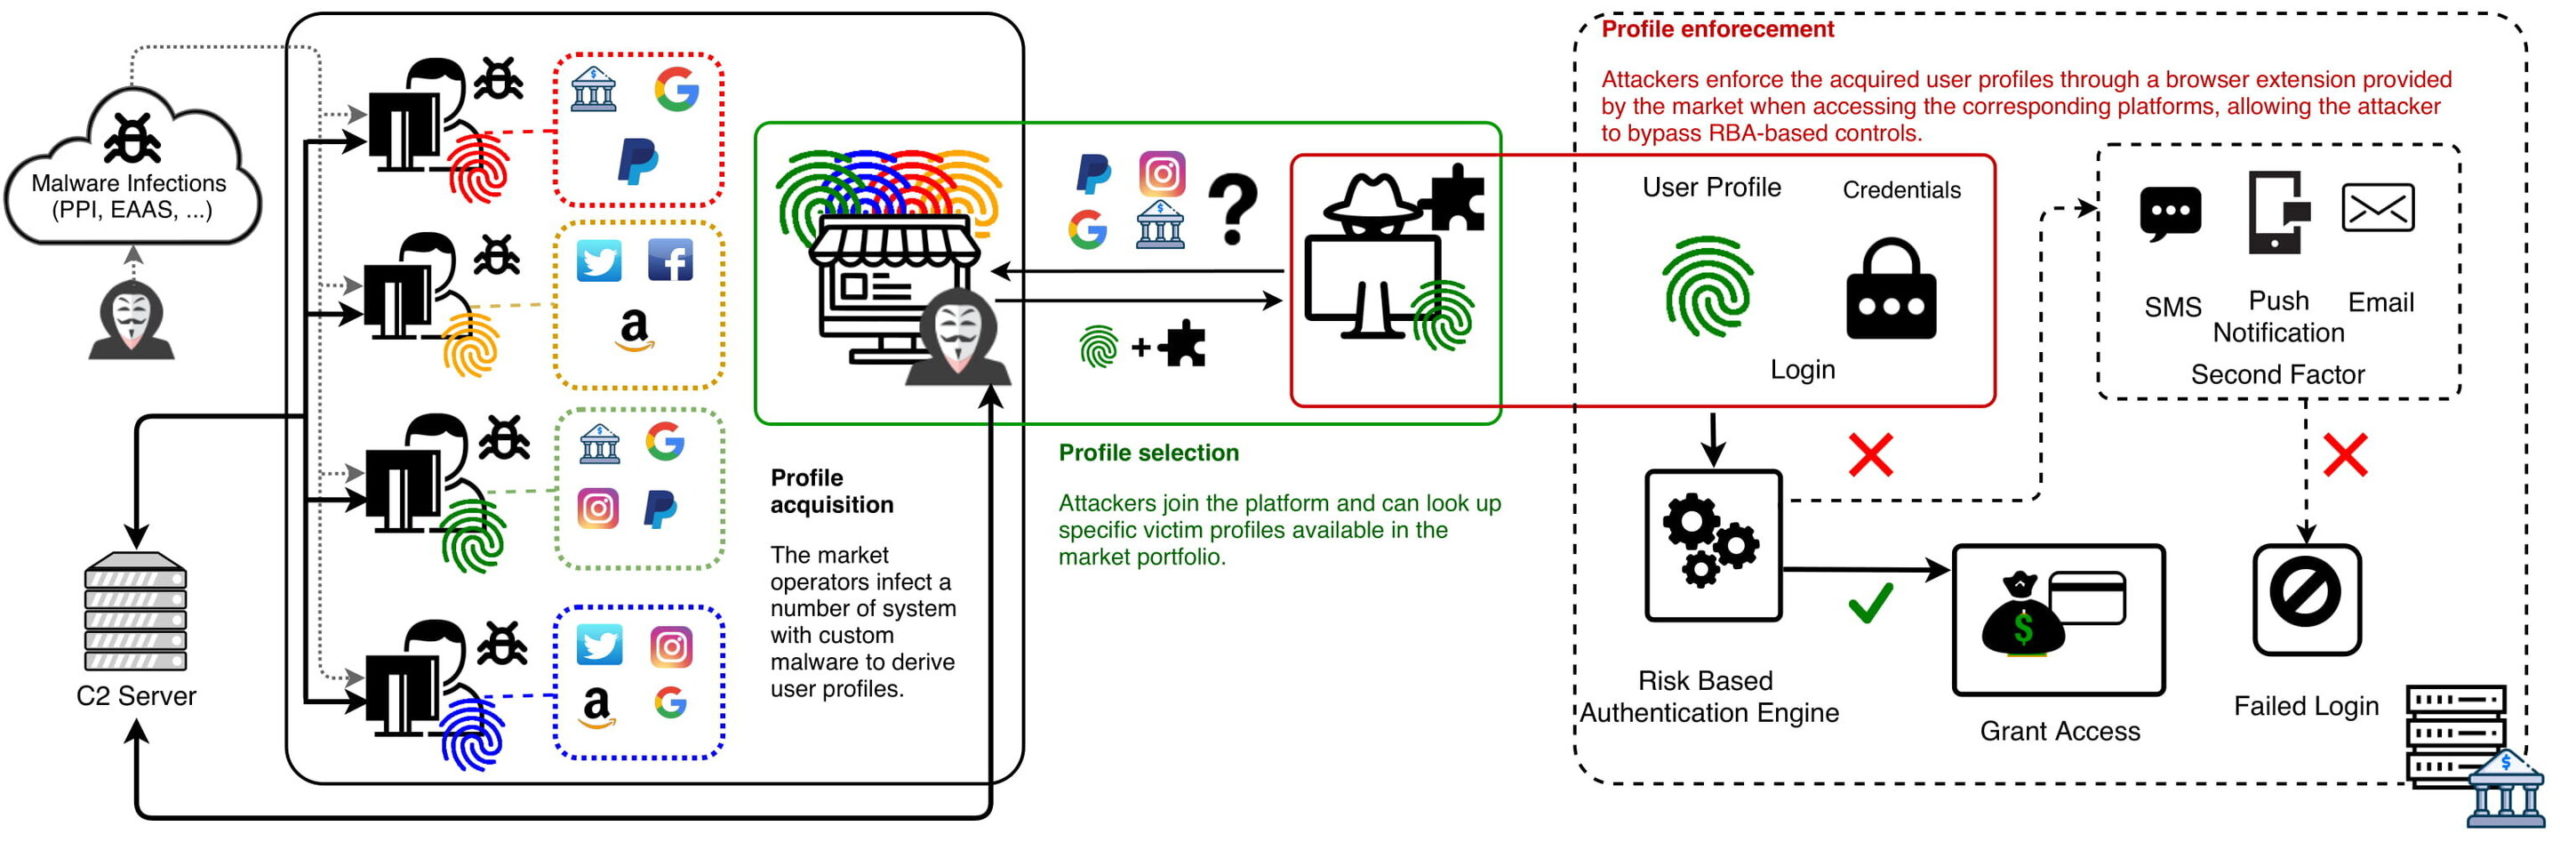 Kredit: Eindhoven University of Technology.
For at understrege den systematiske karakterhjemmeside, opfandt Allodi og Campobasso udtrykket efterligning som en tjeneste (IMPaaS), der genlyder velkendte cloud computing-tjenester såsom SaaS (software som en tjeneste) og IaaS (infrastruktur som en tjeneste).
"Så vidt vi ved, er dette det største og mest sofistikerede kriminelle marked, hvor disse tjenester systematisk tilbydes."
Markedsundersøgelser var ikke lette, understreger deforskere. For at få adgang til listerne over tilgængelige brugerprofiler måtte forskerne indhente specielle invitationskoder, som eksisterende brugere bruger. Dataindsamling var også vanskelig - platformoperatører spores aktivt "svigagtige" konti. Forskerne besluttede også at holde webstedets rigtige navn hemmeligt for at minimere risikoen for gengældelse fra markedsoperatører.
Pris for en "virtuel personlighed"
Prisen på en brugers "virtuelle identitet"handelsgulvet varierer fra $ 1 til ca. $ 100. Adgang til kryptokurrencyprofiler og elektroniske pengeoverførselsplatforme synes at være den mest værdifulde. "Bare det at have mindst en kryptokurrencyprofil fordobler næsten gennemsnittets profil," siger Allodi.
En anden vigtig faktor, der øger prisen, er...dette er rigdommen i det land, hvor brugeren befinder sig. "Dette giver mening: Angribere, der ønsker at efterligne og tjene penge på brugerprofiler, tillægger profiler større værdi, som kan give større økonomisk gevinst, og disse findes for det meste i udviklede lande," siger Campobasso.
Brugerprofiler værdsættes også højt,som giver adgang til mere end en tjeneste og profilerer med "ægte" fingeraftryk i modsætning til fingeraftryk "syntetiseret" af platformen.
Brug af profiler
I deres artikel beskriver forskerne ogsået par eksempler på, hvordan kriminelle "bevæbner" disse profiler, som de fandt på den hemmelige Telegram-kanal, der blev brugt af platformens klienter. I et kendt angreb beskriver en angriber, hvordan man konfigurerer filtre til offerets e-mail-postkasser. Målet er at skjule meddelelser fra Amazon relateret til køb foretaget af angriberen ved hjælp af ofrets platformskonto.
Konsekvenser af handel med "digitale identiteter"
Imidlertid findes lignende markeder ikke kun i Rusland.
IntSights, et firma i New YorkThreat Intelligence, der sigter mod at give virksomhederne mulighed for at "forsvare sig fremad", meddelte i dag frigivelsen af virksomhedens seneste rapport, Digital Browser Identification: The Hottest New Product on the Black Market.
Rapporten siger, at "fremkomsten af et markedGenesis i november 2018 henledte opmærksomheden på en ny type underjordisk "digital identitet"-tjeneste. Denne type sorte marked tilbyder komplet fingeraftryk af en brugers webbrowser og computeregenskaber, hvilket gør det muligt for en angriber at efterligne offeret næsten fejlfrit. "Dette giver den digitale identitetskøber mulighed for at få adgang til websteder som en anden bruger og omgå avancerede identitetsbeskyttelsestjenester." Undersøgelsen fastslår, at dette inkluderer adgang til e-mail-konti (f.eks. Google, Yahoo, Microsoft), sociale medieprofiler (f.eks. Facebook, Twitter, LinkedIn), bank- og kreditkortkonti (inklusive PayPal), websteder detailhandel og e-handel (f.eks. eBay , Amazon, Best Buy), musiktjenester (Spotify), mobilitetsapps (Uber), offentlige tjenester og endda interne login-sider.
"Tænk på det som digitaltansigtsgenkendelse, men i stedet for at scanne dit ansigt for at bekræfte din identitet, bruger de egenskaberne på din enhed til at surfe på nettet,” foreslår rapportens forfattere. Konsekvenserne er skræmmende, da dette giver enhver mulighed for at trænge ind og efterligne en brugers online-identitet, da brugere typisk gemmer deres legitimationsoplysninger i deres browser - selv for økonomiske og arbejdsmæssige websteder - for nemheds skyld.
"Brugen af disse maskeradetaktikker kommer fremud over svindel og økonomisk kriminalitet. Hackere kan målrette mod bestemte virksomheder ved at lede efter deres medarbejdere; pædofile kan målrette og efterligne børn ved at søge ofre, der besøger kendte børns websteder; og efterretningstjenester kan søge efter forskellige embedsmænd i henhold til deres interne login-sider."
IntSights bemærkede også, at Richlogs, en nyGenesis-konkurrenten har sluttet sig til rækken af førende mørke handelsplatforme. "Ligesom Genesis-markedspladsen indsamler og sælger Richlogs stjålne" digitale fingeraftryk af web-browsing-enheder (dvs. IP-adresse, OS-oplysninger, tidszone, brugeradfærd). Disse websteder giver køberen mulighed for at efterligne en legitim onlinebruger og omgå standardsikkerhedsprotokoller ved at tilbyde fuld legitimationsadgang til ethvert websted, der er blevet gemt i offerets browser."
Ariel Einhoren, forskningslederIntSights understreger: ”Niveauet for indtrængen i offerets liv, der leveres af digital identitet, er alarmerende. Det er ikke kun kreditkort, bankkonti eller personlige oplysninger, der står på spil. Digital identitet giver cyberkriminelle mulighed for næsten fuldstændigt at opfange en andens identitet på Internettet. Dette inkluderer alt fra visningsudgifter til sporing af daglige rejseruter og visning af skatteoplysninger. ” Hun tilføjede, at jo større offerets digitale fodaftryk er, desto mere kan angriberen efterligne hende. "Digitale id'er, som de sælges på Richlogs og Genesis, tilbyder et komplet digitalt fingeraftryk af en person på en tallerken, der giver uendelige muligheder for bedrageri, bedrageri, tyveri og adgang til ofrets privatliv."
Hvordan beskytter du dig selv?
IntSights leverede tip til beskyttelse af din organisation mod svindel med digital identitet:
- Overvåg konstant markeder for digitale identiteter.Synlighed og opmærksomhed er nøglerne til at være proaktivbeskyttelse. "Overvågning af disse markeder kan hjælpe dig med at identificere kompromitterede personer på et tidligt tidspunkt (for eksempel på en af dine interne login-sider), så du kan spore trafik til den side nærmere og / eller forbedre verificeringsmetoder, når brugerne logger ind."
- Aktiver to-faktor-godkendelse.“Anmodning om den anden (eller endda tredje) variabel forbrugerbekræftelse gør det sværere for hackere at hacke konti. Dette kan omfatte mobilbekræftelse eller give svar på yderligere sikkerhedsspørgsmål, som kun kunden eller medarbejderen kender. "
- Opdater fingeraftryksprotokoller regelmæssigt.Hvis din virksomhed bruger digitale udskrifterfinger for at verificere klienter eller brugere, opdatere disse protokoller regelmæssigt og tilføj yderligere godkendelsespunkter for at holde trit med opdateringerne om stealerversionen.
- Ryd konsekvent dine cookies og din browserhistorik."Rydning af cookies og browserhistorikbegrænser mængden af din "digitale historie" og sætter derfor ikke yderligere websteder og / eller profiler i fare, hvis din enhed bliver inficeret. "
- Skift adgangskoder regelmæssigt.Dette er altid en bedste praksis for cybersikkerhed, og det gælder bestemt også her. Ændring af adgangskoder og forebyggelse af genbrug af adgangskoder kan reducere risikoen for hacking betydeligt.
Læs også
Den årlige mission i Arktis er afsluttet, og dataene er skuffende. Hvad venter menneskeheden?
Se de nærmeste billeder af solens overflade
Koronavirus har lært at efterligne humane immunproteiner og narre kroppen