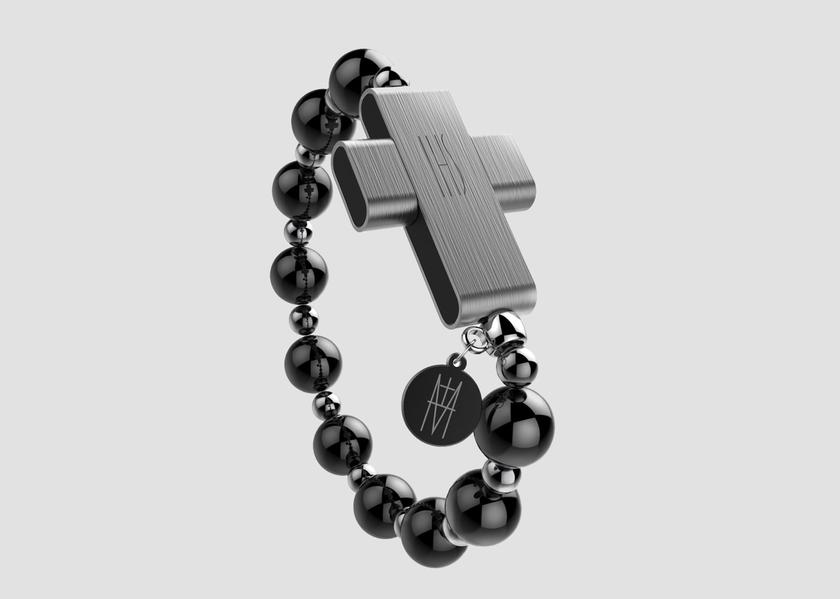
For et par dage siden præsenterede Vatikanet elektroniske rosenkransperler med et "smart" eRosary-kors, som er designet til at
Hvordan det virker
En cybersikkerhedsspecialist var i stand til at hackeeRosary ved hjælp af den proprietære Click to Pray-applikation, som synkroniserer den åndelige enhed med serverne på Pavens Worldwide Prayer Network på kun 15 minutter.

</ img>
For at gøre dette behøvede han kun en adressee-mail knyttet til eRosary. Herefter fik hackeren adgang til kontoen og alle brugerens personlige data: fødselsdag, køn, højde, vægt, foto samt lokationsdata.
Derudover efter at hacker var i stand til at slette brugerkontoen.

</ img>
Specialisten, der opdagede sårbarheden, kontaktede udviklerne og fortalte dem om problemet. Sårbarheden blev hurtigt rettet.