Πρόβλημα με συστήματα ελέγχου ταυτότητας
Η διαδικτυακή οικονομία εξαρτάται από τα ονόματα χρήστη και τους κωδικούς πρόσβασης. Αυτοί
Δεν εκπλήσσει, τράπεζες και άλλα ψηφιακάΟι υπηρεσίες έχουν αναπτύξει πιο εξελιγμένα συστήματα ελέγχου ταυτότητας που κάνουν περισσότερα από το να βασίζονται στους χρήστες που γνωρίζουν τον κωδικό πρόσβασής τους. Για παράδειγμα, ένα άτομο έχει το δικό του eToken.
eToken (από αγγλικά ηλεκτρονικά - ηλεκτρονικά και αγγλικά.token - sign, token) - μέσα προσωπικών εργαλείων ελέγχου ταυτότητας με τη μορφή κλειδιών USB και έξυπνων καρτών, καθώς και λύσεων λογισμικού που τα χρησιμοποιούν. Τέτοιες μάρκες πωλούνται επίσης στη Ρωσία.
Η διαδικασία στην οποία έχει ο χρήστηςκαι κωδικός πρόσβασης και προσωπικό διακριτικό, είναι γνωστό ως έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA). Ναι, περιορίζει πολύ την πιθανότητα εγκλήματος στον κυβερνοχώρο, αλλά έχει και τα μειονεκτήματά του. Επειδή περιλαμβάνει πολλή ταλαιπωρία, πολλοί χρήστες διστάζουν να εγγραφούν για το διακριτικό, πράγμα που σημαίνει ότι λίγοι το χρησιμοποιούν.
Υπάρχει εναλλακτική λύση;
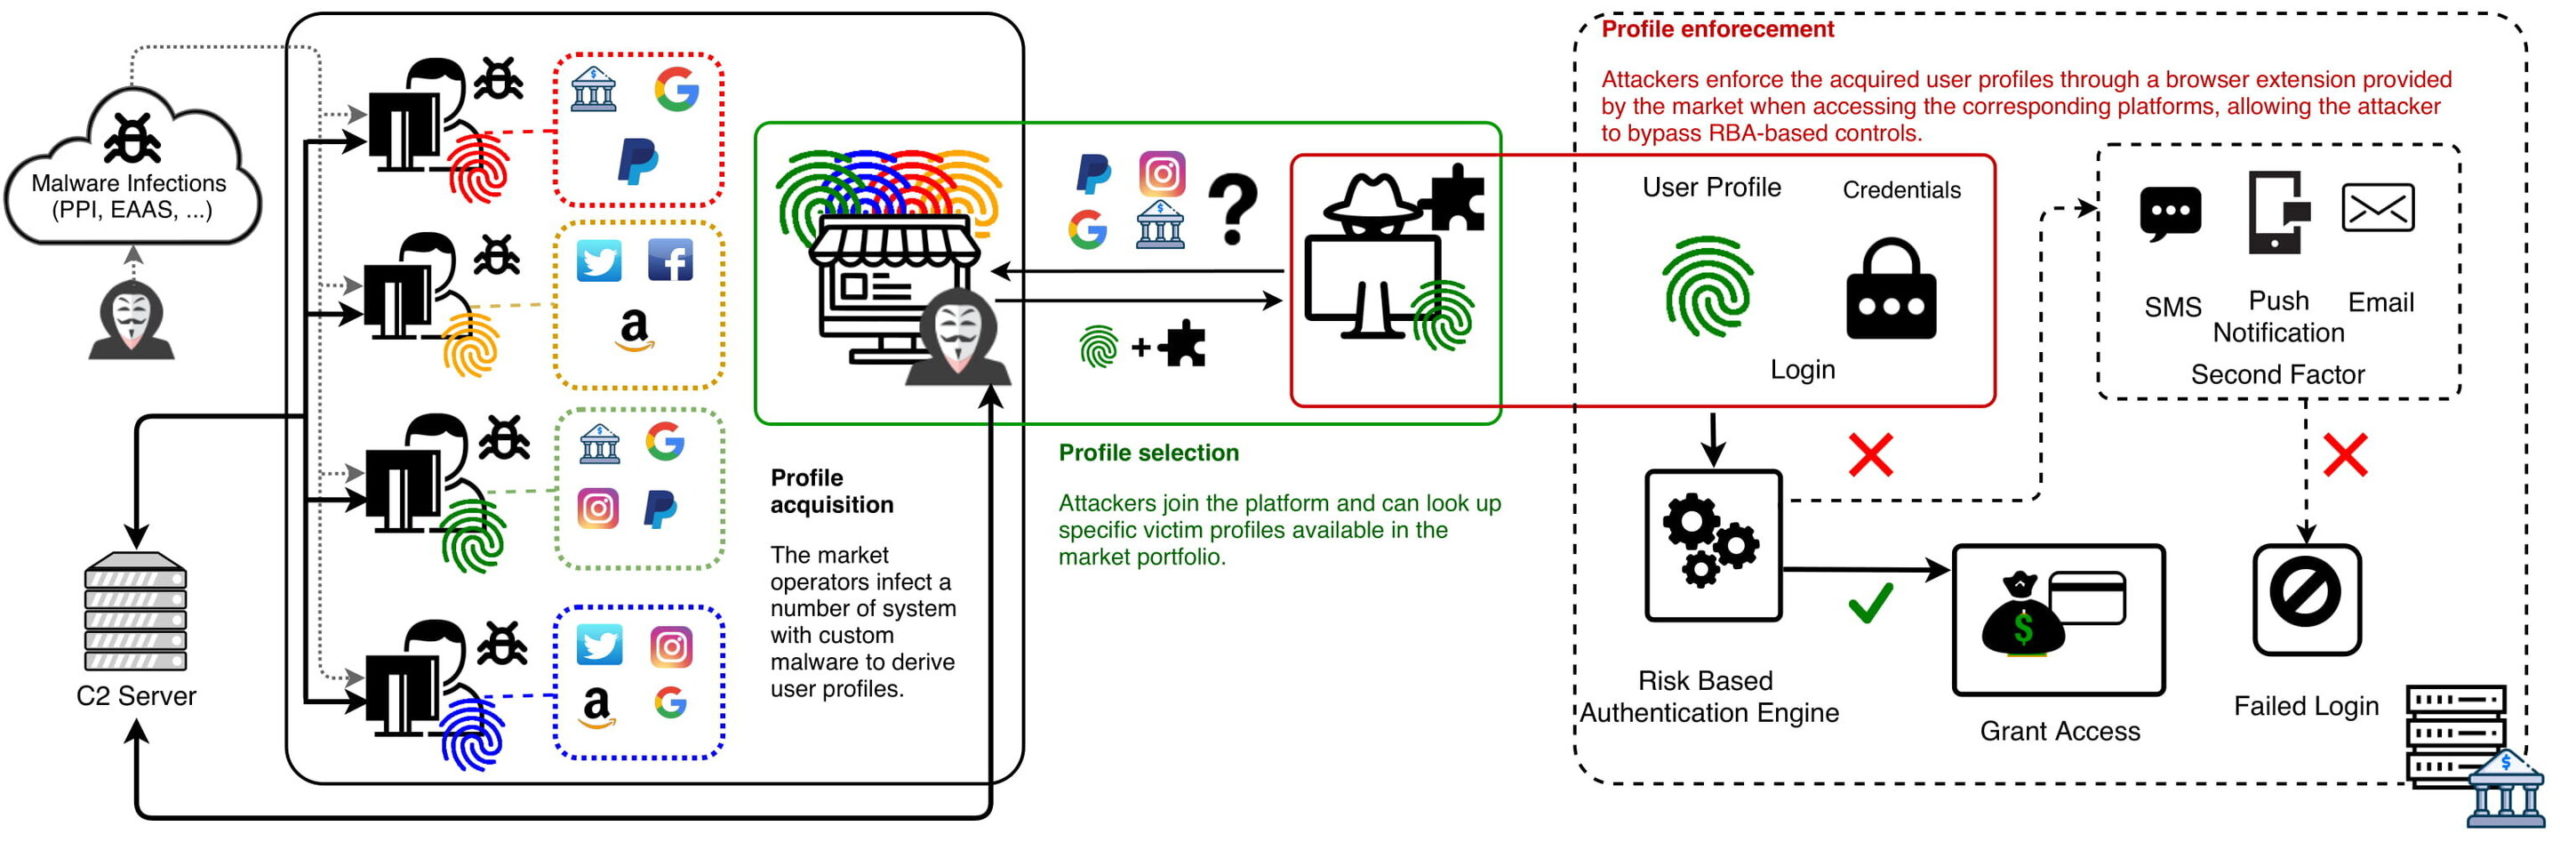
Για την επίλυση αυτού του προβλήματος, πρόσφαταΤο εναλλακτικό σύστημα ελέγχου ταυτότητας έχει γίνει δημοφιλές σε υπηρεσίες όπως το Amazon, το Facebook, το Google και το PayPal. Αυτό το σύστημα, γνωστό ως Risk Based Authentication (RBA), εξετάζει τα δακτυλικά αποτυπώματα ενός χρήστη για να επαληθεύσει τα διαπιστευτήρια κάποιου. Μπορούν να περιλαμβάνουν βασικές τεχνικές πληροφορίες, όπως τον τύπο του προγράμματος περιήγησης ή το λειτουργικό σύστημα, καθώς και τη συμπεριφορά του χρήστη. Πρόκειται για την κίνηση του ποντικιού, τη θέση του και ακόμη και την ταχύτητα πατήματος των πλήκτρων. Εάν το δακτυλικό αποτύπωμα ταιριάζει με το αναμενόμενο από τον χρήστη - βάσει της προηγούμενης συμπεριφοράς - του επιτρέπεται να συνδεθεί αμέσως χρησιμοποιώντας μόνο το όνομα χρήστη και τον κωδικό πρόσβασής του. Διαφορετικά, απαιτείται πρόσθετος έλεγχος ταυτότητας με διακριτικό.
Φυσικά, οι εγκληματίες στον κυβερνοχώρο βρήκαν γρήγορατρόποι παράκαμψης του RBA αναπτύσσοντας κιτ ηλεκτρονικού ψαρέματος που περιλαμβάνουν επίσης δακτυλικά αποτυπώματα. Ωστόσο, δυσκολεύονται να το μετατρέψουν σε αποτελεσματική και κερδοφόρα επιχείρηση. Ένας από τους λόγους είναι ότι αυτά τα προφίλ χρηστών αλλάζουν με την πάροδο του χρόνου και ανάλογα με τις υπηρεσίες και πρέπει να συλλέγονται μέσω πρόσθετων επιθέσεων ηλεκτρονικού ψαρέματος.
Θέτοντας ως άλλο άτομο ως υπηρεσία
Πρόσφατα επιστήμονες από το Τεχνολογικό ΠανεπιστήμιοΤο Eindhoven βρήκε στοιχεία για μια μεγάλης κλίμακας και εξαιρετικά περίπλοκη αγορά που φαίνεται να ξεπερνά αυτούς τους περιορισμούς. Η αγορά, με έδρα τη Ρωσία, προσφέρει πάνω από 260.000 λεπτομερή προφίλ χρηστών μαζί με άλλα διαπιστευτήρια, όπως διευθύνσεις email και κωδικούς πρόσβασης.
«Η μοναδικότητα αυτής της υπόγειας ιστοσελίδαςδεν είναι μόνο η κλίμακα του, αλλά και ότι όλα τα προφίλ ενημερώνονται συνεχώς, αυτό σημαίνει ότι διατηρούν την αξία τους», εξηγεί ο Luca Allodi, ερευνητής στην Ομάδα Ασφάλειας της Σχολής Μαθηματικών και Επιστήμης Υπολογιστών, ο οποίος μαζί με τον Ph.D. Υπεύθυνος για την έρευνα ήταν ο μαθητής Michele Campobasso.
Οι πελάτες μπορούν να αναζητήσουν τη βάση δεδομένων,για να επιλέξετε ακριβώς τον χρήστη Διαδικτύου που θέλει να στοχεύσει. Αυτό επιτρέπει πολύ επικίνδυνες στοχευμένες επιθέσεις ηλεκτρονικού ψαρέματος. Παρεμπιπτόντως, οι αγοραστές σε αυτήν τη μαύρη αγορά μπορούν να λάβουν λογισμικό που αυτόματα κατεβάζει αγορασμένα προφίλ χρηστών σε στοχευμένους ιστότοπους.
Luca Allodi, T U/e ερευνητής
 Πίστωση: Τεχνολογικό Πανεπιστήμιο του Αϊντχόβεν.
Να τονίσει τη συστηματική φύσηιστοσελίδα, οι Allodi και Campobasso επινόησαν τον όρο πλαστοπροσωπία ως υπηρεσία (IMPaaS), απηχώντας γνωστές υπηρεσίες υπολογιστικού νέφους όπως το SaaS (λογισμικό ως υπηρεσία) και το IaaS (υποδομή ως υπηρεσία).
"Από όσο γνωρίζουμε, αυτή είναι η μεγαλύτερη και πιο εξελιγμένη εγκληματική αγορά στην οποία αυτές οι υπηρεσίες προσφέρονται συστηματικά".
Η έρευνα αγοράς δεν ήταν εύκολη, τονίζουνερευνητές. Για να αποκτήσουν πρόσβαση στις λίστες των διαθέσιμων προφίλ χρηστών, οι ερευνητές έπρεπε να λάβουν ειδικούς κωδικούς πρόσκλησης που χρησιμοποιούν οι υπάρχοντες χρήστες. Η συλλογή δεδομένων ήταν επίσης δύσκολη - οι φορείς εκμετάλλευσης πλατφορμών εντοπίζουν ενεργά τους «δόλιους» λογαριασμούς. Οι ερευνητές αποφάσισαν επίσης να κρατήσουν μυστικό το πραγματικό όνομα του ιστότοπου προκειμένου να ελαχιστοποιηθεί ο κίνδυνος αντιποίνων από τους φορείς της αγοράς.
Τιμή μιας "εικονικής προσωπικότητας"
Η τιμή της «εικονικής ταυτότητας» ενός χρήστητο κατώτατο όριο συναλλαγών κυμαίνεται από $ 1 έως περίπου 100 $. Η πρόσβαση σε προφίλ κρυπτογράφησης και σε ηλεκτρονικές πλατφόρμες μεταφοράς χρημάτων φαίνεται να είναι η πιο πολύτιμη. «Το να έχεις τουλάχιστον ένα προφίλ κρυπτογράφησης διπλασιάζει σχεδόν το μέσο προφίλ», λέει ο Allodi.
Ένας άλλος σημαντικός παράγοντας που αυξάνει την τιμή είναι...αυτός είναι ο πλούτος της χώρας στην οποία βρίσκεται ο χρήστης. "Αυτό είναι λογικό: οι εισβολείς που θέλουν να πλαστογραφήσουν και να δημιουργήσουν έσοδα από προφίλ χρηστών δίνουν μεγαλύτερη αξία σε προφίλ που μπορούν να αποφέρουν μεγαλύτερο οικονομικό κέρδος και αυτά βρίσκονται κυρίως σε ανεπτυγμένες χώρες", λέει ο Campobasso.
Τα προφίλ χρηστών είναι επίσης πολύτιμα,που παρέχουν πρόσβαση σε περισσότερες από μία υπηρεσίες και προφίλ με "πραγματικά" δακτυλικά αποτυπώματα, σε αντίθεση με τα δακτυλικά αποτυπώματα που "συντίθενται" από την πλατφόρμα.
Χρήση προφίλ
Στο άρθρο τους, οι ερευνητές περιγράφουν επίσηςμερικά παραδείγματα για το πώς οι εγκληματίες «οπλίζουν» αυτά τα προφίλ, τα οποία βρήκαν στο μυστικό κανάλι Telegram που χρησιμοποιούν οι πελάτες της πλατφόρμας. Σε μια γνωστή επίθεση, ένας εισβολέας περιγράφει πώς να διαμορφώσει φίλτρα για τα γραμματοκιβώτια email του θύματος. Ο στόχος είναι η απόκρυψη ειδοποιήσεων από το Amazon σχετικά με αγορές που πραγματοποίησε ο εισβολέας χρησιμοποιώντας τον λογαριασμό πλατφόρμας του θύματος.
Συνέπειες της διαπραγμάτευσης "ψηφιακών ταυτοτήτων"
Ωστόσο, παρόμοιες αγορές υπάρχουν όχι μόνο στη Ρωσία.
IntSights, μια εταιρεία με έδρα τη Νέα ΥόρκηΗ Threat Intelligence, με στόχο την ενδυνάμωση των επιχειρήσεων να «υπερασπιστούν μπροστά», ανακοίνωσε σήμερα την κυκλοφορία της τελευταίας έκθεσης της εταιρείας, Digital Browser Identification: The Hottest New Product στη Μαύρη Αγορά.
Η έκθεση αναφέρει ότι «η ανάδυση μιας αγοράςΤο Genesis τον Νοέμβριο του 2018 επέστησε την προσοχή σε έναν νέο τύπο υπόγειας υπηρεσίας «ψηφιακής ταυτότητας». Αυτός ο τύπος μαύρης αγοράς προσφέρει πλήρη λήψη δακτυλικών αποτυπωμάτων του προγράμματος περιήγησης ιστού και των χαρακτηριστικών του υπολογιστή ενός χρήστη, επιτρέποντας σε έναν εισβολέα να υποδυθεί το θύμα σχεδόν άψογα. "Αυτό δίνει στον αγοραστή ψηφιακής ταυτότητας τη δυνατότητα να έχει πρόσβαση σε ιστότοπους ως άλλος χρήστης και να παρακάμπτει προηγμένες υπηρεσίες προστασίας ταυτότητας." Η μελέτη αναφέρει ότι αυτό περιλαμβάνει πρόσβαση σε λογαριασμούς email (π.χ. Google, Yahoo, Microsoft), προφίλ μέσων κοινωνικής δικτύωσης (π.χ. Facebook, Twitter, LinkedIn), λογαριασμούς τραπεζών και πιστωτικών καρτών (συμπεριλαμβανομένου του PayPal), ιστότοπους λιανικής και ηλεκτρονικό εμπόριο (π.χ. eBay , Amazon, Best Buy), υπηρεσίες μουσικής (Spotify), εφαρμογές κινητικότητας (Uber), κρατικές υπηρεσίες, ακόμη και εσωτερικές σελίδες συνδεθείτε στο σύστημα.
«Σκεφτείτε το ως ψηφιακό"Αναγνώριση προσώπου, αλλά αντί να σαρώνουν το πρόσωπό σας για να επαληθεύσουν την ταυτότητά σας, χρησιμοποιούν τις ιδιότητες της συσκευής σας για να περιηγηθούν στον Ιστό", προτείνουν οι συντάκτες της έκθεσης. Οι συνέπειες είναι τρομακτικές, καθώς αυτό δίνει σε οποιονδήποτε τη δυνατότητα να εισβάλει και να μιμηθεί την ηλεκτρονική ταυτότητα ενός χρήστη, καθώς οι χρήστες συνήθως αποθηκεύουν τα διαπιστευτήριά τους στο πρόγραμμα περιήγησής τους —ακόμη και για οικονομικούς ιστότοπους και ιστοσελίδες εργασίας— για ευκολία.
«Η χρήση αυτών των τακτικών μεταμφιέσεων φαίνεταιπέρα από απάτες και οικονομικά εγκλήματα. Οι χάκερ μπορεί να στοχεύουν συγκεκριμένες εταιρείες αναζητώντας τους εργαζομένους τους; Οι παιδόφιλοι μπορεί να στοχεύουν και να υποδύονται παιδιά αναζητώντας θύματα που επισκέπτονται γνωστούς ιστότοπους για παιδιά. και οι υπηρεσίες πληροφοριών μπορούν να αναζητήσουν διάφορους κυβερνητικούς αξιωματούχους σύμφωνα με τις εσωτερικές σελίδες σύνδεσής τους».
Η IntSights σημείωσε επίσης ότι το Richlogs, ένα νέοΟ ανταγωνιστής Genesis έχει ενταχθεί στις τάξεις των κορυφαίων σκοτεινών πλατφορμών συναλλαγών. "Όπως η αγορά Genesis, η Richlogs συλλέγει και πουλάει κλεμμένα" ψηφιακά αποτυπώματα συσκευών περιήγησης στον ιστό (δηλαδή διεύθυνση IP, πληροφορίες λειτουργικού συστήματος, ζώνη ώρας, συμπεριφορά χρήστη). Αυτοί οι ιστότοποι επιτρέπουν στον αγοραστή να μιμηθεί έναν νόμιμο χρήστη στο διαδίκτυο και να παρακάμψει τα τυπικά πρωτόκολλα ασφαλείας, προσφέροντας πλήρη πρόσβαση στα διαπιστευτήρια σε οποιονδήποτε ιστότοπο έχει αποθηκευτεί στο πρόγραμμα περιήγησης του θύματος."
Ariel Einhoren, Επικεφαλής ΈρευναςΤο IntSights, τονίζει: «Το επίπεδο εισβολής στη ζωή του θύματος που παρέχεται από την ψηφιακή ταυτότητα είναι ανησυχητικό. Δεν διακυβεύονται μόνο πιστωτικές κάρτες, τραπεζικοί λογαριασμοί ή προσωπικά στοιχεία. Η ψηφιακή ταυτότητα δίνει στους κυβερνοεγκληματίες τη δυνατότητα να παρακολουθούν σχεδόν εντελώς την ταυτότητα κάποιου άλλου στο Διαδίκτυο. Αυτό περιλαμβάνει τα πάντα, από την παρακολούθηση των εξόδων έως την παρακολούθηση καθημερινών διαδρομών ταξιδιού και την προβολή φορολογικών πληροφοριών. " Πρόσθεσε ότι όσο μεγαλύτερο είναι το ψηφιακό αποτύπωμα του θύματος, τόσο περισσότερο μπορεί να την πλαστοπροσωπήσει ο εισβολέας. "Τα ψηφιακά αναγνωριστικά όπως πωλούνται στα Richlogs και Genesis προσφέρουν ένα πλήρες ψηφιακό δακτυλικό αποτύπωμα ενός ατόμου σε ένα πιάτο, παρέχοντας ατελείωτες ευκαιρίες για απάτη, απάτη, κλοπή και πρόσβαση στο απόρρητο του θύματος."
Πώς προστατεύεις τον εαυτό σου;
Το IntSights παρείχε συμβουλές για την προστασία του οργανισμού σας από την απάτη ψηφιακής ταυτότητας:
- Παρακολουθήστε συνεχώς τις αγορές ψηφιακής ταυτότητας.Η ορατότητα και η ευαισθητοποίηση είναι το κλειδί για την προληπτική δράσηΠΡΟΣΤΑΣΙΑ. "Η παρακολούθηση αυτών των αγορών μπορεί να σας βοηθήσει να εντοπίσετε άτομα που έχουν παραβιαστεί σε πρώιμο στάδιο (για παράδειγμα, σε μία από τις εσωτερικές σελίδες σύνδεσης), ώστε να μπορείτε να παρακολουθείτε πιο προσεκτικά την επισκεψιμότητα σε αυτήν τη σελίδα ή / και να βελτιώνετε τις μεθόδους επαλήθευσης όταν συνδέονται οι χρήστες."
- Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων.«Αίτηση για τη δεύτερη (ή ακόμη και τρίτη) μεταβλητή γιαΗ επαλήθευση χρήστη καθιστά πιο δύσκολο για τους εισβολείς να εισπράττουν λογαριασμούς. Αυτό θα μπορούσε να περιλαμβάνει την επαλήθευση μέσω κινητού ή την παροχή απαντήσεων σε επιπλέον ερωτήσεις ασφαλείας που μόνο ο πελάτης ή ο υπάλληλος θα γνωρίζουν. "
- Ενημερώνετε τακτικά τα πρωτόκολλα δακτυλικών αποτυπωμάτων.Εάν η εταιρεία σας χρησιμοποιεί ψηφιακές εκτυπώσειςγια να επαληθεύσετε τους πελάτες ή τους χρήστες, να ενημερώνετε τακτικά αυτά τα πρωτόκολλα και να προσθέτετε επιπλέον σημεία ελέγχου ταυτότητας για να συμβαδίζετε με τις ενημερώσεις έκδοσης κλεψίματος.
- Διαγράψτε συνεχώς τα cookie και το ιστορικό περιήγησής σας."Εκκαθάριση cookie και ιστορικό περιήγησηςπεριορίζει την έκταση του «ψηφιακού ιστορικού» σας και ως εκ τούτου δεν θέτει σε κίνδυνο πρόσθετους ιστότοπους ή / και προφίλ σε περίπτωση που η συσκευή σας μολυνθεί.
- Αλλάζετε τακτικά τους κωδικούς πρόσβασης.Αυτή είναι πάντα μια βέλτιστη πρακτική για την ασφάλεια στον κυβερνοχώρο, και σίγουρα ισχύει και εδώ. Η αλλαγή κωδικών πρόσβασης και η αποτροπή επαναχρησιμοποίησης κωδικών πρόσβασης μπορεί να μειώσει σημαντικά τον κίνδυνο πειρατείας.
Διαβάστε επίσης
Η ετήσια αποστολή στην Αρκτική έληξε και τα δεδομένα είναι απογοητευτικά. Τι περιμένει την ανθρωπότητα;
Δείτε τις κοντινότερες λήψεις της επιφάνειας του Ήλιου
Οι κοροναϊοί έχουν μάθει να μιμούνται ανθρώπινες ανοσολογικές πρωτεΐνες και να εξαπατούν το σώμα