Σήμερα θα μάθετε γιατί συμβαίνουν οι επιθέσεις στον κυβερνοχώρο, ποιος βρίσκεται πίσω από αυτές και πώς να προστατεύσετε τον εαυτό σας και τον εαυτό σας
Οι πιο δημοφιλείς μέθοδοι κυβερνοεπιθέσεων το 2021 είναι το phishing και το ransomware. Το μερίδιό τους είναι 20% και 22% αντίστοιχα.
Ποιος κρύβεται πίσω από τις κυβερνοεπιθέσεις;
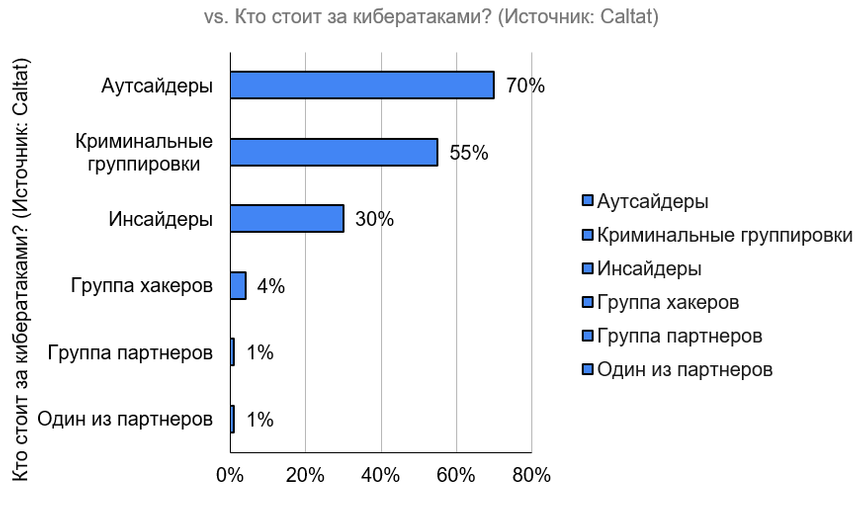
Σύμφωνα με την αναφορά παραβίασης δεδομένων στοΈως το 2022, η πλειονότητα των επιθέσεων στον κυβερνοχώρο πραγματοποιούνται από ξένους (εξωτερικούς χάκερ), κατοίκους (άτομα από τον εσωτερικό κύκλο), συνεργάτες εταιρειών και οργανωμένο έγκλημα και συνδεδεμένες ομάδες. Σε ποσοστιαίες τιμές, μοιάζει με αυτό:
Είτε χακαρισμένουπολογιστής / smartphone ενός συγκεκριμένου ατόμου ή όλων στη σειρά, οι επιθέσεις στον κυβερνοχώρο έχουν μια σειρά από κοινά στάδια. Μια επίθεση, ειδικά αν ο χάκερ είναι πολύ πεισματάρης, μπορεί να αποτελείται από επαναλαμβανόμενα βήματα. Ο απατεώνας στον κυβερνοχώρο θα ελέγξει την ασφάλειά σας για αδυναμίες, οι οποίες, στο τέλος, θα τον φέρουν πιο κοντά στον τελικό στόχο.
Οι επιθέσεις στον κυβερνοχώρο αποτελούνται από τέσσερα στάδια:
-
Επισκόπηση— ο εισβολέας ελέγχει και μελετά τις διαθέσιμες πληροφορίες σχετικά με το πιθανό θύμα για να βρει πιθανά τρωτά σημεία.
-
Διανομή— η διαδρομή προς ένα ευάλωτο σημείο του συστήματος.
-
Αθέτηση— όταν η ευπάθεια χρησιμοποιείται για πρόσβαση σε δεδομένα που προστατεύονται με κωδικό πρόσβασης/προσωπικά δεδομένα.
-
Επηρεάζουν— αφού αποκτήσει πρόσβαση, ο εισβολέας αντιγράφει τις πληροφορίες στον εαυτό του ή ενεργοποιεί τη λειτουργία εκβιασμού.
Περισσότερα για καθένα από αυτά:
1. Έρευνα
Οποιαδήποτε πληροφορία θα σας βοηθήσει να σας εξαπατήσει και να κλέψει τα δεδομένα σας συλλέγεται και μελετάται.
Ανοιχτές πηγές όπωςLinkedIn και Facebook* (*ένας οργανισμός που έχει απαγορευτεί στη Ρωσική Ομοσπονδία), διαχείριση ονομάτων τομέα / υπηρεσίες αναζήτησης και κοινωνικά δίκτυα. Και μεθόδους δημόσιας αναζήτησης και εργαλεία σάρωσης δικτύου (πόσο καιρό έχετε ελέγξει τις ρυθμίσεις του δρομολογητή και τον κωδικό πρόσβασης Wi-Fi για διαρροές, παρεμπιπτόντως;). Έλεγχος συστημάτων ασφαλείας στον οργανισμό και συγκεκριμένα στον υπολογιστή σας, καθώς και στους υπολογιστές των συναδέλφων σας.
Και όλα αυτά για να εντοπίσετε το λάθος σας και να βρείτε πληροφορίες που μπορούν να χρησιμοποιηθούν σε επιθέσεις. Είναι όταν:
-
Έχετε δημοσιεύσει πληροφορίες σχετικά με το δίκτυο του οργανισμού στο φόρουμ τεχνικής υποστήριξης
-
Ξέχασα κατά λάθος να αφαιρέσω κρυφές ιδιότητες από έγγραφα όπως ο συγγραφέας, η έκδοση λογισμικού και οι τοποθεσίες αποθήκευσης αρχείων
Στους χάκερ αρέσει επίσης να χρησιμοποιούν κοινωνική μηχανική (για παράδειγμα, κοινωνικά δίκτυα). Εάν οι χρήστες είναι αρκετά αφελείς και ευγενικοί, αυτό θα επιτρέψει την πρόσβαση σε πρόσθετες, λιγότερο ανοιχτές πληροφορίες.
2. Παράδοση
Κατά τη φάση παράδοσης, το cracker θα προσπαθήσει να εκμεταλλευτεί την ευπάθεια που έχει βρει. Ας πούμε:
-
Προσπαθήστε να αποκτήσετε πρόσβαση στις διαδικτυακές υπηρεσίες του οργανισμού
-
Στείλτε ένα email με έναν σύνδεσμο προς έναν κακόβουλο ιστότοπο ή ένα συνημμένο με έναν ιό μέσα
-
Παραδώστε μια μονάδα flash που έχει μολυνθεί από ιούς
-
Δημιουργήστε έναν ψεύτικο ιστότοπο με την ελπίδα ότι ο χρήστης θα τον επισκεφτεί
Το κύριο πράγμα εδώ για έναν χάκερ είναι να επιλέξει τον καλύτερο τρόποσας αναγκάσουν να ενεργοποιήσετε τον ιό ή πατήστε έναν συνδυασμό εντολών που θα του δώσουν πρόσβαση στον υπολογιστή / το smartphone σας. Σε περίπτωση επίθεσης DDOS (όταν ο ιστότοπος αποκλείεται από μεγάλο αριθμό αιτημάτων που υπερβαίνουν το εύρος ζώνης δικτύου), μερικές φορές θα αρκεί να δημιουργήσετε πολλές συνδέσεις στον υπολογιστή για να τον αποκλείσετε για άλλους χρήστες.
3. Παράβαση
Η ζημιά για εσάς ή τον εργοδότη σας θα εξαρτηθεί από τη φύση της ευπάθειας και τον τρόπο εκμετάλλευσής της. Η κλοπή δεδομένων μπορεί να επιτρέψει στους χάκερ να:
-
Κάντε αλλαγές που επηρεάζουν τη λειτουργία του συστήματος
-
Αποκτήστε πρόσβαση σε διαδικτυακούς λογαριασμούς
-
Πάρτε τον πλήρη έλεγχο του υπολογιστή, του tablet ή του smartphone σας
Μόλις ο χάκερ αποκτήσει τέτοια πρόσβαση, θα αρχίσει να προσποιείται ότι είναι θύμα και να χρησιμοποιεί τα νόμιμα δικαιώματά του για να πάει σε άλλα συστήματα.
4. επηρεάζουν
Οι απατεώνες του Διαδικτύου έλεγξαν τα συστήματά σας γιαυπολογιστής/laptop/smartphone και τώρα θα προσπαθήσουν να επεκτείνουν την πρόσβασή τους και να εγκαταστήσουν τη δυνατότητα πάντα ενεργής παρουσίας (αυτό ονομάζεται επίσης μερικές φορές "ενοποίηση"). Για παράδειγμα, παραβιάστε τον λογαριασμό σας για να διατηρήσετε την πρόσβαση μόνιμη. Έχετε πρόσβαση σε λογαριασμό; Μετά από αυτό, εγκαταστήστε εργαλεία αυτόματης σάρωσης για να μάθετε τα στοιχεία σύνδεσης και τους κωδικούς πρόσβασης από άλλα κοινωνικά δίκτυα και να αποκτήσετε τον έλεγχο περισσότερων πληροφοριών. Ταυτόχρονα, οι χάκερ θα είναι πολύ προσεκτικοί ώστε οι ενέργειές τους να μην γίνονται αντιληπτές από την τυπική παρακολούθηση του συστήματος και μερικές φορές θα απενεργοποιούν αυτήν την παρακολούθηση.
Εάν οι επιτιθέμενοι είναι αρκετά αποφασισμένοι και δεν έχετε ανακαλύψει το hack, θα συνεχίσουν να ενεργούν μέχρι να επιτύχουν τους απώτερους στόχους τους. Για παράδειγμα:
-
Λάβετε πληροφορίες που διαφορετικά δεν θα μπορούσαν να λάβουν. Για παράδειγμα, πνευματική ιδιοκτησία ή εμπορικά μυστικά.
-
Κάντε αλλαγές προς όφελός τους, όπως δημιουργία πληρωμών σε τραπεζικό λογαριασμό που ελέγχουν.
-
διαταράξουν την ομαλή λειτουργία της επιχείρησης. Για παράδειγμα, θα υπερφορτώσουν τη σύνδεση του οργανισμού στο Διαδίκτυο, έτσι ώστε οι εργαζόμενοι να μην μπορούν να επικοινωνούν από έξω ή να αφαιρέσουν όλα τα λειτουργικά συστήματα από τους υπολογιστές των χρηστών.
Μόλις φτάσουν τις τιμές τους, περισσότεραικανοί επιτιθέμενοι θα φύγουν, αφαιρώντας προσεκτικά όλα τα στοιχεία της παρουσίας τους. Αλλά μερικές φορές μπορούν να δημιουργήσουν μια διαδρομή πρόσβασης για μελλοντικές επισκέψεις από άλλους χάκερ στους οποίους έχουν πουλήσει πρόσβαση. Και μερικά από αυτά μπορεί να βλάψουν σοβαρά το σύστημά σας ή να δημιουργήσουν όσο το δυνατόν περισσότερο «θόρυβο» για να διαφημίσουν την επιτυχία τους.

 12
Πώς ξέρετε εάν τα δεδομένα σας έχουν κλαπεί;
Κύρια σημάδια:
1. Ειδοποίηση "Δεν είναι δυνατή η είσοδος στο Apple ID".
Ο λογαριασμός σας περιέχει πληρωμήλεπτομέρειες, στοιχεία επικοινωνίας και εμπιστευτικές πληροφορίες σχετικά με την πρόσβαση στις υπηρεσίες. Εάν σας ζητηθεί ο κωδικός πρόσβασης Apple ID, αυτό θα μπορούσε να είναι επίθεση phishing.
2. Άρνηση λήψης έκπτωσης φόρου
Οι κλέφτες ταυτότητας μπορούν να ζητήσουν επιστροφές φόρου από κρατικές υπηρεσίες. Σε αυτήν την περίπτωση, οι αρχές θα σας ειδοποιήσουν για την υποβολή αίτησης.
3. Άγνωστες ειδοποιήσεις σύνδεσης
Όταν εισάγετε το όνομα χρήστη και τον κωδικό πρόσβασής σας από ένα νέοσυσκευή, μπορείτε να λαμβάνετε ειδοποιήσεις σε μια συσκευή οικεία στο σύστημα. Εάν η τοποθεσία, η ώρα ή η συσκευή δεν έχουν καμία σχέση με εσάς, είναι πιθανό κάποιος άλλος να χρησιμοποιεί το προφίλ σας.
4. Παρενόχληση από εισπράκτορες οφειλών
Οι εισπράκτορες χρεών θα σας καλέσουν και θα έρθουν στο σπίτι σας εάν κάποιος κλέφτης ταυτότητας πάρει δάνειο για εσάς και δεν πληρώσει τους λογαριασμούς σας.
5. Ύποπτες συναλλαγές στο αντίγραφο κίνησης του τραπεζικού σας λογαριασμού
Εάν το αντίγραφο κίνησης του τραπεζικού λογαριασμού σας εμφανιστείάγνωστες αιτήσεις δανείου ή είδατε αγορές ή συναλλαγές που δεν κάνατε, αυτό μπορεί να υποδηλώνει ότι έχετε πέσει θύμα απατεώνων στον κυβερνοχώρο. Πάντα να επικοινωνείτε αμέσως με τους παρόχους χρηματοοικονομικών υπηρεσιών σας εάν παρατηρήσετε περίεργες συναλλαγές στους λογαριασμούς σας.
6. Άρνηση χορήγησης δανείου ή πίστωσης
Αυτή η κατάσταση δεν υποδηλώνει απαραίτητα κλοπήπροσωπική πληροφορία. Αλλά εάν πληροίτε τις προϋποθέσεις για δάνειο, η απόρριψη μπορεί να υποδηλώνει ότι κάποιος χρησιμοποίησε τα προσωπικά σας στοιχεία για να διαπράξει απάτη.
7. Δεν είναι δυνατή η είσοδος στον λογαριασμό κοινωνικών μέσων
Ο κωδικός πρόσβασης στη σελίδα έχει αλλάξει ή έχει αποκλειστεί από τη διαχείριση του ιστότοπου για ύποπτη δραστηριότητα - όλα αυτά είναι σημάδια του έργου των εισβολέων.
Τι πρέπει να κάνει ένας χρήστης του οποίου τα δεδομένα έχουν κλαπεί;
Δυστυχώς, όταν οι πληροφορίες για τη διαρροή έχουν ήδη γίνει δημόσια γνώση, δεν υπάρχει πουθενά αλλού να βιαστούμε. Είναι απαραίτητο να ηρεμήσετε, να μην πανικοβληθείτε και να καθορίσετε ένα σχέδιο για περαιτέρω δράση.
Πρώτα απ 'όλα, αξίζει να αξιολογήσουμε νηφάλια την κλίμακα του προβλήματος.
Στις περισσότερες περιπτώσεις, γίνεται διαρροήγνωστό είτε από την αλληλογραφία της υπηρεσίας που «διέρρευσε», είτε από δημοσιεύματα των ΜΜΕ. Και στις δύο περιπτώσεις, παρατίθενται εν συντομία τα δεδομένα που έγιναν διαθέσιμα στους επιτιθέμενους. Συνήθως μιλάμε για σύνδεση, κωδικό πρόσβασης, πλήρες όνομα, διεύθυνση email, αριθμό κινητού τηλεφώνου, διεύθυνση κατοικίας (ή παράδοσης) και πληροφορίες σχετικά με τις παραγγελίες. Αλλά μερικές φορές πολύ πιο σημαντικά δεδομένα διαρρέουν στον Ιστό: πληροφορίες για τραπεζικές κάρτες, υπόλοιπα τραπεζικών λογαριασμών, καθώς και σαρώσεις διαφόρων εγγράφων, όπως διαβατήρια. Δεν είναι καθόλου απαραίτητο όλα τα αναφερόμενα δεδομένα να διαρρεύσουν στο Δίκτυο ταυτόχρονα, επομένως είναι σημαντικό να αξιολογήσετε νηφάλια πώς αυτή η διαρροή θα επηρεάσει εσάς προσωπικά.
Εάν διαρρεύσουν στοιχεία σύνδεσης και κωδικοί πρόσβασηςοι χρήστες θα πρέπει να αντικατασταθούν το συντομότερο δυνατό. Ταυτόχρονα, εάν ο ίδιος κωδικός πρόσβασης χρησιμοποιείται σε πολλούς ιστότοπους, τότε πρέπει να τον αλλάξετε παντού, ακόμα κι αν οι συνδέσεις σε διαφορετικούς ιστότοπους είναι διαφορετικές. Ναι, μπορεί να πάρει πολύ χρόνο και να προκαλέσει κάποια ταλαιπωρία, αλλά είναι καλύτερα να καταβάλετε λίγη προσπάθεια σήμερα παρά να μάθετε αύριο ότι έχετε «δανειστεί» ένα τεράστιο ποσό από φίλους στο αγαπημένο σας κοινωνικό δίκτυο. Ορισμένα προγράμματα περιήγησης, όπως το Google Chrome, εμφανίζουν πληροφορίες σχετικά με αδύναμους κωδικούς πρόσβασης που είναι γνωστοί στους εισβολείς - μην αγνοήσετε αυτήν την προειδοποίηση και αλλάξτε τον προβληματικό κωδικό πρόσβασης.
Αν διέρρευσαν τα στοιχεία των τραπεζικών λογαριασμώνκάρτες, θα πρέπει να επικοινωνήσετε με την υπηρεσία υποστήριξης της τράπεζας - πιθανότατα, θα χρειαστεί να επισκεφτείτε το υποκατάστημα της τράπεζας αυτοπροσώπως. Για να είμαστε δίκαιοι, θα πρέπει να σημειωθεί ότι οι τράπεζες είναι πολύ σχολαστικές σχετικά με την ασφάλεια των δεδομένων τραπεζικών καρτών πελατών. Πρώτα από όλα γιατί ο νόμος θα είναι με το μέρος του πελάτη αν κάποιος χρησιμοποιήσει παράνομα τα στοιχεία της κάρτας του. Ως εκ τούτου, οι υπηρεσίες ασφαλείας των τραπεζών παρακολουθούν συνεχώς ιστότοπους όπου πωλούνται προσωπικά δεδομένα, πραγματοποιούν δοκιμαστικές αγορές και αποκλείουν παραβιασμένες κάρτες. Έτσι, στις περισσότερες περιπτώσεις, η τράπεζα θα μάθει για μια τέτοια διαρροή πριν το κάνετε και θα λάβει όλα τα απαραίτητα μέτρα. Ωστόσο, είναι καλύτερο να μην αφήσετε τίποτα στην τύχη και να επικοινωνήσετε μόνοι σας με την τράπεζα.
Το χειρότερο από όλα, η κατάσταση είναι εάν πέσετε σε διαρροήσαρώσεις εγγράφων. Σίγουρα όλοι έχουν ακούσει για περιπτώσεις που, με βάση τη σάρωση διαβατηρίου, χορηγήθηκαν στο θύμα δάνεια, μονοήμερες εταιρείες ή δόσεις σε ηλεκτρονικά καταστήματα. Ευτυχώς, οι μέρες που οι απατεώνες μπορούσαν να κάνουν σχεδόν τα πάντα σε μια σάρωση διαβατηρίου είναι παρελθόν. Και ακόμα κι αν μια σάρωση του διαβατηρίου σας κατέληξε στον Ιστό, αυτό δεν αποτελεί λόγο για επανέκδοση του εγγράφου.
Ωστόσο, έχοντας στα χέρια σας στοιχεία διαβατηρίουάτομο, ένας εισβολέας μπορεί επίσης να λάβει άλλα δεδομένα για αυτόν (για παράδειγμα, ΑΦΜ μέσω του ιστότοπου της Ομοσπονδιακής Φορολογικής Υπηρεσίας). Και έχοντας ήδη πρόσθετες πληροφορίες στα χέρια τους, οι απατεώνες μπορούν, για παράδειγμα, να στείλουν μια πολύ εύλογη επιστολή εκ μέρους της εφορίας ενημερώνοντας για «μη καταβληθέντα πρόστιμα». Η μόνη άμυνα εδώ είναι η επίγνωση. Ελέγξτε τον αποστολέα και θυμηθείτε: εάν κάποιος γνωρίζει τα στοιχεία του διαβατηρίου σας, αυτό δεν σημαίνει ότι αυτός εκπροσωπεί κυβερνητικές υπηρεσίες.
Πώς να διασφαλίσετε την ασφάλεια των δεδομένων;
Δεν είμαστε σε θέση να αποτρέψουμε πλήρως τις παραβιάσεις δεδομένων. Αλλά το να μειώσουμε τον κίνδυνο απώλειας χρημάτων στο ελάχιστο είναι στη δύναμή μας. Με τη σειρά μου, μπορώ να δώσω τις ακόλουθες συστάσεις:
-
Χρησιμοποιήστε δευτερεύοντα κανάλια ή έλεγχο ταυτότητας δύο παραγόντων για την επικύρωση αιτημάτων για αλλαγή των πληροφοριών λογαριασμού.
-
Βεβαιωθείτε ότι η διεύθυνση URL στα μηνύματα ηλεκτρονικού ταχυδρομείου σχετίζεται με την εταιρεία/άτομο από το οποίο προήλθε.
-
Να είστε προσεκτικοί για υπερσυνδέσμους που ενδέχεται να περιέχουν ορθογραφικά λάθη του πραγματικού ονόματος τομέα.
-
Αποφύγετε την παροχή διαπιστευτηρίων γιασύνδεση ή PII (ένας τύπος δεδομένων που προσδιορίζει τη μοναδική ταυτότητα ενός ατόμου) οποιουδήποτε είδους μέσω email. Λάβετε υπόψη ότι πολλά μηνύματα ηλεκτρονικού ταχυδρομείου που ζητούν τα προσωπικά σας στοιχεία μπορεί να φαίνονται νόμιμα.
-
Επιβεβαιώστε τη διεύθυνση email που χρησιμοποιείταιγια να στείλετε μηνύματα ηλεκτρονικού ταχυδρομείου, ειδικά όταν χρησιμοποιείτε κινητή ή φορητή συσκευή, βεβαιώνοντας ότι η διεύθυνση του αποστολέα αντιστοιχεί από ποιον προέρχεται.
-
Βεβαιωθείτε ότι οι ρυθμίσεις στους υπολογιστές των εργαζομένων είναι ενεργοποιημένες για να επιτρέπεται η προβολή πλήρους επεκτάσεων email.
-
Ελέγχετε τακτικά τους προσωπικούς σας οικονομικούς λογαριασμούς για παρατυπίες όπως ελλείψεις καταθέσεων.
-
Μην πείτε σε κανέναν τα πλήρη στοιχεία της κάρτας σας και μην δημοσιεύετε φωτογραφίες της στο δίκτυο. Εάν κάποιος θέλει να σας μεταφέρει χρήματα, χρειάζεται μόνο να γνωρίζει τον αριθμό της κάρτας ή ακόμα και τον αριθμό τηλεφώνου.
-
Εισαγάγετε τα στοιχεία της κάρτας μόνο σε ασφαλείς τοποθεσίεςαξιόπιστες εταιρείες. Οι επίσημοι ιστότοποι χρηματοπιστωτικών οργανισμών, καθώς και πολλά ηλεκτρονικά καταστήματα και υπηρεσίες στις μηχανές αναζήτησης Yandex και Mail.ru επισημαίνονται με σημάδια επιλογής. Μια ασφαλής σύνδεση αναγνωρίζεται εύκολα από το εικονίδιο του κλειστού λουκέτου και μια διεύθυνση που ξεκινά με https://.
-
Συνδέστε ειδοποιήσεις SMS ή ειδοποιήσεις push για συναλλαγές. Έτσι θα ξέρετε αμέσως αν κάποιος κάνει μια πληρωμή στην κάρτα χωρίς τη συγκατάθεσή σας.
-
Χρησιμοποιήστε ισχυρούς κωδικούς πρόσβασης για το email σαςmail και προσωπικούς λογαριασμούς στους ιστότοπους. Κωδικοί πρόσβασης όπως 12345 ή Κωδικός πρόσβασης δεν θα σας προστατεύσουν. Στην ιδανική περίπτωση, όλοι οι κωδικοί πρόσβασης θα πρέπει να είναι διαφορετικοί, μεγάλοι, με κεφαλαία και πεζά γράμματα, αριθμούς και ειδικούς χαρακτήρες. Ταυτόχρονα, είναι επιθυμητό ο κωδικός πρόσβασης να έχει νόημα για εσάς και να μπορείτε να τον θυμάστε. Όπως και τα στοιχεία της κάρτας, οι κωδικοί πρόσβασης πρέπει να διατηρούνται εμπιστευτικοί.