Problema con los sistemas de autenticación
La economía online depende de nombres de usuario y contraseñas. Ellos
Como era de esperar, los bancos y otrosLos servicios han desarrollado sistemas de autenticación más sofisticados que hacen más que depender de que los usuarios conozcan su contraseña. Por ejemplo, una persona tiene su propio eToken.
eToken (del inglés electrónico - electrónico e inglés.token - sign, token): medios de herramientas de autenticación personal en forma de llaves USB y tarjetas inteligentes, así como soluciones de software que las utilizan. Estos tokens también se venden en Rusia.
El proceso en el que el usuario tieney contraseña y token personal, se conoce como autenticación multifactor (MFA). Sí, limita mucho la posibilidad de que se cometa un delito cibernético, pero también tiene sus inconvenientes. Debido a que implica muchas molestias, muchos usuarios se muestran reacios a registrarse para recibir el token, lo que significa que pocas personas lo utilizan.
¿Existe alguna alternativa?
Para solucionar este problema, recientementeEl sistema de autenticación alternativo se ha vuelto popular en servicios como Amazon, Facebook, Google y PayPal. Este sistema, conocido como Autenticación basada en riesgos (RBA), analiza las huellas digitales de un usuario para verificar las credenciales de alguien. Pueden incluir información técnica básica como el tipo de navegador o sistema operativo, así como el comportamiento del usuario. Se trata del movimiento del ratón, su ubicación e incluso la velocidad de pulsación de las teclas. Si la huella dactilar coincide con lo que se espera del usuario, según el comportamiento anterior, se le permite iniciar sesión inmediatamente utilizando solo su nombre de usuario y contraseña. De lo contrario, se requiere autenticación adicional con un token.
Por supuesto, a los ciberdelincuentes se les ocurrió rápidamenteformas de eludir el RBA mediante el desarrollo de kits de phishing que también incluyen huellas dactilares. Sin embargo, les resulta difícil convertir esto en un negocio eficiente y rentable. Una de las razones es que estos perfiles de usuario cambian con el tiempo y en función de los servicios y deben recopilarse mediante ataques de phishing adicionales.
Haciéndose pasar por otra persona como un servicio
Recientemente, científicos de la Universidad TecnológicaEindhoven encontró evidencia de un mercado a gran escala y altamente complejo que parece superar estas limitaciones. El mercado, con sede en Rusia, ofrece más de 260.000 perfiles de usuario detallados junto con otras credenciales como direcciones de correo electrónico y contraseñas.
“La singularidad de este sitio web clandestinoNo es sólo su escala, sino también que todos los perfiles se actualizan constantemente, lo que significa que conservan su valor”, explica Luca Allodi, investigador del grupo de Seguridad de la Facultad de Matemáticas e Informática, quien, junto con Ph.D. El estudiante Michele Campobasso fue el responsable de la investigación.
Los clientes pueden buscar en la base de datos,para seleccionar exactamente el usuario de Internet al que quieren dirigirse. Esto permite ataques de phishing dirigidos muy peligrosos. Por cierto, los compradores en este mercado negro pueden obtener software que descarga automáticamente los perfiles de usuario comprados en sitios web específicos.
Luca Allodi, investigador del T U/e
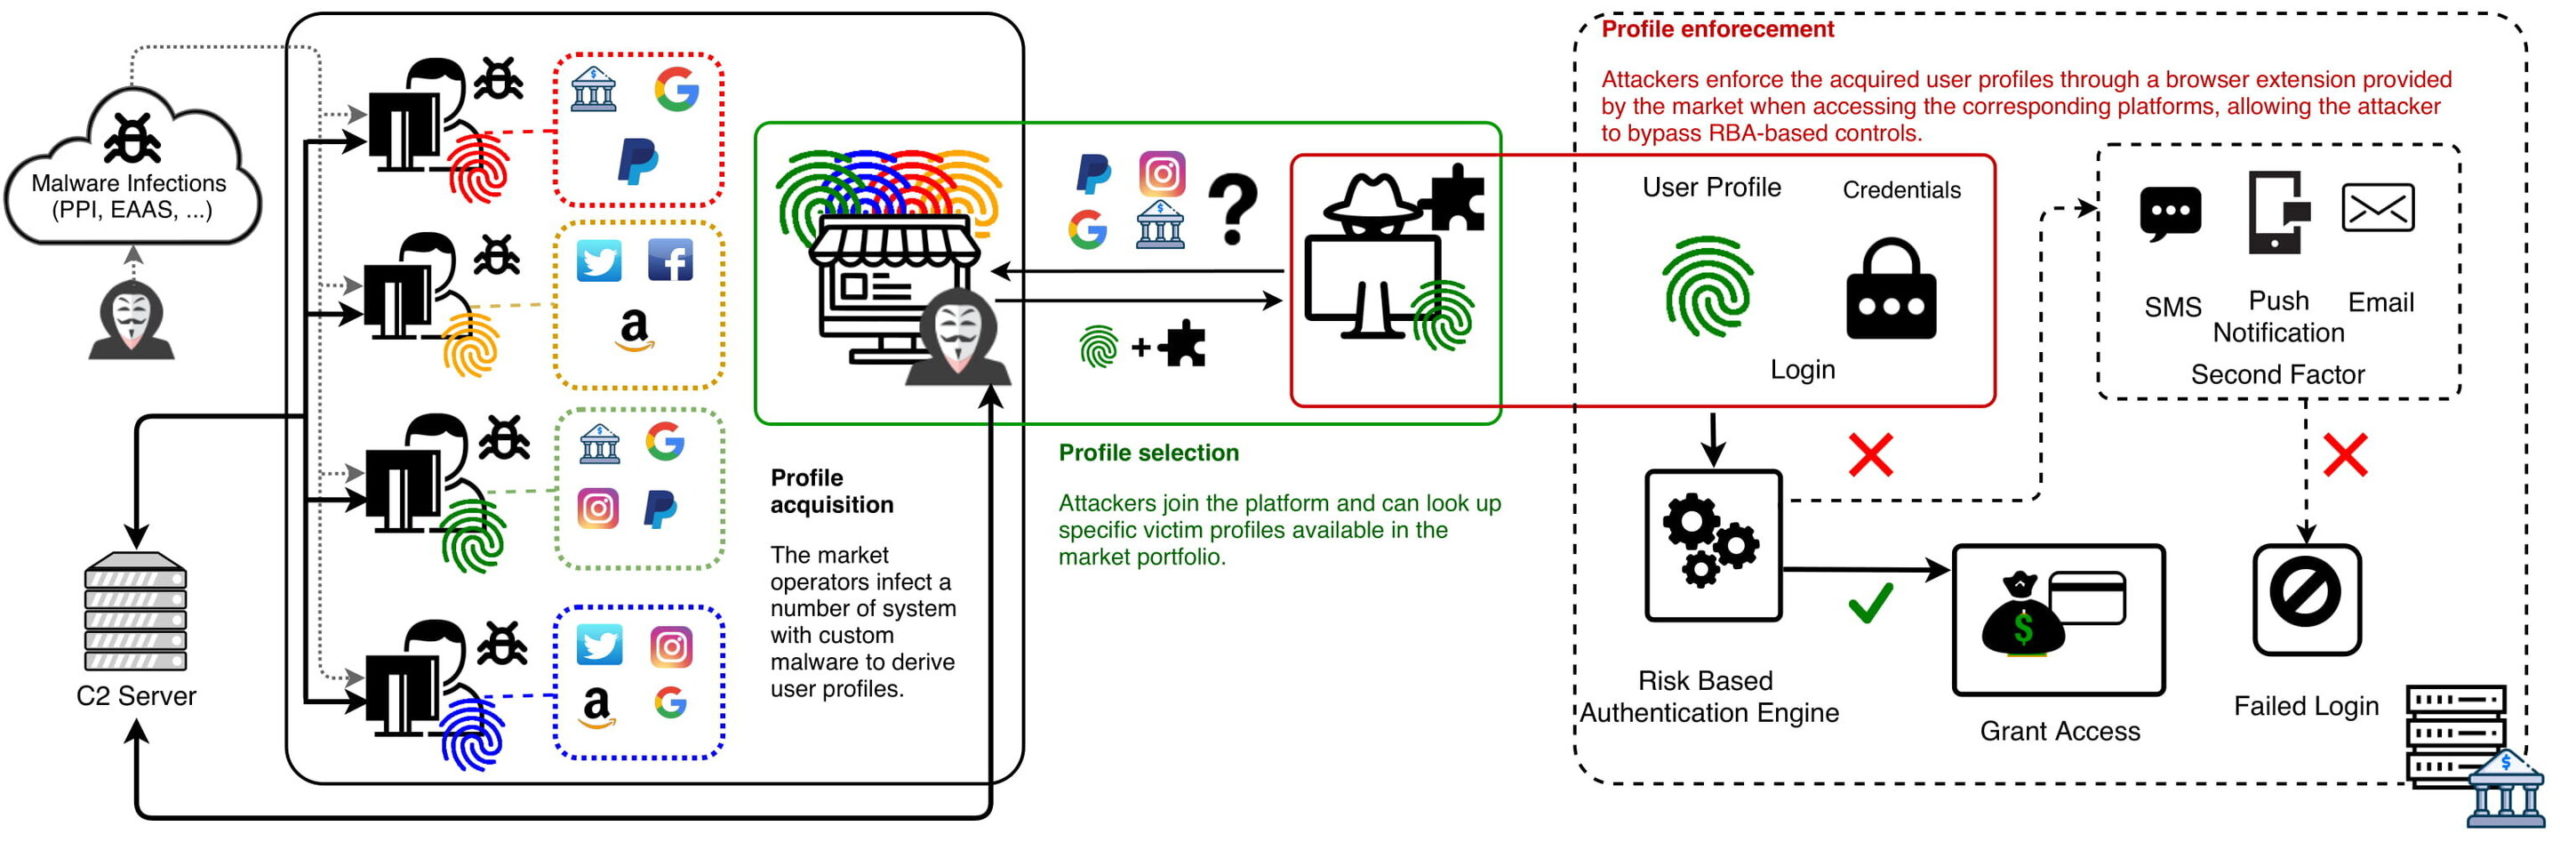 Crédito: Universidad Tecnológica de Eindhoven.
Para enfatizar el carácter sistemáticositio web, Allodi y Campobasso acuñaron el término suplantación como servicio (IMPaaS), haciéndose eco de servicios de computación en la nube bien conocidos como SaaS (software como servicio) e IaaS (infraestructura como servicio).
"Hasta donde sabemos, este es el mercado criminal más grande y sofisticado en el que estos servicios se ofrecen sistemáticamente".
La investigación de mercado no fue fácil, enfatizaninvestigadores. Para acceder a las listas de perfiles de usuario disponibles, los investigadores tenían que obtener códigos de invitación especiales que utilizan los usuarios existentes. La recopilación de datos también fue difícil: los operadores de la plataforma rastreaban activamente las cuentas "fraudulentas". Los investigadores también decidieron mantener en secreto el nombre real del sitio para minimizar el riesgo de represalias por parte de los operadores del mercado.
Precio de una “personalidad virtual”
El precio de la "identidad virtual" de un usuarioel piso de negociación oscila entre $ 1 y aproximadamente $ 100. El acceso a perfiles de criptomonedas y plataformas de transferencia electrónica de dinero parece ser el más valioso. “El simple hecho de tener al menos un perfil de criptomonedas casi duplica el perfil promedio”, dice Allodi.
Otro factor importante que aumenta el precio es...esta es la riqueza del país en el que se encuentra el usuario. "Esto tiene sentido: los atacantes que buscan suplantar y monetizar perfiles de usuarios dan mayor valor a los perfiles que pueden generar mayores ganancias financieras, y estos se encuentran principalmente en países desarrollados", dice Campobasso.
Los perfiles de usuario también son muy valorados,que dan acceso a más de un servicio, y perfiles con huellas dactilares “reales”, en contraposición a las huellas dactilares “sintetizadas” por la plataforma.
Usando perfiles
En su artículo, los investigadores también describenalgunos ejemplos de cómo los delincuentes "arman" estos perfiles, que encontraron en el canal secreto de Telegram utilizado por los clientes de la plataforma. En un ataque conocido, un atacante describe cómo configurar filtros para los buzones de correo electrónico de la víctima. El objetivo es ocultar las notificaciones de Amazon relacionadas con las compras realizadas por el atacante utilizando la cuenta de la plataforma de la víctima.
Consecuencias del comercio de "identidades digitales"
Sin embargo, existen mercados similares no solo en Rusia.
IntSights, una empresa con sede en Nueva YorkThreat Intelligence, cuyo objetivo es empoderar a las empresas para "defenderse", anunció hoy el lanzamiento de su último informe, Identificación del navegador digital: el producto nuevo más popular del mercado negro.
El informe afirma que “la aparición de un mercadoEn noviembre de 2018, Génesis llamó la atención sobre un nuevo tipo de servicio clandestino de “identidad digital”. Este tipo de mercado negro ofrece huellas dactilares completas del navegador web de un usuario y de las características de la computadora, lo que permite a un atacante hacerse pasar por la víctima casi sin problemas. "Esto le brinda al comprador de identidad digital la capacidad de acceder a sitios web como un usuario más y evitar los servicios avanzados de protección de identidad". El estudio afirma que esto incluye el acceso a cuentas de correo electrónico (por ejemplo, Google, Yahoo, Microsoft), perfiles de redes sociales (por ejemplo, Facebook, Twitter, LinkedIn), cuentas bancarias y de tarjetas de crédito (incluido PayPal), sitios web minoristas y de comercio electrónico (por ejemplo, eBay). , Amazon, Best Buy), servicios de música (Spotify), apps de movilidad (Uber), servicios gubernamentales e incluso páginas internas. iniciar sesión en el sistema.
“Piense en ello como algo digitalreconocimiento facial, pero en lugar de escanear su rostro para verificar su identidad, utilizan las propiedades de su dispositivo para navegar por la web”, sugieren los autores del informe. Las implicaciones son aterradoras, ya que esto le da a cualquiera la capacidad de invadir e imitar la identidad en línea de un usuario, ya que los usuarios normalmente almacenan sus credenciales en su navegador (incluso para sitios web financieros y laborales) por conveniencia.
"El uso de estas tácticas de mascarada sale a la luzmás allá del fraude y los delitos financieros. Los piratas informáticos pueden apuntar a empresas específicas buscando a sus empleados; los pedófilos pueden atacar y hacerse pasar por niños buscando víctimas que visiten sitios web de niños conocidos; y las agencias de inteligencia pueden buscar varios funcionarios gubernamentales según sus páginas de inicio de sesión internas”.
IntSights también señaló que Richlogs, un nuevoEl competidor de Genesis se ha unido a las filas de las principales plataformas de comercio oscuro. “Al igual que el mercado de Genesis, Richlogs recopila y vende huellas digitales robadas” de dispositivos de navegación web (es decir, dirección IP, información del sistema operativo, zona horaria, comportamiento del usuario). Estos sitios permiten al comprador hacerse pasar por un usuario legítimo en línea y eludir los protocolos de seguridad estándar al ofrecer acceso completo a cualquier sitio que haya sido almacenado en el navegador de la víctima".
Ariel Einhoren, jefe de investigaciónIntSights, enfatiza: “El nivel de intrusión en la vida de la víctima proporcionado por la identidad digital es alarmante. No solo están en juego las tarjetas de crédito, las cuentas bancarias o la información personal. La identidad digital brinda a los ciberdelincuentes la capacidad de interceptar casi por completo la identidad de otra persona en Internet. Esto incluye todo, desde ver los gastos hasta el seguimiento de las rutas de viaje diarias y ver la información fiscal ". Agregó que cuanto mayor sea la huella digital de la víctima, más el atacante puede hacerse pasar por ella. "Las identificaciones digitales que se venden en Richlogs y Genesis ofrecen una huella digital completa de una persona en un plato, brindando infinitas oportunidades de fraude, fraude, robo y acceso a la privacidad de la víctima".
¿Cómo se protege a sí mismo?
IntSights brindó consejos para ayudar a proteger a su organización del fraude de identidad digital:
- Monitorear constantemente los mercados de identidad digital.La visibilidad y la conciencia son la clave para ser proactivoproteccion. "Monitorear estos mercados puede ayudarlo a identificar a las personas comprometidas en una etapa temprana (por ejemplo, en una de sus páginas de inicio de sesión internas) para que pueda rastrear el tráfico a esa página más de cerca y / o mejorar los métodos de verificación cuando los usuarios inician sesión".
- Habilite la autenticación de dos factores."Solicite la segunda (o incluso la tercera) variable paraLa verificación del usuario dificulta a los piratas informáticos piratear cuentas. Esto podría incluir verificación móvil o proporcionar respuestas a preguntas de seguridad adicionales que solo el cliente o empleado sabrá ".
- Actualice los protocolos de toma de huellas dactilares periódicamente.Si su empresa utiliza impresiones digitalesfinger para verificar clientes o usuarios, actualice estos protocolos con regularidad y agregue puntos de autenticación adicionales para mantenerse al día con las actualizaciones de la versión del ladrón.
- Borre constantemente sus cookies y su historial de navegación."Borrar cookies e historial de navegaciónlimita la cantidad de su “historial digital” y por lo tanto no pone en riesgo sitios web y / o perfiles adicionales si su dispositivo se infecta ".
- Cambie las contraseñas con regularidad.Esta es siempre una de las mejores prácticas de ciberseguridad y ciertamente también se aplica aquí. Cambiar las contraseñas y evitar su reutilización puede reducir significativamente el riesgo de piratería.
Leer también
La misión anual en el Ártico ha finalizado y los datos son decepcionantes. ¿Qué le espera a la humanidad?
Vea las tomas más cercanas de la superficie del Sol
Los coronavirus han aprendido a imitar las proteínas inmunes humanas y a engañar al cuerpo