"El mercado de la seguridad de la información es ineficiente y conservador"
- ¿Por qué te detuviste en
Antón:Trabajé para uno de los productores de carne de cerdo más grandes de Rusia. Era un experto en seguridad de la información (SI) subcontratado en el análisis de la seguridad de la red interna de la empresa. Imitó las acciones de un atacante potencial para capturar la red de la empresa y los sistemas comerciales clave. La granja de cerdos, o mejor dicho, todo junto, la granja, la planta y las oficinas de la empresa, es uno de mis proyectos más llamativos. Ni siquiera puedes imaginar cuán automatizado está todo allí y cuánto puede influir un hacker potencial, lo cual hice. Mi tarea para este proyecto fue resaltar los problemas clave y ofrecer recomendaciones para la remediación. Desafortunadamente, no puedo revelar los detalles - NDA.
 Antón Bochkarev
Fui a IB justo después de la escuela secundaria.Aunque probé muchas actividades en TI, nunca me alejé de la seguridad de la información, soy un entusiasta. Para mí, una startup es el trabajo de mi vida, una oportunidad de mejorar el mercado en un orden de magnitud. Trabajando en este campo desde mi último año, entendí cada vez más que el mercado es ineficiente y conservador. No es lo más flexible posible, y no hay duda de la eficacia de los procesos de negocio. El mercado se resiste a los cambios en los procesos de negocio, principalmente por la deformación profesional de los gerentes que tratan de evitar cualquier cambio, considerándolo como un riesgo adicional.
Cuanto más trabajaba en empresas industriales,mejor eran los problemas. He estado en roles completamente diferentes desde diferentes lados del mercado y creo que puedo hacerlo mejor. El punto clave es que vemos el futuro del mercado de servicios en la seguridad de la información en el modelo de servicio. Es como un mercado de taxis que los agregadores han perfeccionado.
- Tengo la misma pregunta para Artem: ¿por qué pasaste del sector financiero a la ciberseguridad? ¿Cuál es tu papel en el proyecto?
Artem:Cuando trabajas para una gran empresa, no ves los resultados de tu trabajo. A menudo trabajas en equipo, ellos te aseguran, tú aseguras. Aquí hay otra historia: si no haces algo, no sucederá. Hay muchas más oportunidades para la autorrealización. Siempre quise probarme en una startup, especialmente en una industria que me parecía interesante.
 artem nalivaiko
Somos una empresa pequeña, no tenemos un problemaseparación de roles. Estoy más involucrado en la creación del producto final, presentaciones, negociaciones. Un agradecimiento especial a la comunidad de New Economic School: me ayudaron a creer en mí mismo. Cuando en cualquier momento puede hacer una pregunta a personas que han construido un negocio en un montón de países diferentes, esto no solo es muy útil, ¡sino también motivador! Así que no pisamos el rastrillo de nuestros antecesores, estábamos convencidos de que es posible empezar sin inversor. Lo más importante es que estaba convencido de que la idea funcionaba y tenía demanda.
— ¿Cómo aprende una persona sobre ciberseguridad? ¿Es el camino del hacker al revés?
Antón:La formación en ciberseguridad es fundamentalmente diferente de la formación de programadores, una forma de pensar completamente diferente. Las universidades tienen especialidades, proporcionan una base, un vector para el movimiento profesional, eso es suficiente. Pero el trabajo en este campo es el destino de los entusiastas, aquí los especialistas nacen de la práctica y la autoformación. Por supuesto, a nosotros también nos enseñan a programar, pero no de la misma manera que a los programadores.
Tenemos nuestras propias conferencias y comunidades de hackers.La ciberseguridad no es parte de TI, sino solo un área con mucha superposición con TI. Algunos entusiastas curiosos ingresan a la seguridad y salen de TI, a través de una gran capa de conocimientos adquiridos por ellos mismos y obtuvieron práctica legal en trabajos relacionados o competencias de piratas informáticos. Una educación superior especializada no es necesaria, pero sí deseable.
“Los problemas de seguridad de la información no se resuelven desde hace años”
- ¿En qué momento se dio cuenta de que necesita una plataforma que seleccione contratistas de seguridad de la información?
Anton: Veo muchos problemas en el mercado de servicios de seguridad de la información, hace años que no se resuelven. La principal es la cadena de intermediarios, la situación cuando 10 mil personas venden los servicios de mil artistas.
La seguridad de la información es un área crítica con un alto costo de error.Puede acudir directamente a un especialista, pero ¿cómo garantizar el nivel adecuado de garantías? La seguridad de la información no es un servicio masivo, no puede basarse en críticas positivas. Por lo tanto, nos hemos convertido no solo en una plataforma de búsqueda, sino en un intermediario de pleno derecho, un traductor del lenguaje de los negocios al lenguaje de la tecnología. Ayudamos a escribir términos de referencia, redactar contratos en interés de todas las partes, verificar la legalidad, las calificaciones del contratista y realizar un examen independiente de los resultados del trabajo. No puede simplemente reunir a clientes y artistas en un solo lugar, necesita un intermediario activo que pueda administrar el proceso. Toda mi carrera es una historia sobre la necesidad de tal servicio.
 “SI es un área crítica con un alto costo de error”
— ¿Por qué los clientes no interactúan directamente con los especialistas?
Antón:En la interacción directa existen muchos riesgos para ambas partes, por lo que los intermediarios se aprovechan de esto. El mercado se estaba desarrollando de manera bastante caótica, por eso sucedió, el objetivo de nuestra startup es romper este esquema obsoleto.
Artem: El objetivo de nuestro negocio es cambiar esta situación. Una enorme capa de contratistas y vendedores hace que el mercado sea menos eficiente y sube los precios. Como resultado, el negocio se vuelve más vulnerable.
- ¿Cómo se comprueba que el artista va a ser concienzudo y profesional? ¿Cuáles son sus formas de verificar esto?
Antón:Sin entrar en detalles, la comunidad de seguridad de la información no es tan grande, y en la mayoría de los casos podemos encontrar, por ejemplo, a excompañeros del ejecutante. Si hubo algo negativo en él, entonces lo averiguaremos. La experiencia en el mercado es bastante indicativa.
— ¿Puede dar un ejemplo de una orden típica, con¿Qué peticiones os hacen las empresas? ¿Qué soluciones les ofreces? ¿Tienen alguna solicitud específica para los artistas que necesitan?
Anton: Los pedidos son muy individuales.Algunas de las solicitudes nos sorprendieron. Los típicos son los controles de seguridad de sitios web, aplicaciones, pruebas de penetración, configuración de herramientas de seguridad, ingeniería social: estos son servicios muy populares en el mercado. Pero el diablo está en los detalles: muchos pedidos tienen detalles que deben tenerse en cuenta al trabajar con un cliente y al calcular los costos laborales. Hay solicitudes únicas, por regla general, esto se debe a las peculiaridades del negocio del cliente. Por ejemplo, en mercados altamente competitivos, el espionaje industrial se considera la principal amenaza, por lo que los riesgos de privacidad son los más relevantes. Las empresas de logística y fabricación, por otro lado, monitorean principalmente la continuidad del negocio, por lo que los riesgos de disponibilidad son más relevantes para ellas.
¿A qué empresas te quieres dirigir? ¿Las pequeñas empresas enfrentan hoy los mismos riesgos que las grandes empresas?
Artem:En primer lugar, para las pequeñas y medianas empresas, una de nuestras tareas es poner a su disposición servicios de seguridad de la información. Las empresas de diferentes industrias tienen sus propios detalles, ahora estamos trabajando para que nuestras ofertas "en caja" sean únicas para una industria en particular.
Estos servicios son caros si contactagrandes empresas de seguridad de la información o un integrador de sistemas. Es difícil nombrar el costo promedio, ya que se trata de una capa completa de servicios, estimada por los costos laborales de artistas específicos. Ahora, para la mayoría de las empresas, los riesgos de la seguridad de la información se están volviendo evidentes y ya están listas para gastar dinero en ello, pero si el costo de los servicios aumenta para su negocio. De lo contrario, es más fácil para ellos asumir estos riesgos.
Las amenazas en el mercado son aproximadamente las mismas paratodos, pero por regla general, las grandes empresas ya tienen experiencia en el campo de la seguridad de la información y una comprensión de lo que necesitan. Además, las grandes empresas son un objetivo más interesante para los atacantes. Para las pequeñas empresas, a menudo es necesario formarse tal entendimiento; desafortunadamente, a menudo se produce después de que se han percibido los riesgos.
— ¿Qué tipo de amenazas de información en la práctica encuentra con mayor frecuencia hoy en día? ¿Qué amenazas son las más difíciles de manejar?
Anton: Pérdida de datos críticos.Es necesario separar las amenazas internas y externas; requieren diferentes medidas preventivas. Si tuviera que destacar algo en concreto, hablaría de la amenaza de perder los datos de los clientes. A menudo, incluso la pérdida de un archivo de correo electrónico puede causar un daño enorme a una empresa. Lo más difícil de combatir es el factor humano: un correo electrónico de phishing abierto puede crear muchos problemas. Al establecer adecuadamente los derechos de acceso dentro de la empresa, se pueden minimizar los daños. Pero una persona es siempre la parte más vulnerable del sistema.
— ¿No crees que por la popularidad?La ciberseguridad se ha convertido en populismo: cada aplicación escribe que se preocupa por la seguridad de sus usuarios (aunque no es un hecho que todo esté bien con esto). ¿Cree que esto ha hecho que los usuarios sean menos pensadores críticos y menos preocupados por su seguridad?
Anton: ¡Hurra, la seguridad finalmente se ha vuelto popular! Espero que esta moda ayude a eliminar grandes presupuestos y atraiga a especialistas más inteligentes al campo.
La reciente filtración de Yandex.Food mostró que incluso la actitud más reverente hacia la seguridad no es una panacea. No creo que empezaran a pensar menos en la seguridad, antes de la popularización, todo era aún peor.
“La invención de una computadora cuántica universal está bastante lejos”
— ¿Son las tecnologías cuánticas una amenaza real para las empresas ahora?
Antón:No lo son ni lo serán durante mucho tiempo. La invención de una computadora cuántica universal está muy lejos. Pero ya existe una selección de algoritmos poscuánticos que se implementarán en las herramientas de cifrado estándar y serán compatibles con la mayoría del software moderno. Por lo tanto, afortunadamente, en esta zona, el escudo aparecerá mucho más rápido que la espada. Esperamos el anuncio de algoritmos de cifrado poscuánticos en los próximos 2 o 3 años y la creación de una computadora cuántica universal, no antes de 2030.
Por otro lado, las tecnologías cuánticas hace tiempo que dejaron de ser una moda, así que este es, sin duda, nuestro futuro. La única pregunta es cuándo llegará.
"¿Y en qué áreas puede aparecer una espada más rápido que un escudo?"
Antón:Las vulnerabilidades de día cero aparecen regularmente; este es el caso cuando la espada aparece más rápido. Pero su influencia debe ser mitigada por medidas universales compensatorias adicionales. En los próximos 5 a 10 años, el aumento de la financiación de los grupos de piratas informáticos progubernamentales también puede crear amenazas adicionales en el mercado comercial.
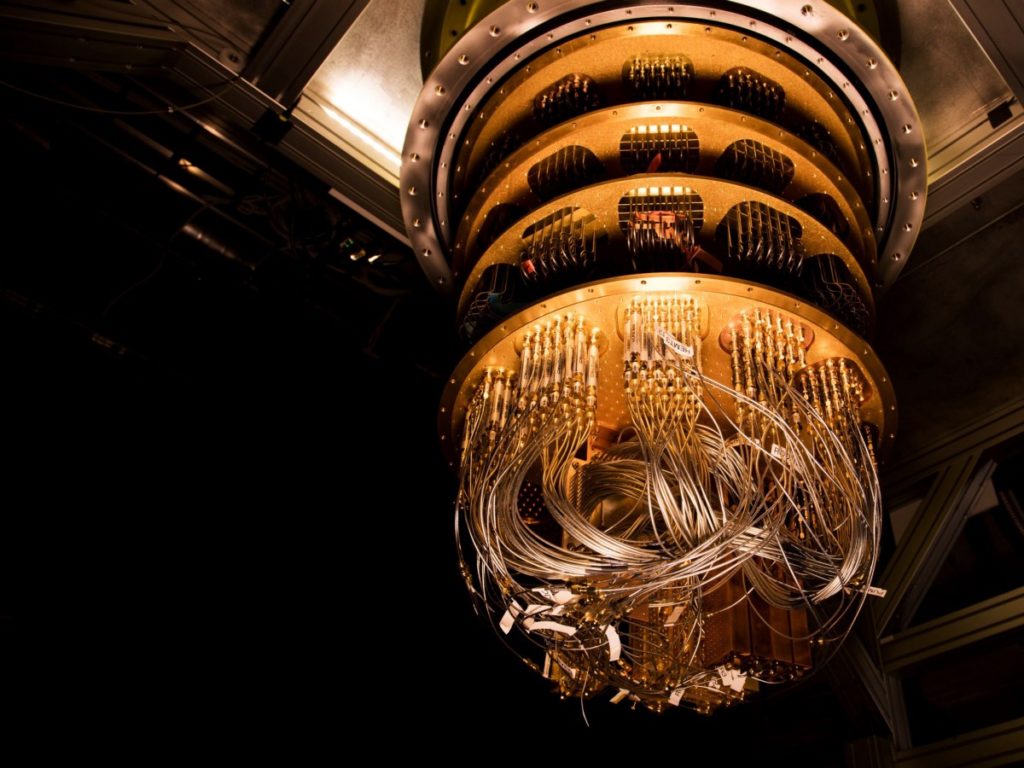 “La invención de una computadora cuántica universal está bastante lejos”
— ¿Cómo ves tu producto ideal?¿Es este un sitio como “Profi”, donde los clientes comunes buscan contratistas en el campo de la seguridad de la información? ¿Está seguro de que este es un servicio tan popular y que su sitio será popular?
Artem:Esto no es "Pro" en absoluto, porque lo principal no es el número de teléfono ni el currículum del artista. La verificación de artistas es uno de los servicios más importantes de la plataforma, ya que en el mismo “Profi” toda la verificación se realiza; el hecho de que el nombre y la fotografía se cotejen con el pasaporte. ¿Es esto una prueba?
Nuestro producto ideal es un simple y comprensibleuna "caja" para el cliente, que tiene en cuenta todas sus necesidades, no lo obliga a sumergirse demasiado en los matices técnicos. Al mismo tiempo, la "caja" está equilibrada, ya tiene en cuenta las peculiaridades de su negocio, las especificidades de la industria, las amenazas existentes y se puede finalizar para una solicitud específica.
Es importante para nosotros no solo hacer un buen producto,y construir su apoyo de la manera más eficiente posible desde la asistencia en la preparación de especificaciones técnicas, contratos, comunicaciones primarias con el contratista y hasta la elaboración del informe final. En el futuro, queremos aprender a generarlos automáticamente.
En general, los servicios de seguridad son una capa completaservicios, teniendo en cuenta el crecimiento natural del mercado de la seguridad de la información y el crecimiento provocado por la coyuntura internacional, confiamos en que habrá pedidos más que suficientes en la plataforma.
¿Qué es lo que más le interesa de su trabajo en este momento? ¿Qué quieres cambiar en esta área? ¿Cómo debe influir en esto el “Tercero”?
Artem:Queremos que el mercado de servicios de seguridad de la información sea lo más eficiente, transparente y seguro posible. Esta es un área bastante delicada, en la que muchos procesos se basan en la confianza. Lo llamaría así: "mejores prácticas de mercado que sean comprensibles para las empresas".
Somos muy conscientes de que siempre estaremos en el medio, entre la empresa y los expertos en seguridad de la información. Y es muy importante para nosotros asegurarnos de que ambas partes se entiendan y estén satisfechas.
¿Cómo afectan las circunstancias externas a laqué está pasando en el campo de la seguridad de la información? ¿Qué ha cambiado la pandemia y los acontecimientos desde el 24 de febrero? Por ejemplo, ¿cómo proteger a los empleados que trabajan de forma remota? ¿Cómo protegerse de los ataques o amenazas cibernéticas de los mejores hackers del mundo?
Antón:No aparecieron nuevas amenazas, simplemente crecieron muy seriamente, al igual que el costo de un error. DDOS es una historia sobre hardware, y principalmente del lado del proveedor o sobre un servicio externo. Idealmente, debe hacer que la piratería no sea rentable o sea lo más improbable posible. Pero cualquier sistema será vulnerable, siempre.
Mantenga seguros a los empleados remotosComo el resto. No hay diferencias en la etapa de contratación, pero el enfoque para establecer puestos de trabajo es diferente. Las modernas herramientas de control de acceso le permiten reducir los riesgos del trabajo remoto al nivel de los trabajadores de oficina comunes, a menos, por supuesto, que confíe la configuración de control de acceso a profesionales.
— ¿Qué problemas, conceptos erróneos y mitos en el campo de la seguridad corporativa existen hoy en día? ¿Cuáles son los más peligrosos para los usuarios habituales y sus clientes?
Antón:"No tenemos nada que defender": tales comentarios todavía se encuentran, no hay comentarios aquí. "¡Estamos bien, no hemos sido hackeados todavía!" - La piratería no siempre se nota de inmediato, es posible que la empresa no lo sepa durante mucho tiempo, según los objetivos de los atacantes.
A veces los clientes dicen:“Nadie está interesado en nosotros”, pero la mayoría de las veces, los atacantes intentan piratear todo y monetizar todo lo que pueden alcanzar. Por lo tanto, nadie te buscará a propósito, simplemente te enganchará por la tangente.
“Ahora el negocio ha sentido muchos riesgos que antes no se consideraban seriamente”
— ¿Cómo llegaste a Innópolis? ¿Por qué lo necesitaba y cómo ayuda en el desarrollo?
Anton: Vinimos a Innopolis conscientemente.Queríamos aprovechar los beneficios de la zona económica especial, ya hay suficientes en Rusia. Elegimos Innopolis simplemente porque hay menos competidores potenciales que en Skolkovo y el ambiente agradable de una ciudad de TI. Nací y crecí en Kazan, visité Innopolis con actuaciones, mis amigos estudiaron aquí, esto también me influenció.
Innopolis nos ayuda principalmente en relaciones públicas. Las conexiones con otras nuevas empresas residentes ayudan, por ejemplo, ¡los muchachos residentes dibujaron dos comerciales elegantes!
Artem:Por lo general, las ZEE persiguen a los inversores, empleados o conexiones. Y siempre, por la oportunidad de pagar menos impuestos, esto es un gran negocio tanto para el estado como para la empresa. De los anteriores, estamos más interesados en las conexiones, la comunidad: no tenemos empleados en el personal y, en la etapa inicial, decidimos no atraer a un inversor. Ahora la empresa se está construyendo con nuestros fondos. Después de algún tiempo buscaremos un inversor, pero nos gustaría hacerlo en una etapa mucho más tarde.
¿Cuánto tiempo se puede invertir en el proyecto? ¿Cuántos años más de inversión necesitas para empezar a dar sus frutos, en qué etapa empezarás a buscar inversores?
Artem:No se trata del dinero, se trata de cómo lo usas. Podríamos haber hecho todo lo que hemos hecho ahora gastando diez veces más y solucionando los problemas con dinero. En cambio, teníamos mucha publicidad gratuita o relativamente barata. Esto no es marketing de guerrilla, sino algo ideológicamente cercano.
El proyecto no requiere grandes inversiones. No necesitamos decenas o cientos de millones de rublos. Infobez se trata de confianza, y si puede probarlo comprar - es muy caro y sin garantíasresultado. Una vez nos sentamos con Anton y pensamos en para qué podríamos necesitar el dinero del inversionista. Nos dimos cuenta de que existen tales cosas, pero no son la clave para lograr el resultado.
- ¿Cómo piensas adaptarte a lo que está pasando ahora - sanciones, aislamiento? ¿Cómo se siente con las medidas de apoyo que ya aprobó el gobierno?
Artem:Estamos tratando de aprovechar al máximo esta situación, porque el tema de la seguridad ha cobrado mayor relevancia. Las empresas han experimentado muchos riesgos que antes no habían considerado seriamente. Las filtraciones y hackeos de grandes empresas han aumentado su paranoia y ganas de trabajar en su seguridad. El mercado está creciendo incluso más rápido que antes.
Las sanciones y el aislamiento han complicado la situación con algunossoftware especializado, acceso cerrado a clientes extranjeros y plataformas publicitarias. Pero poco a poco se empiezan a implementar medidas de apoyo, nos parecen bastante útiles. Ya hemos entrado en el registro de empresas informáticas acreditadas y aprovecharemos algunas de las ofertas.
¿Cuáles son tus metas para los próximos años?
Artem:Nuestro objetivo principal ahora es lanzar ventas estables. Al mismo tiempo, comprometerse con el mejor servicio, el más efectivo, ofreciendo mejores servicios a los mejores precios en comparación con otros países. Debe ser comprensible y transparente: no solo nos dedicamos a las ventas, sino que asesoramos, contamos e intentamos ayudar a las personas a desarrollar competencias básicas en seguridad de la información.
Antón:Creemos que traer nuestra plataforma al mercado hará que los servicios de seguridad de la información estén disponibles para cualquier cliente. Para nosotros, esta es una forma de cambiar el mercado de seguridad de la información en Rusia, para hacerlo más transparente, comprensible, accesible y honesto.
Lee mas:
La viruela del mono se está convirtiendo en un virus global: por qué se transmite tan rápido
Algo extraño está pasando en el Universo: cómo explicar las inconsistencias en la constante de Hubble
Diagnóstico en un minuto: cómo la TI está cambiando la asistencia sanitaria