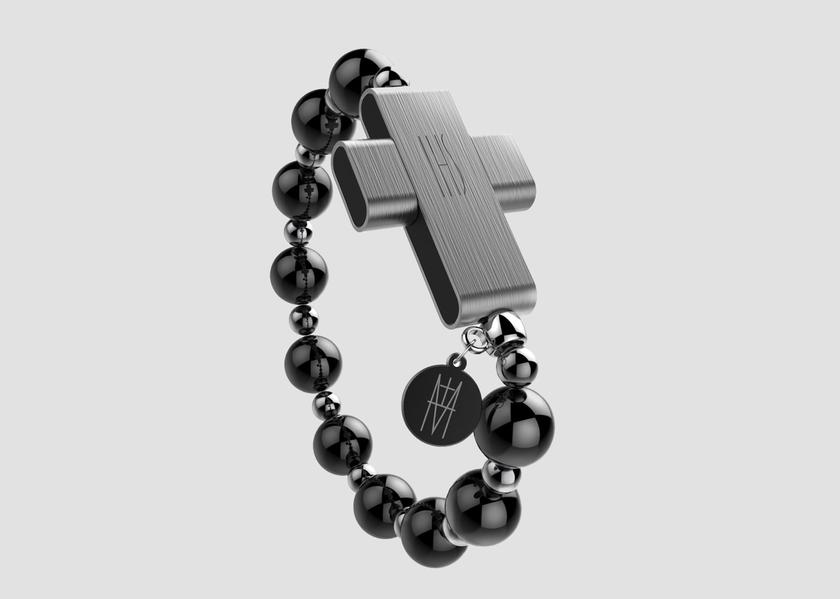
Muutama päivä sitten Vatikaani esitteli elektronisia rukoushelmiä, joissa on "älykäs" eRusary-risti, jotka on suunniteltu
Miten se toimii
Kyberturvallisuusasiantuntija onnistui hakkeroimaaneRosary käyttämällä patentoitua Click to Pray -sovellusta, joka synkronoi hengellisen laitteen paavin maailmanlaajuisen rukousverkoston palvelimien kanssa vain 15 minuutissa.

</ img>
Tätä varten hän tarvitsi vain osoitteeneRosaryyn linkitetty sähköposti. Tämän jälkeen hakkeri sai pääsyn tilille ja kaikkiin käyttäjän henkilötietoihin: syntymäpäivä, sukupuoli, pituus, paino, valokuva sekä sijaintitiedot.
Lisäksi sen jälkeen kun hakkeri pystyi poistamaan käyttäjätilin.

</ img>
Haavoittuvuuden löytänyt asiantuntija otti yhteyttä kehittäjiin ja kertoi heille ongelmasta. Haavoittuvuus korjattiin nopeasti.