Problème avec les systèmes d'authentification
L'économie en ligne dépend des noms d'utilisateur et des mots de passe. Ils
Sans surprise, les banques et autres numériquesLes services ont développé des systèmes d'authentification plus sophistiqués qui font plus que compter sur la connaissance par les utilisateurs de leur mot de passe. Par exemple, une personne possède son propre eToken.
eToken (de l'anglais électronique - électronique et anglais.token - sign, token) - moyens d'outils d'authentification personnels sous forme de clés USB et de cartes à puce, ainsi que de solutions logicielles les utilisant. Ces jetons sont également vendus en Russie.
Le processus dans lequel l'utilisateur aet mot de passe et jeton personnel, est connu sous le nom d'authentification multifacteur (MFA). Oui, cela limite considérablement les possibilités de cybercriminalité, mais cela présente aussi des inconvénients. Parce que cela implique beaucoup de tracas, de nombreux utilisateurs sont réticents à s’inscrire pour le token, ce qui signifie que peu de gens l’utilisent.
Y a-t-il une alternative?
Pour résoudre ce problème, récemmentLe système d'authentification alternatif est devenu populaire dans des services tels qu'Amazon, Facebook, Google et PayPal. Ce système, connu sous le nom d'authentification basée sur les risques (RBA), examine les empreintes digitales d'un utilisateur pour vérifier les informations d'identification de quelqu'un. Ils peuvent inclure des informations techniques de base telles que le type de navigateur ou de système d'exploitation, ainsi que le comportement de l'utilisateur. Il s'agit du mouvement de la souris, de son emplacement et même de la vitesse d'appuyer sur les touches. Si l'empreinte digitale correspond à ce qui est attendu de l'utilisateur - sur la base du comportement précédent - il est autorisé à se connecter immédiatement en utilisant uniquement son nom d'utilisateur et son mot de passe. Sinon, une authentification supplémentaire avec un jeton est requise.
Bien sûr, les cybercriminels ont rapidement trouvémoyens de contourner le RBA en développant des kits de phishing qui incluent également des empreintes digitales. Cependant, ils ont du mal à en faire une entreprise efficace et rentable. L'une des raisons est que ces profils d'utilisateurs changent au fil du temps et entre les services et doivent être collectés via des attaques de phishing supplémentaires.
Se faire passer pour une autre personne en tant que service
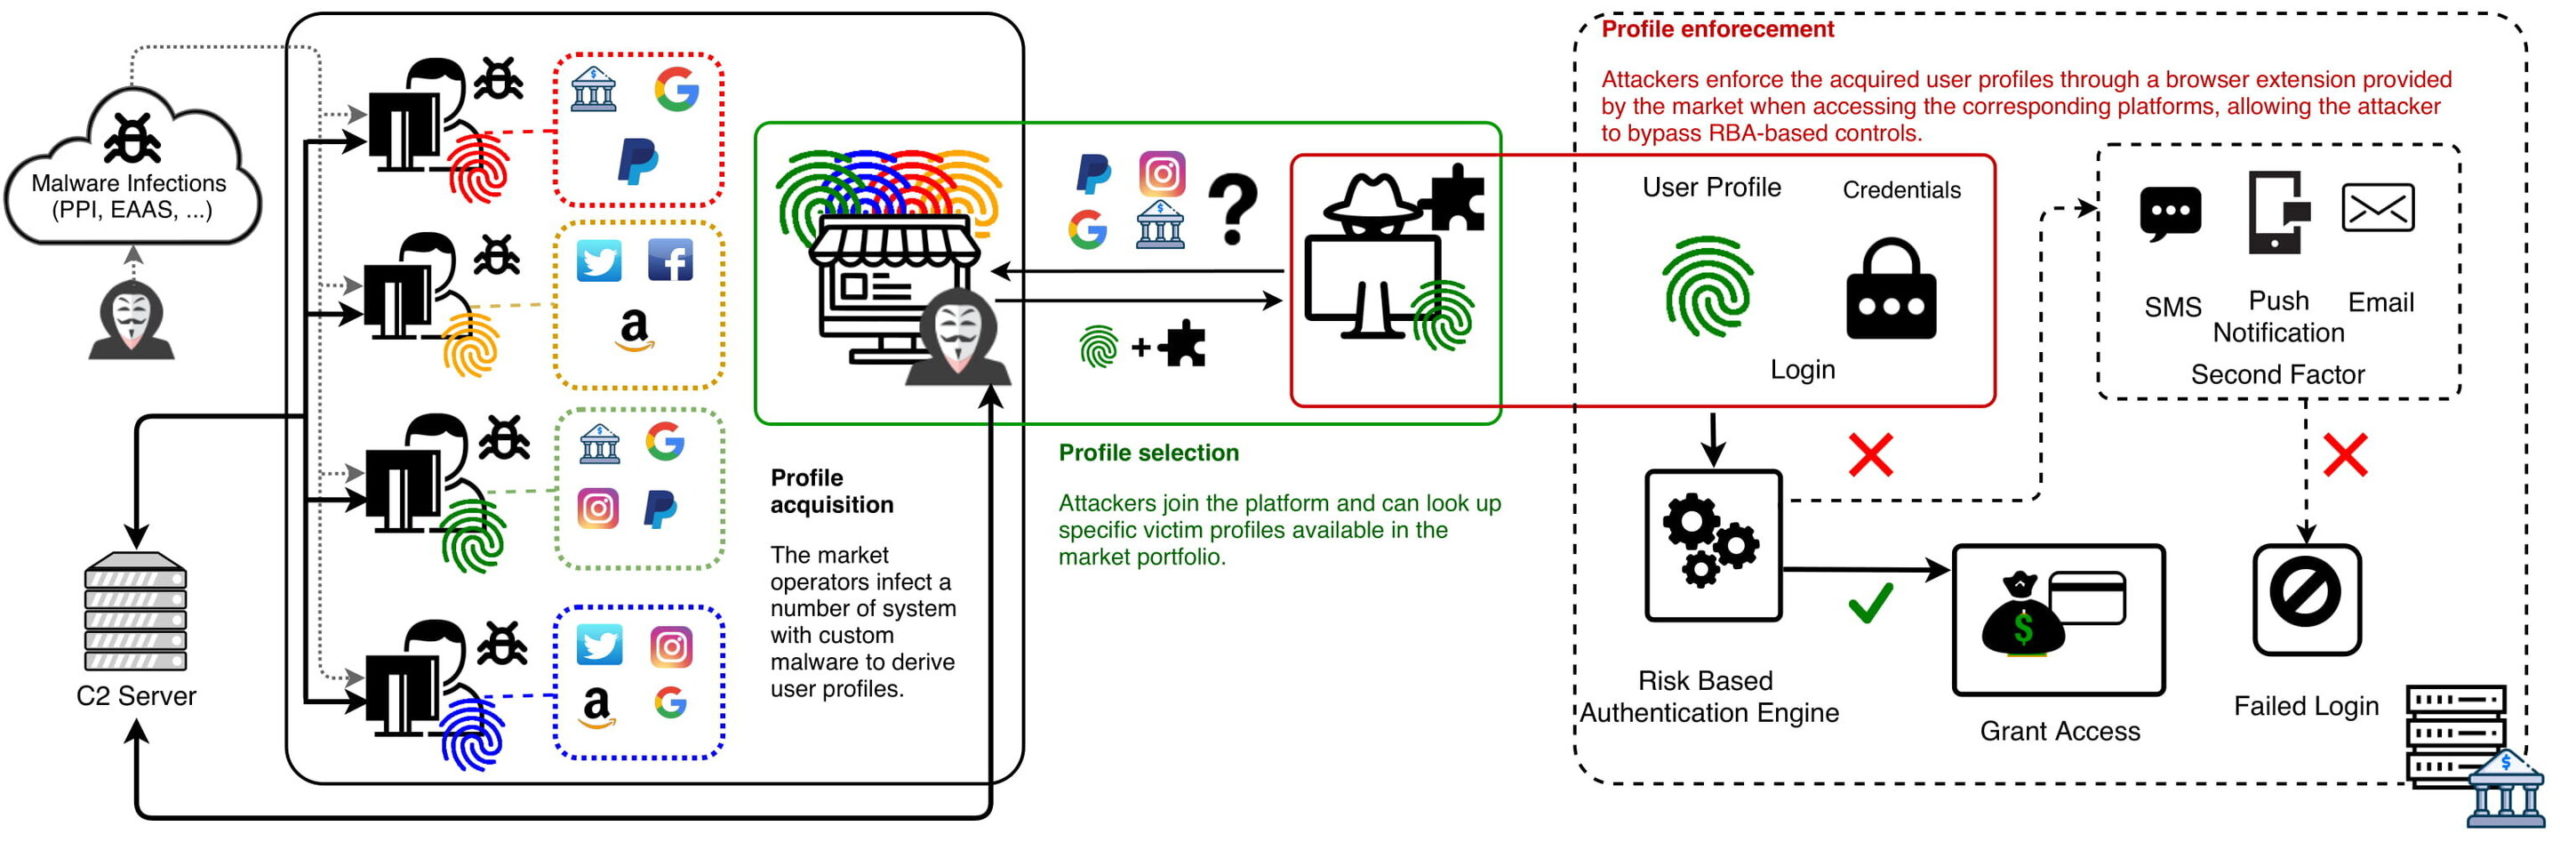
Récemment, des scientifiques de l'Université de TechnologieEindhoven a découvert la preuve d'un marché à grande échelle et très complexe qui semble surmonter ces limites. Le marché, basé en Russie, propose plus de 260 000 profils d'utilisateurs détaillés ainsi que d'autres informations d'identification telles que des adresses e-mail et des mots de passe.
« Le caractère unique de ce site undergroundce n'est pas seulement son ampleur, mais aussi le fait que tous les profils sont constamment mis à jour, cela signifie qu'ils conservent leur valeur », explique Luca Allodi, chercheur au Groupe de sécurité de la Faculté de mathématiques et d'informatique, qui, avec le doctorat L'étudiant Michele Campobasso était responsable de la recherche.
Les clients peuvent rechercher dans la base de données,pour sélectionner exactement l'internaute qu'ils souhaitent cibler. Cela permet des attaques de phishing ciblées très dangereuses. En passant, les acheteurs de ce marché noir peuvent obtenir un logiciel qui télécharge automatiquement les profils d'utilisateurs achetés sur des sites Web ciblés.
Luca Allodi, chercheur T U/e
 Crédit: Université de technologie d'Eindhoven.
Souligner le caractère systématiqueInternet, Allodi et Campobasso ont inventé le terme d'usurpation d'identité en tant que service (IMPaaS), faisant écho à des services de cloud computing bien connus tels que SaaS (logiciel en tant que service) et IaaS (infrastructure en tant que service).
"Pour autant que nous le sachions, il s'agit du marché criminel le plus vaste et le plus sophistiqué sur lequel ces services sont systématiquement proposés."
L'étude de marché n'a pas été facile, soulignent-ilsdes chercheurs. Afin d'accéder aux listes de profils d'utilisateurs disponibles, les chercheurs ont dû obtenir des codes d'invitation spéciaux que les utilisateurs existants utilisent. La collecte de données a également été difficile - les opérateurs de plateformes recherchaient activement les comptes «frauduleux». Les chercheurs ont également décidé de garder secret le vrai nom du site afin de minimiser le risque de représailles des opérateurs du marché.
Prix d'une "personnalité virtuelle"
Le prix de «l'identité virtuelle» d'un utilisateurle parquet varie de 1 $ à environ 100 $. L'accès aux profils de crypto-monnaie et aux plateformes de transfert d'argent électronique semble être le plus précieux. «Le simple fait d'avoir au moins un profil lié à la crypto-monnaie double presque le profil moyen», déclare Allodi.
Un autre facteur important qui augmente le prix est...c'est la richesse du pays dans lequel se trouve l'utilisateur. « Cela est logique : les attaquants qui cherchent à usurper l'identité et à monétiser les profils d'utilisateurs accordent une plus grande valeur aux profils qui peuvent apporter de plus grands gains financiers, et ceux-ci se trouvent principalement dans les pays développés », explique Campobasso.
Les profils d'utilisateurs sont également très appréciés,qui donnent accès à plus d'un service, et des profils avec des empreintes digitales «réelles», par opposition aux empreintes digitales «synthétisées» par la plateforme.
Utilisation des profils
Dans leur article, les chercheurs décrivent égalementquelques exemples de la manière dont les criminels «arment» ces profils, qu'ils ont trouvés sur le canal secret Telegram utilisé par les clients de la plateforme. Dans une attaque connue, un attaquant décrit comment configurer des filtres pour les boîtes aux lettres électroniques de la victime. L'objectif est de masquer les notifications d'Amazon liées aux achats effectués par l'attaquant à l'aide du compte de plateforme de la victime.
Conséquences du commerce des «identités numériques»
Cependant, des marchés similaires existent non seulement en Russie.
IntSights, une entreprise basée à New YorkThreat Intelligence, visant à permettre aux entreprises de «se défendre», a annoncé aujourd'hui la publication du dernier rapport de la société, Digital Browser Identification: The Hottest New Product on the Black Market.
Le rapport indique que « l’émergence d’un marchéGenesis a attiré l’attention en novembre 2018 sur un nouveau type de service clandestin d’« identité numérique ». Ce type de marché noir offre une empreinte complète du navigateur Web et des caractéristiques de l'ordinateur d'un utilisateur, permettant à un attaquant de se faire passer pour la victime presque parfaitement. "Cela donne à l'acheteur d'identité numérique la possibilité d'accéder aux sites Web en tant qu'autre utilisateur et de contourner les services avancés de protection de l'identité." L'étude indique que cela inclut l'accès aux comptes de messagerie (par exemple Google, Yahoo, Microsoft), aux profils de réseaux sociaux (par exemple Facebook, Twitter, LinkedIn), aux comptes bancaires et de cartes de crédit (y compris PayPal), aux sites Web de vente au détail et de commerce électronique (par exemple eBay). , Amazon, Best Buy), les services de musique (Spotify), les applications de mobilité (Uber), les services gouvernementaux et même les pages de connexion internes.
« Pensez-y comme au numérique"reconnaissance faciale, mais au lieu de scanner votre visage pour vérifier votre identité, ils utilisent les propriétés de votre appareil pour naviguer sur le Web", suggèrent les auteurs du rapport. Les implications sont effrayantes, car cela donne à quiconque la possibilité d'empiéter et d'imiter l'identité en ligne d'un utilisateur, car les utilisateurs stockent généralement leurs informations d'identification dans leur navigateur, même pour les sites Web financiers et professionnels, pour plus de commodité.
"Le recours à ces tactiques de mascarade se révèleau-delà de la fraude et des délits financiers. Les pirates peuvent cibler des entreprises spécifiques en recherchant leurs employés. les pédophiles peuvent cibler et usurper l'identité d'enfants en recherchant des victimes qui visitent des sites Web connus pour enfants ; et les agences de renseignement peuvent rechercher divers responsables gouvernementaux en fonction de leurs pages de connexion internes.
IntSights a également noté que Richlogs, un nouveauLe concurrent de Genesis a rejoint les rangs des principales plateformes de trading sombre. « Comme le marché Genesis, Richlogs collecte et vend les empreintes digitales volées » des appareils de navigation Web (c'est-à-dire l'adresse IP, les informations sur le système d'exploitation, le fuseau horaire, le comportement de l'utilisateur). Ces sites permettent à l'acheteur de se faire passer pour un utilisateur en ligne légitime et de contourner les protocoles de sécurité standards en offrant un accès complet aux informations d'identification à tout site stocké dans le navigateur de la victime.
Ariel Einhoren, responsable de la rechercheIntSights, souligne: «Le niveau d'intrusion dans la vie de la victime fourni par l'identité numérique est alarmant. Ce ne sont pas seulement les cartes de crédit, les comptes bancaires ou les informations personnelles en jeu. L'identité numérique donne aux cybercriminels la capacité d'intercepter presque complètement l'identité de quelqu'un d'autre sur Internet. Cela comprend tout, de la consultation des dépenses au suivi des itinéraires quotidiens et à la consultation des informations fiscales. » Elle a ajouté que plus l'empreinte numérique de la victime était grande, plus l'agresseur pouvait se faire passer pour elle. "Les identifications numériques, telles que vendues sur Richlogs et Genesis, offrent une empreinte numérique complète d'une personne sur une plaque, offrant des possibilités infinies de fraude, de fraude, de vol et d'accès à la vie privée de la victime."
Comment vous protégez-vous?
IntSights a fourni des conseils pour vous aider à protéger votre organisation contre la fraude d'identité numérique:
- Surveillez en permanence les marchés de l’identité numérique.La visibilité et la sensibilisation sont les clés pour être proactifprotection. "La surveillance de ces marchés peut vous aider à identifier les personnes compromises à un stade précoce (par exemple, sur l'une de vos pages de connexion internes) afin que vous puissiez suivre le trafic vers cette page de plus près et / ou améliorer les méthodes de vérification lorsque les utilisateurs se connectent."
- Activez l'authentification à deux facteurs."Demande de la deuxième (voire troisième) variable pourla vérification des utilisateurs rend plus difficile pour les pirates de pirater des comptes. Cela peut inclure la vérification mobile ou la réponse à des questions de sécurité supplémentaires que seul le client ou l'employé connaîtra.
- Mettez régulièrement à jour les protocoles de prise d’empreintes digitales.Si votre entreprise utilise des impressions numériquesfinger pour vérifier les clients ou les utilisateurs, mettez à jour ces protocoles régulièrement et ajoutez des points d'authentification supplémentaires pour suivre les mises à jour de la version du voleur.
- Effacez systématiquement vos cookies et votre historique de navigation."Suppression des cookies et de l'historique de navigationlimite la quantité de votre «historique numérique» et ne met donc pas en danger des sites Web et / ou des profils supplémentaires si votre appareil est infecté. "
- Changez régulièrement les mots de passe.Il s’agit toujours d’une bonne pratique en matière de cybersécurité, et elle s’applique certainement ici également. Changer les mots de passe et empêcher leur réutilisation peut réduire considérablement le risque de piratage.
Lisez aussi
La mission annuelle dans l'Arctique est terminée et les données sont décevantes. Qu'est-ce qui attend l'humanité?
Voir les clichés les plus proches de la surface du Soleil
Les coronavirus ont appris à imiter les protéines immunitaires humaines et à tromper le corps