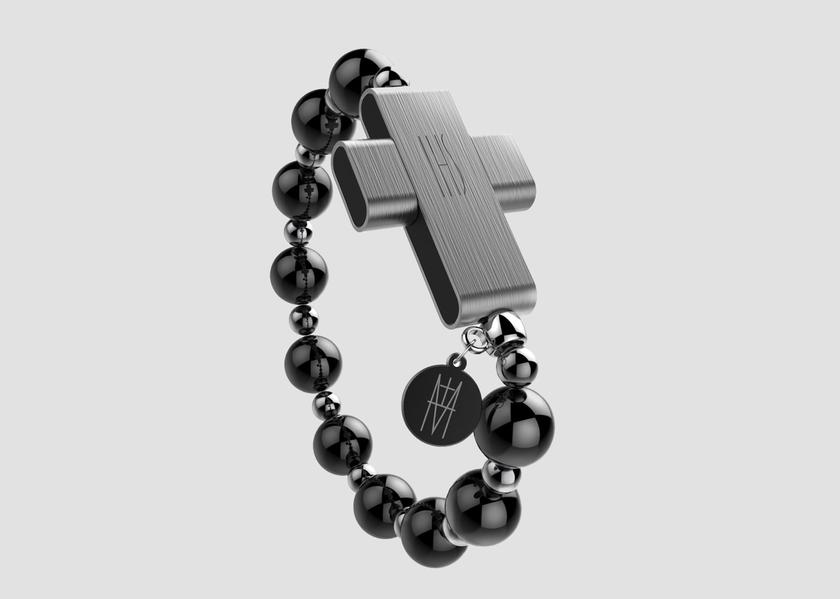
Il y a quelques jours, le Vatican a présenté un chapelet électronique avec une croix eRosary « intelligente », conçue pour
Comment ça marche
Un spécialiste de la cybersécurité a réussi à piratereRosary en utilisant l'application propriétaire Click to Pray, qui synchronise l'appareil spirituel avec les serveurs du Réseau Mondial de Prière du Pape en seulement 15 minutes.

</ img>
Pour ce faire, il lui suffisait d'une adressee-mail lié à eRosary. Après cela, le pirate a eu accès au compte et à toutes les données personnelles de l’utilisateur : anniversaire, sexe, taille, poids, photo, ainsi que les données de localisation.
En outre, après que le pirate ait pu supprimer le compte de l'utilisateur.

</ img>
Le spécialiste qui a découvert la vulnérabilité a contacté les développeurs et leur a fait part du problème. La vulnérabilité a été rapidement corrigée.