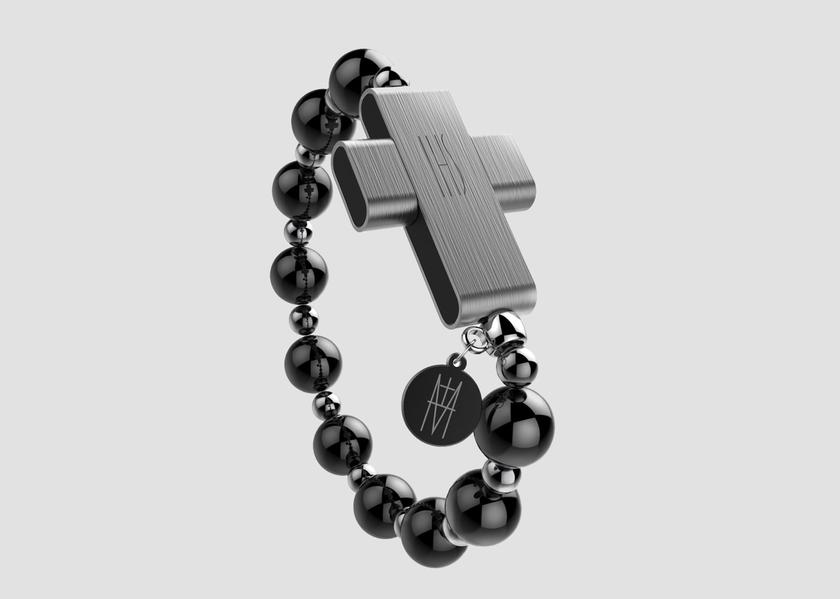
Vatikan je prije nekoliko dana predstavio elektronička krunica s “pametnim” križem eKrunice, koja je dizajnirana da
Kako radi
Stručnjak za kibernetičku sigurnost uspio je hakiratieRosary koristeći vlasničku aplikaciju Click to Pray, koja sinkronizira duhovni uređaj sa poslužiteljima Papine svjetske molitvene mreže u samo 15 minuta.

</ img>
Za to mu je bila potrebna samo adresaemail povezan s eRosary. Nakon toga, haker je dobio pristup računu i svim osobnim podacima korisnika: rođendan, spol, visina, težina, fotografija, kao i podaci o lokaciji.
Pored toga, nakon što je haker uspio izbrisati korisnički račun.

</ img>
Stručnjak koji je otkrio ranjivost kontaktirao je programere i rekao im za problem. Ranjivost je brzo popravljena.