Phishing je dobro poznata tehnika društvenog inženjeringa koja dolazi u mnogo različitih oblika: telefonski pozivi,
Veze za krađu identiteta koje vode do zlonamjernih stranicačesto sadržane u e-porukama za koje se čini da su iz pouzdanih izvora. Šalju se u porukama na društvenim mrežama i aplikacijama poput Facebooka i WhatsAppa. Mogu se čak pojaviti u nizovima pretraživanja, dovodeći korisnike u zabludu. A može biti prilično teško utvrditi je li web mjesto phishing. Mnogi od tih izvora gotovo su identični stranicama koje se kopiraju. Phishing e-poruke obično su manje učinkovite jer ih moderna tehnologija prepoznaje kao spam. Međutim, neki od njih ipak završe u vašem sandučiću.
Razlog popularnosti phishinga je jasan -kibernetički kriminalci mogu napasti veliki broj ljudi odjednom. Kako bi se suprotstavili masovnim napadima korisnika, Avastovi stručnjaci koriste tehnologiju umjetne inteligencije (AI).
Otkrivanje krađe identiteta pomoću AI
Kriminalci stvaraju web stranice kako bi prevarili ljudekoji su vrlo slični pravim i pouzdanim izvorima. Vizualna sličnost često je dovoljna da dovede u zabludu lakovjerne korisnike - lako ostavljaju svoje vjerodajnice i druge povjerljive podatke.
U teoriji, kibernetički kriminalci mogu koristitiphishing stranice imaju iste slike kao na izvornim izvorima. Međutim, vlasnici izvornih web stranica mogu na svojim poslužiteljima vidjeti poveznice na slike koje su dostavili prevaranti. Osim toga, potrebno je vrijeme i trud za stvaranje točne kopije stranice. U ovom slučaju, kibernetički kriminalci bi morali reproducirati dizajn na izvoru za krađu identiteta, obraćajući pažnju na svaki piksel. Kao rezultat toga, kreativno pristupaju zadatku i stvaraju stranice koje su vrlo slične izvornim, ali istovremeno imaju manje razlike koje su teško uočljive prosječnom korisniku.
Avast ima mrežu od stotinamilijuni senzora koji AI-ju daju podatke. Avast skenira svaku web stranicu koju korisnici posjete i pažljivo proučava popularnost predmetnih domena. Drugi čimbenici kao što su certifikat web stranice, starost domene i prisutnost sumnjivih tokena u URL-u također se uzimaju u obzir prilikom procjene treba li se stranica učitati.
Trajanje web-lokacije za krađu identiteta obično je izuzetnomale, a tražilice nemaju vremena za indeksiranje. To se odražava u ocjeni domene. Njegova popularnost i povijest također mogu biti prvi znak da je stranica sigurna ili zlonamjerna. Nakon provjere tih informacija i usporedbe s vizualnim karakteristikama, sustav zaključuje može li se web-mjestu pouzdati.
 Phishing verzija stranice za prijavu Orange.fr
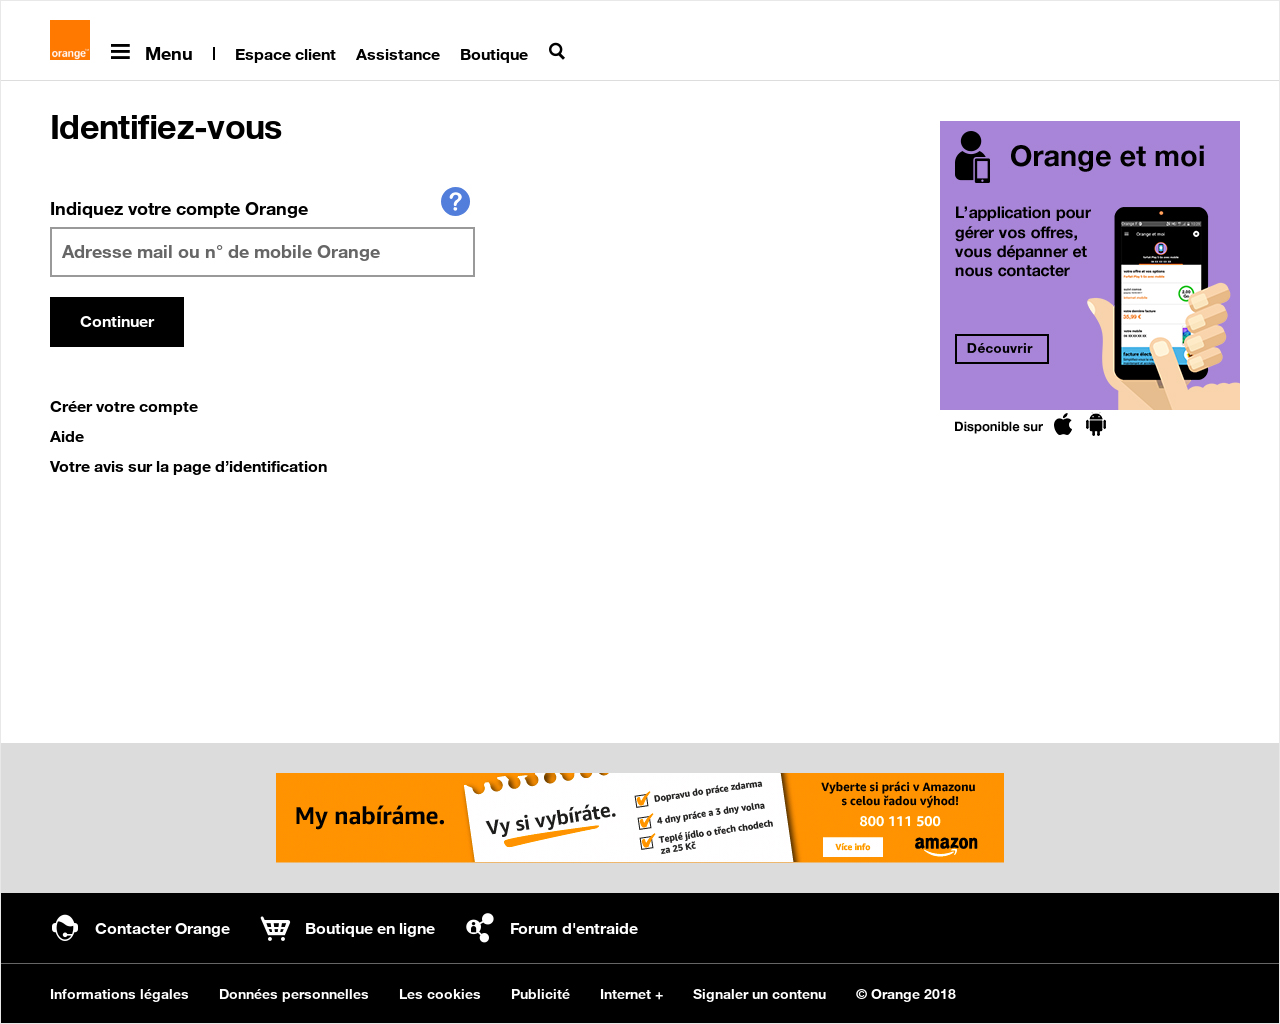 Izvorna verzija stranice za prijavu na Orange.fr
Za usporedbu, ove stranice izgledajuna potpuno drugačiji način: zlonamjerna verzija koristi zastarjeli dizajn Orange web stranice, a izvorna stranica ima modernije i sigurnije mjesto, budući da se lozinka traži od korisnika u drugom koraku, a ne na istoj stranici istovremeno s prijavom.
Očito je da domena web-lokacije za krađu identiteta ima vrloniska razina popularnosti. Istodobno, ocjena trenutne stranice tvrtke Orange.fr je 7/10. Iako je dizajn phishing resursa vrlo sličan prethodnoj verziji Orange.fr stranice, on se ne nalazi na Orange.fr ili na nekoj drugoj popularnoj domeni. Ova informacija, koja svjedoči o potencijalnoj opasnosti od lažnog web-mjesta, pokreće protokol za temeljitiju analizu.
 Analiza domene orangefrance.weebly.com - verzija za krađu identiteta web-lokacije. Ovi podaci mogu se koristiti za procjenu njegove popularnosti.
Sljedeća faza je verifikacija dizajna. Na prvi pogled sasvim je dovoljna usporedba lažnih web stranica s realnim pikselima. Nije. Drugačiji pristup se uzima pomoću hashova slika. U ovoj metodi, izvorna slika se komprimira na manju veličinu uz održavanje potrebnih detalja. Rezultat je bitni vektor fiksne veličine s jednostavnom metricom. Zahvaljujući ovom pristupu, AI uspoređuje isti tip slika s danom statističkom devijacijom. Međutim, pokazalo se da je ova tehnologija manje pouzdana i tolerantna na pogreške nego što se očekivalo.
Pokazalo se da je to mnogo učinkovitija metodakorištenje računalnog vida. Pomaže umjetnoj inteligenciji da dobije informacije o slikama detaljnim pregledom određenih piksela i njihove okoline. Za to se koriste deskriptori - numerički opisi relativnih promjena u fragmentu oko piksela. Ovaj postupak omogućuje točniju procjenu varijabilnosti nijansi sive, uključujući otkrivanje prisutnosti gradijenta i određivanje njegovog intenziteta.
Pikseli odabrani algoritmom, tzvtočke interesa mogu se provjeriti prema ažuriranoj bazi podataka deskriptora nakon što su primljene. Međutim, sama činjenica o prisutnosti piksela na slici koji su slični pikselima neke druge slike nije dovoljna za zaključak da slika odgovara onoj u bazi podataka. Iz tog razloga, "prostorna provjera" se koristi za usporedbu prostornih odnosa između pojedinačnih piksela na slici.
 a) Primjer ispravne prostorne konfiguracije piksela
 b) Primjer koji je odbijen kao nevažeći
Izvor je prostorna provjeravažeći podaci, ali dodaju se dodatni koraci kako bi se uklonili mogući lažni pozitivni rezultati, uključujući provjeru hashova slike.
Analiza točaka interesa na slici koja sadržitekst je prepun problema. Ove slike prema zadanim postavkama imaju mnogo gradijenata jer slova i elementi teksta stvaraju mnogo rubova. Čak i malo područje uzorka slova sadrži mnogo zanimljivih točaka, što često dovodi do lažno pozitivnih rezultata. Prostorna provjera tu je nemoćna.
Kako bi riješio ovaj problem, razvio sesoftver koji može analizirati fragmente slike za tekst. U tim slučajevima, AI neće koristiti točke s takvih mjesta u procesu uspoređivanja slika.
Cijeli postupak provjere provodi se u cijelosti uautomatski način rada. U 99% slučajeva pomaže prepoznati phishing stranicu za manje od deset sekundi, a povezanim korisnicima Avasta bit će blokiran pristup.
Otkriveni su web-lokacije za krađu identiteta
Moderne web-lokacije za krađu identiteta izvrsne su varalice. Cyber-kriminalci ulažu velike napore kako bi izgledali kao pravi. Donji primjeri pokazuju kako web-lokacija za krađu identiteta može biti slična izvorniku.
 Dizajnu zlonamjerne verzije nedostaju logotipiGoogleove aplikacije. Također postoje male razlike u bojama korisničkog avatara i opcijama odabira u sivom modulu za prijavu. Phishing stranica.
 Stara verzija Google stranice za prijavu.
Tijekom godina web-lokacije za krađu identiteta su značajnopoboljšana i izgleda vrlo uvjerljivo. Neki od njih čak koriste HTTPS protokol, a "zelena brava" u traci preglednika korisnicima daje lažni osjećaj sigurnosti.
 Ikone lažne Apple stranice za prijavu malo se razlikuju od originalnih. Službena stranica također koristi drugačiji font. Phishing stranica.
 Stranica za prijavu na Apple ID.
Male nedostatke na stranici za krađu identitetapostaju vidljivi samo u usporedbi s izvornim, pouzdanim resursom. Oni sami po sebi ne privlače pozornost. Pokušajte sada zapamtiti kako izgleda stranica za prijavu usluge koju koristite. Malo je vjerojatno da ćete moći prikazati dizajn u svim njegovim detaljima - a to je ono na što se prevaranti koji stvaraju lažne web-lokacije računaju.
Kako se širi prijetnja?
Linkovi na phishing stranice najčešće se šalju u phishing e-porukama, ali se mogu naći i u plaćenim oglasima koji se pojavljuju u rezultatima pretraživanja.
Najčešće napadači kreiraju lažne e-mailove od poznatih tvrtki kojima korisnici vjeruju: banaka, zrakoplovnih kompanija, društvenih mreža.
Još jedan vektor napada je tehnologija koja se zove"Klikbeyt". Cyber kriminalci obično koriste ovu tehniku na društvenim mrežama: korisnici vide primamljiv naslov poput "Nabavite besplatan telefon" ili "N brand s nevjerojatnim popustom" i kliknite na zlonamjernu vezu.
Osim toga, hakeri mogu hakirati ili stvoriti lažne račune popularnih ljudi i postavljati zlonamjerne poveznice na njihove profile i postove.
Što se događa nakon što žrtva kljuca na mamac?
Svrha krađe identiteta je kao i gotovo svaka drugacyber napadi – stjecanje financijske koristi. Nakon što kibernetički kriminalac dobije korisničke vjerodajnice za prijavu putem stranice za krađu identiteta, može ih koristiti na različite načine, ovisno o vrsti stranice-varalice. Ako se radi o zlonamjernoj kopiji web stranice financijske institucije - banke ili tvrtke poput PayPala, haker će imati izravan pristup novcu prevarene osobe.
Za lažnu prijavu i zaporkuPrijaviti se na web stranicu prijevozničke tvrtke, na primjer, UPS ili FedEx, naravno, neće donijeti trenutnu dobit. Umjesto toga, napadač može pokušati upotrijebiti detalje za pristup drugim računima s vrijednijim informacijama - uključujući i pokušaj slanja e-pošte žrtve. Poznato je da ljudi često postavljaju istu lozinku za prijavu na različite usluge. Još jedan način prihoda za internetske kriminalce je prodaja ukradenih osobnih podataka na darknetu.
To je takozvani mehanizam "besmislenog napada". Na Internetu postoje mnoge zastarjele WordPress stranice. Mogu biti hakirani zbog niske cijene i korišteni za phishing kampanje. Prosječna cijena uvođenja alata za krađu identiteta iznosi 26 USD.
Kako se zaštititi
Obično postoji jaz između uspješnog phishing napada i činjenice da ukradene vjerodajnice koriste cyber kriminalciŠto prije prijetnja bude eliminirana, više potencijalnih žrtava moći ćemo zaštititi.Ako su korisničko ime i lozinka već ukradeni, korisnik ih samo treba promijeniti i to što je brže moguće.
Kako se zaštititi od jedne od najuspješnijih tehnologija cyber napada - krađe identiteta:
- Prije svega, instalirajte antivirus na sve svoje uređaje - PC, Mac, pametne telefone i tablete. Antivirusni softver je sigurnosna mreža koja štiti korisnike mreže.
- Ne pratite veze u sumnjivime-pošte i ne preuzimajte datoteke u privitku. Ne odgovarajte na takvo pismo, čak i ako je na prvi pogled došlo od osobe ili organizacije kojoj vjerujete. Umjesto toga, obratite se primatelju na drugom komunikacijskom kanalu kako biste potvrdili da je poruka zapravo stigla iz tog izvora.
- Pokušajte unijeti adresu web-mjesta u preglednik u svim slučajevima - to će vas zaštititi od slučajnog prebacivanja na verziju koju su stvorili prevaranti.
- HTTPS nije "zeleno zaključavanje"jamstvo sigurnosti. Ova ikona samo označava da je veza zaštićena šifriranjem. Stranica na kojoj se nalazite može biti lažna. Cyber-kriminalci implementiraju enkripciju na web-lokacijama za krađu identiteta kako bi obmanjivali korisnike, stoga je posebno važno provjeriti i provjeriti autentičnost resursa koji koristite.
U 2018. godini Avast je istraživao zlonamjerne e-poruke s ugroženih MailChimp računa, krađu identiteta od seksa i lažne kampanje povezane s provedbom GDPR uredbe.U budućnosti će, prema mišljenju stručnjaka, količina phishing napada rasti, a postojat će i novi načini prikrivanja postupaka napadača usmjerenih na krađu povjerljivih korisničkih podataka.