Probléma a hitelesítési rendszerekkel
Az online gazdaság a felhasználónevektől és jelszavaktól függ. Azok
Nem meglepő, hogy a bankok és más digitálisA szolgáltatások kifinomultabb hitelesítési rendszereket fejlesztettek ki, amelyek nem csupán arra támaszkodnak, hogy a felhasználók tudják a jelszavukat. Például egy személynek megvan a saját eToken-je.
eToken (angol elektronikus - elektronikus és angol nyelvről). token - jel, token) - személyes hitelesítési eszközök eszközei USB kulcsok és intelligens kártyák formájában, valamint az ezeket használó szoftveres megoldások. Ilyen zsetonokat Oroszországban is értékesítenek.
Az a folyamat, amelyben a felhasználó részt veszés jelszóval és személyes tokennel, többtényezős hitelesítésként (MFA) ismert. Igen, ez nagymértékben korlátozza a kiberbűnözés lehetőségét, de vannak hátrányai is. Mivel sok gonddal jár, sok felhasználó nem hajlandó regisztrálni a tokenre, ami azt jelenti, hogy kevesen használják.
Van alternatíva?
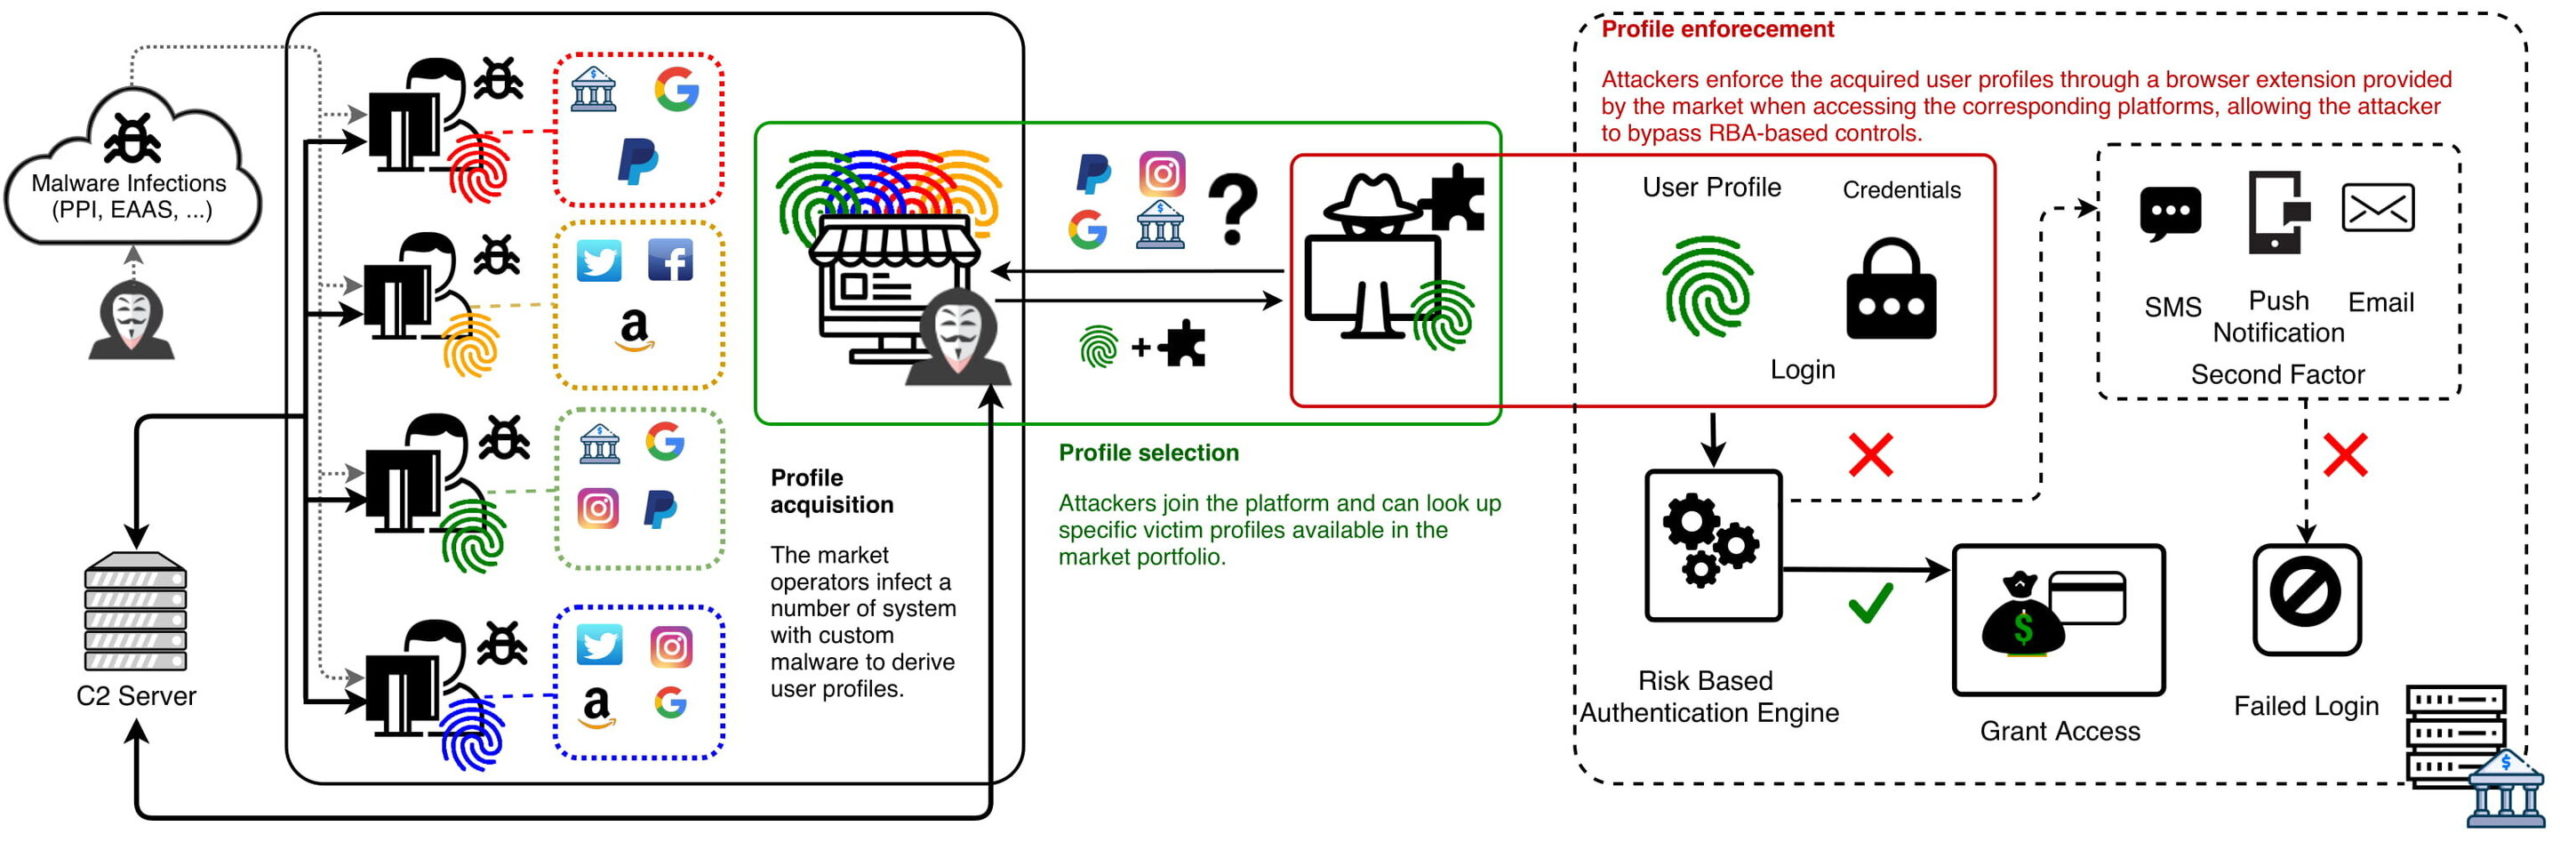
A probléma megoldására a közelmúltbanaz alternatív hitelesítési rendszer népszerűvé vált olyan szolgáltatásokban, mint az Amazon, a Facebook, a Google és a PayPal. Ez a kockázat alapú hitelesítés (RBA) néven ismert rendszer a felhasználó ujjlenyomatát vizsgálja meg annak hitelesítéséhez. Tartalmazhatnak alapvető műszaki információkat, például a böngésző vagy az operációs rendszer típusát, valamint a felhasználó viselkedését. Az egér mozgásáról, helyéről és még a billentyűk lenyomásának sebességéről is szól. Ha az ujjlenyomat megegyezik azzal, amit elvárnak a felhasználótól - a korábbi viselkedés alapján -, akkor csak a felhasználónevével és jelszavával azonnal bejelentkezhet. Ellenkező esetben további hitelesítés szükséges tokennel.
Természetesen a számítógépes bűnözők gyorsan előálltakaz RBA megkerülésének módjai az ujjlenyomatokat is tartalmazó adathalász készletek kifejlesztésével. Nehéz azonban ezt hatékony és nyereséges vállalkozássá alakítani. Ennek egyik oka, hogy ezek a felhasználói profilok az idő múlásával és a szolgáltatások között változnak, és további adathalász támadások révén kell őket összegyűjteni.
Szolgáltatásként másként pózol
A közelmúltban a Műszaki Egyetem tudósaiEindhoven bizonyítékot talált egy nagyszabású és rendkívül összetett piacra, amely úgy tűnik, hogy legyőzi ezeket a korlátokat. Az oroszországi székhelyű piactér több mint 260 000 részletes felhasználói profilt kínál egyéb hitelesítő adatokkal, például e-mail címekkel és jelszavakkal.
„Ennek az underground weboldalnak az egyediségenem csak a méretaránya, hanem az is, hogy minden profil folyamatosan frissül, ez azt jelenti, hogy megőrzik értéküket” – magyarázza Luca Allodi, a Matematika és Számítástechnika Kar Biztonsági Csoportjának kutatója, aki Ph.D. A kutatásért Michele Campobasso volt a felelős.
Az ügyfelek kereshetnek az adatbázisban,hogy pontosan kiválassza a megcélozni kívánt internet-felhasználót. Ez nagyon veszélyes célzott adathalász támadásokat tesz lehetővé. Egyébként ezen a fekete piacon a vásárlók hozzájuthatnak olyan szoftverhez, amely automatikusan letölti a megvásárolt felhasználói profilokat a megcélzott webhelyekre.
Luca Allodi, a T U/e kutatója
 Hitel: Eindhoveni Műszaki Egyetem.
A szisztematikus jelleg hangsúlyozásáraAz Allodi és a Campobasso megalkotta a megszemélyesítés szolgáltatásként (IMPaaS) kifejezést, megismételve az olyan jól ismert felhőalapú szolgáltatásokat, mint a SaaS (szoftver mint szolgáltatás) és az IaaS (infrastruktúra mint szolgáltatás).
"Tudomásunk szerint ez a legnagyobb és legkifinomultabb bűnözői piac, ahol ezeket a szolgáltatásokat szisztematikusan kínálják."
A piackutatás nem volt egyszerű - hangsúlyozzákkutatók. Az elérhető felhasználói profilok listájához való hozzáférés érdekében a kutatóknak speciális meghívókódokat kellett beszerezniük, amelyeket a meglévő felhasználók használnak. Az adatgyűjtés szintén nehéz volt - a platform üzemeltetői aktívan nyomon követték a „csaló” számlákat. A kutatók úgy döntöttek, hogy a webhely valódi nevét titokban tartják, hogy minimalizálják a piaci szereplők megtorlásának kockázatát.
A „virtuális személyiség” ára
A felhasználó "virtuális identitásának" áraA kereskedési szint 1 és 100 dollár között mozog. A kriptovaluta profilokhoz és az elektronikus pénzátutalási platformokhoz való hozzáférés tűnik a legértékesebbnek. "Csak az, hogy legalább egy kriptovalutával kapcsolatos profil csaknem megduplázza az átlagos profilt" - mondja Allodi.
Egy másik fontos tényező, ami növeli az árat...ez annak az országnak a gazdagsága, amelyben a felhasználó található. „Ez logikus: a felhasználói profilokat megszemélyesíteni és bevételszerzésre törekvő támadók nagyobb értéket tulajdonítanak azoknak a profiloknak, amelyek nagyobb pénzügyi haszonnal járhatnak, és ezek többnyire a fejlett országokban találhatók meg” – mondja Campobasso.
A felhasználói profilokat is nagyra értékelik,amelyek egynél több szolgáltatáshoz és „valós” ujjlenyomatokkal rendelkező profilokat biztosítanak, szemben a platform által „szintetizált” ujjlenyomatokkal.
Profilok használata
Cikkükben a kutatók is leírjáknéhány példa arra, hogy a bűnözők hogyan élesítik ezeket a profilokat, amelyeket a platform ügyfelei által használt titkos Telegram csatornán találtak. Az egyik ismert támadásban a támadó leírja, hogyan kell konfigurálni a szűrőket az áldozat e-mail postafiókjaihoz. A cél az, hogy elrejtse az Amazon értesítéseit, amelyek a támadó által az áldozat platformfiókjának használatával végrehajtott vásárlásokhoz kapcsolódnak.
A "digitális identitások" kereskedelmének következményei
Hasonló piacok azonban nemcsak Oroszországban léteznek.
IntSights, New York-i székhelyű vállalatA Threat Intelligence, amelynek célja a vállalkozások "előbbi védekezésre" való felhatalmazása, a mai napon jelentette be legújabb jelentésének kiadását: Digital Browser Identification: A legforróbb új termék a feketepiacon.
A jelentés megállapítja, hogy „a piac megjelenéseA Genesis 2018 novemberében egy új típusú földalatti „digitális identitás” szolgáltatásra hívta fel a figyelmet. Az ilyen típusú feketepiac teljes ujjlenyomatvételt tesz lehetővé a felhasználó webböngészőjéről és a számítógép jellemzőiről, lehetővé téve a támadó számára, hogy szinte hibátlanul kiadja magát az áldozatnak. "Ez lehetővé teszi a digitális identitás vásárlójának, hogy más felhasználóként hozzáférjen a webhelyekhez, és megkerülje a fejlett személyazonosság-védelmi szolgáltatásokat." A tanulmány szerint ez magában foglalja az e-mail fiókokhoz (pl. Google, Yahoo, Microsoft), közösségi média profilokhoz (pl. Facebook, Twitter, LinkedIn), bank- és hitelkártyaszámlákhoz (beleértve a PayPal-t), kiskereskedelmi és e-kereskedelmi webhelyekhez (pl. eBay) való hozzáférést. , Amazon, Best Buy), zenei szolgáltatások (Spotify), mobilalkalmazások (Uber), kormányzati szolgáltatások és még belső oldalak jelentkezzen be a rendszerbe.
„Gondoljon digitálisnakarcfelismerés, de ahelyett, hogy az Ön arcát szkennelnék, hogy igazolják a személyazonosságot, az eszköz tulajdonságait használják a weben való böngészéshez” – javasolják a jelentés szerzői. A következmények ijesztőek, mivel így bárki behatolhat a felhasználó online identitásához, és utánozhatja azt, mivel a felhasználók jellemzően a böngészőjükben tárolják hitelesítő adataikat – még a pénzügyi és munkahelyi webhelyek esetében is – a kényelem kedvéért.
"Ezeknek az álarcos taktikáknak a használata nyilvánvalóa csaláson és a pénzügyi bűncselekményeken túl. A hackerek konkrét vállalatokat célozhatnak meg azzal, hogy alkalmazottaikat keresik; a pedofilok megcélozhatják és kiadhatják magukat a gyermekeknek oly módon, hogy áldozatokat keresnek, akik felkeresik az ismert gyermekeknek szóló webhelyeket; a titkosszolgálatok pedig belső bejelentkezési oldalaik alapján kereshetnek különféle kormányzati tisztviselőket.”
Az IntSights azt is megjegyezte, hogy a Richlogs, egy újA Genesis versenytársa csatlakozott a vezető sötét kereskedési platformok sorához. „A Genesis piacteréhez hasonlóan a Richlogs is gyűjti és értékesíti a webböngészőeszközök ellopott” digitális ujjlenyomatait (azaz IP-címet, operációs rendszer-információkat, időzónát, felhasználói viselkedést). Ezek az oldalak lehetővé teszik a vevő számára, hogy jogos online felhasználónak adja ki magát, és megkerülje a szabványos biztonsági protokollokat azáltal, hogy teljes hitelesítő hozzáférést kínál minden olyan webhelyhez, amelyet az áldozat böngészőjében tároltak."
Ariel Einhoren, a kutatás vezetőjeIntSights, hangsúlyozza: „A digitális identitás az áldozat életébe való behatolás szintje riasztó. Nem csak hitelkártyákról, bankszámlákról vagy személyes adatokról van szó. A digitális identitás lehetővé teszi a kiberbűnözők számára, hogy szinte teljesen elfogják valaki más személyazonosságát az interneten. Ez magában foglalja a megtekintési költségeket a napi utazási útvonalak nyomon követéséig és az adóinformációk megtekintéséig. ” Hozzátette: minél nagyobb az áldozat digitális lábnyoma, a támadó annál jobban képes megszemélyesíteni őt. "A Richlogs és a Genesis szolgáltatásban értékesített digitális személyi igazolványok egy személy teljes digitális ujjlenyomatát kínálják a tányéron, és végtelen lehetőségeket kínálnak csalásra, csalásra, lopásra és az áldozat magánéletéhez való hozzáférésre."
Hogyan védi meg magát?
Az IntSights tippeket adott a szervezet védelme érdekében a digitális személyazonosság-csalások ellen:
- Folyamatosan figyelje a digitális identitás piacait.A láthatóság és a tudatosság a proaktivitás kulcsavédelem. "Ezeknek a piacoknak a figyelése segíthet a veszélyeztetett személyek korai azonosításában (például az egyik belső bejelentkezési oldalon), így jobban figyelemmel kísérheti az adott oldal forgalmát és / vagy javíthatja az ellenőrzési módszereket, amikor a felhasználók bejelentkeznek."
- Kéttényezős hitelesítés engedélyezése."A második (vagy akár harmadik) változó igénylése a következőre:a felhasználói ellenőrzés megnehezíti a hackerek számára a fiókok feltörését. Ez magában foglalhatja a mobilellenőrzést, vagy válaszokat adhat további biztonsági kérdésekre, amelyeket csak az ügyfél vagy az alkalmazott tud. "
- Rendszeresen frissítse az ujjlenyomat-vételi protokollokat.Ha cége digitális nyomatokat használujjal ellenőrizheti az ügyfeleket vagy a felhasználókat, frissítse ezeket a protokollokat rendszeresen, és adjon hozzá további hitelesítési pontokat, hogy lépést tarthassanak a lopók verziójának frissítéseivel.
- Következetesen törölje a cookie-kat és a böngészési előzményeket.Msgstr "Cookie - k törlése és böngészési előzményekkorlátozza a „digitális előzmények” terjedelmét, és ezért nem veszélyeztet további webhelyeket és / vagy profilokat, ha az eszköz megfertőződik. "
- Rendszeresen változtassa meg a jelszavakat.Ez mindig a legjobb kiberbiztonsági gyakorlat, és minden bizonnyal itt is érvényes. A jelszavak megváltoztatása és a jelszavak újrafelhasználásának megakadályozása jelentősen csökkentheti a feltörések kockázatát.
Olvassa el
Az Északi-sarkvidéken folytatott éves misszió befejeződött, és az adatok kiábrándítóak. Mi vár az emberiségre?
Lásd a Nap felszínének legközelebbi felvételeit
A koronavírusok megtanulták utánozni az emberi immunfehérjéket és becsapni a testet