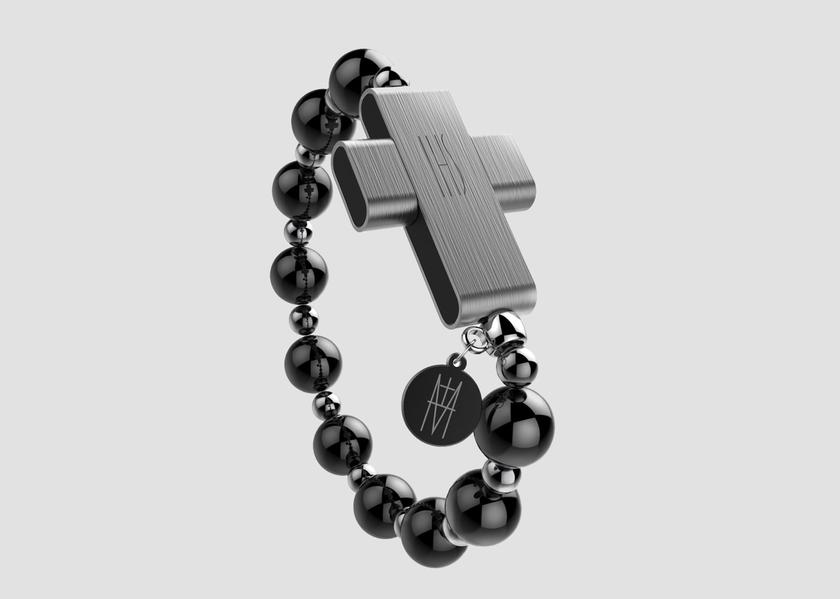
Néhány nappal ezelőtt a Vatikán bemutatta az „okos” eRózsafüzér-kereszttel ellátott elektronikus rózsafüzér gyöngyöket, amelyek célja, hogy
Hogy működik
Egy kiberbiztonsági szakember képes volt feltörnieRosary a szabadalmaztatott Click to Pray alkalmazás segítségével, amely mindössze 15 perc alatt szinkronizálja a lelki eszközt a Pápa Világméretű Imahálózatának szervereivel.

</ img>
Ehhez csak egy címre volt szükségeaz eRosaryhoz kapcsolódó e-mail. Ezt követően a hacker hozzáfért a fiókhoz és a felhasználó összes személyes adatához: születésnapjához, neméhez, magasságához, súlyához, fényképéhez, valamint helyadataihoz.
Ezen felül, miután a hackerek törölték a felhasználói fiókot.

</ img>
A sérülékenységet felfedező szakember felvette a kapcsolatot a fejlesztőkkel, és elmondta nekik a problémát. A sebezhetőséget gyorsan kijavították.