Problema con i sistemi di autenticazione
L’economia online dipende da nomi utente e password. Essi
Nessuna meraviglia che banche e altri strumenti digitalii servizi hanno sviluppato sistemi di autenticazione più sofisticati che fanno di più che fare affidamento sul fatto che gli utenti conoscano la propria password. Ad esempio, una persona ha il proprio eToken.
eToken (dall'inglese elettronico - elettronico e inglese. token - sign, token) - strumenti di autenticazione personale sotto forma di chiavi USB e smart card, nonché soluzioni software che li utilizzano. Tali gettoni sono venduti anche in Russia.
Il processo in cui l'utente hae password e token personale, è nota come autenticazione a più fattori (MFA). Sì, limita notevolmente la possibilità di criminalità informatica, ma presenta anche degli svantaggi. Poiché comporta molti problemi, molti utenti sono riluttanti a registrarsi per il token, il che significa che poche persone lo utilizzano.
C'è qualche alternativa?
Per risolvere questo problema, di recenteIl sistema di autenticazione alternativo è diventato popolare in servizi come Amazon, Facebook, Google e PayPal. Questo sistema, noto come autenticazione basata sul rischio (RBA), esamina le impronte digitali di un utente per verificare le credenziali di qualcuno. Possono includere informazioni tecniche di base come il tipo di browser o sistema operativo, nonché il comportamento dell'utente. Riguarda il movimento del mouse, la sua posizione e persino la velocità di pressione dei tasti. Se l'impronta digitale corrisponde a ciò che ci si aspetta dall'utente, in base al comportamento precedente, gli è consentito accedere immediatamente utilizzando solo nome utente e password. In caso contrario, è necessaria un'autenticazione aggiuntiva con un token.
Naturalmente, i criminali informatici si sono inventati rapidamentemodi per aggirare l'RBA sviluppando kit di phishing che includono anche le impronte digitali. Tuttavia, hanno difficoltà a trasformarlo in un'attività efficiente e redditizia. Uno dei motivi è che questi profili utente cambiano nel tempo e tra i servizi e devono essere raccolti tramite ulteriori attacchi di phishing.
Fingersi un'altra persona come servizio
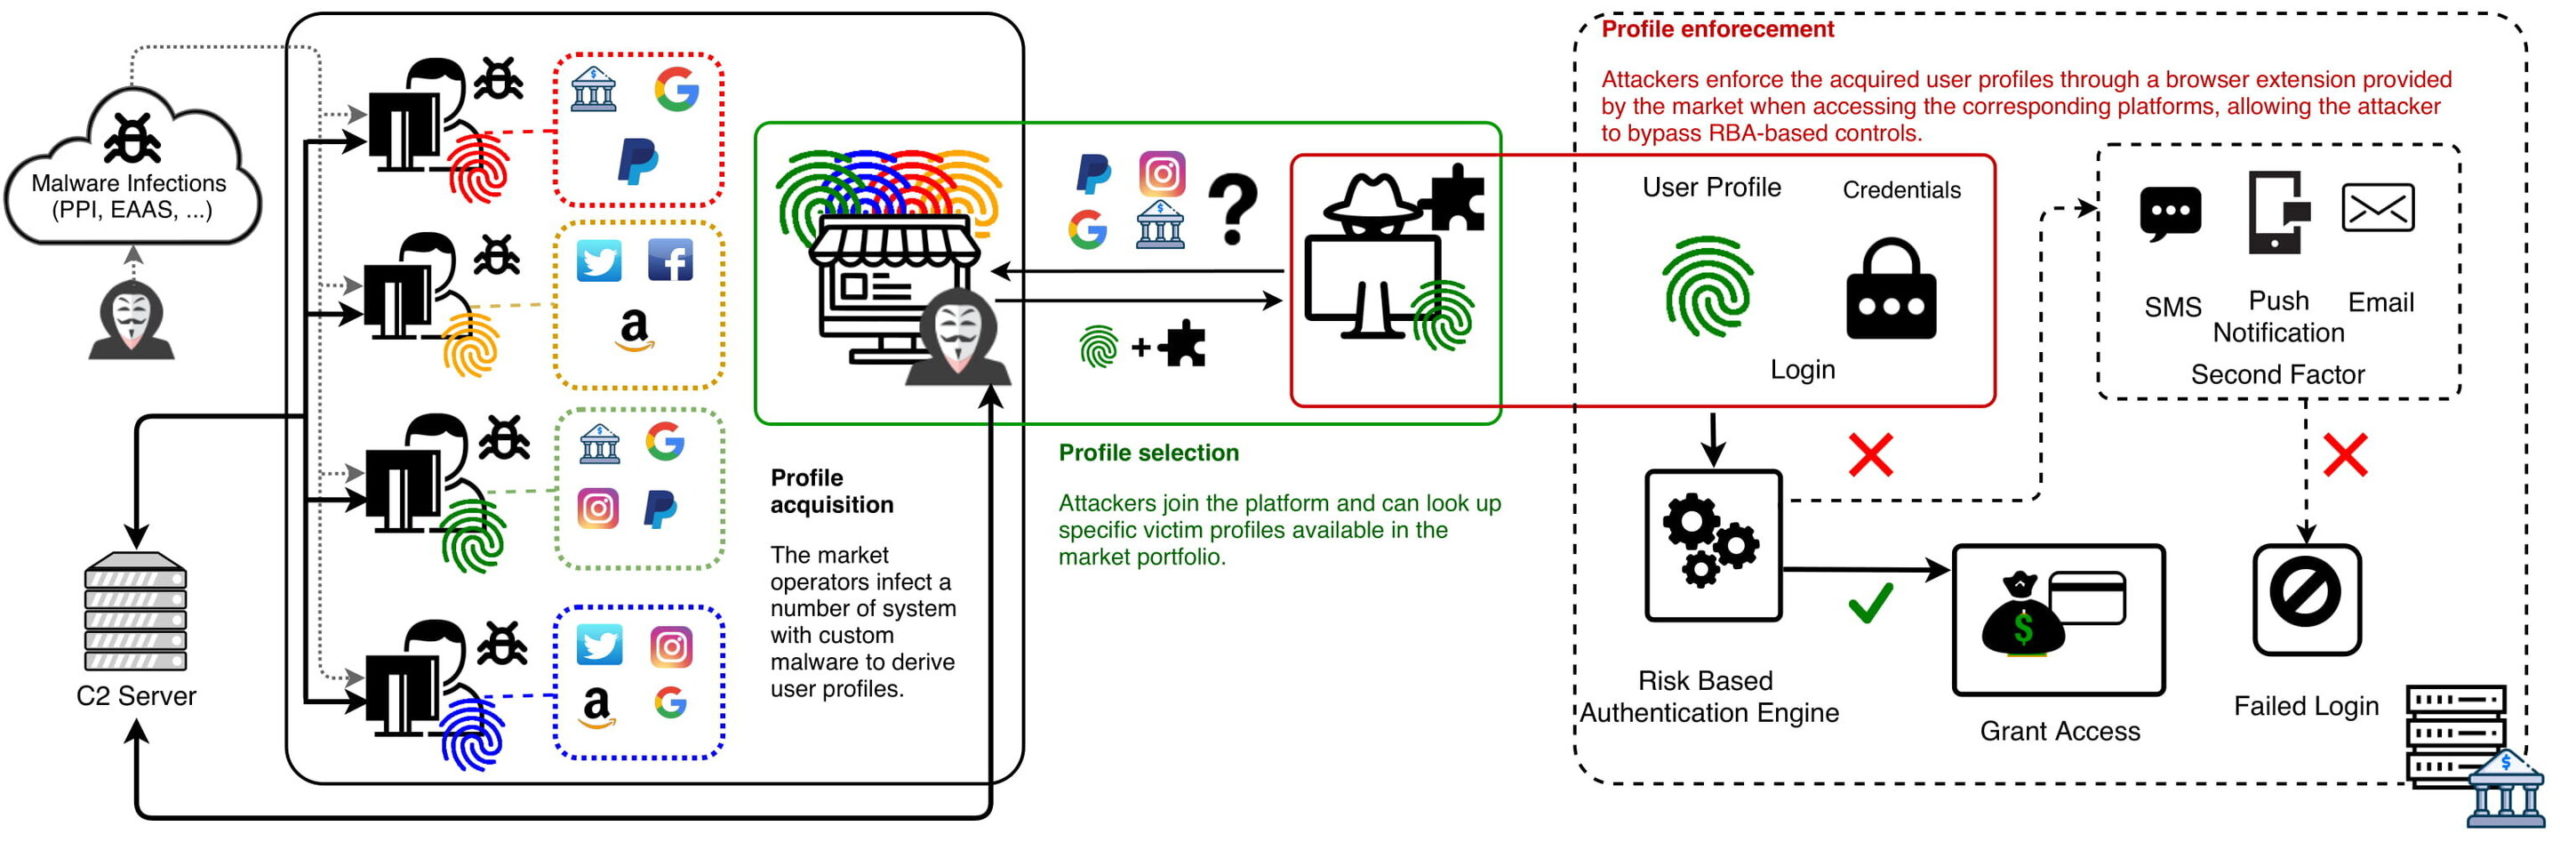
Recentemente, gli scienziati dell'Università della TecnologiaEindhoven ha trovato prove di un mercato su larga scala e altamente complesso che sembra superare queste limitazioni. Il mercato, con sede in Russia, offre oltre 260.000 profili utente dettagliati insieme ad altre credenziali come indirizzi e-mail e password.
“L'unicità di questo sito undergroundnon è solo la sua scala, ma anche che tutti i profili sono costantemente aggiornati, questo significa che mantengono il loro valore”, spiega Luca Allodi, ricercatore del Gruppo Sicurezza della Facoltà di Matematica e Informatica, che insieme al Dottore Responsabile della ricerca è stato lo studente Michele Campobasso.
I clienti possono cercare nel database,per selezionare esattamente l'utente Internet che desiderano scegliere come target. Ciò consente attacchi di phishing mirati molto pericolosi. A proposito, gli acquirenti in questo mercato nero possono ottenere software che scarica automaticamente i profili utente acquistati su siti Web mirati.
Luca Allodi, ricercatore TU/e
 Credito: Università tecnologica di Eindhoven.
Sottolineare il carattere sistematicosito web, Allodi e Campobasso hanno coniato il termine impersonation as a service (IMPaaS), facendo eco a noti servizi di cloud computing come SaaS (software as a service) e IaaS (infrastructure as a service).
"Per quanto ne sappiamo, questo è il mercato criminale più vasto e sofisticato in cui questi servizi vengono offerti sistematicamente".
La ricerca di mercato non è stata facile, sottolineanoricercatori. Per accedere agli elenchi dei profili utente disponibili, i ricercatori hanno dovuto ottenere codici di invito speciali utilizzati dagli utenti esistenti. Anche la raccolta dei dati è stata difficile: gli operatori della piattaforma hanno attivamente rintracciato account "fraudolenti". I ricercatori hanno anche deciso di mantenere segreto il vero nome del sito per ridurre al minimo il rischio di ritorsioni da parte degli operatori del mercato.
Prezzo della "personalità virtuale"
Il prezzo dell '"identità virtuale" di un utenteil trading floor varia da $ 1 a circa $ 100. L'accesso ai profili di criptovaluta e alle piattaforme di trasferimento di denaro elettronico sembra essere il più prezioso. "Il solo fatto di avere almeno un profilo di criptovaluta quasi raddoppia il profilo medio", afferma Allodi.
Un altro fattore importante che fa aumentare il prezzo è...questa è la ricchezza del paese in cui si trova l'utente. “Questo è logico: gli aggressori che cercano di impersonare e monetizzare i profili utente attribuiscono maggior valore ai profili che possono portare maggiori guadagni finanziari, e questi si trovano principalmente nei paesi sviluppati”, afferma Campobasso.
Anche i profili utente sono molto apprezzati,che danno accesso a più di un servizio, e profili con impronte "reali", a differenza delle impronte "sintetizzate" dalla piattaforma.
Utilizzo dei profili
Nel loro articolo, i ricercatori descrivono anchediversi esempi di come i criminali "armano" questi profili, che hanno trovato sul canale segreto di Telegram utilizzato dai clienti della piattaforma. In un attacco noto, un utente malintenzionato descrive come configurare i filtri per le caselle di posta della vittima. L'obiettivo è nascondere le notifiche di Amazon relative agli acquisti effettuati dall'aggressore utilizzando l'account della piattaforma della vittima.
Conseguenze dello scambio di "identità digitali"
Tuttavia, mercati simili esistono non solo in Russia.
IntSights, una società con sede a New YorkThreat Intelligence, volta a consentire alle aziende di "difendersi in anticipo", ha annunciato oggi il rilascio dell'ultimo rapporto dell'azienda, Digital Browser Identification: The Hottest New Product on the Black Market.
Il rapporto afferma che “l’emergere di un mercatoGenesis nel novembre 2018 ha attirato l’attenzione su un nuovo tipo di servizio sotterraneo di “identità digitale”. Questo tipo di mercato nero offre un rilevamento completo del browser Web e delle caratteristiche del computer di un utente, consentendo all'aggressore di impersonare la vittima in modo quasi impeccabile. "Ciò offre all'acquirente dell'identità digitale la possibilità di accedere ai siti Web come un altro utente e ignorare i servizi avanzati di protezione dell'identità." Lo studio afferma che ciò include l'accesso ad account di posta elettronica (ad esempio Google, Yahoo, Microsoft), profili di social media (ad esempio Facebook, Twitter, LinkedIn), conti bancari e di carte di credito (incluso PayPal), siti Web di vendita al dettaglio ed e-commerce (ad esempio eBay , Amazon, Best Buy), servizi musicali (Spotify), app per la mobilità (Uber), servizi governativi e persino pagine di accesso interne.
“Consideratelo digitalericonoscimento facciale, ma invece di scansionare il tuo viso per verificare la tua identità, usano le proprietà del tuo dispositivo per navigare sul web”, suggeriscono gli autori del rapporto. Le implicazioni sono spaventose, poiché ciò dà a chiunque la possibilità di intromettersi e imitare l'identità online di un utente, poiché gli utenti in genere memorizzano le proprie credenziali nel proprio browser, anche per siti Web finanziari e di lavoro, per comodità.
"Esce fuori l'uso di queste tattiche mascherateal di là delle frodi e dei crimini finanziari. Gli hacker possono prendere di mira aziende specifiche cercando i loro dipendenti; i pedofili possono prendere di mira e impersonare bambini cercando vittime che visitano siti web di bambini conosciuti; e le agenzie di intelligence possono cercare vari funzionari governativi in base alle loro pagine di accesso interne”.
IntSights ha inoltre notato che Richlogs, un nuovo fileIl concorrente di Genesis si è unito ai ranghi delle principali piattaforme di trading oscuro. "Come il mercato Genesis, Richlogs raccoglie e vende" le impronte digitali rubate dei dispositivi di navigazione web (ad esempio indirizzo IP, informazioni sul sistema operativo, fuso orario, comportamento dell'utente). Questi siti consentono all'acquirente di impersonare un utente online legittimo e aggirare i protocolli di sicurezza standard offrendo accesso completo alle credenziali a qualsiasi sito archiviato nel browser della vittima."
Ariel Einhoren, capo della ricercaIntSights, sottolinea: “Il livello di intrusione nella vita della vittima fornito dall'identità digitale è allarmante. Non sono in gioco solo carte di credito, conti bancari o informazioni personali. L'identità digitale offre ai criminali informatici la capacità di intercettare quasi completamente l'identità di qualcun altro su Internet. Ciò include tutto, dalla visualizzazione delle spese al monitoraggio degli itinerari di viaggio giornalieri e alla visualizzazione delle informazioni fiscali ". Ha aggiunto che maggiore è l'impronta digitale della vittima, più l'aggressore può impersonarla. "Gli ID digitali venduti su Richlogs e Genesis offrono un'impronta digitale completa di una persona su un piatto, fornendo infinite opportunità di frode, frode, furto e accesso alla privacy della vittima".
come ti proteggi?
IntSights ha fornito suggerimenti per proteggere la tua organizzazione dalle frodi sull'identità digitale:
- Monitorare costantemente i mercati delle identità digitali.Visibilità e consapevolezza sono le chiavi per essere proattiviprotezione. "Il monitoraggio di questi mercati può aiutarti a identificare le persone compromesse in una fase iniziale (ad esempio, su una delle tue pagine di accesso interne) in modo da poter monitorare più da vicino il traffico verso quella pagina e / o migliorare i metodi di verifica quando gli utenti accedono."
- Abilita l'autenticazione a due fattori.“Richiesta della seconda (o anche della terza) variabile perla verifica dell'utente rende più difficile per gli hacker hackerare gli account. Ciò potrebbe includere la verifica mobile o fornire risposte a domande di sicurezza aggiuntive che solo il cliente o il dipendente conoscerà ".
- Aggiorna regolarmente i protocolli di rilevamento delle impronte digitali.Se la tua azienda utilizza stampe digitalifinger per verificare client o utenti, aggiornare questi protocolli regolarmente e aggiungere ulteriori punti di autenticazione per tenere il passo con gli aggiornamenti della versione dello stealer.
- Cancella costantemente i cookie e la cronologia di navigazione."Cancellazione dei cookie e cronologia di navigazionelimita la portata della tua "cronologia digitale" e quindi non mette a rischio siti web e / o profili aggiuntivi se il tuo dispositivo viene infettato. "
- Cambia le password regolarmente.Questa è sempre una best practice di sicurezza informatica e certamente si applica anche in questo caso. La modifica delle password e la prevenzione del riutilizzo delle password possono ridurre significativamente il rischio di attacchi hacker.
Leggi anche
La missione annuale nell'Artico è terminata ei dati sono deludenti. Cosa attende l'umanità?
Guarda le immagini più vicine della superficie del Sole
I coronavirus hanno imparato a imitare le proteine immunitarie umane e ingannare il corpo