בעיה במערכות אימות
Онлайн-экономика зависит от имен пользователей и паролей. Они
באופן לא מפתיע, בנקים ודיגיטליים אחריםהשירותים פיתחו מערכות אימות מתוחכמות יותר הנסמכות על יותר מאשר רק שמשתמשים יודעים את הסיסמה שלהם. לדוגמא, לאדם יש את ה- eToken שלו.
eToken (מאנגלית אלקטרונית - אלקטרונית ואנגלית.token - sign, token) - אמצעי כלי אימות אישיים בצורת מקשי USB וכרטיסים חכמים, כמו גם פתרונות תוכנה המשתמשים בהם. אסימונים כאלה נמכרים גם ברוסיה.
Процесс, при котором у пользователя есть и пароль и личный токен, известен как многофакторная аутентификация (MFA). Да, она сильно ограничивает возможность киберпреступности, но имеет и свои недостатки. Поскольку он предполагает «лишние телодвижения», многие пользователи не хотят регистрироваться для получения токена, а это означает, что немногие используют его.
האם יש אלטרנטיבה?
כדי לפתור בעיה זו, לאחרונהמערכת אימות חלופית הפכה פופולרית בשירותים כמו אמזון, פייסבוק, גוגל ופייפאל. מערכת זו, המכונה אימות מבוסס-סיכון (RBA), בוחנת את טביעות האצבע של המשתמש כדי לאמת את אישורי המשתמש. הם יכולים לכלול מידע טכני בסיסי כגון סוג הדפדפן או מערכת ההפעלה, כמו גם התנהגות המשתמש. מדובר בתנועת העכבר, במיקומו ואפילו במהירות הקשות. אם טביעת האצבע תואמת את הצפוי מהמשתמש - בהתבסס על ההתנהגות הקודמת - הוא רשאי להיכנס מיד באמצעות שם המשתמש והסיסמה שלו בלבד. אחרת, נדרש אימות נוסף עם אסימון.
כמובן, פושעי רשת הגיעו במהירותדרכים לעקוף RBA על ידי פיתוח ערכות דיוג הכוללות גם טביעות אצבע. עם זאת, הם מתקשים להפוך את זה לעסק יעיל ורווחי. אחת הסיבות היא שפרופילי משתמשים אלה משתנים לאורך זמן ובין שירותים ויש צורך לאסוף אותם באמצעות התקפות דיוג נוספות.
מתחזה כאדם אחר כשירות
Недавно ученые из Технологического университета Эйндховена обнаружили доказательства наличия крупномасштабного и очень сложного рынка, который, похоже, преодолевает эти ограничения. Торговая площадка, расположенная в России, предлагает более 260 000 подробных профилей пользователей вместе с другими учетными данными, такими как адреса электронной почты и пароли.
«Уникальность этого подпольного веб-сайта заключается не только в его масштабе, но и в том, что все профили постоянно обновляются, это означает, что они сохраняют свою ценность», — объясняет Лука Аллоди, исследователь группы безопасности факультета математики и компьютерных наук, который вместе с доктором философии, студентом Микеле Кампобассо отвечал за исследование.
לקוחות יכולים לחפש במסד הנתונים,לבחור בדיוק את משתמש האינטרנט אליו הם רוצים למקד. זה מאפשר התקפות פישינג ממוקדות מסוכנות מאוד. אגב, קונים בשוק שחור זה יכולים להשיג תוכנה שמורידה אוטומטית פרופילי משתמשים שנרכשו לאתרים ממוקדים.
Лука Аллоди, исследователь Т U / e
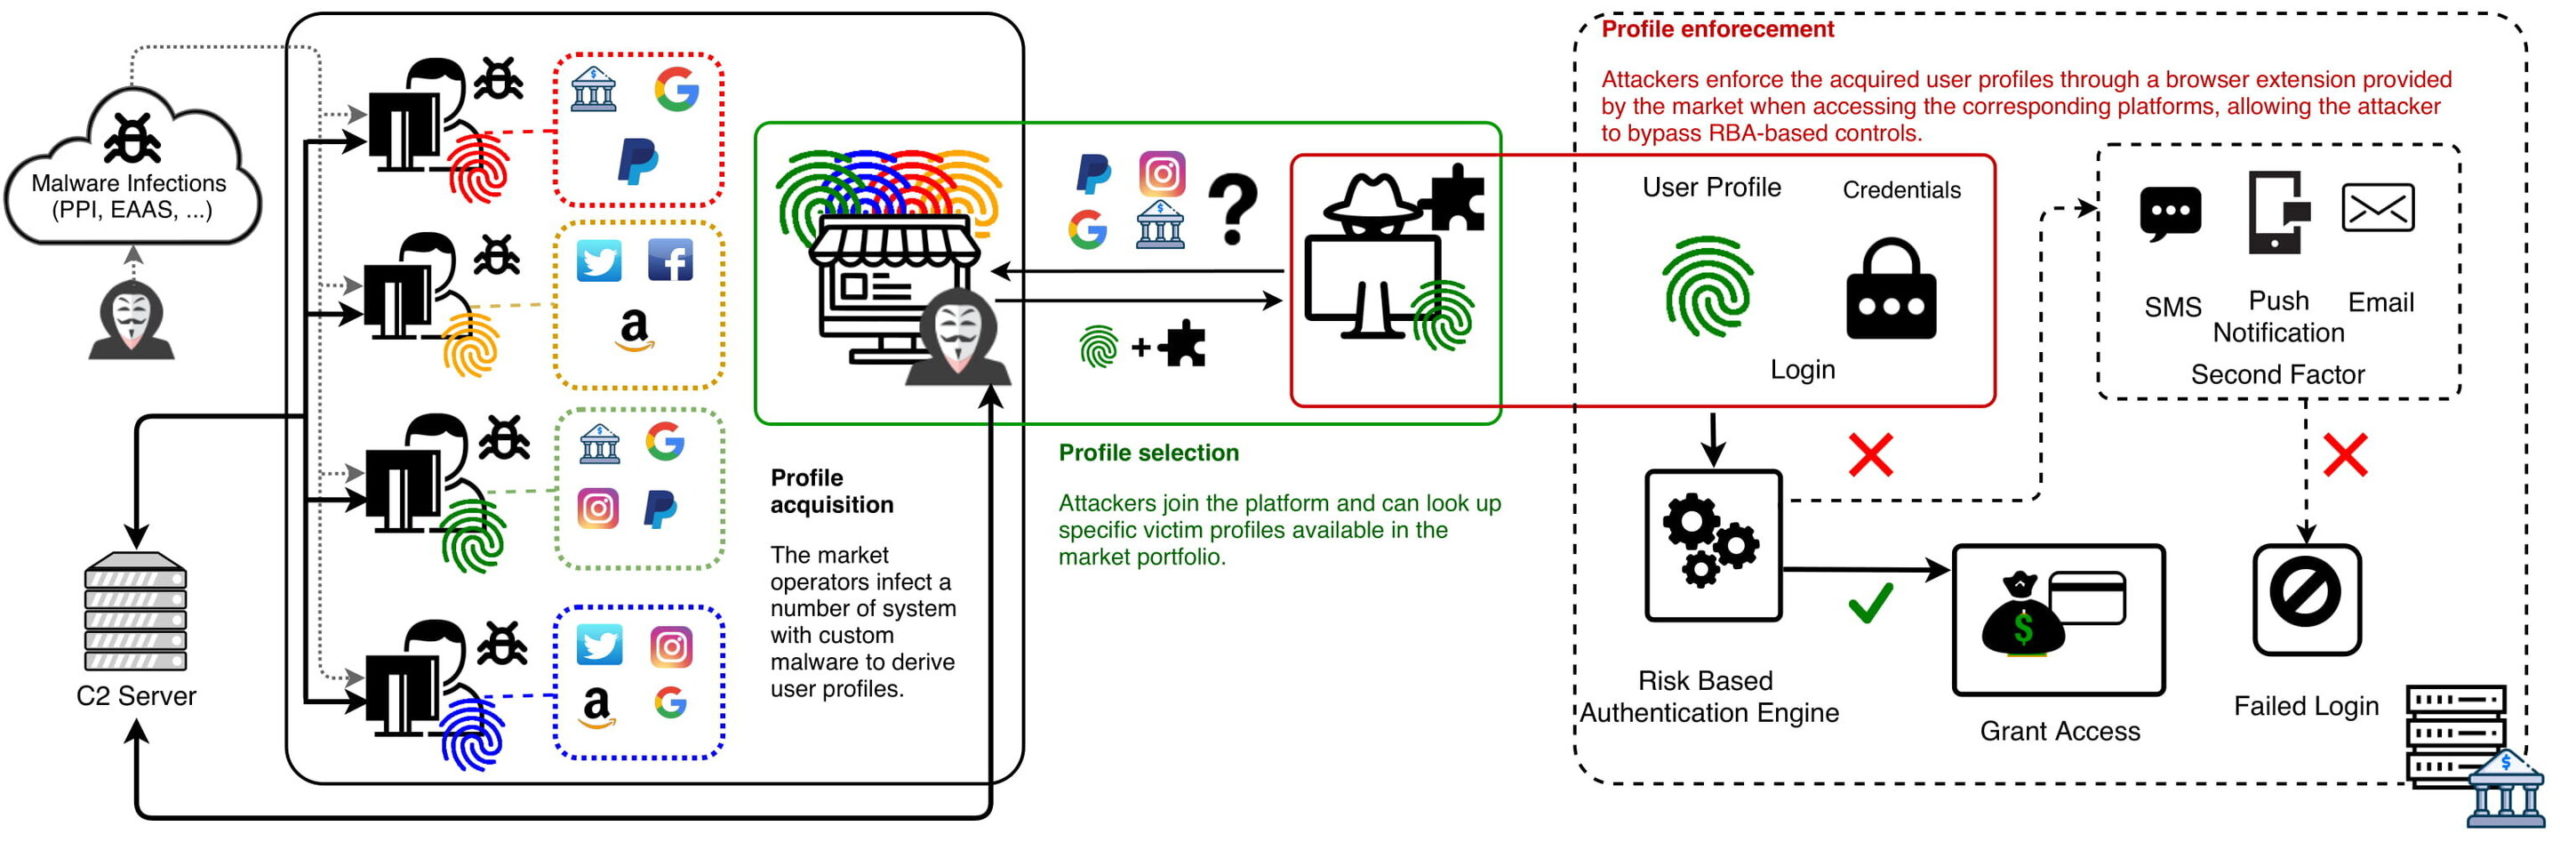 קרדיט: אוניברסיטת איינדהובן לטכנולוגיה.
Чтобы подчеркнуть систематический характер веб-сайта, Аллоди и Кампобассо ввели термин «олицетворение как услуга» (IMPaaS), перекликающийся с хорошо известными сервисами облачных вычислений, такими как SaaS (программное обеспечение как услуга) и IaaS (инфраструктура как услуга).
"ככל הידוע לנו, זהו השוק הפלילי הגדול והמתוחכם ביותר בו שירותים אלה מוצעים באופן שיטתי."
מחקר שוק לא היה קל, הם מדגישיםחוקרים. על מנת לגשת לרשימות פרופילי המשתמש הזמינים, החוקרים נאלצו להשיג קודי הזמנה מיוחדים שמשתמשים קיימים משתמשים בהם. איסוף נתונים היה גם קשה - מפעילי פלטפורמות התחקו באופן פעיל אחר חשבונות "מרמאים". כמו כן, החוקרים החליטו לשמור את שמו האמיתי של האתר בסוד על מנת למזער את הסיכון לנקמה מצד מפעילי השוק.
Цена «виртуальной личности»
מחיר "הזהות הווירטואלית" של המשתמש עבוררצפת המסחר נעה בין $ 1 לכ- $ 100. נראה כי הגישה לפרופילי מטבעות קריפטו ופלטפורמות העברת כספים אלקטרונית היא החשובה ביותר. "רק שיש לפחות פרופיל מטבע קריפטוגרפי אחד כמעט מכפיל את הפרופיל הממוצע", אומר אלודי.
Еще один важный фактор, повышающий цену, — это богатство страны, в которой находится пользователь. «В этом есть смысл: злоумышленники, стремящиеся выдать себя за профили пользователей и монетизировать их, придают большее значение профилям, которые могут принести большую финансовую выгоду, и они в основном встречаются в развитых странах», — считает Кампобассо.
גם פרופילי משתמשים זוכים להערכה רבה,המספקים גישה ליותר משירות אחד ופרופילים עם טביעות אצבעות "אמיתיות", בניגוד לטביעות אצבעות "המסונתזות" על ידי הפלטפורמה.
שימוש בפרופילים
במאמרם החוקרים גם מתאריםכמה דוגמאות לאופן שבו עבריינים "מתחמשים" בפרופילים אלה, אותם מצאו בערוץ הטלגרם הסודי המשמש את לקוחות הפלטפורמה. בהתקפה ידועה אחת, תוקף מתאר כיצד להגדיר מסננים לתיבות הדואר האלקטרוני של הקורבן. המטרה היא להסתיר הודעות מאמזון הקשורות לרכישות שביצע התוקף באמצעות חשבון הפלטפורמה של הקורבן.
השלכות של סחר ב"זהויות דיגיטליות "
עם זאת, שווקים דומים קיימים לא רק ברוסיה.
IntSights, חברה בניו יורקמודיעין האיום, שמטרתו לאפשר לעסקים "להגן קדימה", הודיע היום על פרסום הדו"ח האחרון של החברה, "זיהוי דפדפנים דיגיטליים: המוצר החם ביותר בשוק השחור".
В отчете утверждается, что «появление рынка Genesis в ноябре 2018 года привлекло внимание к новому типу подпольной услуги «„цифровой идентичности“». Этот тип черного рынка предлагает полное снятие «отпечатков пальцев» с веб-браузера пользователя и характеристик компьютера, что позволяет злоумышленнику практически безупречно выдавать себя за жертву. «Это дает покупателю цифровой идентичности возможность получать доступ к веб-сайтам в качестве другого пользователя и обходить расширенные службы защиты личности». Исследование утверждает, что это включает доступ к учетным записям электронной почты (например, Google, Yahoo, Microsoft), профилям в социальных сетях (например, Facebook, Twitter, LinkedIn), банкам и счетам кредитных карт (включая PayPal), сайтам розничной торговли и электронной коммерции (например, eBay, Amazon, Best Buy), музыкальные сервисы (Spotify), приложения для передвижения (Uber), государственным услугам и даже внутренним страницам входа в систему.
«Думайте об этом как о цифровом распознавании лиц, но вместо сканирования вашего лица для проверки вашей личности они используют свойства вашего устройства для просмотра веб-страниц», — предлагают авторы отчета. Последствия пугающие, так как это дает любому возможность вторгаться и имитировать личность пользователя в интернете, поскольку пользователи обычно сохраняют свои учетные данные в своем браузере — даже для финансовых и рабочих веб-сайтов — для удобства.
«Применение этой тактики маскарада выходит за рамки мошенничества и финансовых преступлений. Хакеры могут атаковать определенные компании, ища их сотрудников; педофилы могут нацеливаться на детей и выдавать себя за них, ища жертв, которые заходят на известные детские сайты; а спецслужбы могут искать различных государственных служащих в соответствии с их внутренними страницами входа».
IntSights также отметила, что Richlogs, новый конкурент Genesis, пополнил ряды ведущих темных торговых площадок. «Как и рынок Genesis, Richlogs собирает и продает украденные» цифровые отпечатки пальцев «устройства просмотра веб-страниц (т. е. IP-адрес, информацию об ОС, часовой пояс, поведение пользователя). Эти сайты позволяют покупателю выдавать себя за законного онлайн-пользователя и обходить стандартные протоколы безопасности, предлагая полный учетный доступ к любому сайту, который был сохранен в браузере жертвы».
אריאל איינהורן, ראש המחקרIntSights, מדגיש: “רמת החדירה לחיי הקורבן שמספקת הזהות הדיגיטלית מדאיגה. לא מדובר רק בכרטיסי אשראי, חשבונות בנק או מידע אישי. זיהוי דיגיטלי מעניק לפושעי רשת את היכולת ליירט כמעט לחלוטין את זהותו של מישהו אחר באינטרנט. זה כולל הכל החל מהוצאות צפייה ועד מעקב אחר מסלולי נסיעה יומיים וצפייה במידע מס. " היא הוסיפה שככל שטביעת הרגל הדיגיטלית של הקורבן גדולה יותר, כך התוקף יכול להתחזות אליה. "תעודות זהות דיגיטליות, כפי שנמכרות ב- Richlogs וב- Genesis, מציעות טביעת אצבע דיגיטלית מלאה של אדם על צלחת, ומספקות אינסוף הזדמנויות להונאה, הונאה, גניבה וגישה לפרטיות הקורבן."
איך מגנים על עצמכם?
IntSights סיפקו טיפים להגנה על הארגון שלך מפני הונאת זהות דיגיטלית:
- Постоянно отслеживайте рынки цифровой идентичности. נראות ומודעות הם המפתחות להיות יוזמיםהֲגָנָה. "מעקב אחר שווקים אלה יכול לעזור לך לזהות אנשים שנמצאים בסכנה בשלב מוקדם (למשל, באחד מעמודי הכניסה הפנימיים שלך), כך שתוכל לעקוב מקרוב אחר התנועה לאותו דף ו / או לשפר את שיטות האימות כשמשתמשים מתחברים."
- Включите двухфакторную аутентификацию. "בקשה למשתנה השני (או אפילו השלישי) עבוראימות משתמשים מקשה על האקרים לפרוץ חשבונות. זה יכול לכלול אימות נייד או מתן תשובות לשאלות אבטחה נוספות שרק הלקוח או העובד יידעו. "
- Регулярно обновляйте протоколы снятия отпечатков пальцев. אם החברה שלך משתמשת בהדפסים דיגיטלייםאצבע לאימות לקוחות או משתמשים, עדכן פרוטוקולים אלה באופן קבוע והוסף נקודות אימות נוספות כדי לעמוד בקצב עדכוני גרסת הגנבים.
- Последовательно очищайте файлы cookie и историю просмотров. "ניקוי קובצי cookie והיסטוריית גלישהמגביל את כמות ה"היסטוריה הדיגיטלית "שלך ולכן אינו מסכן אתרים ו / או פרופילים נוספים אם המכשיר שלך נדבק."
- שנה סיסמאות באופן קבוע. Это всегда лучшая практика кибербезопасности, и она, безусловно, применима и здесь. Смена паролей и предотвращение повторного использования паролей помогают значительно снизить риск взлома.
קרא גם
המשימה השנתית בארקטי הסתיימה והנתונים מאכזבים. מה מחכה לאנושות?
ראה את הצילומים הקרובים ביותר על פני השמש
קורונווירוסים למדו לחקות חלבונים חיסוניים אנושיים ולהונות את הגוף