"שוק אבטחת המידע אינו יעיל ושמרני"
- למה עצרת ב-
אנטון:עבדתי עבור אחד מיצרני בשר החזיר הגדולים ברוסיה. הוא היה מומחה לאבטחת מידע (IS) במיקור חוץ בניתוח אבטחת הרשת הפנימית של החברה. חיקה את פעולותיו של תוקף פוטנציאלי כדי ללכוד את הרשת והמערכות העסקיות המרכזיות של החברה. משק החזירים, או יותר נכון, כולם ביחד - החווה, המפעל ומשרדי החברה - הוא אחד הפרויקטים הבולטים שלי. אתה אפילו לא יכול לתאר לעצמך עד כמה הכל שם אוטומטי ועד כמה האקר פוטנציאלי יכול להשפיע עליו, מה שעשיתי. המשימה שלי לפרויקט זה הייתה להדגיש נושאים מרכזיים ולהציע המלצות לתיקון. לצערי, אני לא יכול לחשוף את הפרטים - NDA.
 אנטון בוצ'קרב
הלכתי ל-IB מיד אחרי התיכון.למרות שניסיתי הרבה פעילויות ב-IT, אף פעם לא התרחקתי מאבטחת מידע, אני נלהב. עבורי, סטארטאפ הוא מפעל חיי, הזדמנות לשפר את השוק בסדר גודל. כשעבדתי בתחום זה מאז שנותיי הבוגרות, הבנתי יותר ויותר שהשוק אינו יעיל ושמרני. זה לא גמיש ככל האפשר, ואין עוררין על האפקטיביות של תהליכים עסקיים. השוק מתנגד לשינויים בתהליכים עסקיים, בעיקר עקב דפורמציה מקצועית של מנהלים המנסים להימנע מכל שינוי, תוך התחשבות בהם כסיכון נוסף.
ככל שעבדתי יותר בחברות תעשייתיות,ככל שהבעיות היו טובות יותר. הייתי בתפקידים שונים לחלוטין מצדדים שונים של השוק ואני חושב שאני יכול לשפר את זה. נקודת המפתח היא שאנו רואים את עתיד שוק השירותים באבטחת מידע במודל השירות. זה כמו שוק מוניות שאגרגטורים הפכו למושלם יותר.
- יש לי את אותה שאלה לארטם: למה עברת מהמגזר הפיננסי לאבטחת סייבר? מה התפקיד שלך בפרויקט?
ארטם:כשאתה עובד בחברה גדולה, אתה לא רואה את התוצאות של העבודה שלך. לעתים קרובות אתה עובד בצוות, הם מבטחים אותך, אתה מבטח. הנה עוד סיפור - אם לא תעשה משהו, זה לא יקרה. יש עוד הרבה הזדמנויות למימוש עצמי. תמיד רציתי לנסות את עצמי בסטארטאפ, במיוחד בתעשייה שנראתה לי מעניינת.
 ארטם נליבאיקו
אנחנו חברה קטנה, אין לנו קושיהפרדת תפקידים. אני מעורב יותר ביצירת התוצר הסופי, מצגות, משא ומתן. תודה מיוחדת לקהילת בית הספר הכלכלי החדש - הם עזרו לי להאמין בעצמי. כאשר בכל עת אתה יכול לשאול שאלה לאנשים שבנו עסק בכמה מדינות שונות, זה לא רק שימושי מאוד, אלא גם מעורר מוטיבציה! אז לא דרכנו על המגרפה של קודמינו, השתכנענו שאפשר להתחיל בלי משקיע. הכי חשוב שהייתי משוכנע שהרעיון עובד ומבוקש.
- איך אדם לומד אבטחת סייבר? האם זו דרכו של ההאקר הפוך?
אנטון:הכשרת אבטחת סייבר שונה מהותית מהכשרת מתכנתים, דרך חשיבה שונה לחלוטין. לאוניברסיטאות יש התמחויות, הן מספקות בסיס, וקטור לתנועה מקצועית, זה מספיק. אבל העבודה בתחום זה היא מנת חלקם של חובבים; מומחים כאן נולדים מתרגול ואימון עצמי. כמובן שגם מלמדים אותנו תכנות, אבל בכלל לא כמו מתכנתים.
יש לנו כנסים וקהילות האקרים משלנו.אבטחת סייבר היא לא חלק מ-IT, אלא רק תחום עם הרבה חפיפה עם IT. כמה חובבים סקרנים נכנסים לבטיחות ומחוץ ל-IT, דרך שכבה גדולה של ידע שנרכש בעצמו והשיג פרקטיקה משפטית בעבודות קשורות או בתחרויות האקרים. השכלה גבוהה מתמחה אינה נדרשת, אך רצויה.
"בעיות אבטחת מידע לא נפתרו במשך שנים"
- באיזה שלב הבנת שאתה צריך פלטפורמה שבוחרת קבלני אבטחת מידע?
אנטון: אני רואה הרבה בעיות בשוק שירותי אבטחת המידע, הן לא נפתרו כבר שנים. העיקרית שבהן היא שרשרת המתווכים, המצב שבו 10 אלף איש מוכרים שירותים של אלף מבצעים.
אבטחת מידע היא תחום קריטי עם עלות שגיאה גבוהה.ניתן להגיע ישירות למומחה, אך כיצד להבטיח את רמת הערבויות הראויה? אבטחת מידע אינה שירות המוני; אי אפשר לבנות אותה על ביקורות חיוביות. לכן הפכנו לא רק לפלטפורמת חיפוש, אלא למתווך מן המניין, מתרגם משפת העסקים לשפת הטכנולוגיה. אנו מסייעים בכתיבת תקנון, עריכת חוזים לאינטרסים של כל הצדדים, בודקים את חוקיות, כישורי הקבלן ועורכים בדיקה עצמאית של תוצאות העבודה. אתה לא יכול רק לאסוף לקוחות ומבצעים במקום אחד, אתה צריך מתווך פעיל שיכול לנהל את התהליך. כל הקריירה שלי היא סיפור על הצורך בשירות כזה.
 "IS הוא אזור קריטי עם מחיר גבוה של טעות"
— מדוע לקוחות אינם מקיימים אינטראקציה ישירה עם מומחים?
אנטון:באינטראקציה ישירה ישנם סיכונים רבים עבור שני הצדדים, ולכן מתווכים מנצלים זאת. השוק התפתח בצורה די כאוטית, זו הסיבה שזה קרה, המטרה של הסטארט-אפ שלנו היא לשבור את התוכנית המיושנת הזו.
ארטם: המטרה של העסק שלנו היא לשנות את המצב הזה. שכבה עצומה של קבלנים ואנשי מכירות הופכת את השוק לפחות יעיל ומעלה מחירים. כתוצאה מכך, העסק הופך פגיע יותר.
- איך בודקים שהמבצע יהיה מצפוני ומקצועי? מהן הדרכים שלך לבדוק זאת?
אנטון:מבלי להיכנס לפרטים, קהילת אבטחת המידע לא כל כך גדולה, וברוב המקרים נוכל למצוא למשל עמיתים לשעבר של המבצע. אם היה שלילי על זה, אז אנחנו נברר את זה. ניסיון בשוק מעיד למדי.
- האם אתה יכול לתת דוגמה לסדר טיפוסי, עםאילו בקשות מגישות אליך חברות? אילו פתרונות אתה מציע להם? האם יש להם בקשות ספציפיות עבור האמנים שהם צריכים?
אנטון: ההזמנות הן מאוד אינדיבידואליות.חלק מהבקשות הפתיעו אותנו. אופייניים שבהם הם בדיקות אבטחה של אתרים, אפליקציות, בדיקות חדירה, הקמת כלי אבטחה, הנדסה חברתית – אלו שירותים מאוד פופולריים בשוק. אבל השטן נמצא בפרטים - להזמנות רבות יש פרטים שחייבים להילקח בחשבון בעת עבודה עם לקוח ובעת חישוב עלויות העבודה. ישנן בקשות ייחודיות, ככלל, זה נובע מהמוזרויות של העסק של הלקוח. לדוגמה, בשווקים תחרותיים מאוד, ריגול תעשייתי נחשב לאיום העיקרי, ולכן סיכוני הפרטיות הם הרלוונטיים ביותר. חברות לוגיסטיקה וייצור, מלכתחילה, עוקבות אחר המשכיות עסקית, כך שסיכוני הזמינות הם הרלוונטיים ביותר עבורן.
לאילו חברות אתה רוצה לכוון? האם עסקים קטנים מתמודדים היום עם אותם סיכונים כמו חברות גדולות?
ארטם:קודם כל – לעסקים קטנים ובינוניים, אחת המשימות שלנו היא להעמיד לרשותם שירותי אבטחת מידע. לחברות מתעשיות שונות יש את הספציפיות שלהן, כעת אנו פועלים להפוך את ההצעות ה"קופסאות" שלנו לייחודיות לענף מסוים.
שירותים אלה יקרים אם אתה יוצר קשרחברות אבטחת מידע גדולות או אינטגרטור מערכות. קשה לנקוב בעלות הממוצעת, שכן מדובר בשכבה שלמה של שירותים, המוערכת לפי עלויות העבודה של מבצעים ספציפיים. כעת, עבור רוב החברות, הסיכונים של אבטחת מידע הופכים ברורים והן כבר מוכנות להוציא על זה כסף, אבל אם עלות השירותים עולה עבור העסק שלהן. אחרת, קל להם יותר לקחת את הסיכונים הללו.
האיומים בשוק הם בערך אותו דבר עבורכולם, אבל ככלל, לחברות גדולות יש כבר ניסיון בתחום אבטחת המידע והבנה למה הן זקוקות. בנוסף, חברות גדולות מהוות יעד מעניין יותר לתוקפים. עבור עסקים קטנים, הבנה זו צריכה להיווצר לעיתים קרובות – למרבה הצער, היא מגיעה לרוב לאחר מימוש הסיכונים.
— באיזה סוג של איומי מידע בפועל אתה נתקל לרוב היום? עם אילו איומים הכי קשה להתמודד?
אנטון: אובדן נתונים קריטיים.יש צורך להפריד בין איומים פנימיים וחיצוניים; הם דורשים אמצעי מניעה שונים. אם הייתי צריך להדגיש משהו ספציפי, הייתי מדבר על האיום של אובדן נתוני לקוח. לעתים קרובות, אפילו אובדן ארכיון דואר אלקטרוני עלול לגרום נזק עצום לעסק. הדבר הקשה ביותר להילחם בו הוא הגורם האנושי - דוא"ל דיוג אחד שנפתח יכול ליצור הרבה בעיות. על ידי הגדרה נכונה של זכויות גישה בתוך החברה, ניתן למזער את הנזק. אבל אדם הוא תמיד החלק הפגיע ביותר של המערכת.
- אתה לא חושב שזה בגלל פופולריותאבטחת סייבר הפכה לפופוליזם - כל אפליקציה כותבת שאכפת לה מהבטיחות של המשתמשים שלה (אם כי זה לא עובדה שהכל בסדר עם זה). האם אתה חושב שזה גרם למשתמשים להיות פחות ביקורתיים ופחות מודאגים מהאבטחה שלהם?
אנטון: הידד, האבטחה סוף סוף הפכה פופולרית! אני מקווה שהאופנה הזו תעזור לדפוק תקציבים גדולים ולמשוך מומחים חכמים יותר לתחום.
הדלפת Yandex.Food האחרונה הראתה שאפילו היחס הכי כבוד לאבטחה אינו תרופת פלא. אני לא חושב שהם התחילו לחשוב פחות על אבטחה, לפני הפופולריות הכל היה אפילו יותר גרוע.
"ההמצאה של מחשב קוונטי אוניברסלי רחוקה למדי"
— האם טכנולוגיות קוונטיות מהוות איום אמיתי על חברות כעת?
אנטון:הם לא יהיו ולא יהיו עוד הרבה זמן. ההמצאה של מחשב קוונטי אוניברסלי רחוקה למדי. אבל כבר עכשיו יש מבחר של אלגוריתמים פוסט-קוונטיים שיוטמעו בכלי הצפנה סטנדרטיים וייתמכו ברוב התוכנות המודרניות. לכן, למרבה המזל, באזור זה, המגן יופיע הרבה יותר מהר מהחרב. אנו מצפים להכרזה על אלגוריתמי הצפנה פוסט-קוונטיים ב-2-3 השנים הקרובות, ויצירת מחשב קוונטי אוניברסלי - לא לפני 2030.
מצד שני, טכנולוגיות קוונטיות כבר מזמן הפסיקו להיות רק הייפ, אז זהו, ללא ספק, העתיד שלנו. השאלה היא רק מתי זה יגיע.
— ובאילו אזורים יכולה חרב להופיע מהר יותר ממגן?
אנטון:פגיעות יום אפס מופיעות באופן קבוע - זה המקרה כאשר החרב מופיעה מהר יותר. אבל יש לצמצם את השפעתם על ידי אמצעים אוניברסליים מפצים נוספים. ב-5-10 השנים הבאות, מימון מוגבר לקבוצות האקרים פרו-ממשלתיות עשוי ליצור איומים נוספים גם בשוק המסחרי.
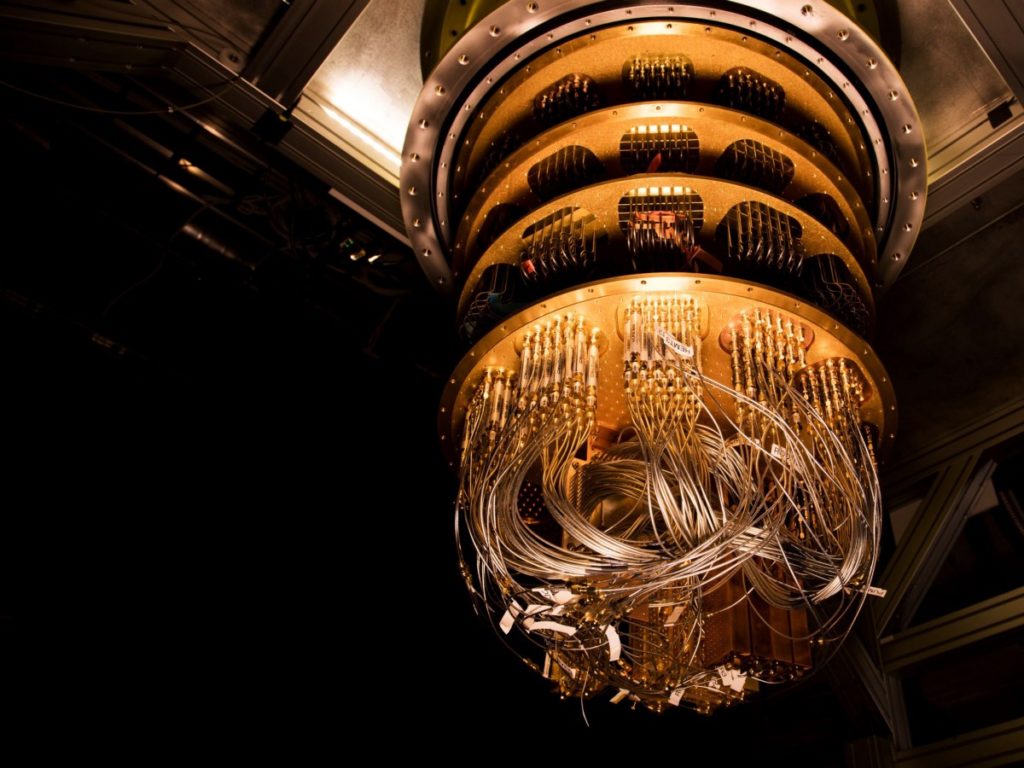 "ההמצאה של מחשב קוונטי אוניברסלי רחוקה למדי"
— איך אתה רואה את המוצר האידיאלי שלך?האם מדובר באתר כמו "פרופי", בו יחפשו לקוחות רגילים קבלנים בתחום אבטחת המידע? האם אתה בטוח שזה שירות כל כך פופולרי ושהאתר שלך יהיה פופולרי?
ארטם:זה בכלל לא "מקצוען", כי העיקר שלנו הוא לא מספר הטלפון וקורות החיים של המבצע. אימות מבצעים הוא אחד השירותים החשובים ביותר של הפלטפורמה, כי על אותו "פרופי" מתבצע כל האימות העובדה שהשם והתמונה נבדקים מול הדרכון. האם זה מבחן?
המוצר האידיאלי שלנו הוא פשוט ומובן"קופסה" ללקוח, שלוקחת בחשבון את כל צרכיו, לא מאלצת אותך לצלול לניואנסים הטכניים עמוק מדי. יחד עם זאת, ה"קופסה" מאוזנת, היא כבר לוקחת בחשבון את המוזרויות של העסק שלו, את הפרטים של התעשייה, האיומים הקיימים וניתן לסיים אותה לבקשה ספציפית.
חשוב לנו לא רק לייצר מוצר טוב,ולבנות את תמיכתה בצורה יעילה ככל האפשר החל מסיוע בהכנת מפרטים טכניים, חוזים, תקשורת ראשונית עם הקבלן ועד ליצירת הדוח הסופי. בעתיד, נרצה ללמוד כיצד ליצור אותם באופן אוטומטי.
באופן כללי, שירותי אבטחה הם רובד שלםשירותים, בהתחשב בצמיחה הטבעית של שוק אבטחת המידע והצמיחה שעורר המצב הבינלאומי, אנו בטוחים שיהיו די והותר הזמנות בפלטפורמה.
מה הכי מעניין אותך בעבודה שלך כרגע? מה אתה רוצה לשנות בתחום הזה? כיצד אמור "הצד השלישי" להשפיע על כך?
ארטם:אנו רוצים להפוך את שוק שירותי אבטחת המידע ליעיל, שקוף ומאובטח ככל האפשר. זהו תחום די רגיש, שתהליכים רבים בו מבוססים על אמון. הייתי קורא לזה כך: "שיטות השוק הטובות ביותר המובנות לעסקים".
אנו מודעים היטב לכך שתמיד נהיה באמצע - בין מומחי עסקים ואבטחת מידע. וחשוב לנו מאוד לוודא ששני הצדדים מבינים אחד את השני ומרוצים.
כיצד משפיעות נסיבות חיצוניות עלקורה בתחום אבטחת המידע? מה השתנו המגיפה והאירועים מאז 24 בפברואר? למשל, איך להגן על עובדים שעובדים מרחוק? איך להגן על עצמך מפני התקפות או איומי סייבר מההאקרים המגניבים בעולם?
אנטון:איומים חדשים לא הופיעו, הם רק גדלו ברצינות רבה, וכך גם המחיר של טעות. DDOS הוא סיפור על חומרה, ובעיקר בצד של הספק או על שירות חיצוני. באופן אידיאלי, עליך להפוך פריצה ללא רווחית או לא סביר ככל האפשר. אבל כל מערכת תהיה פגיעה, תמיד.
שמירה על בטיחות עובדים מרוחקיםכמו השאר. בשלב הגיוס אין הבדלים, אך הגישה להקמת משרות שונה. כלי בקרת גישה מודרניים מאפשרים לצמצם את הסיכונים של עבודה מרחוק לרמה של עובדי משרד רגילים, אלא אם כן, כמובן, אתה מפקיד את הגדרות בקרת הגישה בידי אנשי מקצוע.
— אילו בעיות, תפיסות מוטעות ומיתוסים בתחום האבטחה הארגונית קיימות כיום? אילו מהם הם המסוכנים ביותר למשתמשים רגילים וללקוחות שלך?
אנטון:"אין לנו על מה להגן" - הערות כאלה עדיין נמצאות, אין כאן הערות. "אנחנו בסדר, עדיין לא פרצו לנו!" - פריצה לא תמיד מורגשת מיד, ייתכן שהחברה לא יודעת על כך במשך זמן רב, בהתאם למטרות התוקפים.
לפעמים לקוחות אומרים:"אף אחד לא מתעניין בנו", אבל לרוב, תוקפים מנסים לפרוץ הכל ולהרוויח כסף מכל מה שהם יכולים להגיע אליו. לכן אף אחד לא יחפש אותך בכוונה, הוא פשוט יחבור אותך למשיק.
"עכשיו העסק חש סיכונים רבים שלא נשקלו ברצינות קודם לכן"
— איך הגעת לאינופוליס? למה היית צריך את זה ואיך זה עוזר בפיתוח?
אנטון: הגענו לאינופוליס במודע.רצינו לנצל את היתרונות של האזור הכלכלי המיוחד, יש כבר מספיק כאלה ברוסיה. בחרנו באינופוליס פשוט כי יש פחות מתחרים פוטנציאליים מאשר בסקולקובו, והאווירה הנעימה של עיר IT. נולדתי וגדלתי בקאזאן, ביקרתי באינופוליס עם הופעות, החברים שלי למדו כאן, זה גם השפיע עליי.
אינופוליס עוזרת לנו בעיקר בתחום יחסי הציבור. קשרים עם סטארט-אפים תושבים אחרים עוזרים, למשל, שתי פרסומות אופנתיות צוירו על ידי החבר'ה התושבים!
ארטם:בדרך כלל, SEZs רודפים אחרי משקיעים, עובדים או קשרים. ותמיד - על האפשרות לשלם פחות מיסים, זו עסקה מצוינת גם למדינה וגם לחברה. מבין האמור לעיל, אנחנו הכי מתעניינים בקשרים, בקהילה - אין לנו עובדים בצוות, ובשלב הראשוני החלטנו לא למשוך משקיע. כעת החברה נבנית בכספים שלנו. לאחר זמן מה נחפש משקיע, אך נרצה לעשות זאת בשלב הרבה יותר מאוחר.
כמה זמן אפשר להשקיע בפרויקט? כמה שנים נוספות של השקעה צריך כדי להתחיל להשתלם, באיזה שלב תתחילו לחפש משקיעים?
ארטם:זה לא עניין של כסף, זה עניין של איך אתה משתמש בו. יכולנו לעשות את כל מה שעשינו עכשיו על ידי הוצאה פי עשרה ופשוט לסתום את הבעיות בכסף. במקום זאת, היה לנו הרבה פרסום בחינם או זול יחסית. זה לא שיווק גרילה, אלא משהו אידיאולוגי קרוב.
הפרויקט אינו דורש השקעות גדולות. אנחנו לא צריכים עשרות או מאות מיליוני רובלים. Infobez עוסק באמון, ואם אתה יכול לנסות את זה לקנות - זה מאוד יקר וללא ערבויותתוֹצָאָה. ישבנו פעם עם אנטון וחשבנו בשביל מה אולי נצטרך את הכסף של המשקיע. הבנו שיש דברים כאלה, אבל הם לא המפתח להשגת התוצאה.
- איך אתה מתכוון להסתגל למה שקורה עכשיו - סנקציות, בידוד? איך אתה מרגיש לגבי צעדי התמיכה שהממשלה כבר אישרה?
ארטם:אנחנו מנסים להפיק את המרב מהמצב הזה, כי נושא האבטחה הפך יותר רלוונטי. עסקים חוו סיכונים רבים שלא שקלו ברצינות קודם לכן. הדלפות ופריצות של חברות גדולות הגבירו את הפרנויה והרצון לעבוד על האבטחה שלהן. השוק צומח אפילו מהר יותר מבעבר.
סנקציות ובידוד סיבכו את המצב אצל חלקםתוכנות מיוחדות, גישה סגורה ללקוחות זרים ופלטפורמות פרסום. אבל צעדי תמיכה מתחילים להיות מיושמים בהדרגה, הם נראים לנו שימושיים למדי. כבר נכנסנו לפנקס חברות ה-IT המוסמכות וננצל חלק מההצעות.
מה היעדים שלך לשנים הקרובות?
ארטם:המטרה העיקרית שלנו כעת היא להשיק מכירות יציבות. יחד עם זאת, לעסוק בשירות הטוב ביותר - היעיל ביותר, המציע שירותים טובים יותר במחירים הטובים ביותר בהשוואה למדינות אחרות. זה צריך להיות מובן ושקוף - אנחנו לא עוסקים רק במכירות, אלא אנחנו מייעצים, מספרים ומנסים לעזור לאנשים לפתח מיומנויות בסיסיות באבטחת מידע.
אנטון:אנו מאמינים שהבאת הפלטפורמה שלנו לשוק תהפוך שירותי אבטחת מידע לזמינים לכל לקוח. עבורנו, זו דרך לשנות את שוק אבטחת המידע ברוסיה, להפוך אותו לשקוף, מובן, נגיש וישר יותר.
קרא עוד:
אבעבועות הקופים הופכות לוירוס עולמי: מדוע היא מועברת כל כך מהר
משהו מוזר קורה ביקום: איך להסביר חוסר עקביות בקבוע האבל
אבחון תוך דקה: כיצד ה-IT משנה את שירותי הבריאות