認証システムの問題
オンライン経済はユーザー名とパスワードに依存しています。彼らは
当然のことながら、銀行やその他のデジタルサービスは、ユーザーが自分のパスワードを知っていることに依存する以上のことを行う、より洗練された認証システムを開発しました。たとえば、人は独自のeTokenを持っています。
eToken(英語の電子から-電子および英語。 トークン-サイン、トークン)-USBキーとスマートカードの形式の個人認証ツール、およびそれらを使用するソフトウェアソリューションの手段。このようなトークンはロシアでも販売されています。
ユーザーが行うプロセスパスワードと個人トークンは、多要素認証 (MFA) として知られています。はい、サイバー犯罪の可能性を大幅に制限しますが、欠点もあります。手間がかかるため、トークンの登録を躊躇するユーザーも多く、利用する人は少ないです。
代替手段はありますか?
この問題を解決するために、最近代替認証システムは、Amazon、Facebook、Google、PayPalなどのサービスで普及しています。リスクベース認証(RBA)と呼ばれるこのシステムは、ユーザーの指紋を調べて、誰かの資格情報を確認します。これには、ブラウザやオペレーティングシステムの種類、ユーザーの行動などの基本的な技術情報を含めることができます。それは、マウスの動き、その位置、さらにはキーを押す速度についてです。指紋がユーザーに期待されるものと一致する場合(以前の動作に基づく)、ユーザーはユーザー名とパスワードのみを使用してすぐにログインできます。それ以外の場合は、トークンによる追加の認証が必要です。
もちろん、サイバー犯罪者はすぐに思いついた指紋も含むフィッシングキットを開発することにより、RBAをバイパスする方法。しかし、彼らはこれを効率的で収益性の高いビジネスに変えることは難しいと感じています。その理由の1つは、これらのユーザープロファイルは時間の経過とともにサービスに応じて変化し、追加のフィッシング攻撃を通じて収集する必要があるためです。
サービスとして他人になりすます
最近、工科大学の科学者たちは、アイントホーフェンは、これらの限界を克服すると思われる大規模で非常に複雑な市場の証拠を発見しました。ロシアに拠点を置くこのマーケットプレイスでは、260,000 を超える詳細なユーザー プロファイルと、電子メール アドレスやパスワードなどのその他の資格情報が提供されています。
「このアンダーグラウンドウェブサイトのユニークさは、規模だけでなく、すべてのプロファイルが常に更新されるということは、プロファイルの価値が維持されていることを意味します」と、数学およびコンピュータ サイエンス学部のセキュリティ グループの研究者であるルカ アロディ氏は説明します。 . 学生のミケーレ・カンポバッソが研究を担当しました。
クライアントはデータベースを検索でき、ターゲットにしたいインターネットユーザーを正確に選択します。これにより、非常に危険な標的型フィッシング攻撃が可能になります。ちなみに、このブラックマーケットのバイヤーは、購入したユーザープロファイルをターゲットのWebサイトに自動的にダウンロードするソフトウェアを入手できます。
Luca Allodi、T U/e 研究者
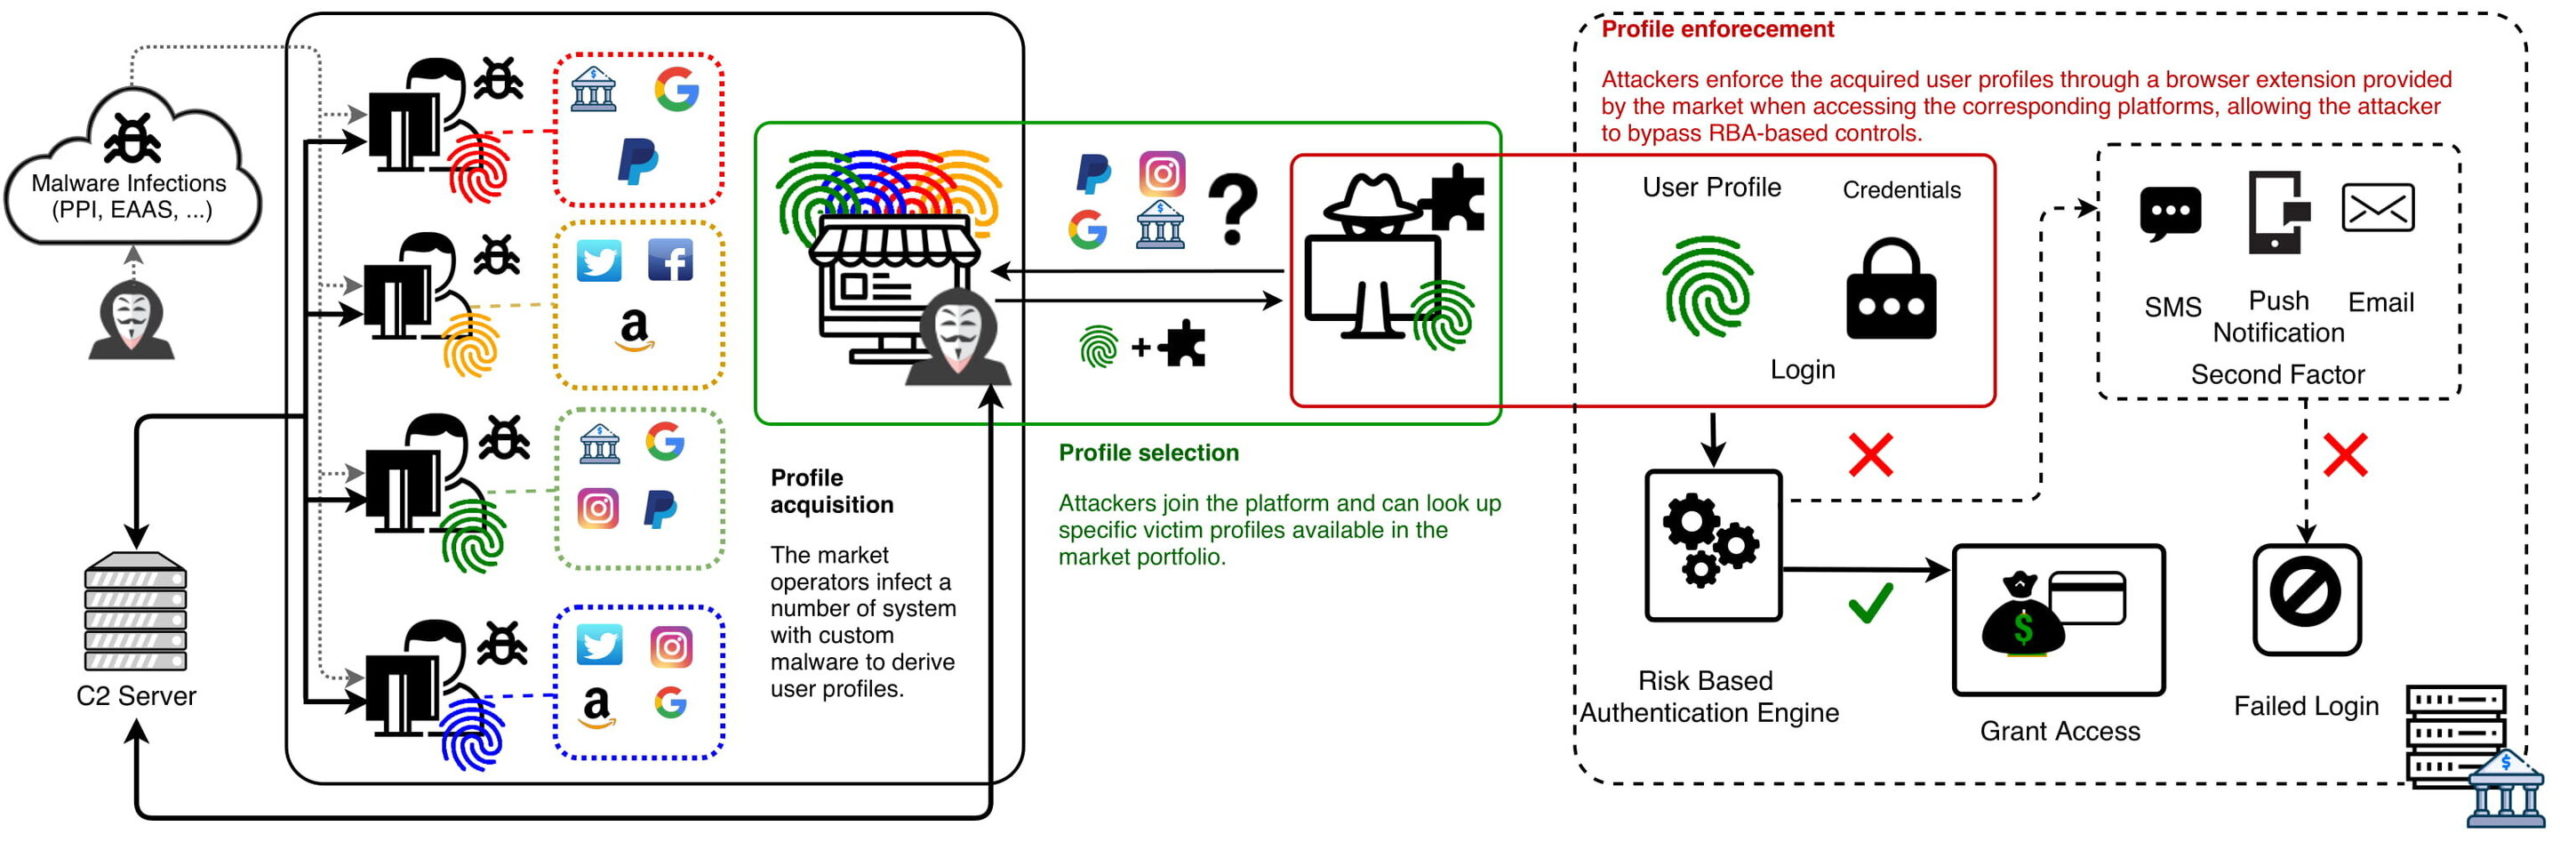 クレジット:アインドホーフェン工科大学。
体系的な性質を強調するためAllodi と Campovasso は、SaaS (サービスとしてのソフトウェア) や IaaS (サービスとしてのインフラストラクチャ) などのよく知られたクラウド コンピューティング サービスを反映して、サービスとしての偽装 (IMPaaS) という用語を作りました。
「私たちの知る限り、これはこれらのサービスが体系的に提供されている最大かつ最も洗練された犯罪市場です。」
市場調査は容易ではなかった、彼らは強調する研究者。利用可能なユーザープロファイルのリストにアクセスするために、研究者は既存のユーザーが使用する特別な招待コードを取得する必要がありました。データ収集も困難でした。プラットフォームオペレーターは「不正な」アカウントを積極的に追跡しました。研究者たちはまた、市場運営者からの報復のリスクを最小限に抑えるために、サイトの本名を秘密にしておくことにしました。
「仮想人格」の価格
ユーザーの「仮想ID」の価格トレーディングフロアは1ドルから約100ドルの範囲です。暗号通貨プロファイルと電子送金プラットフォームへのアクセスが最も価値があるようです。 「少なくとも1つの暗号通貨プロファイルを持っているだけで、平均プロファイルはほぼ2倍になります」とAllodi氏は言います。
価格を上昇させるもう一つの重要な要素は...これはユーザーがいる国の富です。 「これは当然のことです。ユーザー プロファイルになりすまして収益化しようとする攻撃者は、より大きな金銭的利益をもたらす可能性のあるプロファイルに大きな価値を置きます。これらは主に先進国で見られます。」とカンポバッソ氏は言います。
ユーザープロファイルも高く評価されています。プラットフォームによって「合成」された指紋とは対照的に、複数のサービスと「実際の」指紋を持つプロファイルへのアクセスを提供します。
プロファイルの使用
彼らの記事では、研究者はまた説明しますプラットフォームのクライアントが使用する秘密のテレグラムチャネルで犯罪者が見つけたこれらのプロファイルを「武装」させる方法のいくつかの例。既知の攻撃の1つでは、攻撃者が被害者の電子メールメールボックスのフィルターを構成する方法を説明しています。目標は、被害者のプラットフォームアカウントを使用して攻撃者が行った購入に関連するAmazonからの通知を非表示にすることです。
「デジタルアイデンティティ」の取引の結果
しかし、同様の市場はロシアだけに存在するわけではありません。
ニューヨークを拠点とする企業、IntSights脅威インテリジェンスは、企業が「先を守る」ことを可能にすることを目的として、本日、同社の最新レポート「デジタルブラウザ識別:ブラックマーケットで最もホットな新製品」のリリースを発表しました。
報告書は次のように述べています。Genesis は 2018 年 11 月に、新しいタイプのアンダーグラウンドの「デジタル ID」サービスに注目を集めました。このタイプのブラック マーケットでは、ユーザーの Web ブラウザーとコンピューターの特性の完全なフィンガープリントが提供され、攻撃者がほぼ完璧に被害者になりすますことができます。 「これにより、デジタル ID 購入者は別のユーザーとして Web サイトにアクセスし、高度な ID 保護サービスをバイパスできるようになります。」調査によると、これには電子メール アカウント (例: Google、Yahoo、Microsoft)、ソーシャル メディア プロファイル (例: Facebook、Twitter、LinkedIn)、銀行およびクレジット カード アカウント (PayPal を含む)、ウェブサイトの小売および電子商取引 (例: eBay) へのアクセスが含まれると記載されています。 、Amazon、Best Buy)、音楽サービス(Spotify)、モビリティ アプリ(Uber)、政府サービス、さらには内部ログイン ページまで。
「それをデジタルだと考えてください」「顔認識ですが、顔をスキャンして身元を確認する代わりに、デバイスのプロパティを使用してウェブを閲覧します」と報告書の著者は示唆しています。この影響は恐ろしいもので、これにより誰でもユーザーのオンライン ID に侵入して模倣することが可能になります。ユーザーは通常、利便性のために自分の認証情報をブラウザーに (金融 Web サイトや仕事用 Web サイトであっても) 保存するからです。
「こうした偽装戦術の使用が出てきます」詐欺や金融犯罪を超えて。ハッカーは、従業員を探して特定の企業をターゲットにする場合があります。小児性愛者は、既知の子供向け Web サイトにアクセスした被害者を探すことで、子供をターゲットにし、なりすます可能性があります。諜報機関は内部ログイン ページに従ってさまざまな政府関係者を検索できます。」
IntSights はまた、新しい Richlogs についても注目しました。Genesisの競合企業が、大手ダークトレーディングプラットフォームの仲間入りを果たした。 「Genesis マーケットプレイスと同様に、Richlogs は、Web 閲覧デバイスの盗まれたデジタル指紋 (つまり、IP アドレス、OS 情報、タイムゾーン、ユーザーの行動) を収集し、販売しています。」これらのサイトでは、購入者が正規のオンライン ユーザーになりすまし、被害者のブラウザに保存されているサイトへの完全な資格情報アクセスを提供することで、標準のセキュリティ プロトコルをバイパスすることができます。」
アリエル・アインホーレン、研究責任者IntSightsは、次のように強調しています。「デジタルIDによって提供される被害者の生活への侵入のレベルは憂慮すべきものです。危機に瀕しているのは、クレジットカード、銀行口座、個人情報だけではありません。デジタルIDにより、サイバー犯罪者はインターネット上の他の誰かのIDをほぼ完全に傍受することができます。これには、費用の表示から毎日の旅行ルートの追跡、税務情報の表示まで、すべてが含まれます。」彼女は、被害者のデジタルフットプリントが大きいほど、攻撃者が彼女になりすますことができると付け加えました。 「RichlogsとGenesisで販売されているデジタルIDは、プレート上の人物の完全なデジタルフィンガープリントを提供し、詐欺、詐欺、盗難、被害者のプライバシーへのアクセスの無限の機会を提供します。」
どのように身を守りますか?
IntSightsは、デジタルID詐欺から組織を保護するためのヒントを提供しました。
- デジタル ID 市場を常に監視します。可視性と意識は積極的なための鍵です保護。 「これらの市場を監視することで、侵害された個人を早い段階で(たとえば、内部ログインページの1つで)特定できるため、そのページへのトラフィックをより詳細に追跡したり、ユーザーがログインしたときの確認方法を改善したりできます。」
- 二要素認証を有効にします。"の2番目(または3番目)の変数のリクエストユーザーの確認により、ハッカーがアカウントをハッキングするのが難しくなります。これには、モバイル検証や、顧客または従業員だけが知っている追加のセキュリティ質問への回答の提供が含まれる可能性があります。」
- フィンガープリンティング プロトコルを定期的に更新します。あなたの会社がデジタルプリントを使用している場合指でクライアントまたはユーザーを確認し、これらのプロトコルを定期的に更新し、認証ポイントを追加して、スティーラーバージョンの更新に対応します。
- Cookie と閲覧履歴を継続的に消去します。「Cookieと閲覧履歴のクリア「デジタル履歴」の範囲を制限するため、デバイスが感染した場合に追加のWebサイトやプロファイルを危険にさらすことはありません。」
- パスワードは定期的に変更してください。これは常にサイバーセキュリティのベスト プラクティスであり、ここにも確実に当てはまります。パスワードを変更し、パスワードの再利用を防止すると、ハッキングのリスクを大幅に軽減できます。
また読む
北極圏での毎年恒例の任務は終了し、データは期待外れです。人類を待っているのは何ですか?
太陽の表面の最も近いショットを見る
コロナウイルスは、人間の免疫タンパク質を模倣し、体をだますことを学びました