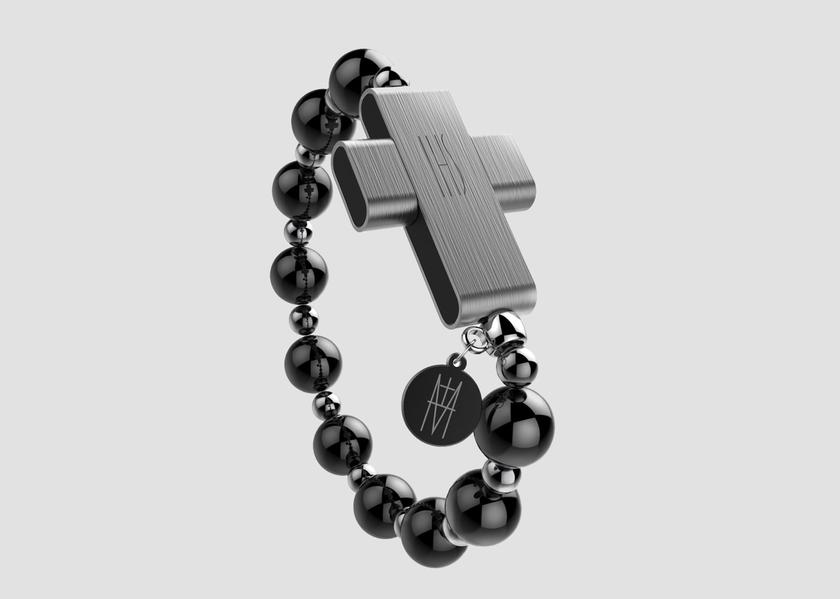
数日前、バチカンは、「スマート」eRosary クロスを備えた電子ロザリオ ビーズを発表しました。
どのように動作しますか
サイバーセキュリティの専門家がハッキングに成功したeRosary は独自の Click to Pray アプリケーションを使用しており、このアプリケーションはスピリチュアルなデバイスを教皇の世界祈りネットワークのサーバーとわずか 15 分で同期します。

</ img>
これを行うには、住所だけが必要でしたeRosary にリンクされた電子メール。その後、ハッカーはアカウントと、誕生日、性別、身長、体重、写真、位置データなどのユーザーのすべての個人データにアクセスしました。
さらに、ハッカーがユーザーアカウントを削除できた後。

</ img>
脆弱性を発見した専門家は開発者に連絡し、問題について伝えました。脆弱性はすぐに修正されました。