
世界中で個人データ漏洩に関するスキャンダルが増えるほど、より多くのデータが個人の手に集中します。
バイスオブザレギュレーターとマジックワンド
数か月前に Google が導入しました企業がユーザーに関するデータをより少なく収集できるようにするオープンソース ツール。これにより、企業はユーザーを特定することなくビッグデータを収集、分析できるようになる。 Googleは、そのようなツールの開発は複雑な作業だが、同社のオープンソースソリューションはプログラマーの作業を簡素化し、ユーザーデータを保護し、企業がビッグデータの利用によってもたらされる利点を失わないようにする、と述べている。個人情報の取り扱いによって企業がどれほど多くの問題を抱えているかを考えると、夕食のスプーンです。
ヨーロッパとは何か、現在はアメリカの企業とは火のようなデータ漏洩を恐れています。 GDPRは、ヨーロッパからのユーザーデータとの許可されていない関係について、最大20,000,000ユーロ、または前会計年度の年間売上高の最大4%のいずれか大きい方を罰金とします。
法律の最初の1年間、EU当局はデータの処理に関する144 376のリクエストと苦情、89 271の違反を明らかにしました。合計で、罰金は5,600万ユーロに達しました。グーグルで5000万ユーロが下落した、フランス当局は会社がGDPRに違反していると考えた。
6月、航空会社は検索エンジンの記録を破ったブリティッシュ航空 - 銀行カード番号やCVVを含む乗客38万人の個人データ漏洩で2億3000万ドル。 ZDNetが書いているように、これはほんの始まりに過ぎないかもしれない - 規制当局は数年間にわたって企業のデータの取り扱いを調査してきた。おそらく新記録はもうすぐそこまで来ているのでしょう。一方、企業はデータを使用して業務を完全に再構築する必要があります。マイクロクレジット業界の編集者自身の情報筋の 1 人によると、同社の取り組みが GDPR に準拠するまでに約 6 か月かかったそうです。
同様の法律がカリフォルニアで可決されました。 カリフォルニア州消費者プライバシー法(CCPA)は、2020年1月1日に施行されます。これは、より柔軟であると見なされ、年間2,500万ドルの利益がある企業にのみ適用されます。
> 米国とヨーロッパからの顧客は、お客様にとっておいしい一口です西側世界のほとんどの企業。ビジネスのデジタル化はますます進んでおり、独自のロイヤルティ プログラムを備えているヨーロッパの片隅にある小さなカフェであっても、GDPR の対象となる可能性があり、オフラインで説明リーフレットを配布して自社を守ろうとしています。したがって、Google の新しいオープンソース プロジェクトは、中小企業にとっても役立つでしょう。ユーザーが多ければ多いほど、アルゴリズムはより適切に機能します。そして、同社が将来的にユーザーに対するスパイ行為で告発される可能性も低くなるだろう。
秘密はパブリックドメインにあります
この物語の向こう側には、ユーザー。彼らも怖がっています。長年にわたり、出会い系サイト、ホテル、チケット予約サービス、オペレーターの顧客、テレビから個人データが漏洩してきました。さらに、オープンアクセスデータベースは定期的に知られるようになってきています。昨年、アリババの顧客1,000万人のデータベースがオンラインに流出し、アメリカン・エキスプレス・インディアの顧客230万人、Nixi Technologyの530万人、Elasticsearchデータベースの米国有権者6,000万人がオンラインに流出した(出典)。 Google 検索エンジンは、世界人口の 80% が何を探しているのか、どのように検索しているのか、見つけた情報にどのように反応しているのかを知っています。 Google にとって、ユーザーは商品です。
ユーザーは、自分のデータが企業にとって価値があることを既に知っていて、それを共有したくありません。あなたは彼らに何が起こるかわかりません。これらの現実では、この種のスローガンはうまくいきます。
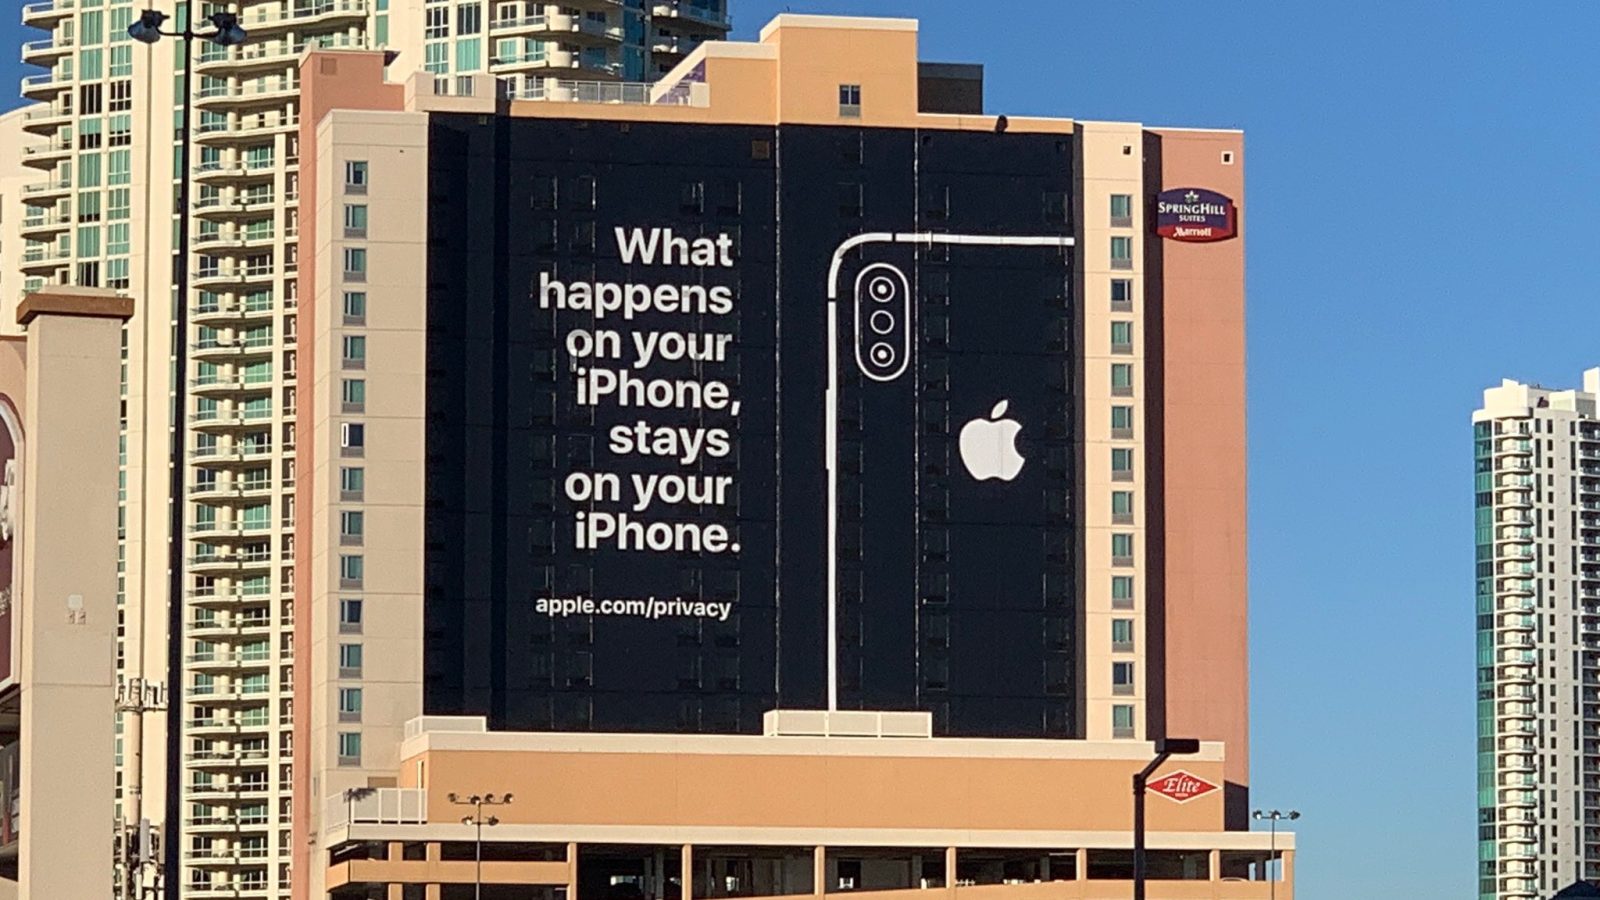
</ img>
「iPhoneで起こったことはiPhoneに残る」
Googleや他の大手企業からのプライバシーの改善の約束。または、彼らが不明瞭なカフェ、ショップなどよりも優れていること。
おそらく最も反響を呼んだスキャンダルオープンデータとは、ケンブリッジ・アナリティカのために5,000万件のFacebookアカウントからデータが漏洩した事件のこと。この話は、約1年半前にニューヨーク・タイムズ紙とガーディアン紙で最初に報じられた。この事件はメディアによって世界中に広まり、何か月もかけてこの事件に関する新たな事実が明らかになりました。その結果、今年6月に同社は50億ドルの罰金を科せられた。
集会の周りの物語を知るロシア語の個人データは、Liga.TechのケンブリッジアナリティカアレクサンダーニックスCEOとのインタビューで可能です。 Knicksは、会社がどのようにデータを収集したかを彼に伝えます。 Facebookは、ユーザー設定に関する情報の膨大なデータベースを提供しています。しかし、これに加えて、彼女はユーザーに関するデータを収集するために真剣な仕事をしなければなりませんでした。 Nyxは、彼が名前と連絡先に関連付けられたいくつかのデータベースで作業したと言います。これは、たとえば、趣味、性別、仕事、お気に入りの雑誌、ユーザーが行くゴルフクラブ、宗教的な好み、食べ物の好みなどです。その後、これらの4000〜5000の要素に含まれる他の要素のみを空想することができます。
データベースはアグリゲーターによって収集されました。また、クレジットカード、ポイントカード、チケット販売システム、ソーシャルネットワークなどに関する情報も含まれていました。
米国でのインタビューの時点で、オプトアウトの原則が機能していました。-つまり、ユーザーが特に指定しない限り、ダウンロードしたデータはデフォルトで企業が利用できます。実際、米国では、カリフォルニアを除いてまだそうです。ウクライナと世界の多くの国で。 EUはGDPR指令でユーザーを保護しています。しかし実際には、法律は、法律の下で個人情報を処理する意思がある人にのみ適用されます。
AppleがApple News +サービスを開始したとき、ユーザーは有料の出版物を9.99ドルで読むことができます。会社は、とりわけ、ユーザー設定データが第三者に送信されず、すべてのトラフィックがアプリケーション内に留まるという事実に焦点を当てています。アナリストは、これがメディアブランドの衰退とそれらの収益の複雑化につながることを示唆しています。しかし、iPhoneで起こったことはiPhoneに残ります。
Facebookでのインスタント記事の公開も、出版社にとって頭痛の種-ソーシャルネットワークはこの形式の資料の発行を優先し、ソーシャルネットワーク内のトラフィックも閉じました。 Telegramでさえ、サービス内で記事を公開するための独自の形式を持っていますが、ここではユーザーは少なくともクリックするリンクを選択できます。そして、これはランキングに影響しません。
店頭でApple Payでお支払いの場合または Google Pay を使用すると、支払いカード情報が店舗から隠されるため、詐欺師が情報を盗む可能性が低くなります。これらは、部分的な形式または暗号化された形式でさまざまな場所に保存されます。 Google、Facebook、その他のサービスを使用して、小さな疑わしいリソースにログインするたびに、個人データが盗まれ(どこかに指定しなければ)、それがあなたに対して使用されるのではないかと心配する必要はありません。最良の場合、彼はあなたの「足跡」からあなたがサイトをどのように使用したかを知るでしょう。 GoogleやFacebookなどはデータのセキュリティに懸念を抱いています。彼らは、あなたが一日中インターネット上で何をしているのかをよく知っています。シークレットモードでも。
OLXでも。 このサイトで「OLX Delivery」サービスを使用して何かを購入した場合、商品を送った会社は個人の財務データを受け取りません。この情報はプラットフォームに保存されます。 OLXによると、より便利で安全です。
ベースリークに関するニュースが非常に多い場合航空会社、旅行サービス、その他の大規模であまりビジネスではないデータの場合は、誰もデータを取得できない暖かく快適な場所のどこかにデータを保存するだけです。認可、支払い、集約などのための便利なツールが増えているため、ITの巨人がこの場所になればなるほど、より多くのIT巨人がこの場所になります。今、彼らはプライバシーの最初の支持者になりつつあります。
薬は次です
行動の巨大なデータセットにすぐに来るオンラインおよびオフラインの正常性データセットが追加されます。ユーザーの健康状態を分析するスマートウェアラブルエレクトロニクスは開発され、より大量の製品になります。医学はデジタル化されています-専門家へのリモートアクセスが表示され、健康指標はいくつかの場所ですでにリモートで測定されています。
スマートなブレスレットや時計では不十分です医療機器と見なされる高度なライセンス。しかし、これは、彼らがあなたの健康についてほとんど知らない、または測定値が不正確であることを意味しません。これは、世界中の規制当局(特に米国)がデバイスの新しいカテゴリのために問題を望んでおらず、医療機器には他のより高い開発と生産の要件があるため、メーカーが責任を望んでいないことを意味します。したがって、現時点では、これは単なるスマートブレスレットまたはスマートウォッチです。彼からの特別な期待と、外界からの彼の特別な保護なし。ところで、彼はおそらくあなたのデータをGoogleやAppleに渡します。あなたはあなたのライフスタイルの要約にアクセスしたいのですか?
ちなみに、誰を選ぶかという選択に迫られたら、自分の医療個人データの保管を Google や Apple などの巨大 IT 企業と地元の診療所に委託しますか? どちらを信頼する可能性が高くなりますか?医療分野におけるデータ侵害は数年前から指摘されています。 2015 年だけでも、253 件の事件が記録され、1 億 1,200 万件以上のレコードのデータ損失が発生しました。それらの一部は紙媒体の不謹慎な廃棄に関連していますが、デジタルの世界では、データ所有者、つまり診療所の顧客が自分の病気について誰に知られるかを気にしていることが示されているため、少なからず問題が発生するでしょう。
乾燥した残渣に
わずか数年後、次のような企業がCambridge Analytica が 2015 年と同じ情報にアクセスするには、収集するデータベースの数がはるかに少なくなります。私たちは自発的に自分自身について多くのことを語りますが、これについてはすでに多くのことが書かれており、これは別のトピックです。しかし問題は、今日私たちはますます多くのデータを 1 つの個別の IT 企業の手に転送しているということです。 Google や Apple は、私たちがどこに行くか、インターネットで何を探すか、何をどこで買うか、どんな雑誌を読むか、私たちのライフスタイルがどれだけアクティブか、チケットをどこで買うか、隣人が誰なのか、どこで働いているかなどをすでに知っています。そして重要なのは、このデータが 1 か所からまとめて盗まれるようになったということでさえありません。これも大事なことですが。事実は、IT 巨人がデジタル魂の真の捕手になっているということです。数年前から、スマートフォンは最も親しいパートナーよりもその人のことをよく知っていると言うのが通例だったとしたら、今では実際にスマートフォンが私たちのデジタルツインを手にしていることになります。複数の企業が管理する完全なデジタル ツイン。神は私たちのすべての欲望、疑い、恐れを知っており、私たちよりも歴史をよく覚えており、私たちがスマートフォンの持ち方、愛する人にどのような絵文字を送っているか、そして私たちがこの瞬間に何を感じているかを学ぶでしょう。このようなことは人類の歴史の中で一度も起こったことはありません。近い将来に実現すると思われる SF 映画のシナリオはどれですか?