Problema su autentifikavimo sistemomis
Internetinė ekonomika priklauso nuo vartotojo vardų ir slaptažodžių. Jie
Nenuostabu, kad bankai ir kiti skaitmeniniaitarnybos sukūrė sudėtingesnes autentifikavimo sistemas, kurios remiasi ne tik tuo, kad vartotojai žino savo slaptažodį. Pavyzdžiui, žmogus turi savo „eToken“.
eToken (iš anglų kalbos elektroninė - elektroninė ir anglų kalba. žetonas - ženklas, žetonas) - asmens tapatybės patvirtinimo įrankių, esančių USB raktų ir intelektualiųjų kortelių pavidalu, bei juos naudojančių programinės įrangos priemonių priemonės. Tokie žetonai taip pat parduodami Rusijoje.
Procesas, kurį vykdo vartotojasir slaptažodis bei asmeninis prieigos raktas, žinomas kaip kelių veiksnių autentifikavimas (MFA). Taip, tai labai apriboja elektroninių nusikaltimų galimybę, tačiau turi ir trūkumų. Kadangi tai susiję su daug vargo, daugelis vartotojų nenori registruotis gauti žetoną, o tai reiškia, kad mažai žmonių juo naudojasi.
Ar yra kokia alternatyva?
Norėdami išspręsti šią problemą, neseniaialternatyvi autentifikavimo sistema tapo populiari tokiose paslaugose kaip „Amazon“, „Facebook“, „Google“ ir „PayPal“. Ši sistema, vadinama rizika pagrįstu autentifikavimu (RBA), tikrina vartotojo pirštų atspaudus, kad patikrintų kieno nors duomenis. Jie gali apimti pagrindinę techninę informaciją, pvz., Naršyklės tipą ar operacinę sistemą, taip pat vartotojo elgseną. Kalbama apie pelės judėjimą, jos vietą ir net klavišų paspaudimo greitį. Jei piršto atspaudas atitinka tai, ko tikimasi iš vartotojo - atsižvelgiant į ankstesnį elgesį, jam leidžiama nedelsiant prisijungti naudojant tik savo vartotojo vardą ir slaptažodį. Kitu atveju reikalingas papildomas tapatybės patvirtinimas naudojant prieigos raktą.
Žinoma, kibernetiniai nusikaltėliai greitai sugalvojobūdai apeiti RBA kuriant sukčiavimo rinkinius, kuriuose taip pat yra pirštų atspaudų. Tačiau jiems sunku tai paversti efektyviu ir pelningu verslu. Viena iš priežasčių yra ta, kad šie vartotojų profiliai laikui bėgant keičiasi ir priklauso nuo paslaugų, todėl juos reikia surinkti naudojant papildomas sukčiavimo išpuolius.
Pozavimas kaip kito asmens kaip paslaugos
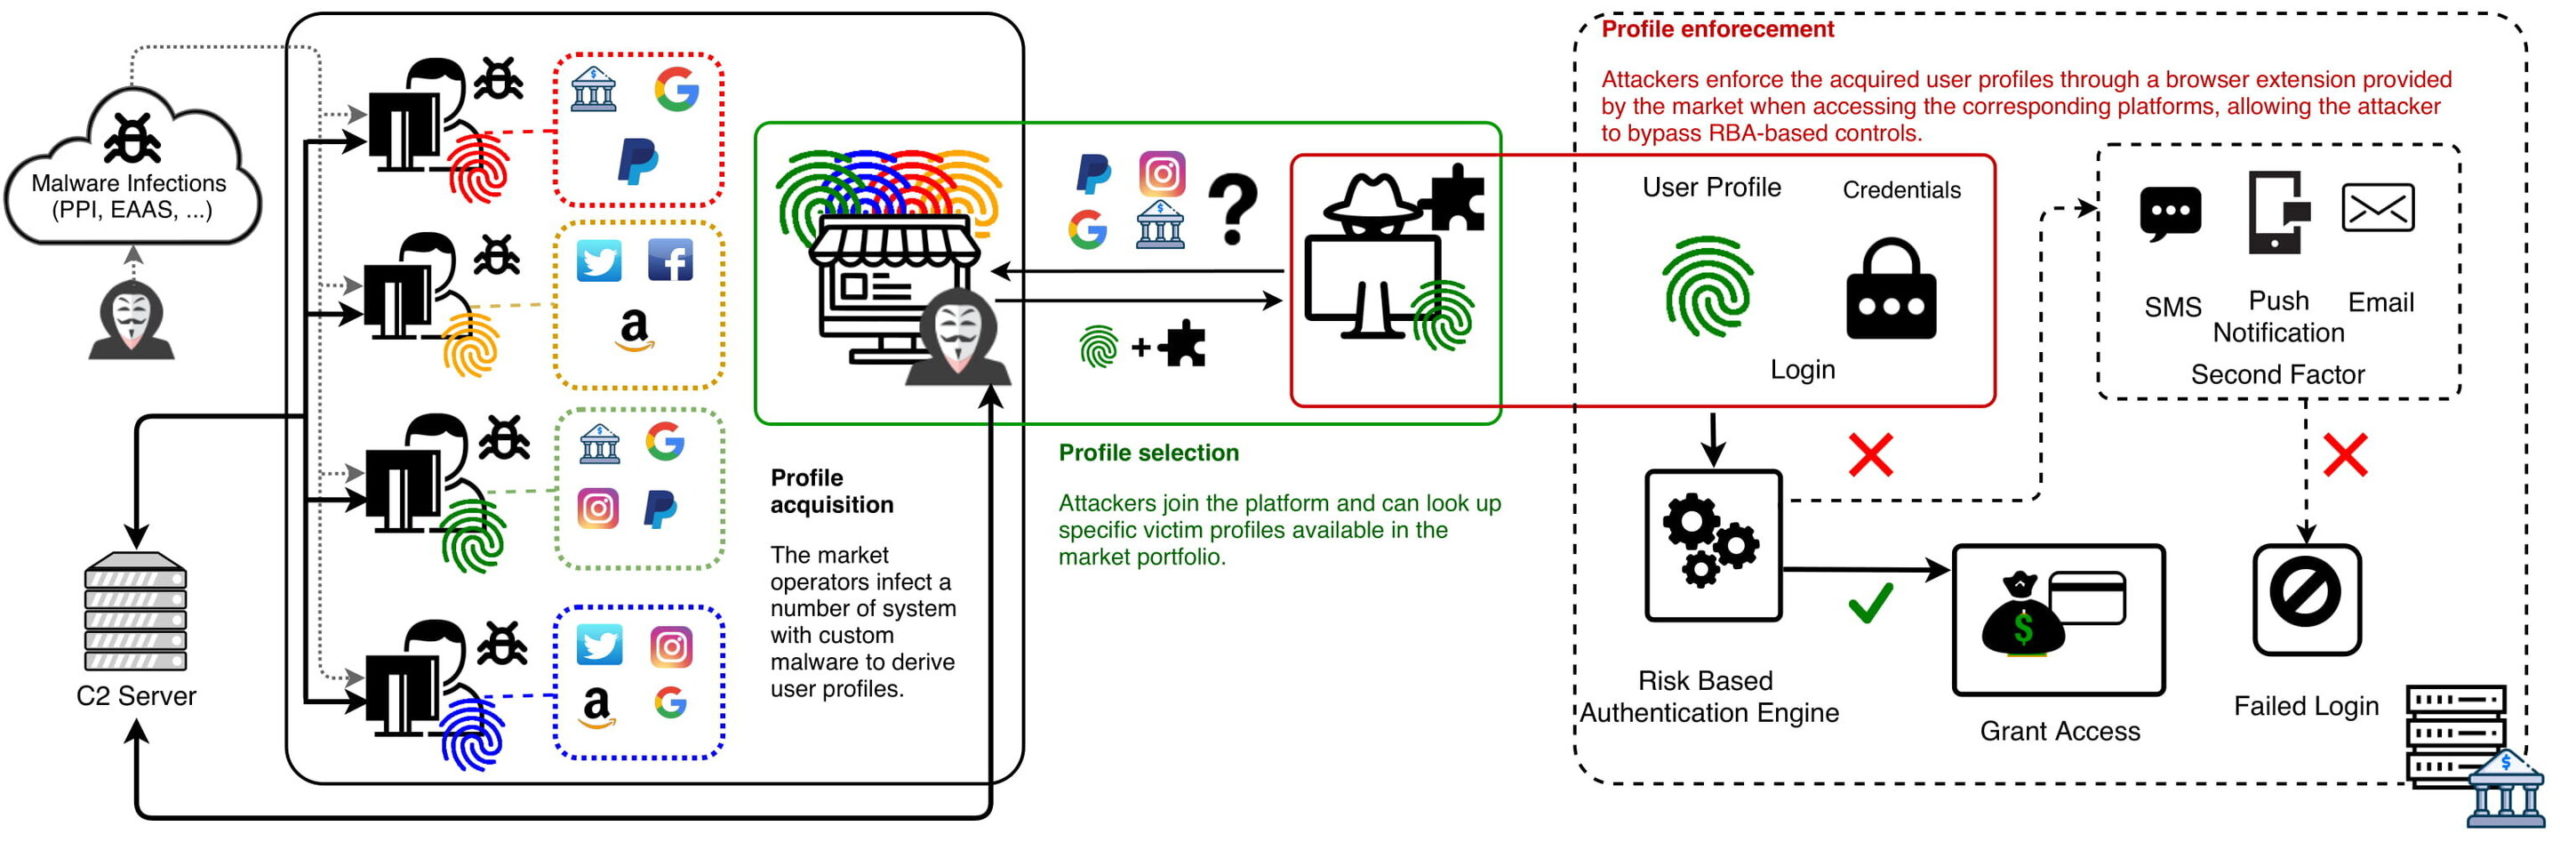
Neseniai Technologijos universiteto mokslininkaiEindhovenas aptiko didelio masto ir labai sudėtingos rinkos įrodymų, kurie, atrodo, įveikia šiuos apribojimus. Rusijoje įsikūrusi prekyvietė siūlo daugiau nei 260 000 išsamių naudotojų profilių kartu su kitais kredencialais, tokiais kaip el. pašto adresai ir slaptažodžiai.
„Šios pogrindinės svetainės išskirtinumasyra ne tik jo mastelis, bet ir tai, kad visi profiliai nuolat atnaujinami, vadinasi, jie išlaiko savo vertę“, – aiškina Matematikos ir informatikos fakulteto Saugos grupės mokslininkas Luca Allodi, kuris kartu su Ph. Už tyrimą buvo atsakinga studentė Michele Campobasso.
Klientai gali ieškoti duomenų bazėje,norėdami tiksliai pasirinkti interneto vartotoją, pagal kurį jie nori taikyti. Tai leidžia atlikti labai pavojingas tikslines sukčiavimo atakas. Beje, pirkėjai šioje juodojoje rinkoje gali gauti programinę įrangą, kuri automatiškai atsisiunčia įsigytų vartotojų profilius į tikslines svetaines.
Luca Allodi, T U/e tyrėjas
 Kreditas: Eindhoveno technologijos universitetas.
Pabrėžti sistemingumąsvetainėje Allodi ir Campobasso sukūrė terminą apsimetinėjimas kaip paslauga (IMPaaS), pakartodamas gerai žinomas debesų kompiuterijos paslaugas, tokias kaip SaaS (programinė įranga kaip paslauga) ir IaaS (infrastruktūra kaip paslauga).
„Kiek mums žinoma, tai yra didžiausia ir moderniausia nusikalstama rinka, kurioje sistemingai siūlomos šios paslaugos“.
Rinkos tyrimai nebuvo lengvi, pabrėžia jietyrinėtojų. Norėdami patekti į galimų vartotojų profilių sąrašus, tyrėjai turėjo gauti specialius kvietimų kodus, kuriuos naudoja esami vartotojai. Duomenų rinkimas taip pat buvo sunkus - platformos operatoriai aktyviai sekė „apgaulingas“ sąskaitas. Tyrėjai taip pat nusprendė išlaikyti tikrąjį svetainės pavadinimą paslaptyje, kad būtų sumažinta rinkos operatorių keršto rizika.
„Virtualios asmenybės“ kaina
Vartotojo „virtualios tapatybės“ kainaprekybos grindys svyruoja nuo 1 iki 100 USD. Panašu, kad prieiga prie kriptovaliutų profilių ir elektroninių pinigų persiuntimo platformų yra pati vertingiausia. "Tiesiog turint bent vieną su kriptovaliuta susijusį profilį, vidutiniškai dvigubai padidėja", - sako Allodi.
Kitas svarbus veiksnys, didinantis kainą, yra...tai šalies, kurioje yra vartotojas, turtas. „Tai prasminga: užpuolikai, norintys apsimesti vartotojų profiliais ir iš jų gauti pajamų, labiau vertina profilius, kurie gali atnešti didesnės finansinės naudos, ir jie dažniausiai randami išsivysčiusiose šalyse“, – sako Campobasso.
Vartotojų profiliai taip pat labai vertinami,kurie suteikia prieigą prie daugiau nei vienos paslaugos ir profilius su „tikrais“ pirštų atspaudais, priešingai nei platformos „sintezuojami“ pirštų atspaudai.
Profilių naudojimas
Savo straipsnyje tyrėjai taip pat apibūdinakeli pavyzdžiai, kaip nusikaltėliai „ginkluoja“ šiuos profilius, kuriuos jie rado platformos klientų naudojamame slaptame „Telegram“ kanale. Vienos žinomos atakos metu užpuolikas aprašo, kaip konfigūruoti aukos el. Pašto dėžučių filtrus. Tikslas yra paslėpti „Amazon“ pranešimus, susijusius su užpuoliko pirkimais naudojant aukos platformos paskyrą.
Prekybos „skaitmeninėmis tapatybėmis“ pasekmės
Tačiau panašios rinkos egzistuoja ne tik Rusijoje.
Niujorke įsikūrusi bendrovė „IntSights“„Threat Intelligence“, skirta įgalinti verslą „gintis į priekį“, šiandien paskelbė išleidusi savo naujausią pranešimą „Skaitmeninis naršyklės identifikavimas: karščiausias naujas produktas juodojoje rinkoje“.
Ataskaitoje teigiama, kad „rinkos atsiradimas„Genesis“ 2018 m. lapkritį atkreipė dėmesį į naujo tipo pogrindinę „skaitmeninės tapatybės“ paslaugą. Šio tipo juodoji rinka siūlo pilną vartotojo žiniatinklio naršyklės pirštų atspaudų ir kompiuterio charakteristikų paėmimą, leidžiantį užpuolikui beveik nepriekaištingai apsimesti auka. „Tai suteikia skaitmeninės tapatybės pirkėjui galimybę pasiekti svetaines kaip kitam vartotojui ir apeiti pažangias tapatybės apsaugos paslaugas. Tyrime teigiama, kad tai apima prieigą prie el. pašto paskyrų (pvz., Google, Yahoo, Microsoft), socialinės žiniasklaidos profilių (pvz., Facebook, Twitter, LinkedIn), banko ir kredito kortelių sąskaitų (įskaitant PayPal), mažmeninės prekybos svetaines ir elektroninę prekybą (pvz., eBay). , „Amazon“, „Best Buy“, muzikos paslaugų („Spotify“, „Uber“), vyriausybinių paslaugų ir net vidinių puslapių prisijungti prie sistemos.
„Pagalvokite apie tai kaip apie skaitmeninįveido atpažinimo, tačiau užuot nuskaitę jūsų veidą, kad patvirtintų jūsų tapatybę, jie naudoja jūsų įrenginio savybes naršydami internete“, – teigia ataskaitos autoriai. Pasekmės yra bauginančios, nes tai suteikia galimybę kiekvienam įsibrauti ir imituoti vartotojo internetinę tapatybę, nes naudotojai paprastai saugo savo kredencialus savo naršyklėje (net ir finansinėse ir darbo svetainėse), kad būtų patogiau.
„Šių maskaradų taktikos naudojimas išeinane tik sukčiavimu ir finansiniais nusikaltimais. Įsilaužėliai gali nusitaikyti į konkrečias įmones, ieškodami jų darbuotojų; pedofilai gali nusitaikyti į vaikus ir jais apsimetinėti, ieškodami aukų, kurios lankosi žinomose vaikų svetainėse; o žvalgybos agentūros gali ieškoti įvairių vyriausybės pareigūnų pagal savo vidinius prisijungimo puslapius“.
„IntSights“ taip pat pažymėjo, kad „Richlogs“, naujas„Genesis“ konkurentas prisijungė prie pirmaujančių tamsiųjų prekybos platformų gretų. „Kaip ir „Genesis“ prekyvietė, „Richlogs“ renka ir parduoda pavogtus žiniatinklio naršymo įrenginių skaitmeninius pirštų atspaudus (t. y. IP adresą, OS informaciją, laiko juostą, naudotojo elgesį). Šios svetainės leidžia pirkėjui apsimesti teisėtu interneto vartotoju ir apeiti standartinius saugos protokolus, siūlant visišką kredencialų prieigą prie bet kurios svetainės, kuri buvo saugoma aukos naršyklėje.
Arielis Einhorenas, tyrimų vadovasIntSights, pabrėžia: „Skaitmeninės tapatybės keliamas įsibrovimo į aukos gyvenimą lygis kelia nerimą. Tai ne tik kreditinės kortelės, banko sąskaitos ar asmeninė informacija. Skaitmeninė tapatybė suteikia kibernetiniams nusikaltėliams galimybę beveik visiškai perimti kažkieno tapatybę internete. Tai apima viską, pradedant žiūrėjimo išlaidomis, stebint kasdienius kelionės maršrutus ir mokesčių informacijos peržiūrą “. Ji pridūrė, kad kuo didesnis aukos skaitmeninis pėdsakas, tuo labiau užpuolikas gali ją apsimetinėti. „Skaitmeniniai asmens tapatybės dokumentai, parduodami„ Richlogs “ir„ Genesis “, suteikia pilną skaitmeninį asmens piršto atspaudą ant plokštelės, suteikdami begales galimybių sukčiauti, sukčiauti, vagystėms ir prieigai prie aukos privatumo“.
Kaip apsisaugoji?
„IntSights“ pateikė patarimų, kaip apsaugoti jūsų organizaciją nuo skaitmeninės tapatybės sukčiavimo:
- Nuolat stebėkite skaitmeninės tapatybės rinkas.Matomumas ir supratimas yra aktyvumo raktaiapsauga. „Šių rinkų stebėjimas gali padėti identifikuoti pažeistus asmenis ankstyvoje stadijoje (pavyzdžiui, viename iš vidinių prisijungimo puslapių), kad galėtumėte atidžiau stebėti to puslapio srautą ir (arba) patobulinti patvirtinimo metodus, kai vartotojai prisijungia.“
- Įgalinti dviejų veiksnių autentifikavimą.„Antrojo (ar net trečiojo) kintamojo užklausavartotojo patikrinimas įsilaužėliams apsunkina paskyrų įsilaužimą. Tai gali apimti mobilųjį patikrinimą arba atsakymų į papildomus saugumo klausimus, kuriuos žinos tik klientas ar darbuotojas “.
- Reguliariai atnaujinkite pirštų atspaudų ėmimo protokolus.Jei jūsų įmonė naudoja skaitmeninius spaudiniuspirštu, norėdami patikrinti klientus ar vartotojus, reguliariai atnaujinkite šiuos protokolus ir pridėkite papildomų autentifikavimo taškų, kad neatsiliktumėte nuo vagystės versijos atnaujinimų.
- Nuolat išvalykite slapukus ir naršymo istoriją."Slapukų išvalymas ir naršymo istorijaapriboja jūsų „skaitmeninės istorijos“ kiekį ir todėl nekelia pavojaus papildomoms svetainėms ir (arba) profiliams, jei jūsų prietaisas užkrėstas “.
- Reguliariai keiskite slaptažodžius.Tai visada yra geriausia kibernetinio saugumo praktika, ir ji tikrai tinka ir čia. Slaptažodžių keitimas ir slaptažodžių pakartotinio naudojimo užkirtimas gali žymiai sumažinti įsilaužimo riziką.
Taip pat skaitykite
Kasmetinė misija Arktyje baigėsi ir duomenys nuvilia. Kas laukia žmonijos?
Pamatykite artimiausius Saulės paviršiaus kadrus
Koronavirusai išmoko imituoti žmogaus imuninius baltymus ir apgauti kūną