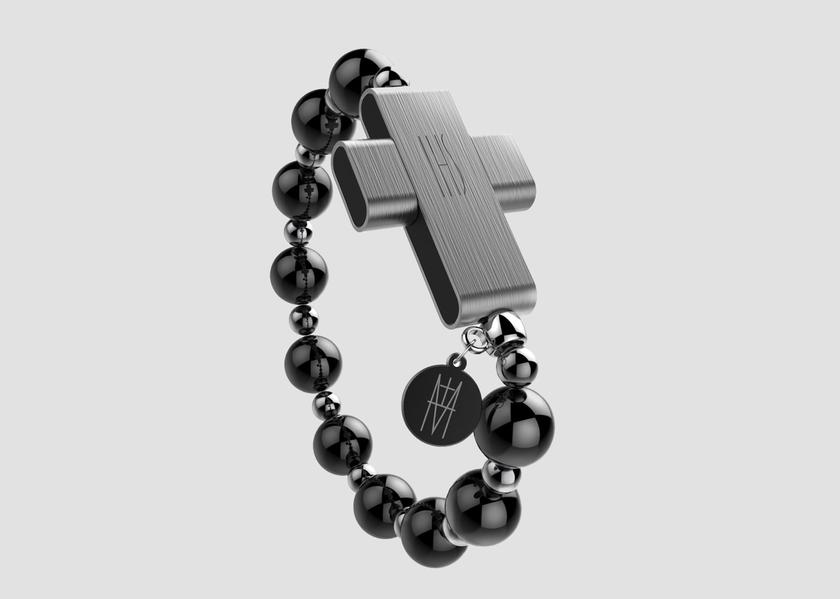
Prieš kelias dienas Vatikanas pristatė elektroninius rožinio karoliukus su „protingu“ eRosary kryžiumi, kurie skirti
Kaip tai veikia
Kibernetinio saugumo specialistui pavyko įsilaužtieRosary naudojant patentuotą programą Click to Pray, kuri tik per 15 minučių sinchronizuoja dvasinį įrenginį su Popiežiaus pasaulinio maldos tinklo serveriais.

</ img>
Tam jam tereikėjo adresopaštas, susietas su eRosary. Po to įsilaužėlis gavo prieigą prie paskyros ir visų vartotojo asmeninių duomenų: gimtadienio, lyties, ūgio, svorio, nuotraukos, taip pat vietos duomenų.
Be to, po to, kai įsilaužėlis sugebėjo ištrinti vartotojo abonementą.

</ img>
Pažeidžiamumą atradęs specialistas susisiekė su kūrėjais ir papasakojo apie problemą. Pažeidžiamumas buvo greitai ištaisytas.