„Informacijos saugumo rinka yra neefektyvi ir konservatyvi“
- Kodėl sustojai ties
Antonas:Dirbau vienoje didžiausių kiaulienos gamintojų Rusijoje. Jis buvo užsakomasis informacijos saugumo (IS) ekspertas, analizavęs įmonės vidinio tinklo saugumą. Imitavo potencialaus užpuoliko veiksmus siekiant užfiksuoti įmonės tinklą ir pagrindines verslo sistemas. Kiaulių ferma, tiksliau, visi kartu – ferma, gamykla ir įmonės biurai – vienas ryškiausių mano projektų. Jūs net neįsivaizduojate, kaip viskas yra automatizuota ir kiek potencialus įsilaužėlis gali tai paveikti, ką aš padariau. Mano užduotis šiame projekte buvo pabrėžti pagrindines problemas ir pateikti rekomendacijas dėl ištaisymo. Deja, negaliu atskleisti detalių – NDA.
 Antonas Bočkarevas
Į IB įstojau iškart po vidurinės mokyklos.Nors išbandžiau daug veiklų IT srityje, nuo informacijos saugumo niekada toli nenuėjau, esu entuziastas. Man startuolis yra mano gyvenimo darbas, galimybė patobulinti rinką dydžiu. Dirbdama šioje srityje nuo vyresniųjų metų vis labiau supratau, kad rinka yra neefektyvi ir konservatyvi. Ji nėra kuo lankstesnė, o apie verslo procesų efektyvumą nekyla klausimų. Rinka priešinasi verslo procesų pokyčiams, pirmiausia dėl vadovų profesinės deformacijos, kurie stengiasi išvengti bet kokių pokyčių, vertindami juos kaip papildomą riziką.
Kuo daugiau dirbau pramonės įmonėse,tuo geresnės buvo problemos. Esu atlikęs visiškai skirtingus vaidmenis iš skirtingų rinkos pusių ir manau, kad galiu tai padaryti geriau. Esminis dalykas yra tai, kad paslaugų rinkos ateitį matome informacijos saugumo srityje paslaugų modelyje. Tai tarsi taksi rinka, kurią agregatoriai padarė tobulesnę.
– Artemui turiu tą patį klausimą: kodėl iš finansų sektoriaus perėjai į kibernetinį saugumą? Koks jūsų vaidmuo projekte?
Artem:Kai dirbi didelėje įmonėje, nematai savo darbo rezultatų. Dažnai dirbi komandoje, tave apdraudžia, tu apdrausi. Čia jau kita istorija – jei ko nepadarysi, tai ir nebus. Yra daug daugiau savirealizacijos galimybių. Visada norėjau išbandyti save startuolyje, ypač pramonėje, kuri man atrodė įdomi.
 Artemas Nalivaiko
Esame maža įmonė, mums nėra sunkuvaidmenų atskyrimas. Daugiau dalyvauju galutinio produkto kūrime, pristatymuose, derybose. Ypatingas ačiū Naujosios ekonomikos mokyklos bendruomenei – jie padėjo man patikėti savimi. Kai bet kada galite užduoti klausimą žmonėms, kurie sukūrė verslą daugybėje skirtingų šalių, tai ne tik labai naudinga, bet ir motyvuoja! Tad ant pirmtakų grėblio neužlipome, buvome įsitikinę, kad startuoti galima ir be investuotojo. Svarbiausia, kad buvau įsitikinęs, kad idėja veikia ir yra paklausi.
— Kaip žmogus mokosi kibernetinio saugumo? Ar įsilaužėlis elgiasi atvirkščiai?
Antonas:Kibernetinio saugumo mokymai iš esmės skiriasi nuo programuotojo mokymo, visiškai kitoks mąstymas. Universitetai turi specialybių, jie suteikia pagrindą, vektorių profesiniam judėjimui, to užtenka. Tačiau darbas šioje srityje yra daug entuziastų, kurie čia gimsta iš praktikos ir savarankiško mokymosi. Žinoma, mes irgi mokomi programuoti, bet visai ne taip, kaip programuotojai.
Turime savo įsilaužėlių konferencijas ir bendruomenes.Kibernetinis saugumas nėra IT dalis, o tik sritis, kuri daug sutampa su IT. Kai kurie smalsūs entuziastai į saugą ir iš IT patenka per daug savarankiškai įgytų žinių ir įgytos teisinės praktikos susijusiuose darbuose ar įsilaužėlių konkursuose. Specializuotas aukštasis išsilavinimas nėra būtinas, bet pageidautinas.
„Informacijos saugumo problemos nebuvo sprendžiamos daugelį metų“
– Kada supratote, kad jums reikia platformos, kuri atrenka informacijos saugumo rangovus?
Antonas: Informacijos saugos paslaugų rinkoje matau daug problemų, jos nesprendžiamos metų metus. Pagrindinė – tarpininkų grandinė, situacija, kai tūkstančio atlikėjų paslaugas parduoda 10 tūkst.
Informacijos saugumas yra labai svarbi sritis, kurioje klaidų kaina yra didelė.Galite atvykti pas specialistą tiesiogiai, bet kaip užtikrinti tinkamą garantijų lygį? Informacijos saugumas nėra masinė paslauga, ji negali būti pagrįsta teigiamais atsiliepimais. Todėl tapome ne šiaip paieškos platforma, o visaverčiu tarpininku, vertėju iš verslo kalbos į technologijų kalbą. Padedame surašyti techninę užduotį, sudaryti sutartis visų šalių interesais, patikrinti teisėtumą, rangovo kvalifikaciją ir atlikti nepriklausomą darbų rezultatų ekspertizę. Negalima tiesiog surinkti klientų ir atlikėjų į vieną vietą, reikia aktyvaus tarpininko, kuris galėtų valdyti procesą. Visa mano karjera – tai istorija apie tokios paslaugos poreikį.
 „IS yra kritinė sritis, kurioje klaidų kaina yra didelė“
— Kodėl klientai su specialistais nebendrauja tiesiogiai?
Antonas:Tiesioginėje sąveikoje kyla daug pavojų abiem šalims, todėl tarpininkai tuo pasinaudoja. Rinka vystėsi gana chaotiškai, todėl taip ir atsitiko, mūsų startuolio tikslas yra sulaužyti šią pasenusią schemą.
Artem: Mūsų verslo tikslas yra pakeisti šią situaciją. Didžiulis rangovų ir pardavėjų sluoksnis mažina rinkos efektyvumą ir kelia kainas. Dėl to verslas tampa labiau pažeidžiamas.
– Kaip tikrinate, ar atlikėjas bus sąžiningas ir profesionalus? Kokie jūsų būdai tai patikrinti?
Antonas:Nesileidžiant į smulkmenas, informacijos saugumo bendruomenė nėra tokia didelė, o dažniausiai galime rasti, pavyzdžiui, buvusius atlikėjo kolegas. Jei jame buvo kokių nors neigiamų dalykų, mes apie tai sužinosime. Patirtis rinkoje yra gana orientacinė.
— Ar galite pateikti tipinio užsakymo pavyzdį, suKokius prašymus jums pateikia įmonės? Kokius sprendimus jiems siūlote? Ar jie turi kokių nors konkrečių pageidavimų jiems reikalingiems atlikėjams?
Antonas: Užsakymai labai individualūs.Kai kurie prašymai mums buvo netikėti. Tipiškos yra svetainių, programų saugumo patikros, įsiskverbimo testai, saugumo įrankių nustatymas, socialinė inžinerija – tai labai populiarios paslaugos rinkoje. Tačiau velnias slypi detalėse – daugelis užsakymų turi specifiką, į kurią būtina atsižvelgti dirbant su klientu ir skaičiuojant darbo sąnaudas. Yra unikalių užklausų, kaip taisyklė, tai lemia kliento verslo ypatumai. Pavyzdžiui, itin konkurencingose rinkose pramoninis šnipinėjimas laikomas pagrindine grėsme, todėl privatumo rizika yra aktualiausia. Logistikos ir gamybinės įmonės visų pirma stebi veiklos tęstinumą, todėl joms aktualiausios yra prieinamumo rizikos.
Į kokias bendroves norite nukreipti? Ar mažos įmonės šiandien susiduria su tokia pat rizika kaip ir didelės įmonės?
Artem:Visų pirma – smulkaus ir vidutinio verslo įmonėms viena iš mūsų užduočių yra padaryti informacijos saugos paslaugas prieinamas. Įvairių pramonės šakų įmonės turi savo specifiką, dabar mes stengiamės, kad mūsų „dėžutės“ pasiūlymai būtų išskirtiniai konkrečiai pramonės šakai.
Šios paslaugos yra brangios, jei susisiekiatedidelės informacijos saugos įmonės arba sistemų integratorius. Sunku įvardyti vidutines išlaidas, nes tai visas paslaugų sluoksnis, įvertinamas pagal konkrečių atlikėjų darbo sąnaudas. Dabar daugumai įmonių informacijos saugumo rizikos tampa akivaizdžios ir jos jau yra pasirengusios tam leisti pinigus, tačiau jei paslaugų kaina jų verslui kyla. Priešingu atveju jiems lengviau prisiimti šią riziką.
Grėsmės rinkoje yra maždaug tokios pačiosvisi, bet paprastai didelės įmonės jau turi patirties informacijos saugumo srityje ir supratimą, ko joms reikia. Be to, didelės įmonės yra įdomesnis užpuolikų taikinys. Smulkioms įmonėms tokį supratimą dažnai reikia formuoti – deja, dažnai jis ateina suvokus rizikas.
— Su kokio pobūdžio informacinėmis grėsmėmis šiandien susiduriate dažniausiai? Su kokiomis grėsmėmis susidoroti sunkiausia?
Antonas: Prarandami svarbūs duomenys.Būtina atskirti vidines ir išorines grėsmes, kurios reikalauja skirtingų prevencinių priemonių. Jei reikėtų pabrėžti ką nors konkretaus, kalbėčiau apie kliento duomenų praradimo grėsmę. Dažnai net ir elektroninio pašto archyvo praradimas gali padaryti didžiulę žalą verslui. Sunkiausia kovoti su žmogiškuoju faktoriumi – vienas atidarytas sukčiavimo el. laiškas gali sukelti daug problemų. Tinkamai nustačius prieigos teises įmonėje, žalą galima sumažinti iki minimumo. Tačiau žmogus visada yra labiausiai pažeidžiama sistemos dalis.
– Nemanai taip dėl populiarumokibernetinis saugumas tapo populizmu - kiekviena programa rašo, kad jiems rūpi vartotojų saugumas (nors tai nėra faktas, kad viskas yra gerai). Ar manote, kad dėl to vartotojai buvo mažiau kritiški ir mažiau susirūpinę savo saugumu?
Antonas: Oho, saugumas pagaliau išpopuliarėjo! Tikiuosi, ši mada padės išmušti didelius biudžetus ir pritraukti į šią sritį protingesnių specialistų.
Neseniai įvykęs „Yandex.Food“ nutekėjimas parodė, kad net pagarbiausias požiūris į saugumą nėra panacėja. Nemanau, kad jie pradėjo mažiau galvoti apie saugumą, iki populiarinimo viskas buvo dar blogiau.
„Universalaus kvantinio kompiuterio išradimas yra gana toli“
— Ar dabar kvantinės technologijos kelia realią grėsmę įmonėms?
Antonas:Jų nėra ir dar ilgai nebus. Iki universalaus kvantinio kompiuterio išradimo dar toli. Tačiau jau dabar yra galimybė rinktis postkvantinius algoritmus, kurie bus diegiami standartiniuose šifravimo įrankiuose ir bus palaikomi dauguma šiuolaikinių programinės įrangos. Todėl, laimei, šioje srityje skydas pasirodys daug greičiau nei kardas. Pokvantinio šifravimo algoritmų paskelbimo tikimės per artimiausius 2–3 metus, o universalaus kvantinio kompiuterio sukūrimo – ne anksčiau kaip 2030 m.
Kita vertus, kvantinės technologijos jau seniai nebėra tik ažiotažas, todėl tai, be jokios abejonės, yra mūsų ateitis. Tik klausimas, kada jis ateis.
— O kokiose srityse kardas gali pasirodyti greičiau už skydą?
Antonas:Nulinės dienos pažeidžiamumai atsiranda reguliariai – tai atvejis, kai kardas pasirodo greičiau. Tačiau jų įtaką turėtų sušvelninti papildomos kompensacinės universalios priemonės. Per ateinančius 5-10 metų padidėjęs vyriausybinių įsilaužėlių grupių finansavimas gali sukelti papildomų grėsmių ir komercinėje rinkoje.
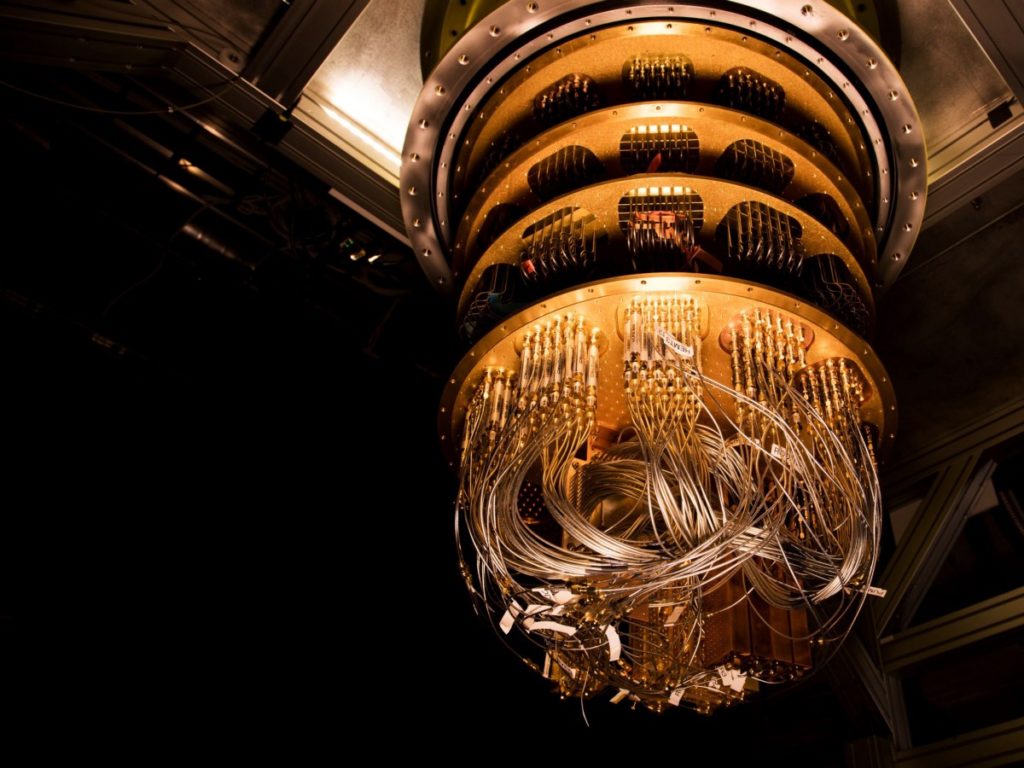 „Universalaus kvantinio kompiuterio išradimas yra gana toli“
– Kaip matote savo idealų produktą?Ar tai tokia svetainė kaip „Profi“, kur paprasti klientai ieškos rangovų informacijos saugumo srityje? Ar esate tikri, kad tai tokia populiari paslauga ir kad jūsų svetainė bus populiari?
Artem:Tai visai ne „Pro“, nes mūsų pagrindinis dalykas nėra atlikėjo telefono numeris ir gyvenimo aprašymas. Atlikėjų patikra yra viena iš svarbiausių platformos paslaugų, nes tame pačiame „Profi“ atliekama visa patikra tai, kad vardas ir nuotrauka yra patikrinti pagal pase. Ar tai testas?
Mūsų idealus produktas yra paprastas ir suprantamas„dėžutė“ klientui, kurioje atsižvelgiama į visus jo poreikius, nepriverčia pernelyg giliai pasinerti į techninius niuansus. Tuo pačiu „dėžutė“ yra subalansuota, jau atsižvelgiama į jo verslo ypatumus, pramonės specifiką, esamas grėsmes ir gali būti suformuluota pagal konkrečią užklausą.
Mums svarbu ne tik pagaminti gerą produktą,ir kuo veiksmingiau kurti savo paramą nuo pagalbos rengiant technines specifikacijas, sutartis, pirminį bendravimą su rangovu ir baigiant galutinės ataskaitos parengimu. Ateityje norime išmokti juos generuoti automatiškai.
Apskritai saugos tarnybos yra visas sluoksnispaslaugų, atsižvelgiant į natūralų informacijos saugumo rinkos augimą ir tarptautinės situacijos išprovokuotą augimą, esame įsitikinę, kad užsakymų platformoje bus daugiau nei pakankamai.
Kas šiuo metu jus labiausiai domina jūsų darbe? Ką norite pakeisti šioje srityje? Kaip „trečioji šalis“ turėtų tai paveikti?
Artem:Norime, kad informacijos saugumo rinka būtų kuo efektyvesnė, skaidresnė ir saugesnė. Tai gana jautri sritis, kurioje daugelis procesų grindžiami pasitikėjimu. Pavadinčiau tai taip: „geriausia verslo praktika suprantama rinkos praktika“.
Puikiai žinome, kad visada būsime viduryje – tarp verslo ir informacijos saugumo ekspertų. O mums labai svarbu, kad abi pusės suprastų viena kitą ir būtų patenkintos.
Kaip išorinės aplinkybės veikiavyksta informacijos saugumo srityje? Ką pakeitė pandemija ir įvykiai nuo vasario 24 d.? Pavyzdžiui, kaip apsaugoti darbuotojus, kurie dirba nuotoliniu būdu? Kaip apsisaugoti nuo šauniausių pasaulio įsilaužėlių atakų ar kibernetinių grėsmių?
Antonas:Naujų grėsmių neatsirado, jos tiesiog labai išaugo, kaip ir klaidos kaina. DDOS yra istorija apie aparatinę įrangą, daugiausia tiekėjo pusėje arba apie išorinę paslaugą. Idealiu atveju įsilaužimas turėtų būti nepelningas arba kuo mažiau tikėtinas. Bet bet kuri sistema visada bus pažeidžiama.
Nuotolinių darbuotojų saugumaskaip ir likusieji. Įdarbinimo stadijoje skirtumų nėra, tačiau požiūris į darbo vietų kūrimą skiriasi. Šiuolaikinės prieigos kontrolės priemonės leidžia sumažinti nuotolinio darbo riziką iki paprastų biuro darbuotojų lygio, nebent, žinoma, prieigos kontrolės nustatymus patikėsite profesionalams.
— Kokios problemos, klaidingi supratimai ir mitai įmonių saugumo srityje egzistuoja šiandien? Kurie iš jų yra pavojingiausi nuolatiniams vartotojams ir jūsų klientams?
Antonas:„Neturime ką gintis“ – tokių komentarų vis dar randama, komentarų čia nėra. „Mums viskas gerai, dar nebuvome nulaužti! — įsilaužimas ne visada pastebimas iš karto, įmonė apie tai gali nežinoti ilgai, priklausomai nuo užpuolikų tikslų.
Kartais klientai sako:„Niekas mumis nesidomi“, bet dažniausiai užpuolikai bando nulaužti viską ir užsidirbti pinigų iš visko, ką gali pasiekti. Todėl niekas jūsų tikslingai neieškos, tiesiog užkabins ant liestinės.
„Dabar verslas pajuto daug rizikų, kurios anksčiau nebuvo rimtai svarstomos“
– Kaip patekote į Innopolį? Kodėl jums to prireikė ir kaip tai padeda tobulėti?
Antonas: Į Innopolį atėjome sąmoningai.Norėjome pasinaudoti specialiosios ekonominės zonos privalumais, Rusijoje jų jau pakankamai. Innopolį pasirinkome vien dėl to, kad čia mažiau potencialių konkurentų nei Skolkovo mieste ir maloni IT miesto atmosfera. Gimiau ir augau Kazanėje, Innopolyje lankiausi su spektakliais, čia mokėsi mano draugai, tai irgi man padarė įtaką.
Innopolis mums pirmiausia padeda viešųjų ryšių srityje. Padeda ryšiai su kitais rezidentais startuoliais, pavyzdžiui, rezidentų vaikinai nupiešė dvi prašmatnias reklamas!
Artem:Paprastai SEZ siekia investuotojų, darbuotojų ar ryšių. Ir visada – už galimybę mokėti mažiau mokesčių, tai labai daug ir valstybei, ir įmonei. Iš minėtųjų mus labiausiai domina ryšiai, bendruomenė – darbuotojų kolektyve neturime, o pradiniame etape nusprendėme nepritraukti investuotojo. Dabar įmonė statoma mūsų lėšomis. Po kurio laiko ieškosime investuotojo, bet norėtume tai padaryti daug vėliau.
Kiek laiko galite investuoti į projektą? Kiek metų dar reikia investicijų, kad pradėtų atsipirkti, kokiame etape pradėsite ieškoti investuotojų?
Artem:Svarbu ne pinigai, o kaip juos panaudoti. Galėjome padaryti viską, ką padarėme dabar, išleisdami dešimt kartų daugiau ir tiesiog uždėję problemas pinigais. Vietoj to turėjome daug nemokamos arba palyginti pigios reklamos. Tai ne partizaninė rinkodara, o kažkas ideologiškai artimo.
Projektas nereikalauja didelių investicijų. Mums nereikia dešimčių ar šimtų milijonų rublių. „Infobez“ yra apie pasitikėjimą ir jei galite tai išbandyti pirkti - tai labai brangu ir be garantijųrezultatas. Kartą sėdėjome su Antonu ir galvojome, kam mums gali prireikti investuotojo pinigų. Supratome, kad tokių dalykų yra, bet jie nėra raktas į rezultatą.
– Kaip planuojate prisitaikyti prie to, kas vyksta dabar – sankcijų, izoliacijos? Kaip vertinate paramos priemones, kurioms Vyriausybė jau pritarė?
Artem:Stengiamės išnaudoti šią situaciją, nes saugumo tema tapo aktualesnė. Įmonės patyrė daug rizikų, kurių anksčiau rimtai nesvarstė. Didelių įmonių nutekėjimai ir įsilaužimai padidino jų paranoją ir norą dirbti su savo saugumu. Rinka auga dar sparčiau nei anksčiau.
Kai kurių situaciją apsunkino sankcijos ir izoliacijaprofilio programinė įranga, uždara prieiga prie užsienio klientų ir reklamos platformos. Bet paramos priemonės po truputį pradedamos diegti, jos mums atrodo visai naudingos. Jau patekome į akredituotų IT įmonių registrą ir pasinaudosime kai kuriais pasiūlymais.
Kokie tavo tikslai ateinantiems keleriems metams?
Artem:Dabar pagrindinis mūsų tikslas – pradėti stabilius pardavimus. Tuo pačiu užsiimti geriausia paslauga – efektyviausia, siūlanti geresnes paslaugas geriausiomis kainomis lyginant su kitomis šalimis. Tai turėtų būti suprantama ir skaidri – mes ne tik apie pardavimą, bet patariame, pasakojame ir stengiamės padėti žmonėms išsiugdyti pagrindines informacijos saugumo kompetencijas.
Antonas:Tikime, kad mūsų platformos pateikimas į rinką suteiks informacijos saugumo paslaugas bet kuriam klientui. Mums tai yra būdas pakeisti informacijos saugumo rinką Rusijoje, padaryti ją skaidresnę, suprantamesnę, prieinamesnę ir sąžiningesnę.
Skaityti daugiau:
Beždžionių raupai tampa pasauliniu virusu: kodėl jie taip greitai perduodami
Visatoje vyksta kažkas keisto: kaip paaiškinti Hablo konstantos neatitikimus
Diagnozė per minutę: kaip IT keičia sveikatos priežiūrą