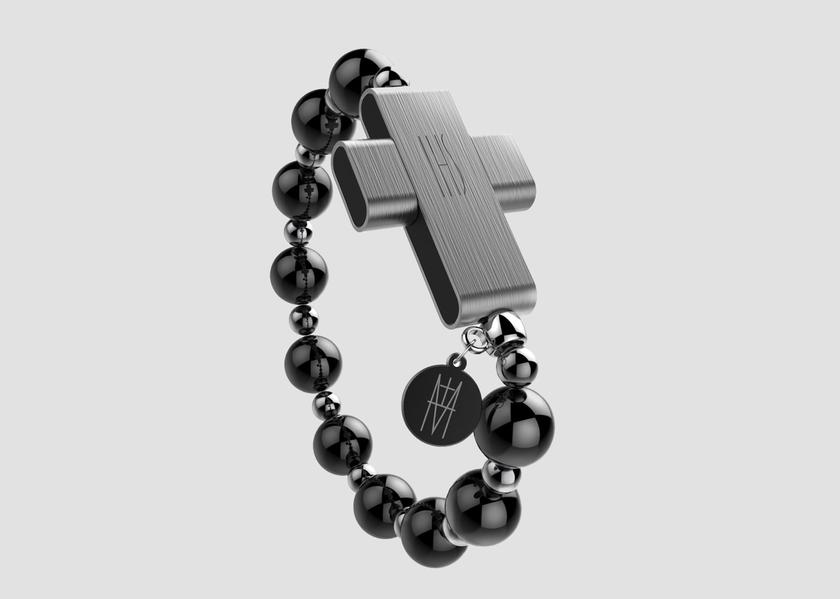
Pirms dažām dienām Vatikāns prezentēja elektroniskās rožukroņa krelles ar “gudru” eRožukroņa krustu, kas paredzētas
Kā tas darbojas
Kiberdrošības speciālists varēja uzlauzteRosary, izmantojot patentēto lietojumprogrammu Click to Pray, kas sinhronizē garīgo ierīci ar pāvesta vispasaules lūgšanu tīkla serveriem tikai 15 minūtēs.

</ img>
Lai to izdarītu, viņam bija nepieciešama tikai adresee-pasts, kas saistīts ar eRosary. Pēc tam hakeris ieguva piekļuvi kontam un visiem lietotāja personas datiem: dzimšanas dienai, dzimumam, augumam, svaram, fotoattēlam, kā arī atrašanās vietas datiem.
Turklāt pēc tam, kad hakeris varēja izdzēst lietotāja kontu.

</ img>
Speciālists, kurš atklāja ievainojamību, sazinājās ar izstrādātājiem un pastāstīja viņiem par problēmu. Ievainojamība tika ātri novērsta.