Probleem met authenticatiesystemen
De online economie is afhankelijk van gebruikersnamen en wachtwoorden. Zij
Het is niet verwonderlijk dat banken en andere digitaleservices hebben meer geavanceerde authenticatiesystemen ontwikkeld die op meer vertrouwen dan alleen dat gebruikers hun wachtwoord kennen. Een persoon heeft bijvoorbeeld zijn eigen eToken.
eToken (uit Engels elektronisch - elektronisch en Engels.token - teken, token) - middelen voor persoonlijke authenticatiehulpmiddelen in de vorm van USB-sleutels en smartcards, evenals softwareoplossingen die deze gebruiken. Dergelijke penningen worden ook in Rusland verkocht.
Het proces waarin de gebruiker zich bevindten wachtwoord en persoonlijk token, staat bekend als multi-factor authenticatie (MFA). Ja, het beperkt de mogelijkheid van cybercriminaliteit enorm, maar het heeft ook zijn nadelen. Omdat het veel rompslomp met zich meebrengt, aarzelen veel gebruikers om zich voor het token te registreren, waardoor er maar weinig mensen gebruik van maken.
Is er een alternatief?
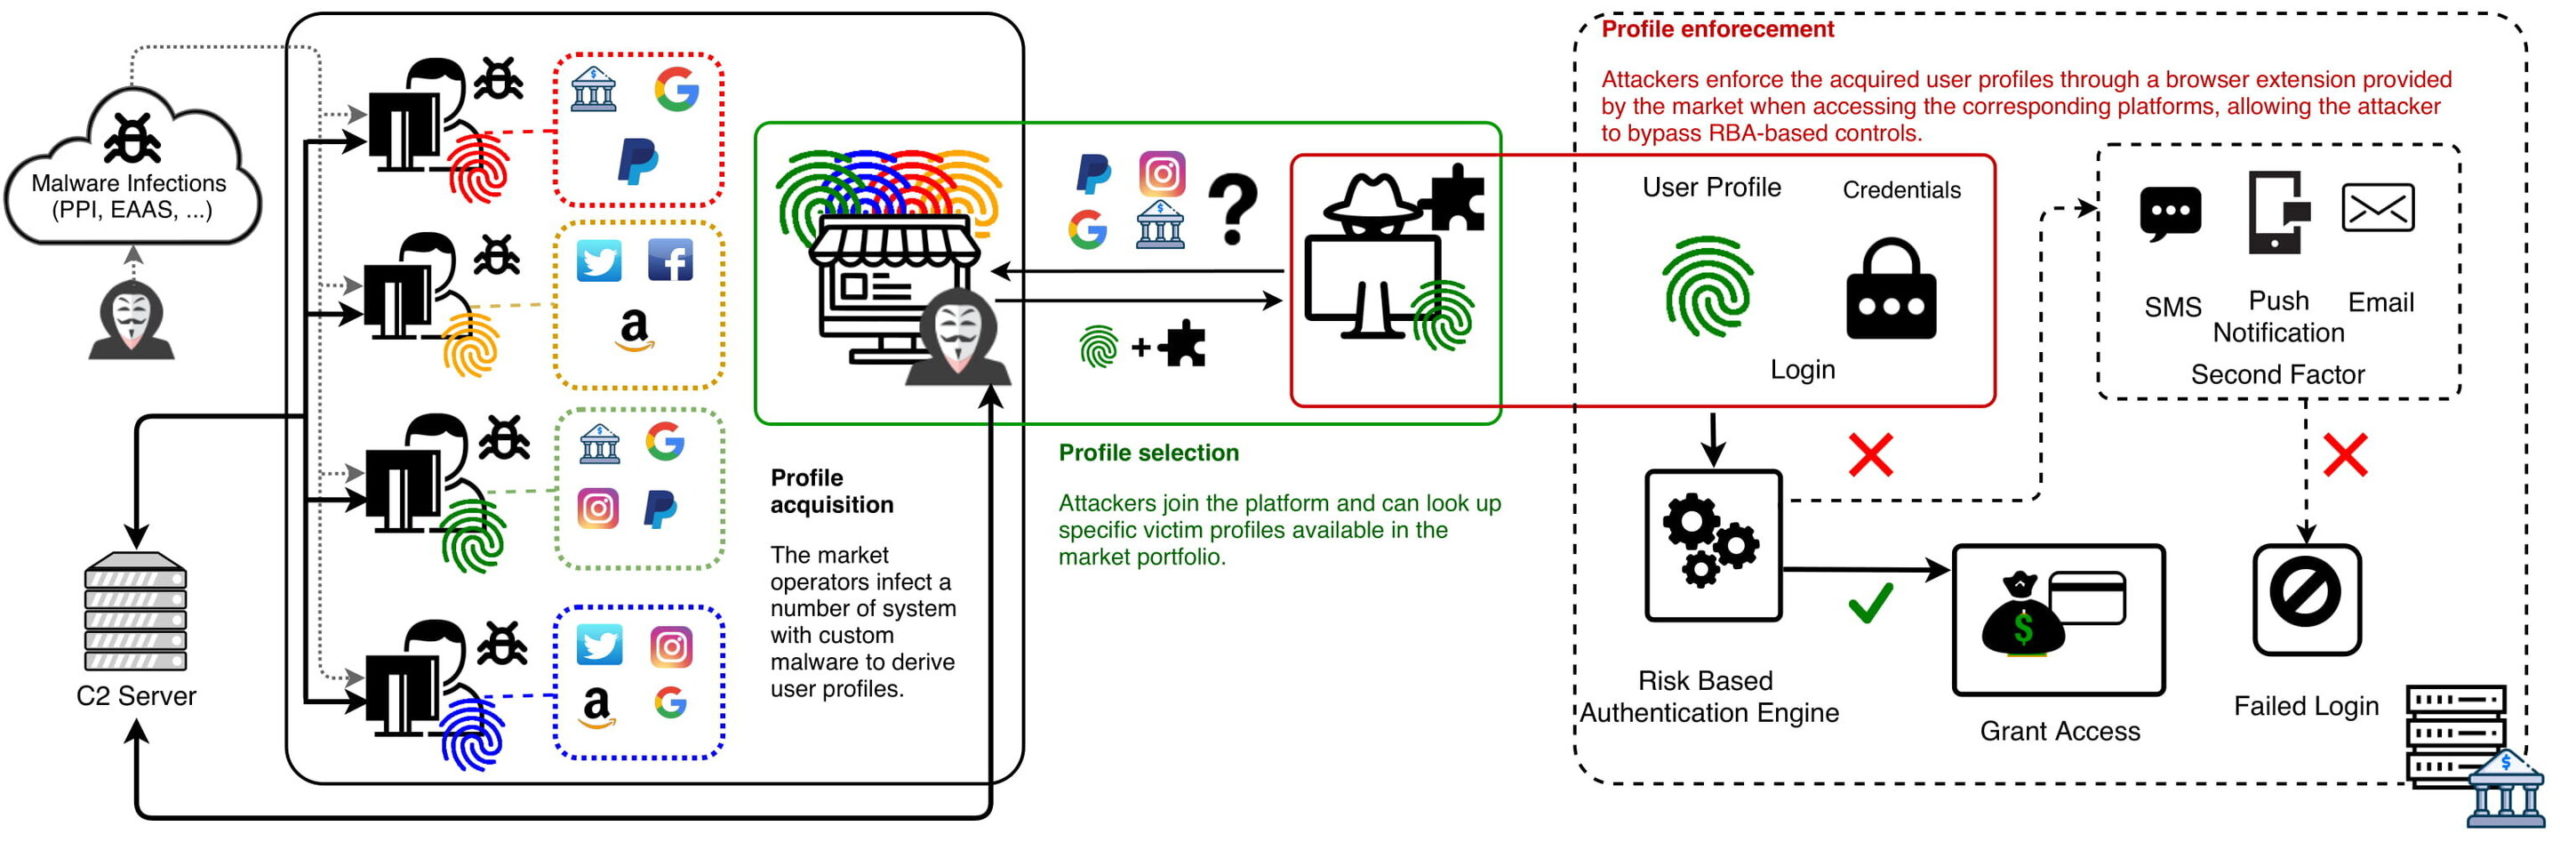
Om dit probleem op te lossen, onlangseen alternatief authenticatiesysteem is populair geworden in diensten zoals Amazon, Facebook, Google en PayPal. Dit systeem, bekend als Risk Based Authentication (RBA), kijkt naar de vingerafdrukken van een gebruiker om iemands inloggegevens te verifiëren. Ze kunnen technische basisinformatie bevatten, zoals het type browser of besturingssysteem, maar ook het gedrag van de gebruiker. Het gaat om de beweging van de muis, de locatie en zelfs de snelheid waarmee de toetsen worden ingedrukt. Als de vingerafdruk overeenkomt met wat er van de gebruiker wordt verwacht - op basis van het eerdere gedrag - mag hij onmiddellijk inloggen met alleen zijn gebruikersnaam en wachtwoord. Anders is aanvullende authenticatie met een token vereist.
Natuurlijk kwamen cybercriminelen snel op de proppenmanieren om RBA te omzeilen door phishingkits te ontwikkelen die ook vingerafdrukken bevatten. Ze vinden het echter moeilijk om hier een efficiënt en winstgevend bedrijf van te maken. Een van de redenen is dat deze gebruikersprofielen in de loop van de tijd en tussen services veranderen en moeten worden verzameld via aanvullende phishing-aanvallen.
Zich voordoen als een andere persoon als een dienst
Onlangs hebben wetenschappers van de Technische UniversiteitEindhoven heeft bewijs gevonden van een grootschalige en zeer complexe markt die deze beperkingen lijkt te overwinnen. De marktplaats, gevestigd in Rusland, biedt meer dan 260.000 gedetailleerde gebruikersprofielen samen met andere inloggegevens zoals e-mailadressen en wachtwoorden.
“Het unieke karakter van deze ondergrondse websiteis niet alleen de schaal, maar ook dat alle profielen voortdurend worden bijgewerkt, dit betekent dat ze hun waarde behouden”, legt Luca Allodi uit, een onderzoeker in de Security Group van de Faculteit Wiskunde en Informatica, die samen met Ph.D. Student Michele Campobasso was verantwoordelijk voor het onderzoek.
Klanten kunnen de database doorzoeken,om precies de internetgebruiker te selecteren die ze willen targeten. Dit maakt zeer gevaarlijke gerichte phishing-aanvallen mogelijk. Overigens kunnen kopers op deze zwarte markt software krijgen die gekochte gebruikersprofielen automatisch downloadt naar gerichte websites.
Luca Allodi, TU/e-onderzoeker
 Credit: Technische Universiteit Eindhoven.
Om het systematische karakter te benadrukkenwebsite bedachten Allodi en Campobasso de term impersonation as a service (IMPaaS), in navolging van bekende cloud computing-diensten zoals SaaS (software as a service) en IaaS (infrastructuur as a service).
"Voor zover wij weten, is dit de grootste en meest geavanceerde criminele markt waarop deze diensten systematisch worden aangeboden."
Marktonderzoek was niet eenvoudig, benadrukken zeonderzoekers. Om toegang te krijgen tot de lijsten met beschikbare gebruikersprofielen, moesten de onderzoekers speciale uitnodigingscodes verkrijgen die bestaande gebruikers gebruiken. Het verzamelen van gegevens was ook moeilijk - platformexploitanten speurden actief "frauduleuze" accounts op. De onderzoekers besloten ook om de echte naam van de site geheim te houden om het risico op vergelding door marktdeelnemers te minimaliseren.
Prijs van een “virtuele persoonlijkheid”
De prijs van de "virtuele identiteit" van de gebruiker voorde handelsvloer varieert van $ 1 tot ongeveer $ 100. Toegang tot cryptocurrency-profielen en platforms voor elektronische geldoverdrachten lijkt het meest waardevol. "Alleen al het hebben van ten minste één cryptocurrency-profiel verdubbelt bijna het gemiddelde profiel", zegt Allodi.
Een andere belangrijke factor die de prijs verhoogt is...dit is de rijkdom van het land waarin de gebruiker zich bevindt. “Dit is logisch: aanvallers die gebruikersprofielen willen imiteren en er geld mee willen verdienen, hechten meer waarde aan profielen die meer financieel gewin kunnen opleveren, en deze zijn vooral te vinden in ontwikkelde landen”, zegt Campobasso.
Gebruikersprofielen worden ook zeer gewaardeerd,die toegang bieden tot meer dan één dienst, en profielen met "echte" vingerafdrukken, in tegenstelling tot vingerafdrukken die door het platform worden "gesynthetiseerd".
Profielen gebruiken
In hun artikel beschrijven de onderzoekers ookeen paar voorbeelden van hoe criminelen deze profielen "bewapenen", die ze vonden op het geheime Telegram-kanaal dat door de klanten van het platform werd gebruikt. Bij een bekende aanval beschrijft een aanvaller hoe hij filters moet configureren voor de e-mailpostvakken van het slachtoffer. Het doel is om meldingen van Amazon te verbergen met betrekking tot aankopen die door de aanvaller zijn gedaan met behulp van het platformaccount van het slachtoffer.
Gevolgen van het verhandelen van "digitale identiteiten"
Vergelijkbare markten bestaan echter niet alleen in Rusland.
IntSights, een in New York gevestigd bedrijfThreat Intelligence, bedoeld om bedrijven in staat te stellen 'vooruit te blijven', kondigde vandaag de release aan van het laatste rapport van het bedrijf, 'Identifying Digital Browsers: The Hottest New Product on the Black Market'.
Het rapport stelt dat “de opkomst van een marktGenesis vestigde in november 2018 de aandacht op een nieuw type ondergrondse ‘digitale identiteit’-dienst. Dit type zwarte markt biedt volledige vingerafdrukken van de webbrowser en computerkenmerken van een gebruiker, waardoor een aanvaller zich vrijwel feilloos kan voordoen als het slachtoffer. “Dit geeft de koper van een digitale identiteit de mogelijkheid om als een andere gebruiker toegang te krijgen tot websites en geavanceerde identiteitsbeschermingsdiensten te omzeilen.” Het onderzoek stelt dat dit onder meer toegang omvat tot e-mailaccounts (bijv. Google, Yahoo, Microsoft), sociale mediaprofielen (bijv. Facebook, Twitter, LinkedIn), bank- en creditcardaccounts (inclusief PayPal), websites voor detailhandel en e-commerce (bijv. eBay , Amazon, Best Buy), muziekdiensten (Spotify), mobiliteitsapps (Uber), overheidsdiensten en zelfs interne inlogpagina's.
“Zie het als digitaal"gezichtsherkenning, maar in plaats van je gezicht te scannen om je identiteit te verifiëren, gebruiken ze de eigenschappen van je apparaat om op internet te surfen", suggereren de auteurs van het rapport. De implicaties zijn beangstigend, omdat dit iedereen de mogelijkheid geeft om de online identiteit van een gebruiker binnen te dringen en te imiteren, aangezien gebruikers hun inloggegevens doorgaans in hun browser opslaan (zelfs voor financiële en zakelijke websites) voor het gemak.
‘Het gebruik van deze maskeradetactieken komt naar vorendan fraude en financiële misdaden. Hackers kunnen zich richten op specifieke bedrijven door te zoeken naar hun werknemers; pedofielen kunnen zich richten op kinderen en zich voordoen als kinderen door naar slachtoffers te zoeken die bekende kinderwebsites bezoeken; en inlichtingendiensten kunnen zoeken naar verschillende overheidsfunctionarissen op basis van hun interne inlogpagina’s.”
IntSights merkte ook op dat Richlogs een nieuwGenesis-concurrent heeft zich aangesloten bij de toonaangevende dark trading-platforms. “Net als de Genesis-marktplaats verzamelt en verkoopt Richlogs gestolen” digitale vingerafdrukken van webbrowsers (d.w.z. IP-adres, OS-informatie, tijdzone, gebruikersgedrag). Met deze sites kan de koper zich voordoen als een legitieme online gebruiker en de standaardbeveiligingsprotocollen omzeilen door volledige inlogtoegang te bieden tot elke site die in de browser van het slachtoffer is opgeslagen.
Ariel Einhoren, hoofd onderzoekIntSights, benadrukt: “Het niveau van inbraak in het leven van het slachtoffer door middel van digitale identiteit is alarmerend. Het gaat niet alleen om creditcards, bankrekeningen of persoonlijke informatie. Digitale identificatie geeft cybercriminelen de mogelijkheid om de identiteit van iemand anders op internet bijna volledig te onderscheppen. Dit omvat alles, van het bekijken van uitgaven tot het bijhouden van dagelijkse reisroutes en het bekijken van belastinginformatie. " Ze voegde eraan toe dat hoe groter de digitale voetafdruk van het slachtoffer, hoe meer de aanvaller haar kan nabootsen. "Digitale ID's, zoals verkocht op Richlogs en Genesis, bieden een volledige digitale vingerafdruk van een persoon op een bord, wat eindeloze mogelijkheden biedt voor fraude, fraude, diefstal en toegang tot de privacy van het slachtoffer."
Hoe bescherm je jezelf?
IntSights heeft tips gegeven om uw organisatie te beschermen tegen digitale identiteitsfraude:
- Houd de digitale identiteitsmarkten voortdurend in de gaten.Zichtbaarheid en bewustwording zijn de sleutel tot proactiefbescherming. "Door deze markten te volgen, kunt u gecompromitteerde personen in een vroeg stadium identificeren (bijvoorbeeld op een van uw interne inlogpagina's), zodat u het verkeer naar die pagina beter kunt volgen en / of de verificatiemethoden kunt verbeteren wanneer gebruikers inloggen."
- Schakel tweefactorauthenticatie in."Verzoek om de tweede (of zelfs derde) variabele voorgebruikersverificatie maakt het voor hackers moeilijker om accounts te hacken. Dit kan mobiele verificatie zijn of het geven van antwoorden op aanvullende beveiligingsvragen die alleen de klant of medewerker zal weten. "
- Update de vingerafdrukprotocollen regelmatig.Als uw bedrijf digitale prints gebruiktvinger om klanten of gebruikers te verifiëren, deze protocollen regelmatig bij te werken en extra authenticatiepunten toe te voegen om de updates van de stealer-versie bij te houden.
- Wis consequent uw cookies en browsegeschiedenis."Cookies en browsegeschiedenis wissenbeperkt de hoeveelheid van uw "digitale geschiedenis" en brengt daarom geen extra websites en / of profielen in gevaar als uw apparaat geïnfecteerd raakt. "
- Wijzig wachtwoorden regelmatig.Dit is altijd een best practice op het gebied van cyberbeveiliging, en dat geldt hier zeker ook. Het wijzigen van wachtwoorden en het voorkomen van hergebruik van wachtwoorden kan het risico op hacking aanzienlijk verminderen.
Lees ook
De jaarlijkse missie in het noordpoolgebied is afgelopen en de gegevens zijn teleurstellend. Wat staat de mensheid te wachten?
Bekijk de dichtstbijzijnde opnamen van het oppervlak van de zon
Coronavirussen hebben geleerd menselijke immuunproteïnen na te bootsen en het lichaam te misleiden