
Hoe meer schandalen rond het lekken van persoonlijke gegevens in de wereld, hoe meer gegevens zich in de handen bevinden
Vise of the Regulator and the Magic Wand
Een paar maanden geleden introduceerde GoogleEen opensource-tool waarmee bedrijven minder gegevens over hun gebruikers kunnen verzamelen. Het zal bedrijven in staat stellen big data te verzamelen en te analyseren zonder gebruikers te identificeren. Google zegt dat het ontwikkelen van een dergelijke tool een complexe taak is en dat hun open source-oplossing het werk voor programmeurs zal vereenvoudigen, gebruikersgegevens zal beschermen en ervoor zal zorgen dat bedrijven de voordelen die het werken met big data biedt niet verliezen. Een lepel voor het avondeten, als je bedenkt hoeveel problemen bedrijven zijn overkomen als gevolg van de omgang met persoonlijke gegevens.
Wat zijn Europese, wat zijn nu Amerikaanse bedrijvenbang voor datalekken zoals vuur. GDPR legt een boete op voor ongeautoriseerde relaties met gebruikersgegevens uit Europa tot EUR 20.000.000 of tot 4% van de jaarlijkse wereldomzet in het voorgaande boekjaar, indien dit groter is.
Voor het eerste jaar van de wet ontvingen de EU-autoriteiten144 376 verzoeken en klachten over de verwerking van gegevens en onthulden 89 271 schendingen. In totaal bedroegen de boetes 56 miljoen euro. 50 miljoen euro viel op Google, de Franse autoriteiten waren van mening dat het bedrijf de AVG schendt.
In juni brak de luchtvaartmaatschappij het zoekmachinerecordBritish Airlines - $230 miljoen voor het lekken van persoonlijke gegevens van 380.000 passagiers, inclusief bankkaartnummers en CVV's. Zoals ZDNet schrijft, is dit misschien nog maar het begin: de toezichthouder doet al jaren onderzoek naar de manier waarop bedrijven met gegevens omgaan. Misschien liggen er nieuwe records om de hoek. Bedrijven moeten op hun beurt hun werk volledig opnieuw opbouwen met data. Volgens een van de eigen bronnen van de redactie op het gebied van microkredieten kostte het het bedrijf ongeveer zes maanden om zijn werk in overeenstemming te brengen met de AVG.
Een soortgelijke wet werd aangenomen in Californië. De California Consumer Privacy Act (CCPA) treedt in werking op 1 januari 2020, wordt beschouwd als zachter en is alleen van toepassing op bedrijven met een winst van $ 25 miljoen per jaar, en de boete is ongeveer $ 7500 en alleen op bewijs van misbruik van gegevens.
>Klanten uit de VS en Europa zijn een smakelijk hapje voorde meeste bedrijven in de westerse wereld. Het bedrijfsleven wordt steeds digitaler, dus zelfs een klein café in een uithoek van Europa met een eigen loyaliteitsprogramma zou mogelijk onder de reikwijdte van de AVG kunnen vallen en probeert zichzelf offline te beschermen met verklarende folders. Daarom zal Google met hun nieuwe opensource-project zelfs voor kleine bedrijven van pas komen. Hoe meer gebruikers het heeft, hoe beter de algoritmen zullen werken. En hoe kleiner de kans dat het bedrijf in de toekomst zal worden beschuldigd van het bespioneren van gebruikers.
Het geheim zit in het publieke domein
Aan de andere kant van dit verhaal staangebruikers. Zij zijn ook bang. Al vele jaren lekken er persoonlijke gegevens uit datingsites, hotels, ticketboekingsdiensten, klanten van operators en televisie. Bovendien worden open access databases regelmatig bekend. Vorig jaar lekte Alibaba’s database van 10 miljoen klanten online, 2,3 miljoen klanten van American Express India, 5,3 miljoen van Nixi Technology, 60 miljoen Amerikaanse kiezers uit de Elasticsearch-database (bron). De zoekmachine van Google weet waar 80% van de wereldbevolking naar op zoek is, hoe ze dat doen en hoe ze reageren op de informatie die ze vinden. Voor Google zijn gebruikers een commodity.
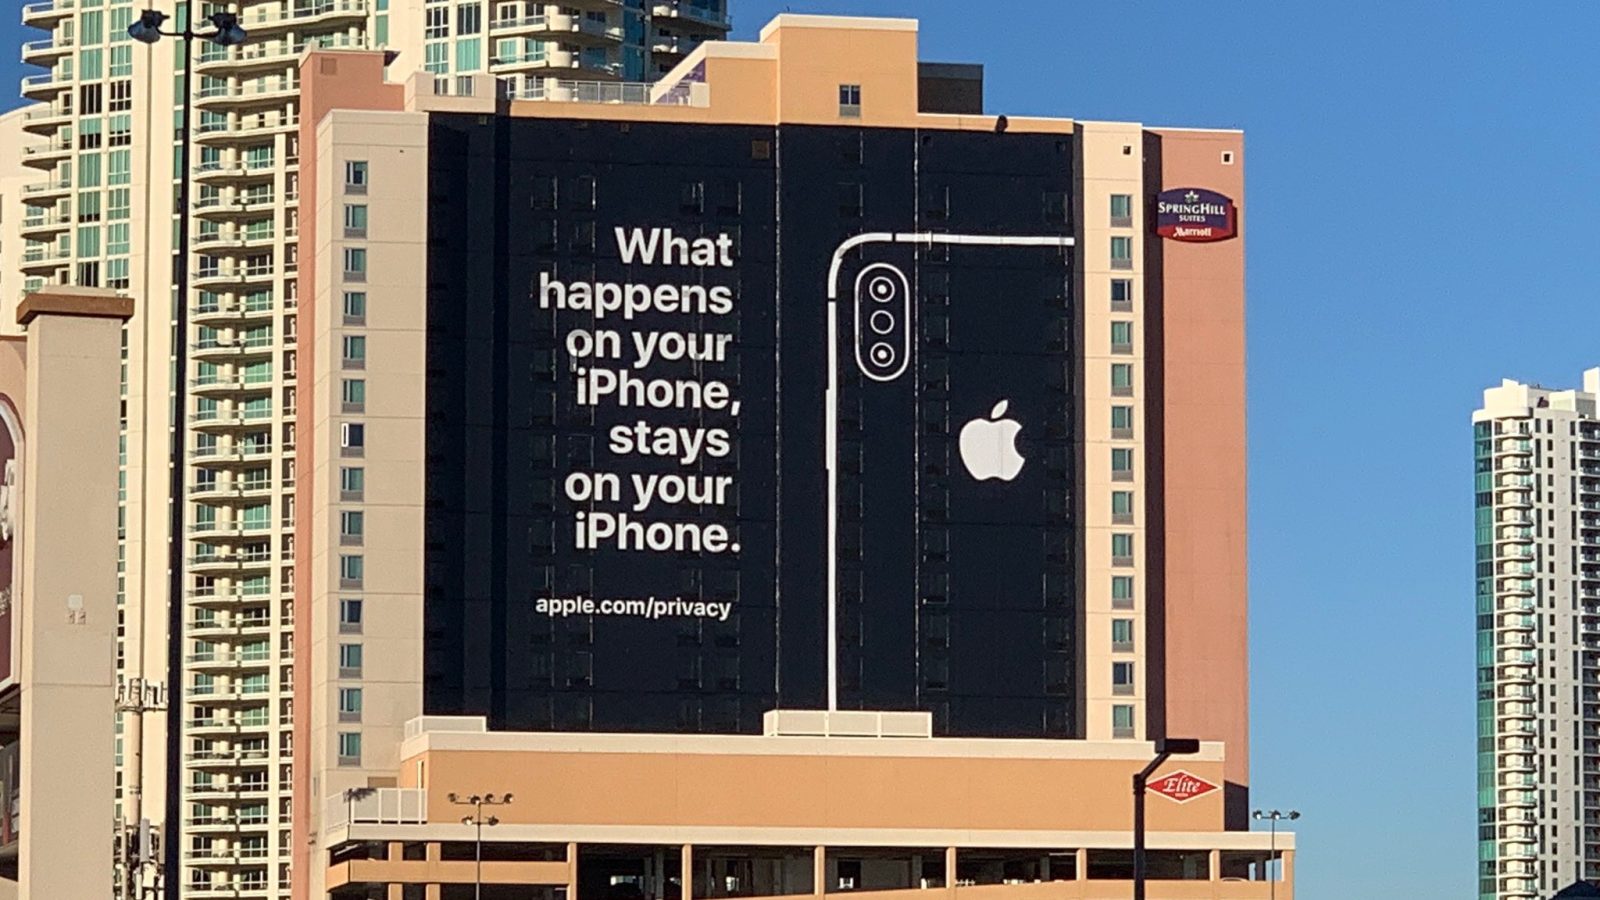
De gebruiker weet al dat zijn gegevens waardevol zijn voor bedrijven en wil deze niet delen. Je weet nooit wat er met hen zal gebeuren. In deze realiteit gaan dergelijke slogans goed.
</ img>
"Wat er op de iPhone gebeurde, blijft op de iPhone"
Evenals beloften van verbeterde privacy van Google en andere reuzen. Of dat ze het beter doen dan obscure cafés, winkels, etc.
Misschien wel het meest resonerende schandaal dat er isopen data was het lekken van gegevens van 50 miljoen Facebook-accounts ten gunste van Cambridge Analytica. Het verhaal werd ongeveer anderhalf jaar geleden voor het eerst gerapporteerd in The New York Times en The Guardian. Het werd door de media over de hele wereld verspreid en maandenlang kwamen er nieuwe feiten over deze zaak naar voren. Als gevolg hiervan kreeg het bedrijf in juni van dit jaar een boete van $ 5 miljard.
Leer het verhaal rondom de bijeenkomst kennenpersoonlijke gegevens in het Russisch zijn mogelijk in een interview op Liga.Tech met CEO van Cambridge Analytica Alexander Nix. Knicks vertelt hem hoe het bedrijf gegevens heeft verzameld. Facebook heeft een enorme database met informatie over gebruikersvoorkeuren verstrekt. Maar daarnaast moest ze serieus werk doen om gegevens over gebruikers te verzamelen. Nyx zegt dat ze met verschillende databases werkten, waarvan sommige 4000-5000 gegevenselementen per gebruiker, gekoppeld aan zijn naam en contacten. Dit is bijvoorbeeld een hobby, geslacht, werk, een favoriet tijdschrift, een golfclub, waar de gebruiker naartoe gaat, religieuze voorkeuren en smaken in eten. Dan kun je alleen maar fantaseren wat er nog meer in deze 4000-5000-elementen zit!
Databases werden verzameld door aggregators. Ze bevatten ook informatie over creditcards, klantenkaarten, kaartverkoopsystemen, sociale netwerken, enz.
Ten tijde van het interview in de VS werkte het opt-out-principe.- dat wil zeggen dat de gedownloade gegevens standaard beschikbaar zijn voor bedrijven, tenzij de gebruiker anders aangeeft. In de Verenigde Staten is dit in feite nog steeds zo, behalve in Californië. In Oekraïne en in veel landen van de wereld. De EU heeft haar gebruikers beschermd met de GDPR-richtlijn. Maar in feite is de wet alleen van toepassing op degenen die bereid zijn om persoonlijke informatie te behandelen onder de wet.
Toen Apple de Apple News + -service lanceerde, waarde gebruiker kan betaalde publicaties lezen voor $ 9,99, het bedrijf richtte zich onder meer op het feit dat gebruikersvoorkeurgegevens niet worden doorgegeven aan een derde partij en al het verkeer binnen de toepassing blijft. Analisten suggereren dat dit zal leiden tot erosie van mediamerken en de complicatie van inkomsten voor hen. Maar wat er op de iPhone gebeurt, blijft op de iPhone.
De lancering van Instant Articles op Facebook is ook gewordenhoofdpijn voor uitgevers - het sociale netwerk gaf prioriteit aan het uitgeven van materialen van dit formaat en het sloot ook het verkeer binnen het sociale netwerk. Zelfs Telegram heeft zijn eigen formaat voor het publiceren van artikelen binnen de dienst, maar hier heeft de gebruiker tenminste een keuze op welke link hij klikt. En dit heeft geen invloed op de rangorde.
Wanneer u in de winkel betaalt met Apple Payof Google Pay, worden uw betaalkaartgegevens verborgen voor de winkel, waardoor het minder waarschijnlijk is dat oplichters deze stelen. Ze worden op verschillende plaatsen gedeeltelijk of gecodeerd opgeslagen. Elke keer dat u inlogt met uw Google, Facebook en andere diensten op een kleine, dubieuze bron, hoeft u zich geen zorgen te maken dat uw persoonlijke gegevens worden gestolen (als u deze niet ergens specificeert) en tegen u worden gebruikt. In het beste geval kan hij aan uw “voetstappen” zien hoe u de site heeft gebruikt. Google, Facebook, enz. maken zich zorgen over de gegevensbeveiliging. Ze weten heel goed wat je de hele dag op internet doet. Zelfs in de incognitomodus.
Zelfs OLX. Als u iets op deze site koopt met de service "OLX Delivery", ontvangt het bedrijf dat de goederen naar u verzendt geen persoonlijke financiële gegevens. Deze informatie wordt opgeslagen op het platform. Het is handiger en veiliger, zegt OLX.
Wanneer er zoveel nieuws is over base-leaksgegevens van luchtvaartmaatschappijen, reisdiensten en andere grote en niet erg zakelijke, u wilt de gegevens gewoon ergens op een warme en comfortabele plek opslaan waar niemand ze krijgt. Hoe verder, hoe meer IT-reuzen deze plek worden, omdat ze meer en handiger tools hebben voor autorisatie, betalingen, aggregatie, etc. Nu worden ze de eerste voorstanders van privacy.
Geneeskunde is de volgende
Binnenkort beschikbaar voor enorme datasets van gedragOnline en offline gezondheidsgegevenssets worden toegevoegd. Slimme draagbare elektronica, die de gezondheid van de gebruiker analyseert, ontwikkelt zich en wordt een massaproduct. Geneeskunde is gedigitaliseerd - externe toegang tot specialisten verschijnt, gezondheidsindicatoren worden op sommige plaatsen al op afstand gemeten.
Je slimme armband of horloge is niet genoegsterk gelicentieerd om als medisch hulpmiddel te worden beschouwd. Maar dit betekent niet dat ze weinig weten over uw gezondheid of onnauwkeurig zijn in metingen. Dit betekent alleen dat regelgevers over de hele wereld (vooral de VS) geen problemen willen vanwege de nieuwe categorie apparaten en fabrikanten geen verantwoordelijkheid willen, omdat medische apparatuur andere, hogere eisen stelt aan ontwikkeling en productie. Daarom is dit voorlopig gewoon een slimme armband of een slim horloge. Zonder speciale verwachtingen van hem en zonder zijn speciale bescherming tegen de buitenwereld. Trouwens, hij geeft zijn gegevens waarschijnlijk door aan Google of Apple, omdat je toegang wilt hebben tot een samenvatting van je levensstijl?
Trouwens, als je voor de keuze staat van wievertrouw de opslag van uw medische persoonlijke gegevens toe aan een IT-gigant als Google of Apple of een plaatselijke kliniek - wie vertrouwt u eerder? Datalekken in de medische sector worden al jaren gesignaleerd. Alleen al in 2015 werden 253 gevallen geregistreerd, wat resulteerde in gegevensverlies van meer dan 112 miljoen records. Hoewel sommigen van hen in verband worden gebracht met het gewetenloos weggooien van papieren media, zullen er in de digitale wereld niet minder problemen zijn, omdat data-eigenaren – klanten van klinieken – laten zien dat het hen interesseert wie weet van hun ziekten.
In het droge residu
Slechts een paar jaar later vinden bedrijven het leukCambridge Analytica zou veel minder databases moeten verzamelen om toegang te krijgen tot dezelfde informatie als in 2015. We vertellen vrijwillig veel over onszelf, maar hier is al veel over geschreven en dit is een apart onderwerp. Maar het punt is dat we tegenwoordig steeds meer gegevens overdragen aan één individueel IT-bedrijf. Google of Apple weten al waar we heen gaan, wat we zoeken op internet, wat en waar we kopen, welke tijdschriften we lezen, hoe actief onze levensstijl is, waar we kaartjes kopen, wie onze buren zijn, waar we werken, enz. En het punt is niet eens dat deze gegevens nu allemaal samen vanaf één plek kunnen worden gestolen. Hoewel dit ook belangrijk is. Feit is dat IT-giganten echte vangers van digitale zielen zijn geworden. Als het al een paar jaar gebruikelijk is om te zeggen dat een smartphone meer over een persoon weet dan zijn naaste partner, dan hebben ze nu feitelijk onze digitale tweeling in handen. Een complete digitale tweeling in handen van verschillende bedrijven. Hij zal al onze verlangens, twijfels en angsten kennen, onze geschiedenis beter onthouden dan wij, leren hoe we een smartphone vasthouden, welke emoji we naar dierbaren sturen en wat we op dit moment voelen. Dit is in de geschiedenis van de mensheid nog nooit gebeurd. Welk sciencefictionfilmscenario zou volgens jou in de nabije toekomst werkelijkheid kunnen worden?