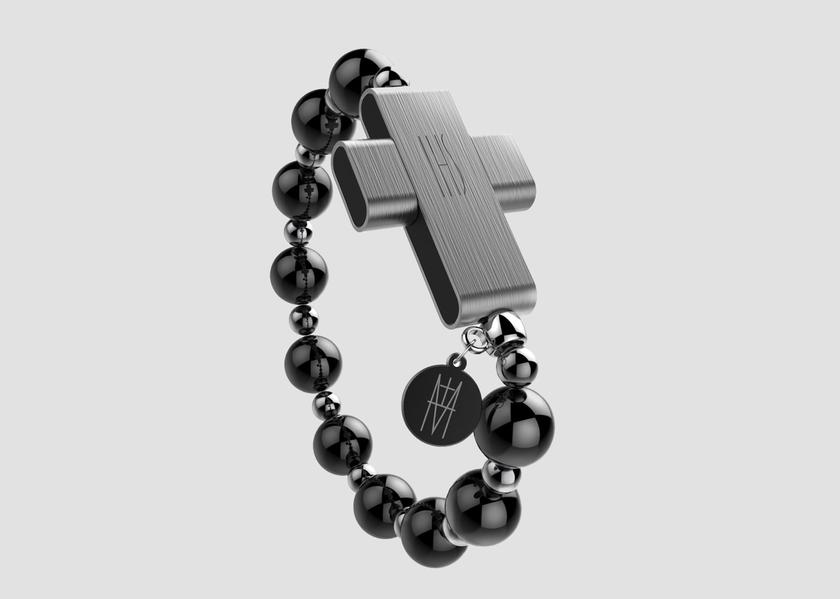
For noen dager siden presenterte Vatikanet elektroniske rosenkransperler med et "smart" eRosary-kors, som er designet for å
Hvordan det fungerer
En nettsikkerhetsspesialist klarte å hackeeRosary bruker den proprietære Click to Pray-applikasjonen, som synkroniserer den åndelige enheten med serverne til Pavens Worldwide Prayer Network på bare 15 minutter.

</ img>
For å gjøre dette trengte han bare en adressee-post knyttet til eRosary. Etter dette fikk hackeren tilgang til kontoen og alle brukerens personlige data: fødselsdag, kjønn, høyde, vekt, bilde, samt stedsdata.
I tillegg, etter at hackeren var i stand til å slette brukerkontoen.

</ img>
Spesialisten som oppdaget sårbarheten tok kontakt med utviklerne og fortalte dem om problemet. Sårbarheten ble raskt fikset.