Problem z systemami uwierzytelniania
Gospodarka online zależy od nazw użytkowników i haseł. Oni
Nic dziwnego, że banki i inne produkty cyfroweserwisy opracowały bardziej wyrafinowane systemy uwierzytelniania, które polegają nie tylko na znajomości hasła przez użytkowników. Na przykład osoba ma własny eToken.
eToken (z angielskiego electronic - electronic i English.token - znak, token) - środki osobistych narzędzi uwierzytelniających w postaci kluczy USB i kart chipowych, a także wykorzystujące je rozwiązania programowe. Takie żetony są również sprzedawane w Rosji.
Proces, w którym uczestniczy użytkownikoraz hasło i token osobisty, nazywane jest uwierzytelnianiem wieloskładnikowym (MFA). Tak, znacznie ogranicza możliwość cyberprzestępczości, ale ma też swoje wady. Ponieważ wiąże się to z wieloma problemami, wielu użytkowników niechętnie rejestruje się w celu uzyskania tokena, przez co niewiele osób z niego korzysta.
Czy jest alternatywa?
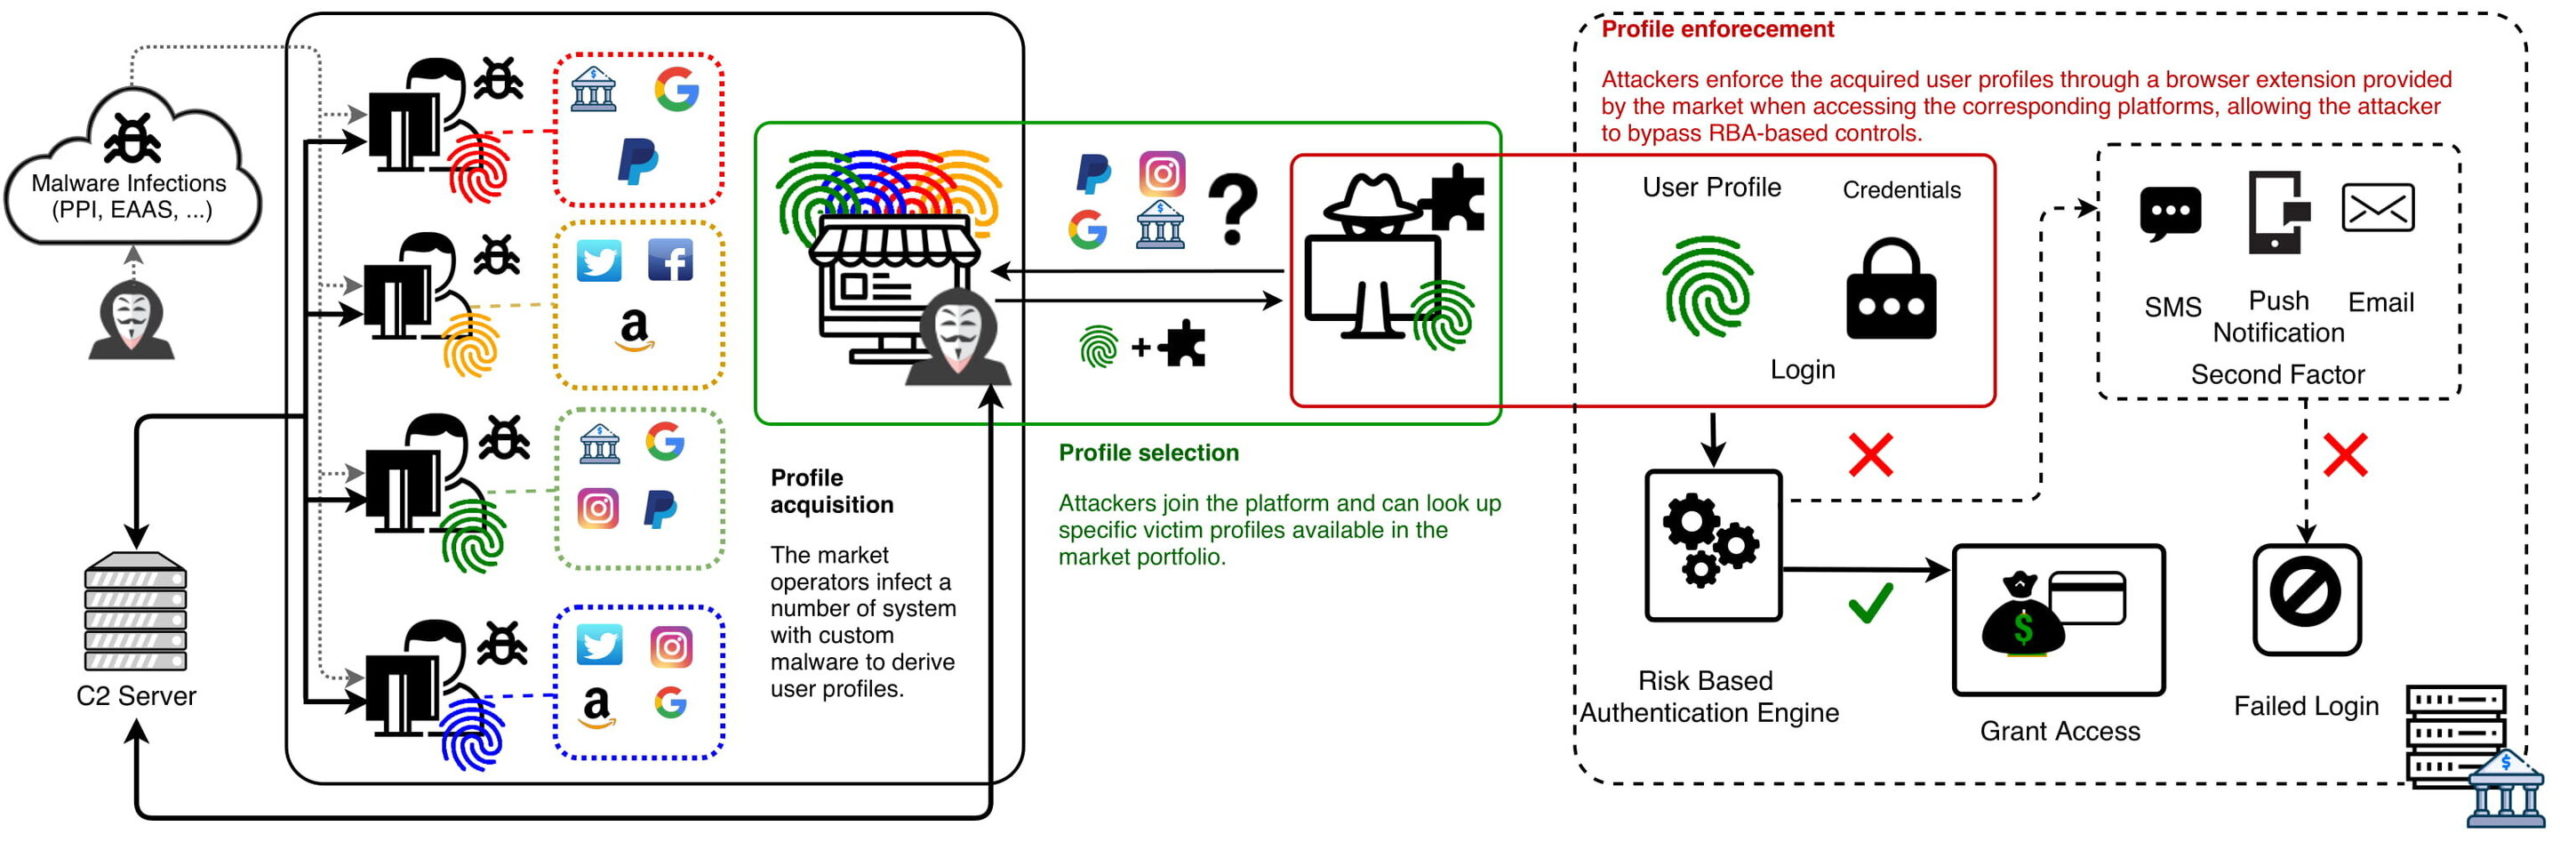
Aby rozwiązać ten problem, ostatnioalternatywny system uwierzytelniania stał się popularny w usługach takich jak Amazon, Facebook, Google i PayPal. Ten system, znany jako uwierzytelnianie oparte na ryzyku (RBA), sprawdza odciski palców użytkownika, aby zweryfikować czyjeś poświadczenia. Mogą zawierać podstawowe informacje techniczne, takie jak typ przeglądarki lub system operacyjny, a także zachowanie użytkownika. Chodzi o ruch myszy, jej lokalizację, a nawet szybkość, z jaką naciskane są klawisze. Jeśli odcisk palca odpowiada temu, czego oczekuje od użytkownika - na podstawie poprzedniego zachowania - może on natychmiast zalogować się, używając tylko swojej nazwy użytkownika i hasła. W przeciwnym razie wymagane jest dodatkowe uwierzytelnienie za pomocą tokena.
Oczywiście cyberprzestępcy szybko wymyślilisposoby na ominięcie RBA poprzez tworzenie zestawów phishingowych, które zawierają również odciski palców. Jednak trudno im przekształcić to w efektywny i zyskowny biznes. Jednym z powodów jest to, że te profile użytkowników zmieniają się w czasie i między usługami i muszą być gromadzone w ramach dodatkowych ataków phishingowych.
Udawanie innej osoby jako usługa
Niedawno naukowcy z Politechniki imW Eindhoven znaleziono dowody na istnienie dużego i bardzo złożonego rynku, który wydaje się przezwyciężać te ograniczenia. Rynek z siedzibą w Rosji oferuje ponad 260 000 szczegółowych profili użytkowników wraz z innymi danymi uwierzytelniającymi, takimi jak adresy e-mail i hasła.
„Wyjątkowość tej podziemnej strony internetowejnie tylko jego skala, ale także fakt, że wszystkie profile są stale aktualizowane, oznacza to, że zachowują swoją wartość – wyjaśnia Luca Allodi, pracownik naukowy w Grupie Bezpieczeństwa Wydziału Matematyki i Informatyki, który wraz z dr hab. Za badania odpowiedzialna była studentka Michele Campobasso.
Klienci mogą przeszukiwać bazę danych,aby dokładnie wybrać internautę, do którego chcą kierować reklamy. Pozwala to na bardzo niebezpieczne ukierunkowane ataki phishingowe. Nawiasem mówiąc, kupujący na tym czarnym rynku mogą uzyskać oprogramowanie, które automatycznie pobiera zakupione profile użytkowników do wybranych witryn internetowych.
Luca Allodi, badacz T U/e
 Źródło: Politechnika w Eindhoven.
Aby podkreślić systematyczny charakterstronie internetowej Allodi i Campobasso ukuli termin personifikacja jako usługa (IMPaaS), nawiązując do dobrze znanych usług przetwarzania w chmurze, takich jak SaaS (oprogramowanie jako usługa) i IaaS (infrastruktura jako usługa).
„O ile nam wiadomo, jest to największy i najbardziej wyrafinowany rynek przestępczy, na którym systematycznie oferowane są te usługi”.
Podkreślają, że badanie rynku nie było łatwebadacze. Aby uzyskać dostęp do list dostępnych profili użytkowników, badacze musieli uzyskać specjalne kody zaproszeń, z których korzystają obecni użytkownicy. Gromadzenie danych było również trudne - operatorzy platform aktywnie wyśledzili „fałszywe” konta. Badacze postanowili również zachować w tajemnicy prawdziwą nazwę strony, aby zminimalizować ryzyko odwetu ze strony operatorów rynku.
Cena wirtualnej osobowości
Cena „wirtualnej tożsamości” użytkownika zaparkiet waha się od 1 $ do około 100 $. Najcenniejszy wydaje się dostęp do profili kryptowalut i platform elektronicznych przekazów pieniężnych. „Posiadanie przynajmniej jednego profilu kryptowaluty prawie podwaja średni profil” - mówi Allodi.
Kolejnym ważnym czynnikiem wpływającym na wzrost ceny jest...jest to bogactwo kraju, w którym znajduje się użytkownik. „To ma sens: osoby atakujące, które chcą podszyć się pod profile użytkowników i zarabiać na nich, przywiązują większą wagę do profili, które mogą przynieść większe zyski finansowe, a takich spotyka się głównie w krajach rozwiniętych” – mówi Campobasso.
Wysoko cenione są również profile użytkowników,które zapewniają dostęp do więcej niż jednej usługi i profile z „prawdziwymi” odciskami palców, w przeciwieństwie do odcisków palców „syntetyzowanych” przez platformę.
Korzystanie z profili
W swoim artykule badacze również opisująkilka przykładów tego, jak przestępcy „uzbrajają” te profile, które znaleźli na tajnym kanale Telegramu używanym przez klientów platformy. W jednym ze znanych ataków atakujący opisuje, jak skonfigurować filtry dla skrzynek pocztowych ofiary. Celem jest ukrycie powiadomień od Amazon związanych z zakupami dokonanymi przez atakującego za pomocą konta platformy ofiary.
Konsekwencje handlu „tożsamościami cyfrowymi”
Jednak podobne rynki istnieją nie tylko w Rosji.
IntSights, firma z siedzibą w Nowym JorkuAnaliza zagrożeń, mająca na celu umożliwienie firmom „obrony naprzód”, ogłosiła dziś opublikowanie najnowszego raportu firmy „Identyfikowanie przeglądarek cyfrowych: najgorętszy nowy produkt na czarnym rynku”.
W raporcie stwierdza się, że „pojawienie się rynkuGenesis w listopadzie 2018 roku zwrócił uwagę na nowy rodzaj podziemnej usługi „cyfrowej tożsamości”. Ten rodzaj czarnego rynku umożliwia pełne odciski palców przeglądarki internetowej i właściwości komputera użytkownika, umożliwiając atakującemu niemal bezbłędne podszywanie się pod ofiarę. „Dzięki temu nabywca tożsamości cyfrowej może uzyskać dostęp do stron internetowych jako inny użytkownik i ominąć zaawansowane usługi ochrony tożsamości”. Z badania wynika, że obejmuje to dostęp do kont e-mail (np. Google, Yahoo, Microsoft), profili w mediach społecznościowych (np. Facebook, Twitter, LinkedIn), kont bankowych i kart kredytowych (w tym PayPal), stron internetowych handlu detalicznego i e-commerce (np. eBay) , Amazon, Best Buy), usługi muzyczne (Spotify), aplikacje mobilne (Uber), usługi rządowe, a nawet strony wewnętrzne zaloguj się do systemu.
„Pomyśl o tym jak o formacie cyfrowym„rozpoznawanie twarzy, ale zamiast skanować Twoją twarz w celu sprawdzenia tożsamości, wykorzystują właściwości Twojego urządzenia do przeglądania sieci” – sugerują autorzy raportu. Konsekwencje są przerażające, ponieważ daje to każdemu możliwość naruszenia i naśladowania tożsamości użytkownika w Internecie, ponieważ użytkownicy zazwyczaj przechowują swoje dane uwierzytelniające w swojej przeglądarce – nawet w przypadku witryn finansowych i służbowych – dla wygody.
„Wychodzi na jaw stosowanie taktyk maskaradywykraczające poza oszustwa i przestępstwa finansowe. Hakerzy mogą atakować określone firmy, szukając ich pracowników; pedofile mogą obierać za cel dzieci i podszywać się pod nie, szukając ofiar odwiedzających znane strony internetowe dla dzieci; agencje wywiadowcze mogą wyszukiwać różnych urzędników rządowych na podstawie swoich wewnętrznych stron logowania”.
IntSights zauważył również, że Richlogs, nowyKonkurent Genesis dołączył do grona wiodących ciemnych platform handlowych. „Podobnie jak rynek Genesis, Richlogs zbiera i sprzedaje skradzione” cyfrowe odciski palców urządzeń do przeglądania stron internetowych (tj. adres IP, informacje o systemie operacyjnym, strefa czasowa, zachowanie użytkownika). Witryny te umożliwiają kupującemu podszywanie się pod prawdziwego użytkownika Internetu i ominięcie standardowych protokołów bezpieczeństwa, oferując pełny dostęp do dowolnej witryny zapisanej w przeglądarce ofiary na podstawie danych uwierzytelniających”.
Ariel Einhoren, kierownik badańIntSights podkreśla: „Poziom ingerencji w życie ofiary zapewniany przez tożsamość cyfrową jest alarmujący. W grę wchodzą nie tylko karty kredytowe, konta bankowe czy dane osobowe. Identyfikacja cyfrowa daje cyberprzestępcom możliwość niemal całkowitego przechwycenia tożsamości innej osoby w Internecie. Obejmuje to wszystko, od kosztów przeglądania po śledzenie codziennych tras podróży i wyświetlanie informacji podatkowych”. Dodała, że im większy cyfrowy ślad ofiary, tym bardziej atakujący może się pod nią podszywać. „Cyfrowe identyfikatory, sprzedawane w Richlogs i Genesis, oferują kompletny cyfrowy odcisk palca osoby na talerzu, zapewniając nieskończone możliwości oszustwa, oszustwa, kradzieży i dostępu do prywatności ofiary”.
Jak się chronisz?
IntSights dostarczyło wskazówek, jak chronić Twoją organizację przed oszustwami dotyczącymi tożsamości cyfrowej:
- Stale monitoruj rynki tożsamości cyfrowej.Widoczność i świadomość to klucz do proaktywnościochrona. „Monitorowanie tych rynków może pomóc w identyfikacji osób, które zostały naruszone na wczesnym etapie (na przykład na jednej z wewnętrznych stron logowania), dzięki czemu można dokładniej śledzić ruch na tej stronie i/lub ulepszyć metody weryfikacji, gdy użytkownicy się logują”.
- Włącz uwierzytelnianie dwuskładnikowe."Żądanie drugiej (lub nawet trzeciej) zmiennej dla variableweryfikacja użytkownika utrudnia hakerom włamywanie się do kont. Może to obejmować weryfikację mobilną lub udzielanie odpowiedzi na dodatkowe pytania bezpieczeństwa, które zna tylko klient lub pracownik”.
- Regularnie aktualizuj protokoły pobierania odcisków palców.Jeśli Twoja firma korzysta z wydruków cyfrowychfinger, aby weryfikować klientów lub użytkowników, regularnie aktualizuj te protokoły i dodawaj dodatkowe punkty uwierzytelniania, aby nadążyć za aktualizacjami wersji złodzieja.
- Konsekwentnie czyść pliki cookie i historię przeglądania.„Usuwanie plików cookie i historii przeglądaniaogranicza ilość „historii cyfrowej” i dlatego nie naraża dodatkowych witryn i / lub profili na ryzyko, jeśli Twoje urządzenie zostanie zainfekowane.
- Regularnie zmieniaj hasła.Jest to zawsze najlepsza praktyka w zakresie cyberbezpieczeństwa i z pewnością ma zastosowanie również w tym przypadku. Zmiana haseł i zapobieganie ich ponownemu użyciu może znacznie zmniejszyć ryzyko włamań.
Czytaj także
Coroczna misja w Arktyce dobiegła końca, a dane są rozczarowujące. Co czeka ludzkość?
Zobacz najbliższe ujęcia powierzchni Słońca
Koronawirusy nauczyły się naśladować ludzkie białka odpornościowe i oszukiwać organizm