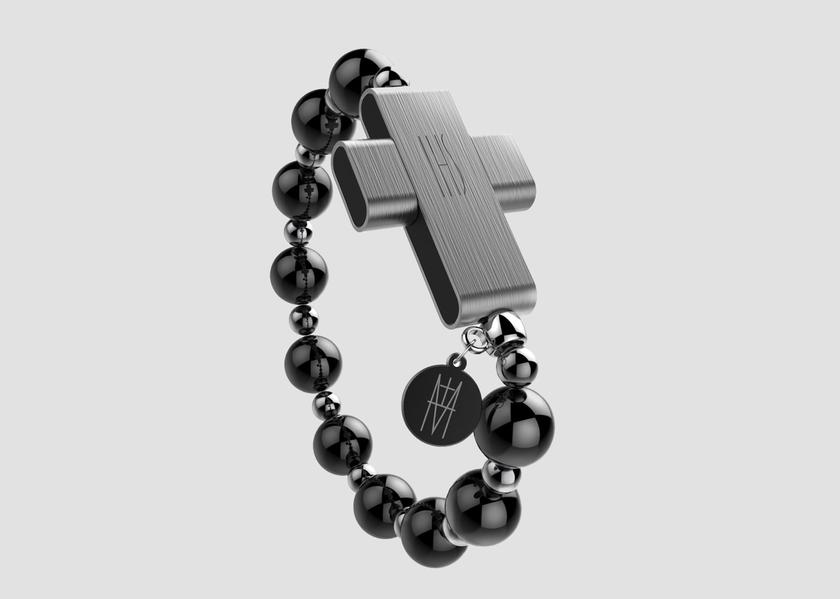
Kilka dni temu Watykan zaprezentował elektroniczne paciorki różańca z „inteligentnym” krzyżem e-Różańca, które mają za zadanie
Jak to działa
Specjalista ds. cyberbezpieczeństwa zdołał się włamaćeRóżaniec z wykorzystaniem autorskiej aplikacji Click to Pray, która w zaledwie 15 minut synchronizuje urządzenie duchowe z serwerami Papieskiej Światowej Sieci Modlitwy.

</ img>
Aby to zrobić, potrzebował jedynie adresue-mail połączony z eRosary. Następnie haker uzyskał dostęp do konta i wszystkich danych osobowych użytkownika: daty urodzin, płci, wzrostu, wagi, zdjęcia, a także danych o lokalizacji.
Ponadto po tym, jak haker mógł usunąć konto użytkownika.

</ img>
Specjalista, który odkrył lukę, skontaktował się z twórcami oprogramowania i poinformował ich o problemie. Luka została natychmiast naprawiona.