Phishing to dobrze znana technika inżynierii społecznej, która może przybierać różne formy: rozmowy telefoniczne,
Linki phishingowe prowadzące do złośliwych witrynczęsto zawarte w e-mailach, które wydają się pochodzić z zaufanych źródeł. Są wysyłane w wiadomościach w sieciach społecznościowych i aplikacjach takich jak Facebook i WhatsApp. Mogą nawet pojawiać się w wynikach wyszukiwania, wprowadzając użytkowników w błąd. Ustalenie, czy dana witryna stanowi próbę wyłudzenia informacji, może być dość trudne. Wiele z tych zasobów jest niemal identycznych z kopiowanymi witrynami. Wiadomości phishingowe są zwykle mniej skuteczne, ponieważ nowoczesna technologia rozpoznaje je jako spam. Jednak część z nich nadal ląduje w Twojej skrzynce odbiorczej.
Powód popularności phishingu jest jasny –cyberprzestępcy mogą atakować dużą liczbę osób jednocześnie. Aby przeciwdziałać masowym atakom użytkowników, specjaliści Avast korzystają z technologii sztucznej inteligencji (AI).
Wykrywanie phishingu za pomocą AI
Przestępcy tworzą strony internetowe, aby oszukiwać ludziktóre są bardzo podobne do rzeczywistych i niezawodnych zasobów. Często podobieństwo wizualne wystarczy, aby zmylić naiwnych użytkowników – z łatwością zostawiają oni swoje dane uwierzytelniające i inne poufne dane.
Teoretycznie cyberprzestępcy mogą to wykorzystaćstrony phishingowe zawierają te same obrazy, co oryginalne zasoby. Jednakże właściciele oryginalnych witryn mogą zobaczyć na swoich serwerach linki do zdjęć dostarczonych przez oszustów. Ponadto utworzenie dokładnej kopii witryny wymaga czasu i wysiłku. W takim przypadku cyberprzestępcy musieliby odtworzyć projekt w zasobie phishingowym, zwracając uwagę na każdy piksel. Dzięki temu kreatywnie podchodzą do zadania i tworzą strony bardzo podobne do oryginałów, ale jednocześnie posiadające drobne różnice, które dla przeciętnego użytkownika są ledwie zauważalne.
Avast ma sieć setekmiliony czujników dostarczających dane sztucznej inteligencji. Avast skanuje każdą witrynę odwiedzaną przez użytkowników i dokładnie bada popularność danych domen. Przy ocenie, czy strona powinna się załadować, brane są również pod uwagę inne czynniki, takie jak certyfikat witryny, wiek domeny i obecność podejrzanych tokenów w adresie URL.
Żywotność witryny phishingowej jest zazwyczaj bardzo dużamałe, a wyszukiwarki nie mają czasu na indeksowanie. Znajduje to odzwierciedlenie w ocenie domeny. Jego popularność i historia mogą być również pierwszymi oznakami, czy strona jest bezpieczna, czy złośliwa. Po sprawdzeniu tych informacji i porównaniu ich z cechami wizualnymi system stwierdza, czy witryna może być zaufana.
 Wersja phishingowa strony logowania Orange.fr
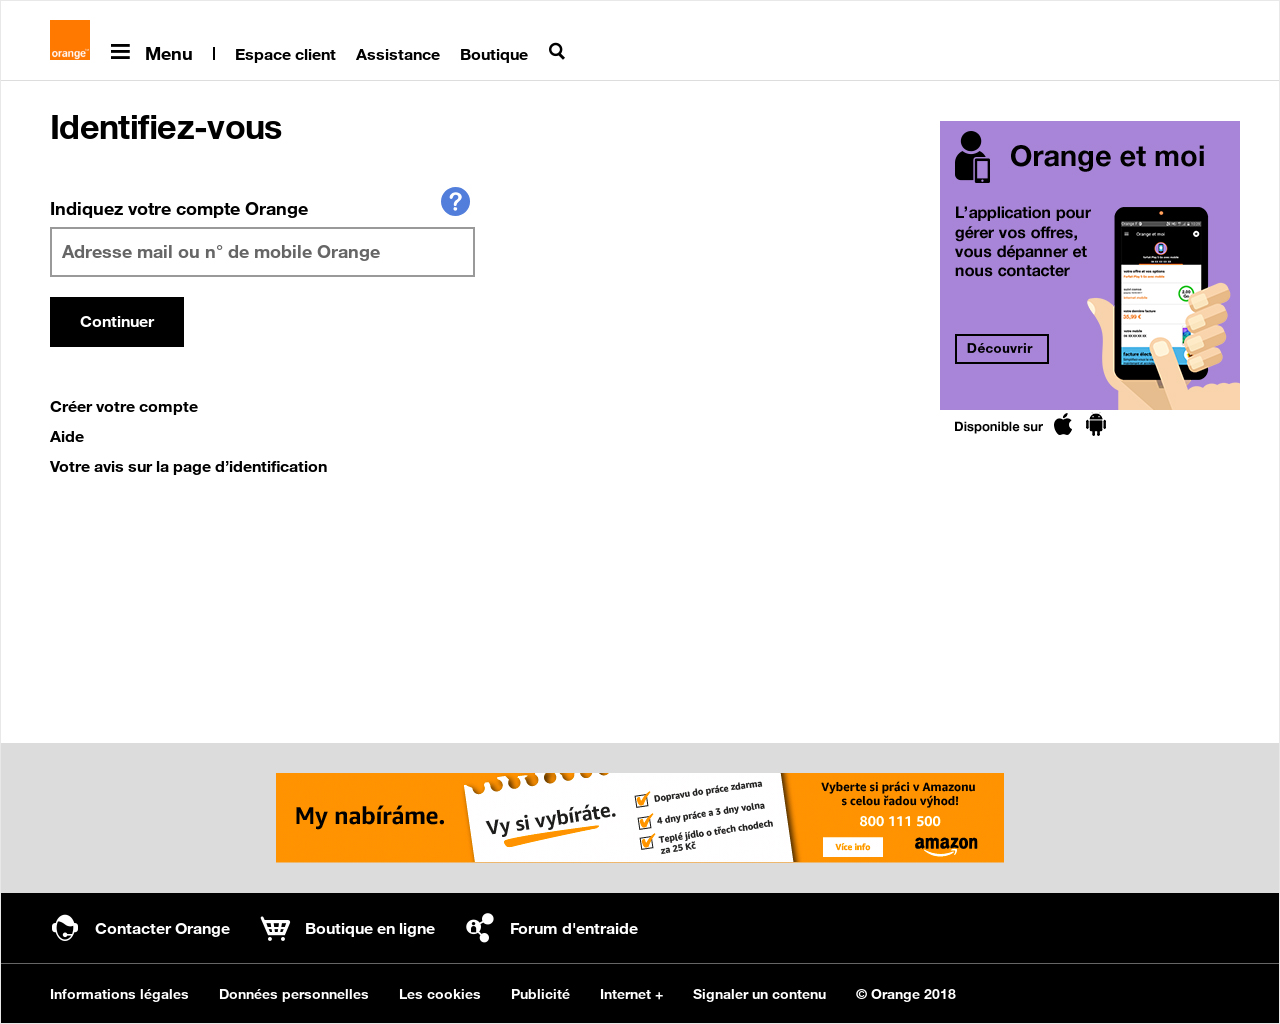 Oryginalna wersja strony logowania Orange.fr
Dla porównania te strony wyglądająw zupełnie inny sposób: złośliwa wersja korzysta z przestarzałego projektu strony Orange, podczas gdy oryginalna strona ma bardziej nowoczesny i bezpieczny, ponieważ hasło jest wymagane od użytkownika w drugim kroku, a nie na tej samej stronie w tym samym czasie co logowanie.
Oczywiście domena strony phishingowej ma bardzoniski poziom popularności. Jednocześnie ocena obecnej strony Orange.fr wynosi 7/10. Chociaż projekt zasobu phishingowego jest bardzo podobny do poprzedniej wersji strony Orange.fr, nie jest umieszczany na Orange.fr ani w innej popularnej domenie. Ta informacja, świadcząca o potencjalnym niebezpieczeństwie fałszywej strony internetowej, uruchamia protokół w celu dokładniejszego jej zbadania.
 Analiza domeny orangefrance.weebly.com - wersja phishingowa witryny. Dane te można wykorzystać do oceny jego popularności.
Kolejnym etapem jest weryfikacja projektu. Na pierwszy rzut oka porównanie fałszywych stron internetowych z prawdziwymi pikselami po pikselach jest wystarczające. Tak nie jest. Innym podejściem jest użycie skrótów obrazu. W tej metodzie oryginalny obraz jest kompresowany do mniejszego rozmiaru przy zachowaniu niezbędnych szczegółów. Wynikiem jest wektor bitowy o stałym rozmiarze z prostą metryką. Dzięki takiemu podejściu AI porównuje obrazy tego samego typu z danym odchyleniem statystycznym. Technologia ta okazała się jednak mniej niezawodna i odporna na błędy niż oczekiwano.
Okazało się, że jest to metoda znacznie skuteczniejszawykorzystanie widzenia komputerowego. Pomaga sztucznej inteligencji zdobywać informacje o obrazach, szczegółowo przyglądając się określonym pikselom i ich otoczeniu. W tym celu stosuje się deskryptory - numeryczne opisy względnych zmian we fragmencie wokół piksela. Proces ten pozwala dokładniej ocenić zmienność odcieni szarości, w tym wykryć obecność gradientu i określić jego intensywność.
Wybrane przez algorytm piksele, tzwinteresujące miejsca można sprawdzić w zaktualizowanej bazie danych deskryptorów po ich otrzymaniu. Jednak sam fakt obecności pikseli na obrazie podobnych do pikseli innego obrazu nie wystarczy, aby stwierdzić, że zdjęcie odpowiada temu w bazie danych. Z tego powodu do porównania zależności przestrzennych pomiędzy poszczególnymi pikselami obrazu wykorzystuje się metodę „weryfikacji przestrzennej”.
 a) Przykład prawidłowej konfiguracji przestrzennej pikseli
 b) Przykład odrzucony jako nieważny
Źródłem jest weryfikacja przestrzennaprawidłowe dane, ale dodawane są dodatkowe kroki w celu wyeliminowania możliwych wyników fałszywie dodatnich, w tym sprawdzanie skrótów obrazu.
Analiza punktów szczególnych na zdjęciu zawierającymtekst jest pełen problemów. Te obrazy mają domyślnie wiele gradientów, ponieważ litery i elementy tekstowe tworzą wiele krawędzi. Nawet niewielki obszar wzoru literowego zawiera wiele interesujących miejsc, co często prowadzi do fałszywych alarmów. Weryfikacja przestrzenna jest tu bezsilna.
Aby rozwiązać ten problem, opracowanooprogramowanie zdolne do analizy fragmentów obrazów pod kątem tekstu. W takich przypadkach sztuczna inteligencja nie będzie wykorzystywać punktów z takich witryn w procesie porównywania zdjęć.
Cała procedura weryfikacji odbywa się w całości wtryb automatyczny. W 99% przypadków pomaga rozpoznać witrynę phishingową w mniej niż dziesięć sekund, a dostęp do niej podłączonym użytkownikom Avast zostanie zablokowany.
Wykryto witryny wyłudzające informacje
Nowoczesne strony phishingowe są świetnymi oszustami. Cyberprzestępcy dokładają wszelkich starań, aby wyglądały jak prawdziwe. Poniższe przykłady pokazują, jak strona phishingowa może być podobna do oryginału.
 W projekcie złośliwej wersji brakuje logoAplikacje Google'a. Występują również niewielkie różnice w kolorach awatara użytkownika i opcjach wyboru w szarym module logowania. Witryna phishingowa.
 Stara wersja strony logowania Google.
Z biegiem lat strony phishingowe mają znacznieulepszone i wyglądają bardzo przekonująco. Niektóre z nich używają nawet protokołu HTTPS, a „zielona blokada” na pasku przeglądarki daje użytkownikom fałszywe poczucie bezpieczeństwa.
 Ikony fałszywej strony logowania Apple różnią się nieco od oryginalnych. Oficjalna strona również używa innej czcionki. Witryna wyłudzająca informacje.
 Strona logowania do Apple ID.
Małe wady strony phishingowejstają się widoczne tylko w porównaniu z oryginalnym, niezawodnym zasobem. Same w sobie nie przyciągają uwagi. Spróbuj teraz zapamiętać, jak często wygląda strona logowania do używanej usługi. Jest mało prawdopodobne, abyś był w stanie zaprezentować projekt we wszystkich jego szczegółach - i na to liczą oszustów, którzy tworzą fałszywe strony internetowe.
Jak rozprzestrzenia się zagrożenie?
Linki do stron phishingowych są najczęściej wysyłane w e-mailach phishingowych, ale można je również znaleźć w płatnych reklamach pojawiających się w wynikach wyszukiwania.
Najczęściej napastnicy tworzą fałszywe e-maile od znanych firm, którym użytkownicy ufają: banków, linii lotniczych, sieci społecznościowych.
Kolejny wektor ataku to technologia zwana„Clickback”. Cyberprzestępcy zazwyczaj używają tej techniki w sieciach społecznościowych: użytkownicy widzą kuszący tytuł, taki jak „Uzyskaj bezpłatny telefon” lub „Marka N z niewiarygodną zniżką”, i kliknij złośliwy link.
Ponadto hakerzy mogą hakować lub tworzyć fałszywe konta popularnych osób i publikować złośliwe linki w ich profilach i postach.
Co się dzieje, gdy ofiara dziobała przynętę?
Cel phishingu jest taki sam jak prawie każdego innegocyberataki – uzyskanie korzyści finansowych. Gdy cyberprzestępca uzyska dane logowania użytkownika za pośrednictwem witryny phishingowej, może je wykorzystać na różne sposoby, w zależności od rodzaju strony zwodniczej. Jeśli jest to złośliwa kopia strony internetowej instytucji finansowej – banku lub firmy typu PayPal, haker będzie miał bezpośredni dostęp do pieniędzy oszukanej osoby.
Otrzymano fałszywy login i hasło doLogowanie się na stronie internetowej firmy transportowej, na przykład UPS lub FedEx, oczywiście nie przyniesie natychmiastowych zysków. Zamiast tego atakujący może próbować wykorzystać szczegóły, aby uzyskać dostęp do innych kont z bardziej wartościowymi informacjami - w tym spróbować złamać e-mail ofiary. Wiadomo, że ludzie często ustawiają to samo hasło, aby zalogować się do różnych usług. Innym sposobem uzyskiwania dochodu przez cyberprzestępców jest sprzedaż skradzionych danych osobowych na darknet.
Jest to tak zwany mechanizm „bezcelowego ataku”. Istnieje wiele przestarzałych witryn WordPress w Internecie. Mogą być zhakowane za niewielką cenę i wykorzystywane do kampanii phishingowych. Średni koszt wdrożenia narzędzi phishingowych wynosi 26 USD.
Jak się chronić
Między skutecznym atakiem phishingowym a faktemWykorzystanie skradzionych danych cyberprzestępcom zwykle zajmuje trochę czasu. Im szybciej zagrożenie zostanie wyeliminowane, tym więcej potencjalnych ofiar będziemy w stanie ochronić. Jeżeli login i hasło zostały już skradzione, użytkownik może je jedynie zmienić i to możliwie najszybciej.
Jak zabezpieczyć się przed jedną z najbardziej udanych technologii cyberataku - phishing:
- Przede wszystkim zainstaluj program antywirusowy na wszystkich swoich urządzeniach - PC, Mac, smartfonach i tabletach. Oprogramowanie antywirusowe to sieć bezpieczeństwa, która chroni użytkowników sieci.
- Nie podążaj za linkami w podejrzany sposóbe-maile i nie pobieraj załączonych do nich plików. Nie odpowiadaj na taki list, nawet jeśli na pierwszy rzut oka pochodzi on od osoby lub organizacji, której ufasz. Zamiast tego skontaktuj się z adresatem na innym kanale komunikacyjnym, aby potwierdzić, że wiadomość rzeczywiście pochodzi z tego źródła.
- Spróbuj wprowadzić adres strony w przeglądarce we wszystkich przypadkach - to uchroni Cię przed przypadkowym przełączeniem na wersję stworzoną przez oszustów.
- HTTPS nie jest „zielonym zamkiem”gwarancja bezpieczeństwa. Ta ikona wskazuje tylko, że połączenie jest chronione przez szyfrowanie. Witryna, na której się znajdujesz, może być fałszywa. Cyberprzestępcy implementują szyfrowanie na stronach phishingowych, aby oszukać użytkowników, dlatego szczególnie ważne jest sprawdzenie i zweryfikowanie autentyczności używanego zasobu.
W 2018 r. specjaliści Avast zbadali tę kwestięwysyłanie złośliwych e-maili ze zhakowanych kont MailChimp, przypadki sex phishingu i oszukańczych kampanii związanych z wdrażaniem rozporządzenia RODO. Zdaniem ekspertów w przyszłości liczba ataków phishingowych będzie wzrastać. Pojawią się nowe sposoby ukrywania działań atakujących mających na celu kradzież poufnych danych użytkowników.