Problema com sistemas de autenticação
A economia online depende de nomes de usuário e senhas. Eles
Sem surpresa, bancos e outros meios digitaisos serviços desenvolveram sistemas de autenticação mais sofisticados que fazem mais do que apenas confiar no conhecimento de sua senha pelos usuários. Por exemplo, uma pessoa tem seu próprio eToken.
eToken (do inglês eletrônico - eletrônico e inglês.token - assinar, token) - meios de ferramentas de autenticação pessoal na forma de chaves USB e cartões inteligentes, bem como soluções de software que os utilizam. Esses tokens também são vendidos na Rússia.
O processo no qual o usuárioe senha e token pessoal, são conhecidos como autenticação multifator (MFA). Sim, limita bastante a possibilidade de crimes cibernéticos, mas também tem as suas desvantagens. Por envolver muitos problemas, muitos usuários relutam em se registrar para obter o token, o que significa que poucas pessoas o utilizam.
Existe alguma alternativa?
Para resolver este problema, recentementeO sistema de autenticação alternativo se tornou popular em serviços como Amazon, Facebook, Google e PayPal. Este sistema, conhecido como autenticação baseada em risco (RBA), analisa as impressões digitais de um usuário para verificar as credenciais de alguém. Eles podem incluir informações técnicas básicas, como o tipo de navegador ou sistema operacional, bem como o comportamento do usuário. É sobre o movimento do mouse, sua localização e até mesmo a velocidade de pressionar as teclas. Se a impressão digital corresponder ao que é esperado do usuário - com base no comportamento anterior - ele poderá fazer login imediatamente usando apenas seu nome de usuário e senha. Caso contrário, é necessária autenticação adicional com um token.
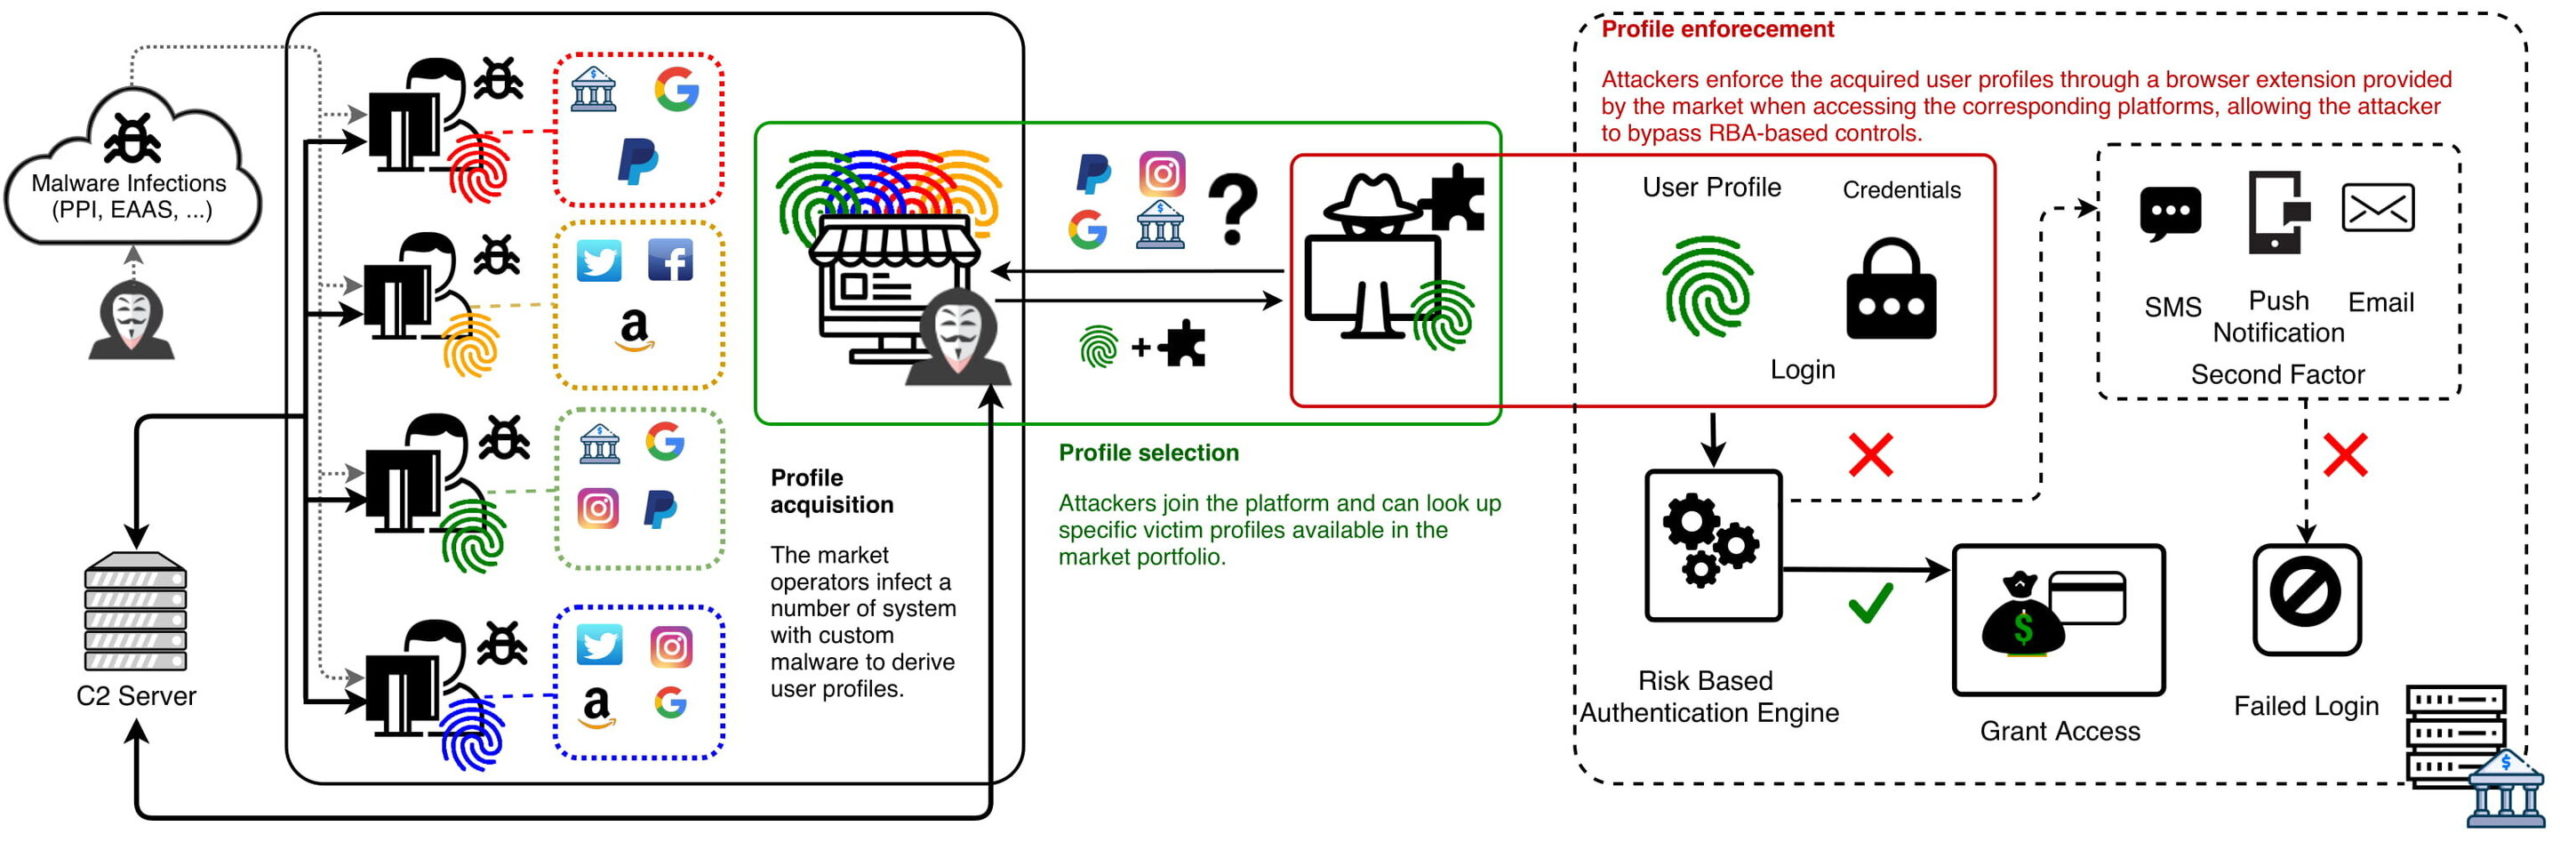
Claro, os cibercriminosos rapidamente criarammaneiras de contornar o RBA desenvolvendo kits de phishing que também incluem impressões digitais. No entanto, eles acham difícil transformar isso em um negócio eficiente e lucrativo. Um dos motivos é que esses perfis de usuário mudam com o tempo e entre os serviços e precisam ser coletados por meio de ataques adicionais de phishing.
Posando como outra pessoa como um serviço
Recentemente, cientistas da Universidade de TecnologiaEindhoven encontrou evidências de um mercado de grande escala e altamente complexo que parece superar essas limitações. O mercado, com sede na Rússia, oferece mais de 260.000 perfis de usuários detalhados, juntamente com outras credenciais, como endereços de e-mail e senhas.
“A singularidade deste site undergroundnão é só a sua escala, mas também que todos os perfis são constantemente atualizados, o que significa que mantêm o seu valor”, explica Luca Allodi, investigador do Grupo de Segurança da Faculdade de Matemática e Informática, que, juntamente com o Ph.D. A estudante Michele Campobasso foi a responsável pela pesquisa.
Os clientes podem pesquisar o banco de dados,para selecionar exatamente o usuário da Internet que eles desejam atingir. Isso permite ataques de phishing direcionados muito perigosos. A propósito, os compradores neste mercado negro podem obter um software que baixa automaticamente os perfis de usuário comprados para sites específicos.
Luca Allodi, pesquisador da T U/e
 Crédito: Universidade de Tecnologia de Eindhoven.
Para enfatizar a natureza sistemáticawebsite, Allodi e Campobasso cunharam o termo personificação como serviço (IMPaaS), ecoando serviços de computação em nuvem bem conhecidos, como SaaS (software como serviço) e IaaS (infraestrutura como serviço).
“Pelo que sabemos, este é o maior e mais sofisticado mercado criminoso no qual esses serviços são oferecidos sistematicamente”.
A pesquisa de mercado não foi fácil, eles enfatizampesquisadores. Para acessar as listas de perfis de usuário disponíveis, os pesquisadores tiveram que obter códigos de convite especiais que os usuários existentes usam. A coleta de dados também foi difícil - os operadores de plataforma rastreavam ativamente contas “fraudulentas”. Os pesquisadores também decidiram manter o nome real do site em segredo para minimizar o risco de retaliação dos operadores do mercado.
Preço de uma “personalidade virtual”
O preço da "identidade virtual" de um usuárioo pregão varia de $ 1 a cerca de $ 100. O acesso a perfis de criptomoedas e plataformas de transferência eletrônica de dinheiro parece ser o mais valioso. “Ter pelo menos um perfil relacionado à criptomoeda quase duplica o perfil médio”, diz Allodi.
Outro fator importante que aumenta o preço é...esta é a riqueza do país em que o usuário está localizado. “Isso faz sentido: os invasores que procuram se passar por perfis de usuários e monetizá-los valorizam mais os perfis que podem trazer maiores ganhos financeiros, e estes são encontrados principalmente em países desenvolvidos”, — diz Campobasso.
Os perfis de usuário também são muito valorizados,que fornecem acesso a mais de um serviço e perfis com impressões digitais “reais”, em oposição às impressões digitais “sintetizadas” pela plataforma.
Usando perfis
Em seu artigo, os pesquisadores também descrevemalguns exemplos de como os criminosos “armam” esses perfis, que encontraram no canal secreto do Telegram utilizado pelos clientes da plataforma. Em um ataque conhecido, um invasor descreve como configurar filtros para as caixas de correio de e-mail da vítima. O objetivo é ocultar notificações da Amazon relacionadas a compras feitas pelo invasor usando a conta da plataforma da vítima.
Consequências da negociação de "identidades digitais"
No entanto, mercados semelhantes existem não apenas na Rússia.
IntSights, uma empresa com sede em Nova YorkThreat Intelligence, que visa capacitar as empresas a “se defenderem à frente”, anunciou hoje o lançamento do último relatório da empresa, Identificação de navegador digital: o novo produto mais quente no mercado negro.
O relatório afirma que “a emergência de um mercadoGenesis em novembro de 2018 chamou a atenção para um novo tipo de serviço underground de “identidade digital”. Esse tipo de mercado negro oferece impressões digitais completas do navegador da Web e das características do computador do usuário, permitindo que um invasor se faça passar pela vítima quase perfeitamente. “Isso dá ao comprador de identidade digital a capacidade de acessar sites como outro usuário e contornar serviços avançados de proteção de identidade.” O estudo afirma que isso inclui acesso a contas de e-mail (por exemplo, Google, Yahoo, Microsoft), perfis de mídia social (por exemplo, Facebook, Twitter, LinkedIn), contas bancárias e de cartão de crédito (incluindo PayPal), sites de varejo e comércio eletrônico (por exemplo, eBay , Amazon, Best Buy), serviços de música (Spotify), aplicativos de mobilidade (Uber), serviços governamentais e até páginas de login internas.
“Pense nisso como digitalreconhecimento facial, mas em vez de escanear seu rosto para verificar sua identidade, eles usam as propriedades do seu dispositivo para navegar na web”, sugerem os autores do relatório. As implicações são assustadoras, pois isso dá a qualquer pessoa a capacidade de invadir e imitar a identidade online de um usuário, já que os usuários normalmente armazenam suas credenciais em seus navegadores – mesmo para sites financeiros e de trabalho – por conveniência.
"O uso dessas táticas de mascarada revela-sealém de fraudes e crimes financeiros. Os hackers podem ter como alvo empresas específicas procurando seus funcionários; os pedófilos podem visar e fazer-se passar por crianças, procurando vítimas que visitam websites infantis conhecidos; e as agências de inteligência podem procurar vários funcionários do governo de acordo com suas páginas de login internas.”
A IntSights também observou que Richlogs, um novoO concorrente Genesis juntou-se às fileiras das principais plataformas de negociação obscura. “Como o mercado Genesis, a Richlogs coleta e vende impressões digitais roubadas” de dispositivos de navegação na web (ou seja, endereço IP, informações do sistema operacional, fuso horário, comportamento do usuário). Esses sites permitem que o comprador se faça passar por um usuário online legítimo e contorne os protocolos de segurança padrão, oferecendo acesso credencial completo a qualquer site que tenha sido armazenado no navegador da vítima”.
Ariel Einhoren, chefe de pesquisaIntSights, enfatiza: “O nível de intrusão na vida da vítima proporcionado pela identidade digital é alarmante. Não são apenas cartões de crédito, contas bancárias ou informações pessoais que estão em jogo. A identidade digital oferece aos cibercriminosos a capacidade de interceptar quase completamente a identidade de outra pessoa na Internet. Isso inclui tudo, desde visualização de despesas até rastreamento de rotas diárias de viagem e visualização de informações fiscais. Ela acrescentou que quanto maior a pegada digital da vítima, mais o invasor pode se passar por ela. "As identificações digitais vendidas no Richlogs e no Genesis oferecem uma impressão digital completa de uma pessoa em uma placa, oferecendo oportunidades infinitas de fraude, fraude, roubo e acesso à privacidade da vítima."
Como você se protege?
A IntSights forneceu dicas para ajudar a proteger sua organização contra fraudes de identidade digital:
- Monitore constantemente os mercados de identidade digital.Visibilidade e consciência são as chaves para ser proativoproteção. "Monitorar esses mercados pode ajudá-lo a identificar indivíduos comprometidos em um estágio inicial (por exemplo, em uma de suas páginas de login internas) para que você possa rastrear o tráfego para essa página mais de perto e / ou melhorar os métodos de verificação quando os usuários fazem login."
- Habilite a autenticação de dois fatores.“Pedido para a segunda (ou mesmo terceira) variável paraa verificação do usuário torna mais difícil para hackers hackear contas. Isso pode incluir verificação móvel ou fornecer respostas a perguntas de segurança adicionais que apenas o cliente ou funcionário saberá. "
- Atualize os protocolos de impressão digital regularmente.Se sua empresa usa impressões digitaisdedo para verificar clientes ou usuários, atualizar esses protocolos regularmente e adicionar pontos de autenticação adicionais para acompanhar as atualizações de versão do ladrão.
- Limpe consistentemente seus cookies e histórico de navegação."Limpando cookies e histórico de navegaçãolimita a extensão do seu “histórico digital” e, portanto, não coloca outros sites e / ou perfis em risco se o seu dispositivo for infectado. "
- Altere as senhas regularmente.Esta é sempre uma prática recomendada de segurança cibernética e certamente se aplica aqui também. Alterar senhas e impedir a reutilização de senhas pode reduzir significativamente o risco de hackers.
Leia também
A missão anual no Ártico terminou e os dados são decepcionantes. O que espera a humanidade?
Veja as fotos mais próximas da superfície do Sol
Os coronavírus aprenderam a imitar as proteínas do sistema imunológico humano e enganar o corpo