Problemă cu sistemele de autentificare
Economia online depinde de nume de utilizator și parole. ei
În mod surprinzător, băncile și alte tipuri digitaleserviciile au dezvoltat sisteme de autentificare mai sofisticate care fac mai mult decât să se bazeze pe faptul că utilizatorii își cunosc parola. De exemplu, o persoană are propriul eToken.
eToken (din engleză electronică - electronică și engleză. token - semn, token) - mijloace de instrumente de autentificare personală sub formă de chei USB și carduri inteligente, precum și soluții software care le utilizează. Astfel de jetoane sunt vândute și în Rusia.
Procesul în care utilizatorul areși parola și jetonul personal, sunt cunoscute ca autentificare cu mai mulți factori (MFA). Da, limitează foarte mult posibilitatea crimei cibernetice, dar are și dezavantajele sale. Deoarece implică multe bătăi de cap, mulți utilizatori sunt reticenți în a se înregistra pentru token, ceea ce înseamnă că puțini oameni îl folosesc.
Există vreo alternativă?
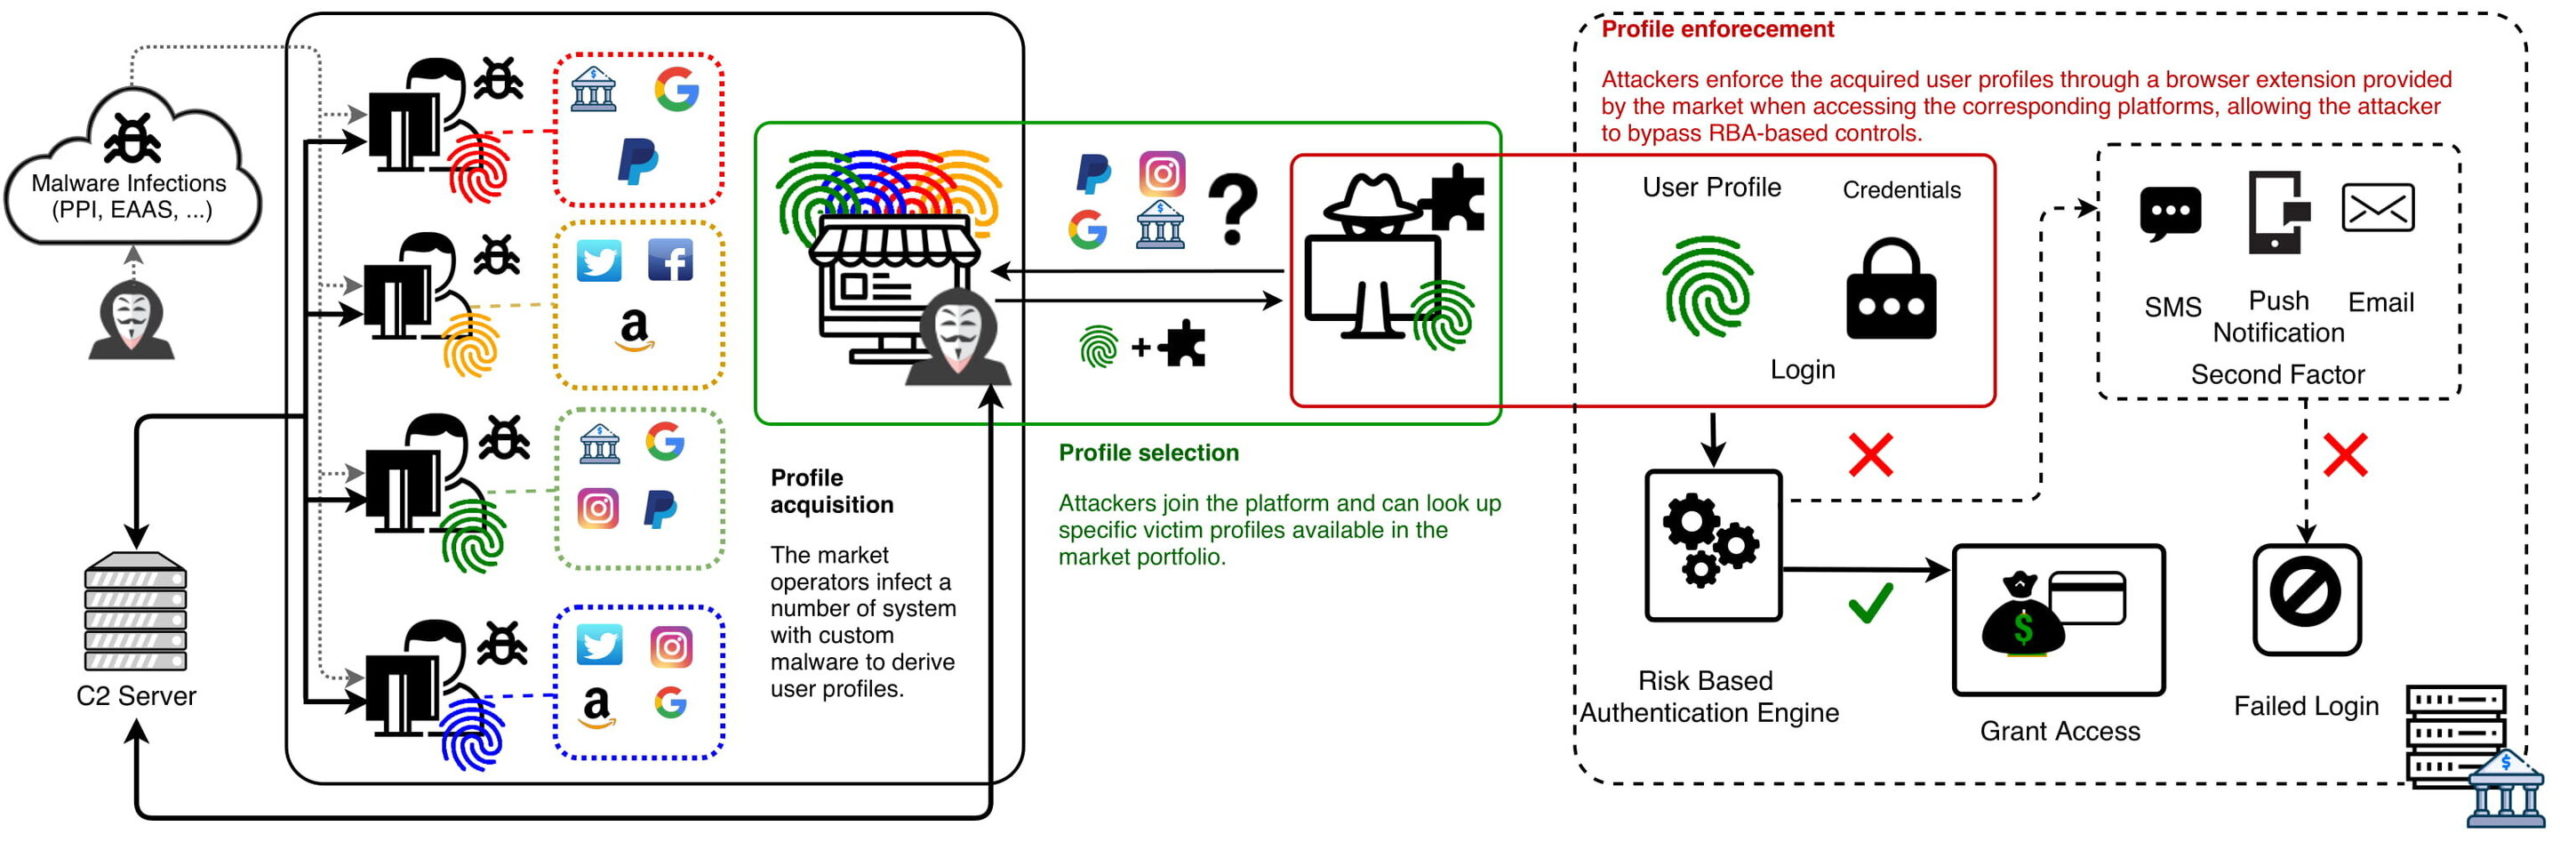
Pentru a rezolva această problemă, recentsistemul alternativ de autentificare a devenit popular în servicii precum Amazon, Facebook, Google și PayPal. Acest sistem, cunoscut sub numele de autentificare bazată pe risc (RBA), analizează amprentele unui utilizator pentru a verifica acreditările cuiva. Acestea pot include informații tehnice de bază, cum ar fi tipul de browser sau sistemul de operare, precum și comportamentul utilizatorului. Este vorba despre mișcarea mouse-ului, locația acestuia și chiar viteza de apăsare a tastelor. Dacă amprenta se potrivește cu ceea ce se așteaptă de la utilizator - pe baza comportamentului anterior - i se permite să se conecteze imediat folosind doar numele de utilizator și parola. În caz contrar, este necesară autentificarea suplimentară cu un simbol.
Desigur, infractorii cibernetici au venit rapidmodalități de a ocoli RBA dezvoltând kituri de phishing care includ și amprente digitale. Cu toate acestea, le este greu să transforme acest lucru într-o afacere eficientă și profitabilă. Unul dintre motive este că aceste profiluri de utilizatori se schimbă în timp și în funcție de servicii și trebuie colectate prin atacuri de phishing suplimentare.
Poziția ca o altă persoană ca serviciu
Recent, oameni de știință de la Universitatea de TehnologieEindhoven a găsit dovezi ale unei piețe la scară largă și extrem de complexă care pare să depășească aceste limitări. Piața, cu sediul în Rusia, oferă peste 260.000 de profiluri detaliate de utilizator împreună cu alte acreditări, cum ar fi adrese de e-mail și parole.
„Unicitatea acestui site web undergroundnu este doar amploarea sa, ci și faptul că toate profilurile sunt actualizate constant, asta înseamnă că își păstrează valoarea”, explică Luca Allodi, cercetător în cadrul Grupului de Securitate al Facultății de Matematică și Informatică, care, împreună cu dr. Studentul Michele Campobasso a fost responsabil de cercetare.
Clienții pot căuta în baza de date,pentru a selecta exact utilizatorul de internet pe care doresc să îl vizeze. Acest lucru permite atacuri de phishing vizate foarte periculoase. Apropo, cumpărătorii de pe această piață neagră pot obține software care descarcă automat profilurile de utilizator achiziționate pe site-urile vizate.
Luca Allodi, cercetător T U/e
 Credit: Universitatea de Tehnologie Eindhoven.
Pentru a sublinia caracterul sistematicsite-ul web, Allodi și Campobasso au inventat termenul de uzurpare ca serviciu (IMPaaS), făcând ecou unor servicii de cloud computing bine-cunoscute, cum ar fi SaaS (software ca serviciu) și IaaS (infrastructură ca serviciu).
„Din câte știm, aceasta este cea mai mare și mai sofisticată piață criminală pe care aceste servicii sunt oferite în mod sistematic.”
Cercetarea pieței nu a fost ușoară, subliniază eicercetători. Pentru a accesa listele de profiluri de utilizator disponibile, cercetătorii au trebuit să obțină coduri speciale de invitație pe care utilizatorii existenți le folosesc. Colectarea datelor a fost, de asemenea, dificilă - operatorii platformei au urmărit în mod activ conturile „frauduloase”. Cercetătorii au decis, de asemenea, să păstreze secret numele real al site-ului, pentru a minimiza riscul de represalii din partea operatorilor de pe piață.
Prețul al unei „personalități virtuale”
Prețul „identității virtuale” a unui utilizatornivelul de tranzacționare variază de la 1 $ la aproximativ 100 $. Accesul la profilurile de criptomonede și la platformele de transfer electronic de bani pare a fi cel mai valoros. „Doar să ai cel puțin un profil legat de criptomonede aproape dublează profilul mediu”, spune Allodi.
Un alt factor important care crește prețul este...aceasta este bogăția țării în care se află utilizatorul. „Acest lucru are sens: atacatorii care doresc să uzurpare identitatea și să monetizeze profilurile utilizatorilor acordă o valoare mai mare profilurilor care pot aduce un câștig financiar mai mare, iar acestea se găsesc mai ales în țările dezvoltate”, spune Campobasso.
Profilurile utilizatorilor sunt, de asemenea, foarte apreciate,care oferă acces la mai multe servicii și profiluri cu amprente „reale”, spre deosebire de amprentele „sintetizate” de platformă.
Utilizarea profilurilor
În articolul lor, cercetătorii descriu, de asemeneacâteva exemple despre modul în care infractorii „armează” aceste profiluri, pe care le-au găsit pe canalul secret Telegram utilizat de clienții platformei. Într-un atac cunoscut, un atacator descrie modul de configurare a filtrelor pentru căsuțele de poștă electronică ale victimei. Scopul este de a ascunde notificările de la Amazon legate de achizițiile făcute de atacator folosind contul platformei victimei.
Consecințele tranzacționării „identităților digitale”
Cu toate acestea, piețe similare există nu numai în Rusia.
IntSights, o companie din New YorkThreat Intelligence, menit să împuternicească companiile să „se apere înainte”, a anunțat astăzi lansarea celui mai recent raport al companiei, Digital Browser Identification: The Hottest New Product on the Black Market.
Raportul precizează că „apariţia unei pieţeGenesis în noiembrie 2018 a atras atenția asupra unui nou tip de serviciu subteran de „identitate digitală”. Acest tip de piață neagră oferă amprenta completă a browserului web al unui utilizator și a caracteristicilor computerului, permițând unui atacator să se usureze victima aproape fără cusur. „Acest lucru oferă cumpărătorului de identitate digitală posibilitatea de a accesa site-urile web ca un alt utilizator și de a ocoli serviciile avansate de protecție a identității.” Studiul afirmă că aceasta include accesul la conturi de e-mail (de exemplu, Google, Yahoo, Microsoft), profiluri de rețele sociale (de exemplu, Facebook, Twitter, LinkedIn), conturi bancare și de card de credit (inclusiv PayPal), site-uri de vânzare cu amănuntul și comerț electronic (de exemplu, eBay). , Amazon, Best Buy), servicii muzicale (Spotify), aplicații de mobilitate (Uber), servicii guvernamentale și chiar pagini interne de conectare.
„Gândește-te la asta ca fiind digitală„recunoașterea facială, dar în loc să vă scaneze fața pentru a vă verifica identitatea, aceștia folosesc proprietățile dispozitivului dumneavoastră pentru a naviga pe web”, sugerează autorii raportului. Implicațiile sunt înspăimântătoare, deoarece acest lucru oferă oricui posibilitatea de a pătrunde și imita identitatea online a unui utilizator, deoarece utilizatorii își stochează de obicei acreditările în browser - chiar și pentru site-urile financiare și de lucru - pentru comoditate.
„Utilizarea acestor tactici de mascarada iese la ivealădincolo de fraudă și infracțiuni financiare. Hackerii pot viza anumite companii căutându-și angajații; pedofilii pot viza și uzurpa identitatea copiilor căutând victime care vizitează site-uri web cunoscute pentru copii; iar agențiile de informații pot căuta diverși oficiali guvernamentali în funcție de paginile lor interne de conectare.”
IntSights a remarcat, de asemenea, că Richlogs, un nouConcurentul Genesis s-a alăturat rândurilor celor mai importante platforme de tranzacționare întunecate. „La fel ca piața Genesis, Richlogs colectează și vinde amprentele digitale furate” ale dispozitivelor de navigare web (adică adresa IP, informații despre sistemul de operare, fusul orar, comportamentul utilizatorului). Aceste site-uri permit cumpărătorului să uzurpare identitatea unui utilizator online legitim și să ocolească protocoalele standard de securitate, oferind acces complet la orice site care a fost stocat în browserul victimei.”
Ariel Einhoren, șef de cercetareIntSights, subliniază: „Nivelul de intruziune în viața victimei oferit de identitatea digitală este alarmant. Nu este vorba doar de carduri de credit, conturi bancare sau informații personale. Identitatea digitală oferă criminalilor cibernetici capacitatea de a intercepta aproape complet identitatea altcuiva pe Internet. Aceasta include totul, de la vizualizarea cheltuielilor la urmărirea rutelor zilnice de călătorie și vizualizarea informațiilor fiscale. ” Ea a adăugat că cu cât amprenta digitală a victimei este mai mare, cu atât atacatorul o poate identifica. „ID-urile digitale, vândute pe Richlogs și Genesis, oferă o amprentă digitală completă a unei persoane pe un platou, oferind oportunități nesfârșite de fraudă, fraudă, furt și acces la intimitatea victimei.”
Cum te protejezi?
IntSights a oferit sfaturi pentru a vă proteja organizația împotriva fraudei de identitate digitală:
- Monitorizați în mod constant piețele de identitate digitală.Vizibilitatea și conștientizarea sunt cheile pentru a fi proactivprotecţie. „Monitorizarea acestor piețe vă poate ajuta să identificați persoanele compromise într-un stadiu incipient (de exemplu, pe una dintre paginile dvs. de autentificare interne), astfel încât să puteți monitoriza mai atent traficul către acea pagină și / sau să îmbunătățiți metodele de verificare atunci când utilizatorii se conectează.”
- Activați autentificarea cu doi factori.„Cerere pentru a doua (sau chiar a treia) variabilă pentruverificarea utilizatorilor face ca hackerii să pirateze conturile mai greu. Aceasta ar putea include verificarea mobilă sau furnizarea de răspunsuri la întrebări suplimentare de securitate pe care doar clientul sau angajatul le vor cunoaște. "
- Actualizați regulat protocoalele de amprentare.Dacă compania dvs. utilizează tipăriri digitalepentru a verifica clienții sau utilizatorii, actualizați regulat aceste protocoale și adăugați puncte de autentificare suplimentare pentru a ține pasul cu actualizările versiunii stealer.
- Ștergeți în mod constant cookie-urile și istoricul de navigare.„Ștergerea cookie-urilor și istoricul de navigarelimitează amploarea „istoricului digital” și, prin urmare, nu pune în pericol alte site-uri web și / sau profiluri dacă dispozitivul dvs. se infectează. "
- Schimbați parolele în mod regulat.Aceasta este întotdeauna o bună practică de securitate cibernetică și, cu siguranță, se aplică și aici. Schimbarea parolelor și prevenirea reutilizarii parolelor pot reduce semnificativ riscul de hacking.
Citește și
Misiunea anuală în Arctica s-a încheiat, iar datele sunt dezamăgitoare. Ce așteaptă omenirea?
Vedeți cele mai apropiate fotografii ale suprafeței Soarelui
Coronavirusurile au învățat să imite proteinele imune umane și să păcălească corpul