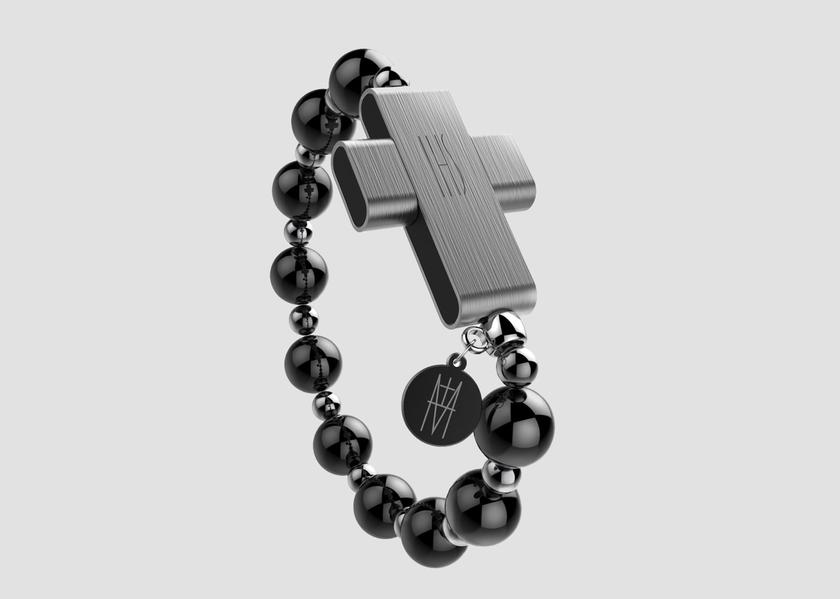
În urmă cu câteva zile, Vaticanul a prezentat mărgele electronice de rozariu cu o cruce „inteligentă” eRosary, care sunt concepute pentru a
Cum funcționează
Un specialist în securitate cibernetică a reușit să piratezeeRosary folosind aplicația proprietară Click to Pray, care sincronizează dispozitivul spiritual cu serverele Rețelei mondiale de rugăciune a Papei în doar 15 minute.

</ img>
Pentru a face asta, avea nevoie doar de o adresăe-mail legat de eRosary. După aceasta, hackerul a obținut acces la cont și la toate datele personale ale utilizatorului: ziua de naștere, sex, înălțime, greutate, fotografie, precum și datele despre locație.
În plus, după ce hackerul a putut șterge contul de utilizator.

</ img>
Specialistul care a descoperit vulnerabilitatea a contactat dezvoltatorii și le-a spus despre problemă. Vulnerabilitatea a fost remediată rapid.