„Piața securității informațiilor este ineficientă și conservatoare”
— De ce ai ales
Anton:Am lucrat pentru unul dintre cei mai mari producători de carne de porc din Rusia. A fost expert în securitatea informațiilor (IS) externalizat în analiza securității rețelei interne a companiei. Am imitat acțiunile unui potențial atacator pentru a captura rețeaua companiei și sistemele cheie de afaceri. Ferma de porci, sau mai bine zis, toate împreună - ferma, fabrica și birourile companiei - este unul dintre proiectele mele cele mai izbitoare. Nici nu vă puteți imagina cât de automat este totul acolo și cât de mult îl poate influența un potențial hacker, ceea ce am făcut. Sarcina mea pentru acest proiect a fost să evidențiez problemele cheie și să ofer recomandări pentru remediere. Din păcate, nu pot dezvălui detaliile - NDA.
 Anton Bochkarev
Am fost la IB imediat după liceu.Deși am încercat o mulțime de activități în IT, nu m-am îndepărtat niciodată de securitatea informațiilor, sunt un pasionat. Pentru mine, un startup este munca vieții mele, o șansă de a îmbunătăți piața cu un ordin de mărime. Lucrând în acest domeniu încă din anii de vârstă, am înțeles din ce în ce mai mult că piața este ineficientă și conservatoare. Nu este cât se poate de flexibil și nu se pune problema eficienței proceselor de afaceri. Piata rezista schimbarilor in procesele de afaceri, in primul rand datorita deformarii profesionale a managerilor care incearca sa evite orice modificari, considerandu-le ca un risc suplimentar.
Cu cât lucram mai mult în companii industriale,cu atât problemele erau mai bune. Am fost în roluri complet diferite din diferite părți ale pieței și cred că o pot face mai bună. Punctul cheie este că vedem viitorul pieței de servicii în securitatea informațiilor în modelul de servicii. Este ca o piață de taxiuri pe care agregatorii au făcut-o mai perfectă.
- Am aceeași întrebare pentru Artem: de ce ați trecut din sectorul financiar la securitatea cibernetică? Care este rolul tău în proiect?
Artem:Când lucrezi pentru o companie mare, nu vezi rezultatele muncii tale. Lucrezi deseori în echipă, ei te asigură, tu asiguri. Iată o altă poveste - dacă nu faci ceva, nu se va întâmpla. Există multe mai multe oportunități de auto-realizare. Întotdeauna mi-am dorit să mă încerc într-un startup, mai ales într-o industrie care mi s-a părut interesantă.
 Artem Nalivaiko
Suntem o companie mică, nu avem un hardsepararea rolurilor. Sunt mai implicat în crearea produsului final, prezentări, negocieri. Mulțumiri speciale comunității Noii Școli Economice - m-au ajutat să cred în mine. Când în orice moment puteți adresa o întrebare persoanelor care și-au construit o afacere într-o grămadă de țări diferite, aceasta nu este doar foarte utilă, ci și motivantă! Așa că nu am călcat pe grebla predecesorilor noștri, eram convinși că se poate începe fără investitor. Cel mai important lucru este că eram convins că ideea funcționează și la cerere.
— Cum învață o persoană securitatea cibernetică? Este modul invers al hackerului?
Anton: Instruirea în domeniul securității cibernetice este fundamental diferită de formarea pentru a deveni programator, un mod complet diferit de gândire.Universitățile au specialități, oferă o bază, un vector al mișcării profesionale, este suficient.Dar lucrul în acest domeniu este o mulțime de entuziaști, specialiștii de aici se nasc din practică și auto-studiu.Desigur, suntem învățați și programare, dar deloc în același mod ca programatorii.
Avem propriile noastre conferințe și comunități de hackeri.Securitatea cibernetică nu este o parte a IT, ci doar o zonă cu multă suprapunere cu IT. Unii entuziaști curioși intră în siguranță și ies din IT, printr-un strat mare de cunoștințe auto-dobândite și practică juridică în joburi conexe sau competiții de hackeri. O studii superioare de specialitate nu este necesară, dar de dorit.
„Problemele securității informațiilor nu au fost rezolvate de ani de zile”
- În ce moment ți-ai dat seama că ai nevoie de o platformă care selectează contractori de securitate a informațiilor?
Anton: Văd o mulțime de probleme pe piața serviciilor de securitate a informațiilor, nu s-au rezolvat de ani de zile. Principalul este lanțul de intermediari, situația în care 10 mii de oameni vând serviciile a o mie de interpreți.
Securitatea informațiilor este un domeniu critic cu un cost ridicat de eroare.Puteți veni direct la un specialist, dar cum să vă asigurați nivelul corespunzător de garanții? Securitatea informațiilor nu este un serviciu de masă; nu poate fi construită pe recenzii pozitive. Prin urmare, am devenit nu doar o platformă de căutare, ci un intermediar cu drepturi depline, un traducător de la limbajul de afaceri în limbajul tehnologiei. Ajutăm la redactarea termenilor de referință, la întocmirea de contracte în interesul tuturor părților, la verificarea legalității, calificările contractantului și la efectuarea unei examinări independente a rezultatelor lucrării. Nu puteți aduna doar clienți și interpreți într-un singur loc, aveți nevoie de un intermediar activ care poate gestiona procesul. Întreaga mea carieră este o poveste despre necesitatea unui astfel de serviciu.
 «ИБ — это критичная сфера с высокой ценой ошибки»
— De ce clienții nu interacționează direct cu specialiștii?
Anton:În interacțiunea directă există multe riscuri pentru ambele părți, astfel încât intermediarii profită de acest lucru. Piața se dezvolta destul de haotic, de aceea s-a și întâmplat, scopul startup-ului nostru este să rupă această schemă învechită.
Artem: Scopul afacerii noastre este să schimbăm această situație. Un strat uriaș de antreprenori și vânzători face piața mai puțin eficientă și crește prețurile. Ca urmare, afacerea devine mai vulnerabilă.
- Cum verifici dacă interpretul va fi conștiincios și profesionist? Care sunt modalitățile tale de a verifica asta?
Anton:Fără a intra în detalii, comunitatea de securitate a informațiilor nu este atât de mare, iar în cele mai multe cazuri putem găsi, de exemplu, foști colegi ai interpretului. Dacă a existat ceva negativ, atunci vom afla despre el. Experiența pe piață este destul de orientativă.
— Puteți da un exemplu de comandă tipică, cuCe solicitări vă fac companiile? Ce soluții le oferiți? Au solicitări specifice pentru artiștii de care au nevoie?
Anton: Comenzile sunt foarte individuale.Unele dintre cereri au venit ca o surpriză pentru noi. Cele tipice sunt verificările de securitate ale site-urilor web, aplicațiilor, testarea de penetrare, configurarea instrumentelor de securitate, ingineria socială - acestea sunt servicii foarte populare pe piață. Dar diavolul este în detalii - multe comenzi au specificuri care trebuie luate în considerare atunci când lucrezi cu un client și când se calculează costurile cu forța de muncă. Există solicitări unice, de regulă, acest lucru se datorează particularităților afacerii clientului. De exemplu, pe piețele extrem de competitive, spionajul industrial este considerat principala amenințare, astfel încât riscurile de confidențialitate sunt cele mai relevante. Companiile de logistică și producție, pe de altă parte, monitorizează în primul rând continuitatea activității, astfel încât riscurile de disponibilitate sunt cele mai relevante pentru ele.
Ce companii doriți să vizați? Întreprinderile mici se confruntă astăzi cu aceleași riscuri ca și companiile mari?
Artem:În primul rând - întreprinderilor mici și mijlocii, una dintre sarcinile noastre este să le punem la dispoziție servicii de securitate a informațiilor. Companiile din diferite industrii au propriile lor specificuri, acum lucrăm pentru a face ofertele noastre „cutie” unice pentru o anumită industrie.
Aceste servicii sunt costisitoare dacă contactațimari firme de securitate a informațiilor sau un integrator de sisteme. Este dificil de a numi costul mediu, deoarece acesta este un întreg strat de servicii, estimat prin costurile forței de muncă ale unor anumiți executanți. Acum, pentru majoritatea companiilor, riscurile securității informațiilor devin evidente și sunt deja gata să cheltuiască bani pentru asta, dar dacă costul serviciilor este ridicat pentru afacerea lor. În caz contrar, le este mai ușor să-și asume aceste riscuri.
Amenințările de pe piață sunt aproximativ aceleași pentrutoată lumea, dar, de regulă, marile companii au deja experiență în domeniul securității informațiilor și o înțelegere a ceea ce au nevoie. În plus, marile companii sunt o țintă mai interesantă pentru atacatori. Pentru întreprinderile mici, această înțelegere trebuie deseori formată - din păcate, de multe ori vine după ce riscurile sunt realizate.
— Ce tip de amenințări informaționale vă confruntați cel mai des în practică astăzi? Cu ce amenințări sunt cel mai greu de tratat?
Anton: Pierderea data.It critice este necesară pentru a distinge între amenințările interne și cele externe, acestea necesităDacă trebuie să evidențiez ceva specific, aș vorbi despre amenințarea pierderii datelor clienților.Adesea, chiar și pierderea unei arhive de e-mail poate provoca daune uriașe unei afaceri.Cel mai dificil lucru de combătut este factorul uman – un e-mail de phishing deschis poateCu drepturile de acces corecte în cadrul companiei, daunele pot fi reduse la minimum.Dar o persoană este întotdeauna cea mai vulnerabilă parte a sistemului.
- Nu credeți că, datorită popularității securității cibernetice, acest lucru a devenit populism - fiecare aplicație scriecă le pasă de siguranța utilizatorilor lor (deși nu este un fapt că totul este bine cu asta).Nu credeți că acest lucru i-a făcut pe utilizatori să gândească mai puțin critic și să gândească mai puțindespre siguranța dvs.?
Anton: Ura, securitatea a devenit populară, în sfârșit! Sper că această modă va ajuta la eliminarea bugetelor mari și la atragerea de specialiști mai inteligenți în domeniu.
Scurgerea recentă Yandex.Food a arătat că nici cea mai respectuoasă atitudine față de securitate nu este un panaceu. Nu cred că au început să se gândească mai puțin la securitate, înainte de popularizare totul era și mai rău.
„Invenția unui computer cuantic universal este destul de departe”
— Sunt tehnologiile cuantice o amenințare reală pentru companii acum?
Anton:Nu sunt și nu vor fi pentru mult timp. Invenția unui computer cuantic universal este destul de departe. Dar deja există o gamă de algoritmi post-cuantici care vor fi implementați în instrumentele standard de criptare și vor fi susținute de majoritatea software-ului modern. Prin urmare, din fericire, în această zonă, scutul va apărea mult mai repede decât sabia. Ne așteptăm la anunțul algoritmilor de criptare post-cuantică în următorii 2-3 ani și la crearea unui computer cuantic universal - nu mai devreme de 2030.
Pe de altă parte, tehnologiile cuantice au încetat de mult să mai fie doar un hype, așa că acesta este, fără îndoială, viitorul nostru. Singura întrebare este când va veni.
„Și în ce zone poate apărea o sabie mai repede decât un scut?”
Anton:Vulnerabilitățile din ziua zero apar în mod regulat - acesta este cazul când sabia apare mai repede. Dar influența lor ar trebui atenuată prin măsuri universale compensatorii suplimentare. În următorii 5-10 ani, finanțarea sporită pentru grupurile de hackeri pro-guvernamentale poate crea amenințări suplimentare și pe piața comercială.
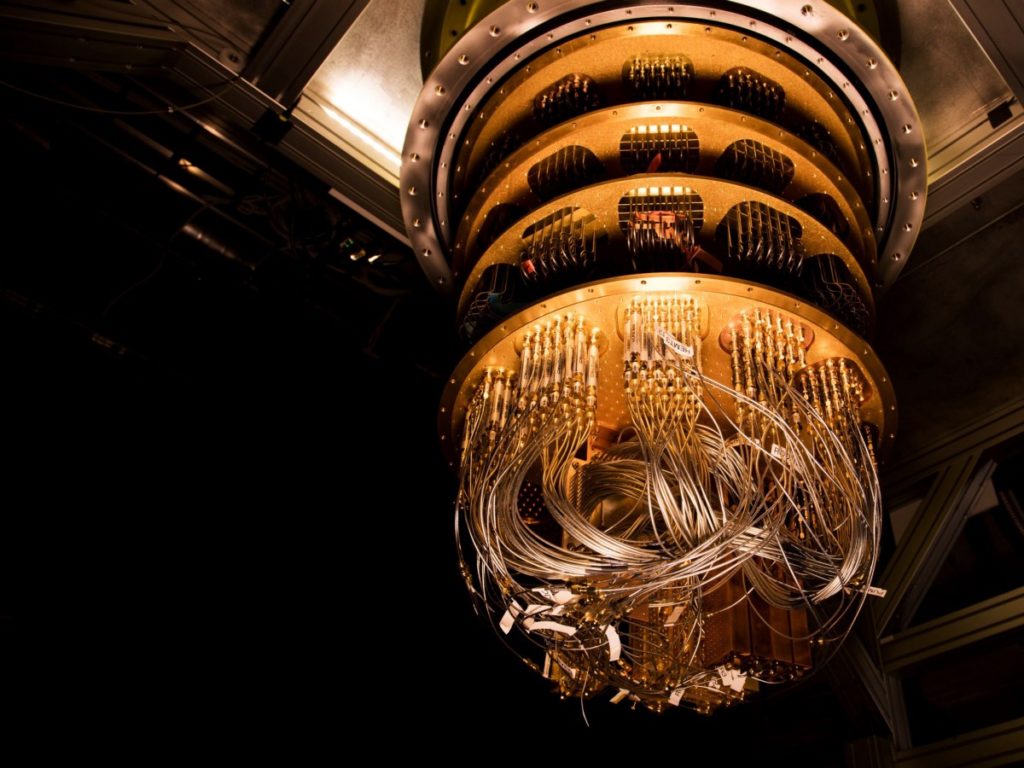 „Invenția unui computer cuantic universal este destul de departe”
Este un site precum Profi, unde vor fi clienții obișnuițiSunteți sigur că acesta este un serviciu atât de popular și site-ul dvs.?va fi popular?
Artem:Acesta nu este deloc „Pro”, deoarece principalul nostru lucru nu este numărul de telefon și CV-ul interpretului. Verificarea interpreților este unul dintre cele mai importante servicii ale platformei, deoarece pe același „Profi” se efectuează toate verificările faptul că numele și fotografia sunt verificate pe pașaport. Acesta este un test?
Produsul nostru ideal este unul simplu și de înțeleso „cutie” pentru client, care ține cont de toate nevoile sale, nu te obligă să te scufunzi prea adânc în nuanțele tehnice. În același timp, „cutia” este echilibrată, ia deja în considerare particularitățile afacerii sale, specificul industriei, amenințările existente și poate fi finalizată pentru o cerere specifică.
Este important pentru noi nu numai să facem un produs bun,si sa isi construiasca suportul cat mai eficient posibil de la asistenta in intocmirea specificatiilor tehnice, contracte, comunicatii primare cu contractantul si pana la realizarea raportului final. Pe viitor, dorim să învățăm cum să le generăm automat.
În general, serviciile de securitate reprezintă un întreg stratservicii, ținând cont de creșterea naturală a pieței de securitate a informațiilor și de creșterea provocată de situația internațională, suntem încrezători că vor fi mai mult decât suficiente comenzi pe platformă.
Ce te interesează cel mai mult în meseria ta în acest moment? Ce vrei să schimbi în acest domeniu? Cum ar trebui să influențeze „terțul” acest lucru?
Artem:Dorim să facem piața de securitate a informațiilor cât mai eficientă, transparentă și sigură posibil. Acesta este un domeniu destul de sensibil, multe procese în care se bazează pe încredere. L-aș numi așa: „cele mai bune practici de piață care sunt de înțeles pentru afaceri”.
Suntem bine conștienți că vom fi mereu la mijloc - între experți în afaceri și în securitatea informațiilor. Și este foarte important pentru noi să ne asigurăm că ambele părți se înțeleg și sunt mulțumite.
Cum afectează circumstanțele externese întâmplă în domeniul securității informațiilor? Ce s-a schimbat pandemia și evenimentele de la 24 februarie? De exemplu, cum să protejăm angajații care lucrează de la distanță? Cum să te protejezi de atacurile sau amenințările cibernetice din partea celor mai tari hackeri din lume?
Anton:Noi amenințări nu au apărut, doar au crescut foarte serios, la fel ca și costul unei greșeli. DDOS este o poveste despre hardware și mai ales din partea furnizorului sau despre un serviciu extern. În mod ideal, ar trebui să faceți hackingul neprofitabil sau cât mai puțin probabil posibil. Dar orice sistem va fi vulnerabil, întotdeauna.
Menținerea în siguranță a angajaților de la distanțăca restul. La etapa de angajare nu există diferențe, dar abordarea înființării locurilor de muncă este diferită. Instrumentele moderne de control al accesului vă permit să reduceți riscurile muncii de la distanță la nivelul lucrătorilor obișnuiți de birou, cu excepția cazului în care, desigur, încredeți setările de control al accesului unor profesioniști.
— Ce probleme, concepții greșite și mituri în domeniul securității corporative există astăzi? Care sunt cele mai periculoase pentru utilizatorii obișnuiți și clienții dvs.?
Anton:„Nu avem nimic de apărat” - astfel de comentarii sunt încă găsite, nu există comentarii aici. „Suntem bine, încă nu am fost piratați!” - Hackingul nu este întotdeauna vizibil imediat, compania poate să nu știe despre el de mult timp, în funcție de obiectivele atacatorilor.
Uneori, clienții spun:„Nimeni nu este interesat de noi”, dar cel mai adesea atacatorii încearcă să pirateze totul și să monetizeze tot ce pot ajunge. Prin urmare, nimeni nu te va căuta intenționat, pur și simplu te va agăța de o tangentă.
„Acum, afacerile au simțit multe riscuri care nu erau luate în considerare în mod serios înainte”
— Cum ai ajuns la Innopolis? De ce ai avut nevoie de el și cum ajută la dezvoltare?
Anton: Am venit la Innopolis în mod conștient.Am vrut să profităm de avantajele zonei economice speciale, sunt deja destule în Rusia. Am ales Innopolis pur și simplu pentru că sunt mai puțini potențiali concurenți decât în Skolkovo și atmosfera plăcută a unui oraș IT. M-am născut și am crescut la Kazan, am vizitat Innopolis cu spectacole, prietenii mei au studiat aici, asta m-a influențat și pe mine.
Innopolis ne ajută în primul rând în PR. Conexiunile cu alte startup-uri rezidente ajută, de exemplu, două reclame cochete au fost desenate de băieții rezidenți!
Artem:De obicei, SEZ-urile merg după investitori, angajați sau conexiuni. Și întotdeauna - pentru posibilitatea de a plăti mai puține taxe, aceasta este o afacere mare atât pentru stat, cât și pentru companie. Dintre cele de mai sus, ne interesează cel mai mult legăturile, comunitatea - nu avem angajați în personal, iar la etapa inițială am decis să nu atragem un investitor. Acum compania este construită cu fondurile noastre. După ceva timp vom căuta un investitor, dar am dori să o facem într-o etapă mult mai târziu.
Cât timp poți investi în proiect? De câți ani de investiție mai aveți nevoie pentru a începe să plătiți, în ce stadiu veți începe să căutați investitori?
Artem:Nu este vorba despre bani, ci despre cum îi folosești. Am fi putut face tot ce am făcut acum cheltuind de zece ori mai mult și doar astupând problemele cu bani. În schimb, am avut multă publicitate gratuită sau relativ ieftină. Acesta nu este marketing de gherilă, ci ceva apropiat din punct de vedere ideologic.
Proiectul nu necesită investiții majore. Nu avem nevoie de zeci sau sute de milioane de ruble. Infobez este despre încredere și dacă poți încerca cumpără - este foarte scump și fără garanțiirezultat. Am stat odată cu Anton și ne-am gândit pentru ce am putea avea nevoie de banii investitorului. Ne-am dat seama că există astfel de lucruri, dar nu ele sunt cheia pentru a obține rezultatul.
- Cum plănuiți să vă adaptați la ceea ce se întâmplă acum - sancțiuni, izolare? Ce părere aveți despre măsurile de sprijin pe care guvernul le-a aprobat deja?
Artem:Încercăm să profităm la maximum de această situație, pentru că tema securității a devenit mai relevantă. Afacerile s-au confruntat cu multe riscuri pe care nu le-au luat în considerare înainte. Scurgerile și hackurile companiilor mari le-au crescut paranoia și dorința de a lucra la securitatea lor. Piața crește și mai repede decât înainte.
Sancțiunile și izolarea au complicat situația cu uniisoftware de profil, acces închis la clienți străini și platforme de publicitate. Dar măsurile de sprijin încep să fie implementate treptat, ni se par destul de utile. Am intrat deja in registrul firmelor IT acreditate si vom profita de cateva oferte.
Care sunt obiectivele tale pentru următorii câțiva ani?
Artem:Scopul nostru principal acum este să lansăm vânzări stabile. În același timp, să se angajeze în cel mai bun serviciu - cel mai eficient, oferind servicii mai bune la cele mai bune prețuri în comparație cu alte țări. Ar trebui să fie de înțeles și transparent - nu suntem doar despre vânzări, ci sfătuim, spunem și încercăm să ajutăm oamenii să-și dezvolte competențe de bază în securitatea informațiilor.
Anton:Credem că aducerea pe piață a platformei noastre va pune la dispoziția oricărui client serviciile de securitate a informațiilor. Pentru noi, aceasta este o modalitate de a schimba piața de securitate a informațiilor din Rusia, pentru a o face mai transparentă, mai ușor de înțeles, mai accesibil și mai onest.
Citeste mai mult:
Variola maimuței devine un virus global: de ce se transmite atât de repede
Ceva ciudat se întâmplă în Univers: cum să explici inconsecvențele în constanta Hubble
Diagnostic într-un minut: cum schimbă IT-ul asistenței medicale