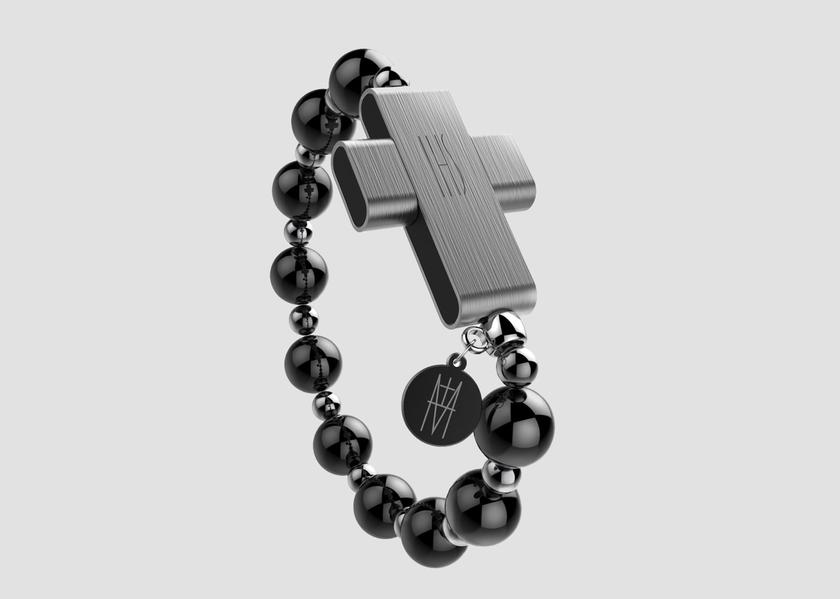
Pred pár dňami Vatikán predstavil elektronické ružencové zrnká s „inteligentným“ krížikom eRuženec, ktoré sú určené na
Ako to funguje
Špecialistovi na kybernetickú bezpečnosť sa podarilo hacknúťeRuženec pomocou patentovanej aplikácie Click to Pray, ktorá synchronizuje duchovné zariadenie so servermi Pápežovej celosvetovej modlitebnej siete len za 15 minút.

</ img>
Na to potreboval iba adresue-mail prepojený s eRužencom. Potom hacker získal prístup k účtu a všetkým osobným údajom používateľa: narodeniny, pohlavie, výška, váha, fotografia, ako aj údaje o polohe.
Okrem toho potom, čo hacker bol schopný odstrániť používateľský účet.

</ img>
Špecialista, ktorý objavil zraniteľnosť, kontaktoval vývojárov a povedal im o probléme. Zraniteľnosť bola rýchlo opravená.