Проблем са системима за потврду идентитета
Економија на мрежи зависи од корисничких имена и лозинки. Они
Није изненађујуће да банке и остали дигиталниуслуге су развиле софистицираније системе за потврду идентитета који се ослањају на више од самог тога да корисници знају њихову лозинку. На пример, особа има свој еТокен.
еТокен (са енглеског електронски - електронски и енглески.токен - знак, токен) - средство личних алата за потврду идентитета у облику УСБ кључева и паметних картица, као и софтверска решења која их користе. Такви жетони се продају и у Русији.
Процес у коме корисник имаи&нбсп;лозинку и&нбсп;лични токен, познат је као вишефакторска аутентификација (МФА). Да, то у великој мери ограничава могућност сајбер криминала, али има и своје недостатке. Пошто то укључује много муке, многи корисници нерадо се региструју за токен, што значи да га мало људи користи.
Постоји ли алтернатива?
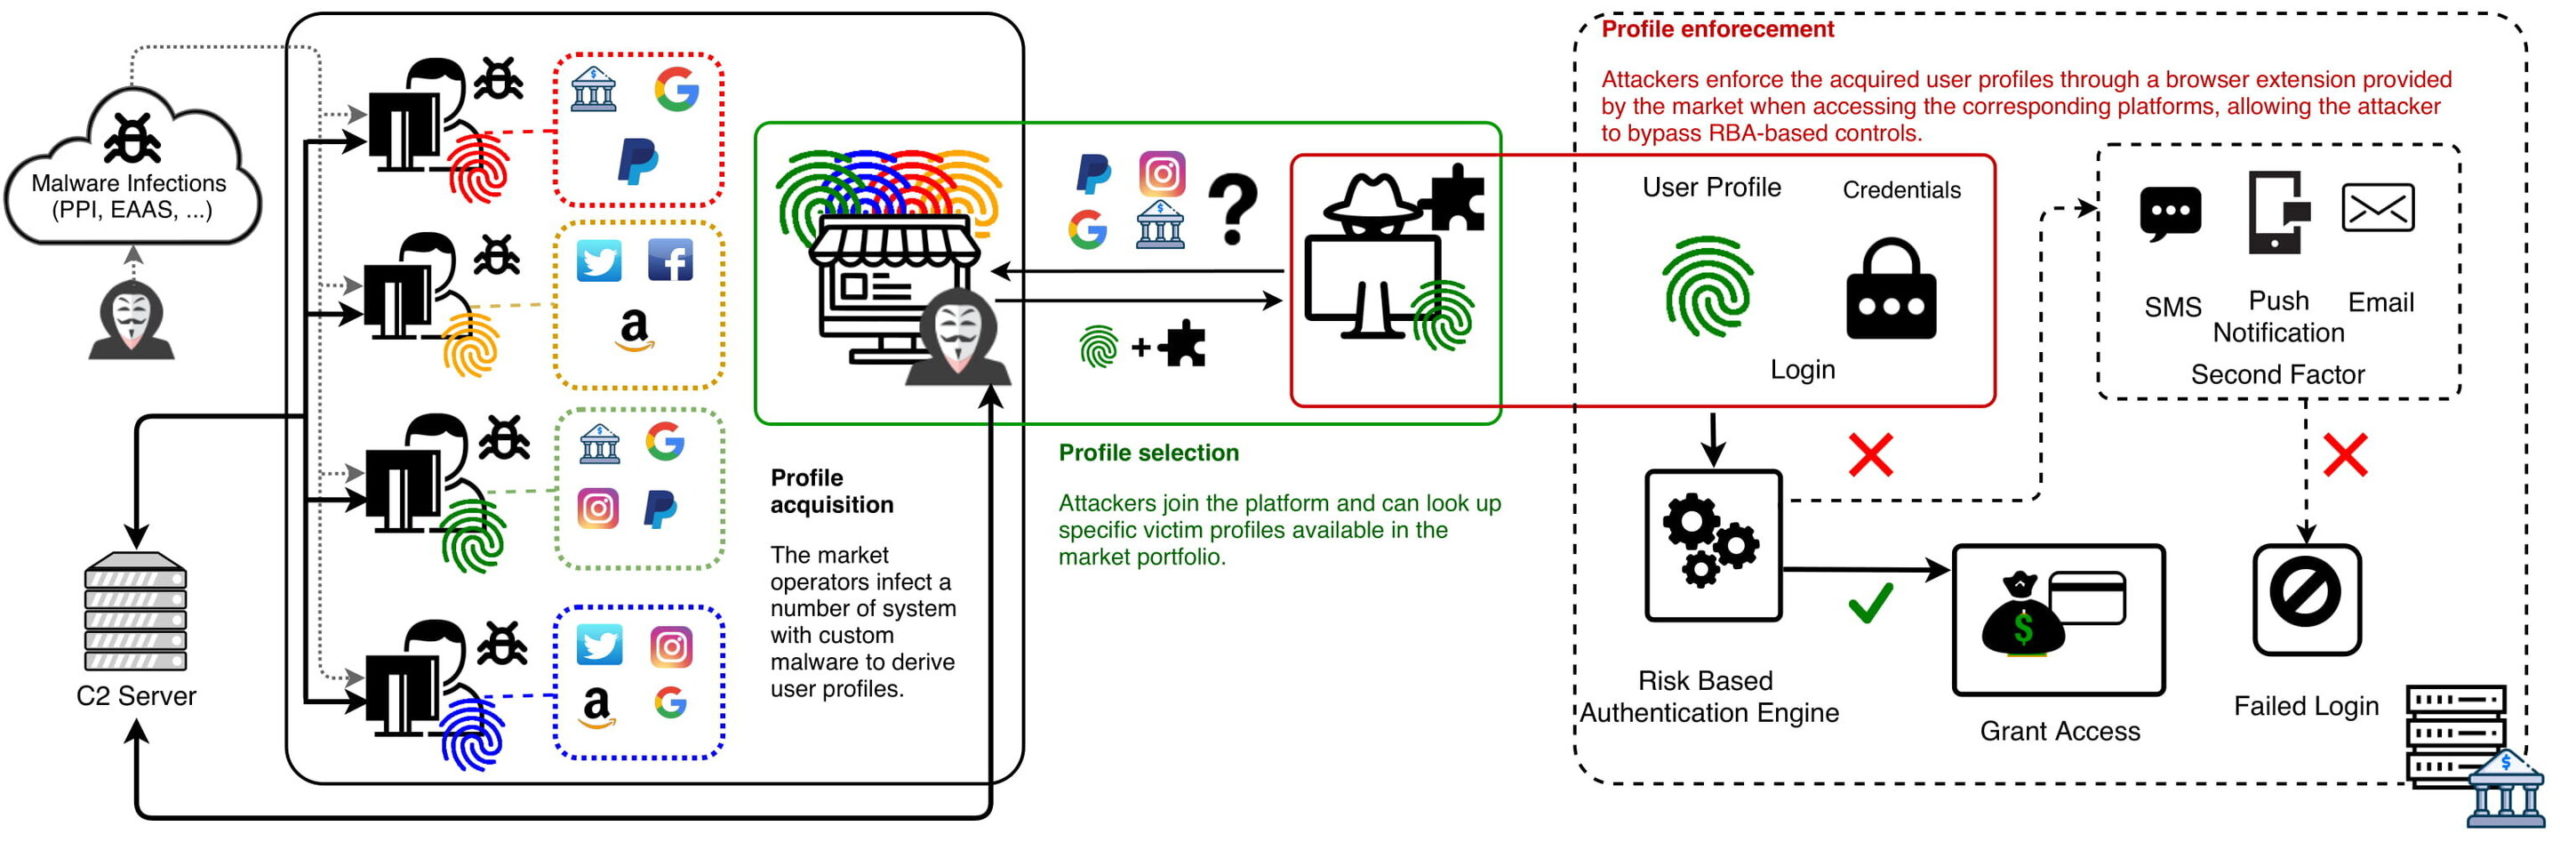
Да бих решио овај проблем, недавноје постао популаран алтернативни систем за потврду идентитета у услугама као што су Амазон, Фацебоок, Гоогле и ПаиПал. Овај систем, познат као Риск Басед Аутхентицатион (РБА), прегледава отиске прстију корисника да би верификовао нечије поверљиве податке. Они могу да садрже основне техничке информације као што су врста прегледача или оперативног система, као и понашање корисника. Ради се о кретању миша, његовом положају, па чак и брзини притиска тастера. Ако се отисак прста подудара са оним што се очекује од корисника - на основу претходног понашања - дозвољено му је да се одмах пријави користећи само своје корисничко име и лозинку. У супротном, потребна је додатна потврда идентитета помоћу токена.
Наравно, сајбер криминалци су то брзо смислилиначине за заобилажење РБА развијањем комплета за пхисхинг који такође укључују отиске прстију. Међутим, тешко је ово претворити у ефикасан и профитабилан посао. Један од разлога је тај што се ови кориснички профили мењају током времена и између услуга и морају се прикупљати додатним пхисхинг нападима.
Представљајући се као друга особа као услуга
Недавно су научници са Технолошког универзитетаАјндховен&нбсп;пронашао је доказ о великом и веома сложеном тржишту које изгледа превазилази ова ограничења. Тржиште, са седиштем у Русији, нуди преко 260.000 детаљних корисничких профила заједно са другим акредитивима као што су адресе е-поште и лозинке.
„Јединственост ове подземне веб страниценије само њен обим, већ и то што се сви профили стално ажурирају, то значи да задржавају своју вредност“, објашњава Луца Аллоди, истраживач Групе за безбедност Факултета математике и рачунарства, који је заједно са др. За истраживање је био одговоран студент Мицхеле Цампобасо.
Клијенти могу претраживати базу података,да одаберу тачно корисника Интернета којег желе да циљају. Ово омогућава врло опасне циљане пхисхинг нападе. Иначе, купци на овом црном тржишту могу добити софтвер који аутоматски преузима купљене корисничке профиле на циљане веб локације.
Луца Аллоди, Т У/е истраживач
 Заслуге: Еиндховен Университи оф Тецхнологи.
Да би се истакла систематичноствеб-сајту, Аллоди и Цампобассо су сковали термин имитација као услуга (ИМПааС), што одражава добро познате услуге рачунарства у облаку као што су СааС (софтвер као услуга) и ИааС (инфраструктура као услуга).
„Колико је нама познато, ово је највеће и најсофистицираније криминално тржиште на којем се ове услуге систематски нуде.
Истраживање тржишта није било лако, наглашавајуистраживачи. Да би приступили списковима доступних корисничких профила, истраживачи су морали да добију посебне позивне кодове које постојећи корисници користе. Прикупљање података је такође било тешко - оператери платформе активно су улазили у траг „преварантским“ рачунима. Истраживачи су такође одлучили да право име локације заштите у тајности како би се ризик од освете од стране тржишних оператера свео на минимум.
Цена&нбсп;„виртуелне личности“
Цена „виртуелног идентитета“ корисникатрговински под креће се од 1 до око 100 долара. Приступ профилима криптовалута и платформама за електронски пренос новца чини се највреднијим. „Само постојање бар једног профила крипто валуте готово удвостручује просечни профил“, каже Аллоди.
Још један важан фактор који повећава цену је...ово је богатство земље у којој се корисник налази. „Ово има смисла: нападачи који желе да се лажно представљају и уновче корисничке профиле дају већу вредност профилима који могу донети већу финансијску добит, а они се углавном налазе у развијеним земљама“,— каже Кампобасо.
Кориснички профили су такође веома цењени,који пружају приступ више од једне услуге и профилима са „стварним“ отисцима прстију, за разлику од отисака прстију које „синтетише“ платформа.
Коришћење профила
У свом чланку истраживачи такође описујунеколико примера како криминалци „наоружавају“ ове профиле, које су пронашли на тајном каналу Телеграм који користе клијенти платформе. У једном познатом нападу нападач описује како да конфигурише филтере за поштанске сандучиће жртве. Циљ је сакрити обавештења од Амазона која се односе на куповине које је нападач извршио користећи рачун жртвине платформе.
Последице трговине „дигиталним идентитетима“
Међутим, слична тржишта постоје не само у Русији.
ИнтСигхтс, компанија из ЊујоркаИнтеллигенце Интеллигенце, чији је циљ оснаживање предузећа да се „бране напред“, данас је најавио објављивање најновијег извештаја компаније „Идентификовање дигиталних прегледача: Најпопуларнији нови производ на црном тржишту“.
У извештају се наводи да „појава тржиштаГенесис је у новембру 2018. скренуо пажњу на нову врсту подземне услуге „дигиталног идентитета“. Ова врста црног тржишта нуди комплетно узимање отисака прстију корисниковог веб претраживача и карактеристика рачунара, омогућавајући нападачу да се лажно представља као жртва готово беспрекорно. „Ово даје купцу дигиталног идентитета могућност да приступи веб локацијама као други корисник и заобиђе напредне услуге заштите идентитета. Студија наводи да ово укључује приступ налозима е-поште (нпр. Гоогле, Иахоо, Мицрософт), профилима друштвених медија (нпр. Фацебоок, Твиттер, ЛинкедИн), банковним рачунима и налозима кредитних картица (укључујући ПаиПал), веб локацијама за малопродају и е-трговину (нпр. еБаи , Амазон, Бест Буи), музичке услуге (Спотифи), апликације за мобилност (Убер), владине услуге, па чак и интерне странице за пријаву.
„Замислите то као дигитално„препознавање лица, али уместо да скенирају ваше лице да верификују ваш идентитет, они користе својства вашег уређаја за претраживање веба“, предлажу аутори извештаја. Импликације су застрашујуће, јер то свакоме даје могућност да упадне и имитира идентитет корисника на мрежи, јер корисници обично чувају своје акредитиве у свом претраживачу – чак и за финансијске и пословне веб локације – ради погодности.
„Употреба ове маскенбалске тактике долази до изражајамимо преваре и финансијских злочина. Хакери могу да циљају одређене компаније тражећи њихове&нбсп;запослене; педофили могу циљати и лажно представљати децу тражећи жртве које посећују познате дечје веб странице; а обавештајне агенције могу да претражују различите владине службенике према њиховим интерним страницама за пријаву.”
ИнтСигхтс је такође приметио да је Рицхлогс, новиГенесис конкурент се придружио редовима водећих мрачних трговачких платформи. „Као и Генесис маркетплаце, Рицхлогс прикупља и продаје украдене” дигиталне отиске прстију уређаја за претраживање веба (тј. ИП адреса, информације о ОС-у, временска зона, понашање корисника). Ови сајтови омогућавају купцу да се лажно представља као легитимни онлајн корисник и заобиђе стандардне безбедносне протоколе нудећи приступ са пуним акредитивима било којој локацији која је сачувана у претраживачу жртве."
Ариел Еинхорен, шеф истраживањаИнтСигхтс, наглашава: „Ниво упада у живот жртве који пружа дигитални идентитет је алармантан. Нису у питању само кредитне картице, банковни рачуни или лични подаци. Дигитална идентификација даје кибер криминалцима могућност да готово у потпуности пресретну нечији идентитет на Интернету. То укључује све, од гледања трошкова до праћења дневних рута путовања и прегледа порезних података. “ Додала је да што је већи жртвин дигитални отисак, нападач је више може представљати. „Дигитални ИД-ови, који се продају на Рицхлогс-у и Генесис-у, нуде потпун дигитални отисак прста особе на тањиру, пружајући бескрајне могућности за превару, превару, крађу и приступ приватности жртве.“
Како се заштитити?
ИнтСигхтс је пружио савете за заштиту ваше организације од преваре са дигиталним идентитетом:
- Стално надгледајте тржишта дигиталног идентитета.Видљивост и свест су кључеви проактивностизаштиту. „Надгледање ових тржишта може вам помоћи да у раној фази идентификујете угрожене појединце (на пример, на једној од ваших интерних страница за пријављивање), тако да можете ближе пратити саобраћај до те странице и / или побољшати методе верификације када се корисници пријаве.“
- Омогућите двофакторску аутентификацију.„Захтев за другу (или чак трећу) променљиву заверификација корисника отежава хакерирање хаковања налога. То може да укључује мобилну верификацију или давање одговора на додатна безбедносна питања која ће знати само купац или запослени. "
- Редовно ажурирајте протоколе за узимање отисака прстију.Ако ваша компанија користи дигиталне отискефингер да бисте верификовали клијенте или кориснике, редовно ажурирајте ове протоколе и додајте додатне тачке за потврду идентитета како бисте били у току са ажурирањима верзије крадљиваца.
- Доследно бришите колачиће и историју прегледања.„Брисање колачића и историја прегледањаограничава количину ваше „дигиталне историје“ и стога не излаже додатне веб локације и / или профиле ако вам се уређај зарази. “
- Редовно мењајте лозинке.Ово је увек најбоља пракса за сајбер безбедност, а свакако се примењује и овде. Промена лозинки и спречавање поновне употребе лозинке могу значајно смањити ризик од хаковања.
Прочитајте такође
Годишња мисија на Арктику је завршена и подаци су разочаравајући. Шта чека човечанство?
Погледајте најближе снимке Сунчеве површине
Коронавируси су научили да опонашају људске имуне протеине и заваравају тело