„Тржиште безбедности информација је неефикасно и конзервативно“
- Зашто си стао
Антон:Радио сам за једног од највећих произвођача свињског меса у Русији. Био је спољни стручњак за безбедност информација (ИС) у анализи безбедности интерне мреже компаније. Имитирао радње потенцијалног нападача за хватање мреже компаније и кључних пословних система. Фарма свиња, односно све заједно – фарма, фабрика и канцеларије компаније – један је од мојих најупечатљивијих пројеката. Не можете ни да замислите колико је све аутоматизовано и колико потенцијални хакер може да утиче на то, што сам и урадио. Мој задатак за овај пројекат је био да истакнем кључна питања и дам препоруке за санацију. Нажалост, не могу да откријем детаље - НДА.
 Антон Бочкарев
Отишао сам у ИБ одмах после средње школе.Иако сам се окушао у доста активности у ИТ-у, никада нисам отишао далеко од информационе безбедности, ентузијаста сам. За мене је стартап моје животно дело, шанса да унапредим тржиште за ред величине. Радећи у овој области од старијих година, све више схватам да је тржиште неефикасно и конзервативно. Није толико флексибилан, а ефективност пословних процеса нема говора. Тржиште се опире променама у пословним процесима, пре свега због професионалне деформације менаџера који покушавају да избегну било какве промене, сматрајући их додатним ризиком.
Што сам више радио у индустријским предузећима,што су проблеми били бољи. Био сам у потпуно различитим улогама са различитих страна тржишта и мислим да могу да га побољшам. Кључна ствар је да будућност тржишта услуга видимо у информационој безбедности у моделу услуга. То је као тржиште таксија које су агрегатори учинили савршенијим.
- Имам исто питање за Артема: зашто сте прешли из финансијског сектора у сајбер безбедност? Која је ваша улога у пројекту?
Артем:Када радите за велику компанију, не видите резултате свог рада. Често радите у тиму, они вас осигуравају, ви осигуравате. Ево још једне приче – ако нешто не урадите, то се неће десити. Постоји много више могућности за самоостварење. Увек сам желео да се окушам у стартапу, посебно у индустрији која ми се чинила занимљивом.
 Артем Наливаико
Ми смо мала компанија, није нам тешкораздвајање улога. Више се бавим креирањем финалног производа, презентацијама, преговорима. Посебно хвала заједници Нове економске школе – помогли су ми да верујем у себе. Када у било ком тренутку можете поставити питање људима који су изградили посао у гомили различитих земаља, ово је не само веома корисно, већ и мотивишуће! Тако да нисмо згазили на грабље наших претходника, уверили смо се да је могуће кренути и без инвеститора. Најважније је да сам био убеђен да идеја функционише и да је тражена.
— Како човек учи сајбер безбедност? Да ли је то обрнутим путем хакера?
Антон:Обука за сајбер безбедност се суштински разликује од обуке програмера, потпуно другачији начин размишљања. Универзитети имају специјалности, дају основу, вектор за професионално кретање, то је довољно. Али рад у овој области је део ентузијаста, специјалисти се овде рађају из праксе и самообуке. Наравно, и нас уче програмирању, али никако на исти начин као програмери.
Имамо сопствене хакерске конференције и заједнице.Сајбер безбедност није део ИТ-а, већ само област која се доста преклапа са ИТ-ом. Неки радознали ентузијасти улазе у сигурност и ван ИТ, кроз велики слој сопственог знања и стечене правне праксе у сродним пословима или хакерским такмичењима. Специјализовано високо образовање није обавезно, али пожељно.
„Проблеми информационе безбедности нису решени годинама”
- У ком тренутку сте схватили да вам је потребна платформа која бира извођаче информационе безбедности?
Антон: Видим много проблема на тржишту услуга информационе безбедности, они се годинама не решавају. Главни је ланац посредника, ситуација када 10 хиљада људи продаје услуге хиљаду извођача.
Информациона безбедност је критична област са високом ценом грешака.Можете доћи директно код специјалисте, али како осигурати одговарајући ниво гаранција? Информациона безбедност није масовна услуга, не може се градити на позитивним критикама. Стога смо постали не само платформа за претрагу, већ и пуноправни посредник, преводилац са пословног језика на језик технологије. Помажемо у писању пројектног задатка, састављамо уговоре у интересу свих страна, проверавамо законитост, квалификације извођача и спроводимо независну проверу резултата рада. Не можете само окупити купце и извођаче на једном месту, потребан вам је активан посредник који може да управља процесом. Цела моја каријера је прича о потреби за таквом услугом.
 „ИС је критична област са високом ценом грешке“
— Зашто купци не комуницирају директно са стручњацима?
Антон:У директној интеракцији постоји много ризика за обе стране, тако да посредници то користе. Тржиште се развијало прилично хаотично, зато се и десило, циљ нашег стартапа је да разбијемо ову застарелу шему.
Артем: Циљ нашег пословања је да променимо ову ситуацију. Огроман слој извођача и продаваца чини тржиште мање ефикасним и подиже цене. Као резултат, посао постаје рањивији.
- Како проверавате да ли ће извођач бити савестан и професионалан? Који су ваши начини да ово проверите?
Антон:Да не улазимо у детаље, заједница информационе безбедности није толико велика, а у већини случајева можемо наћи, на пример, бивше колеге извођача. Ако је на њему било негативног, онда ћемо то сазнати. Искуство на тржишту је прилично индикативно.
— Можете ли навести пример типичног наређења, сКоје захтеве компаније упућују вама? Која решења им нудите? Да ли имају неке посебне захтеве за извођаче који су им потребни?
Антон: Поруџбине су веома индивидуалне.Неки од захтева су нас изненадили. Типичне су безбедносне провере веб сајтова, апликација, тестирање пенетрације, постављање безбедносних алата, друштвени инжењеринг – ово су веома популарне услуге на тржишту. Али ђаво је у детаљима - многе поруџбине имају специфичности које се морају узети у обзир приликом рада са клијентом и приликом обрачуна трошкова рада. Постоје јединствени захтеви, по правилу, то је због специфичности пословања клијента. На пример, на високо конкурентним тржиштима, индустријска шпијунажа се сматра главном претњом, тако да су ризици приватности најрелевантнији. Логистичке и производне компаније, с друге стране, првенствено прате континуитет пословања, па су ризици доступности за њих најрелевантнији.
Које компаније желите да циљате? Да ли се мала предузећа данас суочавају са истим ризицима као и велика предузећа?
Артем:Пре свега – малим и средњим предузећима, један од наших задатака је да им учинимо доступним услуге информационе безбедности. Компаније из различитих делатности имају своје специфичности, сада радимо на томе да наше понуде у кутијама буду јединствене за одређену индустрију.
Ове услуге су скупе ако контактиратевелике фирме за безбедност информација или систем интегратор. Тешко је именовати просечни трошак, јер се ради о читавом слоју услуга, процењених трошковима рада одређених извођача. Сада, за већину компанија, ризици информационе безбедности постају очигледни и оне су већ спремне да потроше новац на то, али ако се цена услуга подигне за њихово пословање. Иначе им је лакше да преузму ове ризике.
Претње на тржишту су приближно исте засви, али по правилу велике компаније већ имају искуство у области информационе безбедности и разумевање шта им је потребно. Поред тога, велике компаније су интересантнија мета нападача. За мала предузећа, ово разумевање често треба да се формира – нажалост, често долази након што се ризици схвате.
— С којом се врстом информационих претњи у пракси данас најчешће сусрећете? Са којим претњама је најтеже изаћи на крај?
Антон: Губитак критичних података.Потребно је раздвојити унутрашње и спољашње претње, које захтевају различите превентивне мере. Ако бих морао да истакнем нешто конкретно, говорио бих о претњи губитка података о клијентима. Често чак и губитак архиве е-поште може проузроковати огромну штету предузећу. Најтеже је борити се против људског фактора – један отворени пхисхинг емаил може створити много проблема. Правилним постављањем права приступа унутар компаније, штета се може свести на минимум. Али особа је увек најрањивији део система.
— Не мислите ли то због популарностисајбер безбедност је постала популизам - свака апликација пише да брине о безбедности својих корисника (иако није чињеница да је са овим све у реду). Да ли мислите да је ово учинило кориснике мање критичним и мање забринутим за своју безбедност?
Антон: Ура, обезбеђење је коначно постало популарно! Надам се да ће ова мода помоћи да се избаце велики буџети и привући више интелигентних стручњака на терену.
Недавно процурела информација у Иандек.Фоод показала је да чак ни најпоштованији став према безбедности није лек. Не мислим да су почели мање да размишљају о безбедности, пре популаризације је све било још горе.
„Проналазак универзалног квантног рачунара је прилично далеко“
— Да ли су квантне технологије сада стварна претња компанијама?
Антон:Нису и неће још дуго бити. Проналазак универзалног квантног рачунара је прилично далеко. Али већ сада постоји избор пост-квантних алгоритама који ће бити имплементирани у стандардним алатима за шифровање и који ће бити подржани најсавременијим софтвером. Стога, на срећу, у овој области, штит ће се појавити много брже од мача. Очекујемо најаву постквантних алгоритама за шифровање у наредне 2-3 године, а стварање универзалног квантног рачунара – не раније од 2030. године.
С друге стране, квантне технологије су одавно престале да буду само хипе, тако да је ово, без сумње, наша будућност. Питање је само када ће доћи.
„А у којим областима се мач може појавити брже од штита?“
Антон:Рањивости нултог дана се редовно појављују - то је случај када се мач појављује брже. Али њихов утицај треба ублажити додатним компензационим универзалним мерама. У наредних 5-10 година, повећано финансирање провладиних хакерских група може створити додатне претње и на комерцијалном тржишту.
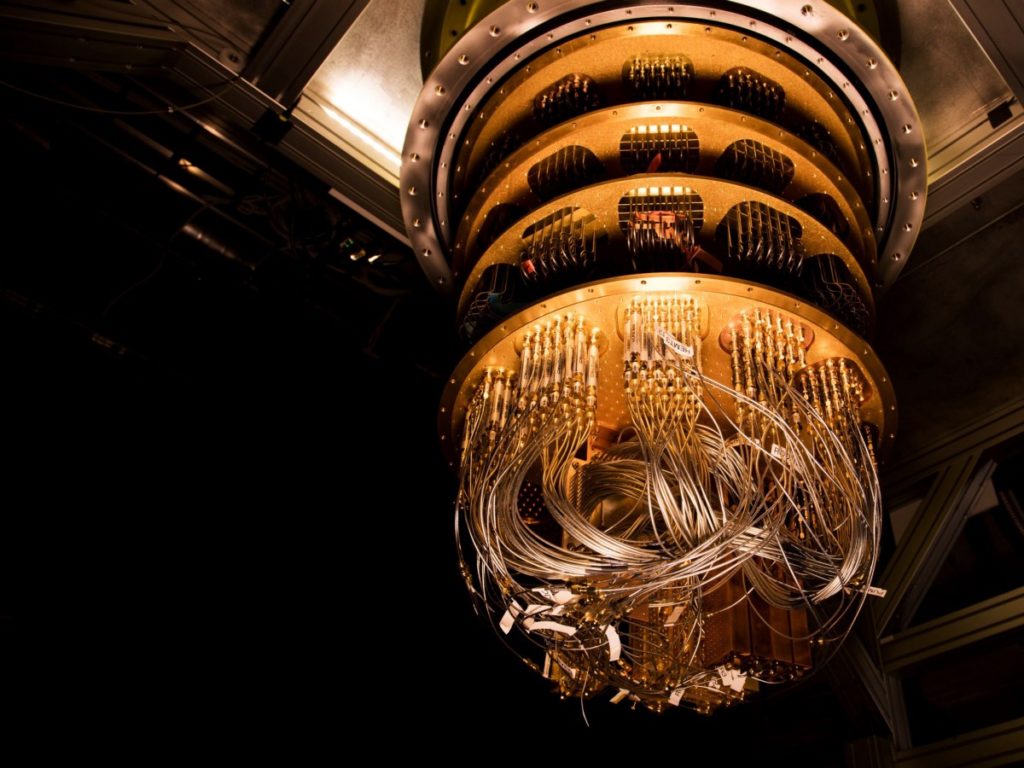 „Проналазак универзалног квантног рачунара је прилично далеко“
—&нбсп;Како видите свој идеалан производ?Да ли је ово сајт као што је „Профи“, где ће обични клијенти тражити извођаче у области информационе безбедности? Да ли сте сигурни да је ово тако популарна услуга и да ће ваш сајт бити популаран?
Артем:Ово уопште није „Про“, јер наша главна ствар није број телефона и животопис извођача. Верификација извођача је једна од најважнијих услуга платформе, јер се на истом „Профи“ врши сва верификација&нбсп; чињеница да се име и фотографија проверавају у односу на пасош. Да ли је ово тест?
Наш идеалан производ је једноставан и разумљив„кутија“ за клијента, која узима у обзир све његове потребе, не приморава вас да предубоко зароните у техничке нијансе. Истовремено, „кутија“ је избалансирана, већ узима у обзир посебности његовог пословања, специфичности индустрије, постојеће претње и може се дорадити за одређени захтев.
За нас је важно не само да направимо добар производ,и да што ефикасније изгради своју подршку од помоћи у припреми техничких спецификација, уговора, примарне комуникације са извођачем па до израде коначног извештаја. У будућности желимо да научимо како да их аутоматски генеришемо.
Генерално, службе безбедности су читав слојуслуге, узимајући у обзир природни раст тржишта информационе безбедности и раст изазван међународном ситуацијом, уверени смо да ће на платформи бити више него довољно поруџбина.
Шта вас тренутно највише занима у вашем послу? Шта желите да промените у овој области? Како би „трећа страна“ требало да утиче на то?
Артем:Желимо да тржиште услуга информационе безбедности учинимо што ефикаснијим, транспарентнијим и сигурнијим. Ово је прилично осетљива област, у којој се многи процеси заснивају на поверењу. Ја бих то назвао овако: „најбоље тржишне праксе које су разумљиве пословању“.
Свесни смо да ћемо увек бити у средини – између стручњака за безбедност и безбедност информација. И веома нам је важно да се побринемо да се обе стране разумеју и да буду задовољне.
Како спољашње околности утичу надешавања у области информационе безбедности? Шта је променила пандемија и дешавања од 24. фебруара? На пример, како заштитити запослене који раде на даљину? Како да се заштитите од напада или сајбер претњи од стране најбољих хакера на свету?
Антон:Нове претње се нису појавиле, само су веома озбиљно порасле, као и цена грешке. ДДОС је прича о хардверу, и то углавном на страни провајдера или о екстерном сервису. У идеалном случају, хаковање би требало да учините неисплативим или што је могуће мање вероватним. Али сваки систем ће увек бити рањив.
Чување запослених на даљинукао и остали. У фази запошљавања нема разлике, али је приступ отварању послова другачији. Савремени алати за контролу приступа вам омогућавају да смањите ризике рада на даљину на ниво обичних канцеларијских радника, осим ако, наравно, подешавања контроле приступа не поверите професионалцима.
— Који проблеми, заблуде и митови данас постоје у области корпоративне безбедности? Који су најопаснији за редовне кориснике и ваше купце?
Антон:„Немамо шта да бранимо“ - такви коментари се и даље налазе, овде нема коментара. „Добро смо, још нисмо хаковани!“ – Хаковање није увек одмах уочљиво, компанија можда за то дуго не зна, у зависности од циљева нападача.
Понекад клијенти кажу:„Нико нас не интересује“, али најчешће нападачи покушавају да хакују све и монетизују све што могу да досегну. Дакле, нико вас неће намерно тражити, једноставно ће вас закачити на тангенту.
„Сада је посао осетио многе ризике који раније нису били озбиљно разматрани“
— Како сте стигли у Иннополис? Зашто вам је то било потребно и како помаже у развоју?
Антон: У Иннополис смо дошли свесно.Хтели смо да искористимо предности специјалне економске зоне, њих у Русији већ има довољно. Изабрали смо Иннополис једноставно зато што има мање потенцијалних конкурената него у Сколкову и пријатне атмосфере ИТ града. Рођен сам и одрастао у Казању, посетио сам Иннополис са наступима, моји пријатељи су овде студирали, то је такође утицало на мене.
Иннополис нам помаже првенствено у ПР-у. Везе са другим резидентним стартапима помажу, на пример, две шик рекламе су нацртали момци из резидента!
Артем:СЕЗ обично траже инвеститоре, запослене или везе. И увек – за могућност да плаћате мање пореза, ово је сјајан посао и за државу и за компанију. Од наведеног, највише нас занимају везе, заједница – немамо запослене у кадру, а у почетној фази смо одлучили да не привлачимо инвеститора. Сада се предузеће гради нашим средствима. После неког времена тражићемо инвеститора, али бисмо то желели да урадимо у много каснијој фази.
Колико дуго можете улагати у пројекат? Колико је још година улагања потребно да почнете да се исплаћујете, у којој фази ћете почети да тражите инвеститоре?
Артем:Није у питању новац, већ како га користите. Могли смо да урадимо све што смо сада урадили тако што смо потрошили десет пута више и само попунили проблеме новцем. Уместо тога, имали смо много бесплатних или релативно јефтиних реклама. Ово није герилски маркетинг, већ нешто идеолошки блиско.
Пројекат не захтева већа улагања. Не требају нам десетине или стотине милиона рубаља. Инфобез се односи на поверење, и ако можете да пробате купити - веома је скупо и без гаранцијарезултат. Једном смо седели са Антоном и размишљали о томе за шта ће нам можда требати новац инвеститора. Схватили смо да таквих ствари има, али оне нису кључ за постизање резултата.
- Како планирате да се прилагодите ономе што се сада дешава - санкцијама, изолацији? Како мислите о мерама подршке које је Влада већ одобрила?
Артем:Покушавамо да максимално искористимо ову ситуацију, јер је тема безбедности постала актуелнија. Предузећа су искусила многе ризике које раније нису озбиљно разматрала. Цурења и хакови великих компанија повећали су њихову параноју и жељу да раде на својој безбедности. Тржиште расте чак и брже него раније.
Санкције и изолација су некима закомпликовале ситуацијуспецијализовани софтвер, затворен приступ страним купцима и рекламне платформе. Али мере подршке почињу да се постепено примењују, чине нам се прилично корисним. Већ смо ушли у регистар акредитованих ИТ компанија и искористићемо неке од понуда.
Који су ваши циљеви за наредних неколико година?
Артем:Наш главни циљ сада је покретање стабилне продаје. Истовремено, да се ангажујете у најбољој услузи - најефикаснији, нудећи боље услуге по најбољим ценама у поређењу са другим земљама. Требало би да буде разумљиво и транспарентно – не бавимо се само продајом, већ саветујемо, причамо и покушавамо да помогнемо људима да развију основне компетенције у информационој безбедности.
Антон:Верујемо да ће довођење наше платформе на тржиште учинити услуге безбедности информација доступним сваком клијенту. За нас је ово начин да променимо тржиште информационе безбедности у Русији, да га учинимо транспарентнијим, разумљивијим, доступнијим и поштенијим.
Опширније:
Мајмунске богиње постају глобални вирус: зашто се тако брзо преносе
Нешто чудно се дешава у Универзуму: како објаснити недоследности у Хабловој константи
Дијагноза за минут: како ИТ мења здравствену заштиту