Пецање је добро позната техника друштвеног инжењеринга која долази у много различитих облика: телефонски позиви,
Везе за „пецање“ које воде до злонамерних сајтовачесто садржане у имејловима за које се чини да потичу из поузданих извора. Шаљу се у порукама на друштвеним мрежама и апликацијама као што су Фацебоок и ВхатсАпп. Могу се чак појавити у стринговима за претрагу, доводећи кориснике у заблуду. И може бити прилично тешко утврдити да ли је сајт пхисхинг. Многи од ових ресурса су скоро идентични сајтовима који се копирају. Пецање е-порука је обично мање ефикасна јер их модерна технологија препознаје као нежељену пошту. Међутим, неки од њих и даље завршавају у вашем сандучету.
Разлог популарности пхисхинга је јасан -сајбер криминалци могу напасти велики број људи одједном. Да би се супротставили масовним нападима корисника, Аваст стручњаци користе технологију вештачке интелигенције (АИ).
Фисхинг Детецтион са АИ
Криминалци креирају веб странице да обману људекоји су веома слични стварним и поузданим ресурсима. Визуелна сличност је често довољна да доведе у заблуду лаковерне кориснике - они лако остављају своје акредитиве и друге поверљиве податке.
У теорији, сајбер криминалци могу да користепхисхинг странице имају исте слике као на оригиналним ресурсима. Међутим, власници оригиналних сајтова могу да виде на својим серверима везе до слика које су дали преваранти. Поред тога, потребно је време и труд да се направи тачна копија сајта. У овом случају, сајбер криминалци би морали да репродукују дизајн на пхисхинг ресурсу, обраћајући пажњу на сваки пиксел. Као резултат тога, креативно приступају задатку и креирају странице које су веома сличне оригиналним, али истовремено имају мање разлике које су једва приметне просечном кориснику.
Аваст има мрежу од стотинемилиони сензора који обезбеђују АИ податке. Аваст скенира сваку веб локацију коју корисници посете и пажљиво проучава популарност дотичних домена. Други фактори као што су сертификат веб-сајта, старост домена и присуство сумњивих токена у УРЛ-у се такође узимају у обзир када се процењује да ли треба да се учита страница.
Трајање пхисхинг сајта је обично изузетномали, а претраживачи немају времена да га индексирају. То се огледа у оцени домена. Његова популарност и историја такође могу бити први знаци да ли је страница сигурна или злонамерна. Након провере ових информација и упоређивања са визуелним карактеристикама, систем закључује да ли се сајту може веровати.
 Пхисхинг верзија Оранге.фр странице за пријаву
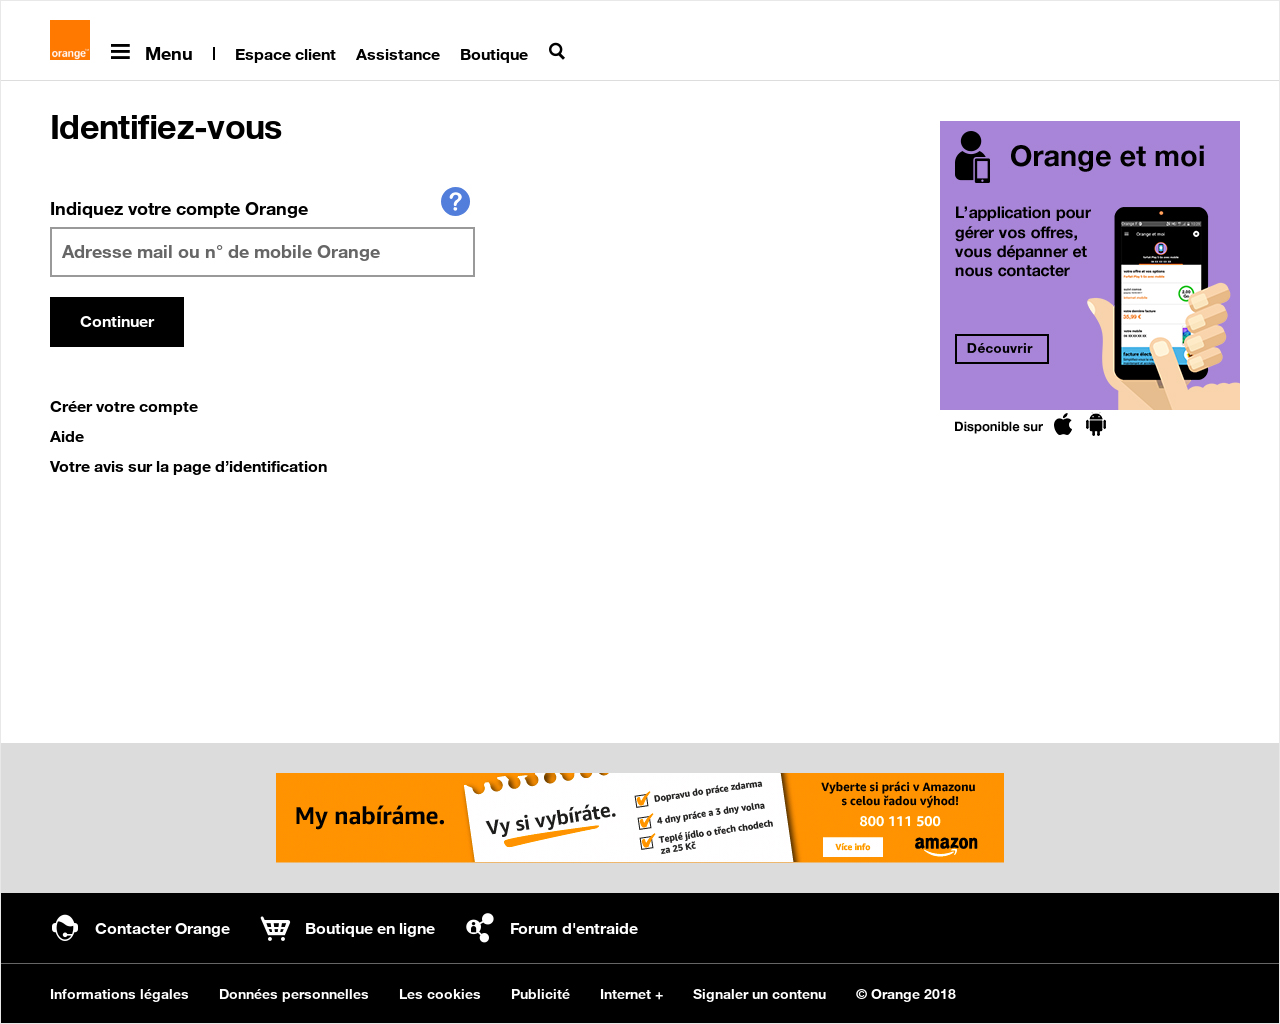 Оригинална верзија странице за пријаву на Оранге.фр
За поређење, ове странице изгледајуна сасвим различите начине: злонамерна верзија користи застарели Оранге сајт дизајн, док оригинални сајт има модернији и сигурнији, будући да се лозинка тражи од корисника у другом кораку, а не на истој страни у исто време када и логин.
Очигледно, домен пхисхинг сајта има веоманизак ниво популарности. Истовремено, рејтинг ове странице Оранге.фр је 7/10. Иако је дизајн пхисхинг ресурса веома сличан претходној верзији Оранге.фр сајта, он се не налази на Оранге.фр или на неком другом популарном домену. Ова информација, која сведочи о потенцијалној опасности од лажног веб сајта, покреће протокол за детаљнију анализу.
 Анализа домена орангефранце.веебли.цом - пхисхинг верзија сајта. Ови подаци се могу користити за процену његове популарности.
Следећа фаза је верификација дизајна. На први поглед, поређење пиксела по пикселу лажног веб сајта са реалним је сасвим довољно. Није. Различити приступ се користи помоћу хасхова слике. У овој методи, оригинална слика се компримује на мању величину уз одржавање потребних детаља. Резултат је вектор фиксне величине са једноставном метрицом. Захваљујући овом приступу, АИ упоређује исти тип слика са датим статистичким девијацијама. Међутим, испоставило се да је ова технологија мање поуздана и толерантна на грешке него што се очекивало.
Испоставило се да је то много ефикаснија методакоришћење компјутерског вида. Помаже вештачкој интелигенцији да добије информације о сликама тако што детаљно прегледа одређене пикселе и њихову околину. За ово се користе дескриптори - нумерички описи релативних промена у фрагменту око пиксела. Овај процес вам омогућава да прецизније процените варијабилност нијанси сиве, укључујући откривање присуства градијента и одређивање његовог интензитета.
Пиксели одабрани алгоритмом, тзвинтересантне тачке се могу проверити у односу на ажурирану базу података дескриптора након што буду примљене. Међутим, сама чињеница присуства пиксела на слици који су слични пикселима друге није довољна да се закључи да слика одговара оној у бази података. Из тог разлога, метода „просторне верификације“ се користи за упоређивање просторних односа између појединачних пиксела на слици.
 а) Пример валидне просторне конфигурације пиксела
 б) Пример који је одбијен као неважећи
Извор је просторна верификацијаважећи подаци, али додатни кораци се додају како би се елиминисали могући лажни позитивни резултати, укључујући и проверу хеширања слика.
Анализа тачака интересовања на слици која садржитекст је пун проблема. Ове слике подразумевано имају много нагиба јер слова и текстуални елементи стварају много ивица. Чак и мала површина узорка слова садржи много занимљивих тачака, што често доводи до лажних позитивних резултата. Просторна верификација је овде немоћна.
Да би се решио овај проблем, развио сесофтвер који може анализирати фрагменте слика за текст. У овим случајевима, АИ неће користити тачке са таквих локација у процесу поређења слика.
Цео поступак верификације се у потпуности спроводи уаутоматски режим. У 99% случајева помаже у препознавању пхисхинг сајта за мање од десет секунди, а повезаним Аваст корисницима ће бити онемогућен приступ.
Откривени су пхисхинг сајтови
Модерни пхисхинг сајтови су велики варалице. Сајбер криминалци улажу велике напоре да изгледају као прави. Примери у наставку приказују како сајт за пхисхинг може бити сличан оригиналу.
 Дизајн злонамерне верзије нема логотипеГоогле апликације. Постоје и мале разлике у бојама аватара корисника и опцијама избора у сивом модулу за пријаву.&нбсп;Сајт за пхисхинг.
 Стара верзија Гоогле странице за пријаву.
Током година, пхисхинг сајтови су значајнопобољшани и изгледају веома убедљиво. Неки од њих чак користе ХТТПС протокол, а „зелена брава“ у траци прегледача даје корисницима лажни осећај сигурности.
 Иконе лажног Аппле сајта за пријављивање се мало разликују од оригиналних. Званична страница такође користи другачији фонт.&нбсп;Сајт за пхисхинг.
 Страница за пријаву на Аппле ИД.
Мале мане на страници за крађу идентитетапостају очигледни само у поређењу са оригиналним, поузданим ресурсом. Они сами по себи не привлаче пажњу. Покушајте сада да запамтите како изгледа страница за пријаву услуге коју користите. Мало је вероватно да ћете моћи да представите дизајн у свим његовим детаљима - а то је оно на шта се преваре који креирају лажне веб странице рачунају.
Како се претња шири?
Везе ка пхисхинг сајтовима најчешће се шаљу у пхисхинг имејловима, али се могу наћи и у плаћеним огласима који се појављују у резултатима претраге.
Најчешће, нападачи креирају лажне мејлове од познатих компанија којима корисници верују: банака, авио-компанија, друштвених мрежа.
Други вектор напада је технологија која се зове"Цлицкбацк". Сајбер криминалци обично користе ову технику на друштвеним мрежама: корисници виде примамљив наслов као што је „Набавите бесплатан телефон“ или „Н бренд са невероватним попустом“ и кликните на злонамерни линк.
Хакери такође могу да хакују или креирају лажне налоге популарних људи и постављају злонамерне везе на њихове профиле и објаве.
Шта се дешава након што жртва кљуца на мамац?
Сврха пхисхинга је као и скоро свака другасајбер напади – стицање финансијске користи. Једном када сајбер криминалац добије корисничке акредитиве за пријаву преко пхисхинг сајта, може их користити на различите начине, у зависности од типа странице за лажирање. Ако је у питању злонамерна копија веб странице финансијске институције – банке или компаније попут ПаиПал-а, хакер ће имати директан приступ новцу преварене особе.
Примљена лажна пријава и лозинка заУлазак на веб страницу транспортне компаније, на примјер, УПС или ФедЕк, наравно, неће донијети тренутну добит. Уместо тога, нападач може покушати да користи детаље да би добио приступ другим рачунима са вреднијим информацијама - укључујући, покушај да испуца е-пошту жртве. Добро је познато да људи често постављају исту лозинку за пријављивање на разне услуге. Други начин прихода за интернет криминалце је да продају украдене личне податке на тамној мрежи.
То је такозвани механизам "бесмисленог напада". На Интернету постоје многе застареле ВордПресс странице. Могу бити хакирани због ниске цене и коришћени за пхисхинг кампање. Просечна цена имплементације пхисхинг алата је $ 26.
Како се заштитити
Између успешног пхисхинг напада и чињеницеОбично је потребно неко време да сајбер криминалци користе украдене детаље. Што се претња брже елиминише, више потенцијалних жртава можемо да заштитимо. Ако су логин и лозинка већ украдени, корисник може само да их промени, и то што је брже могуће.
Како се заштитити од једне од најуспјешнијих технологија цибер напада - пхисхинг:
- Прије свега, инсталирајте антивирус на све своје уређаје - ПЦ, Мац, паметне телефоне и таблете. Антивирусни софтвер је сигурносна мрежа која штити кориснике мреже.
- Не прати линкове у сумњивиме-поруке и не преузимајте фајлове који су им припојени. Не одговарајте на такво писмо, чак иако је на први поглед дошло од особе или организације којој вјерујете. Уместо тога, контактирајте примаоца на другом комуникационом каналу да бисте потврдили да је порука заправо стигла из овог извора.
- Покушајте да унесете адресу сајта у претраживачу у свим случајевима - то ће вас заштитити од случајног пребацивања на верзију коју су направили преваранти.
- ХТТПС није „зелено закључавање“гаранција сигурности. Ова икона само означава да је веза заштићена шифровањем. Локација на којој се налазите може бити лажна. Сајбер криминалци имплементирају шифровање на пхисхинг сајтовима да би преварили кориснике, тако да је посебно важно проверити и проверити аутентичност ресурса који користите.
У 2018. години, стручњаци за Аваст су истраживалислање злонамерних мејлова са хакованих МаилЦхимп налога, случајеви секс фишинга и лажне кампање у вези са применом ГДПР уредбе. У будућности, према мишљењу стручњака, обим пхисхинг напада ће се повећати. Појавиће се нови начини да се прикрију акције нападача које имају за циљ крађу поверљивих корисничких података.