ผู้เชี่ยวชาญของไซแมนเทครายงานมัลแวร์ตัวใหม่ที่เรียกว่า Xhelper ซึ่งทำงานอย่างรวดเร็ว
มันคืออะไร
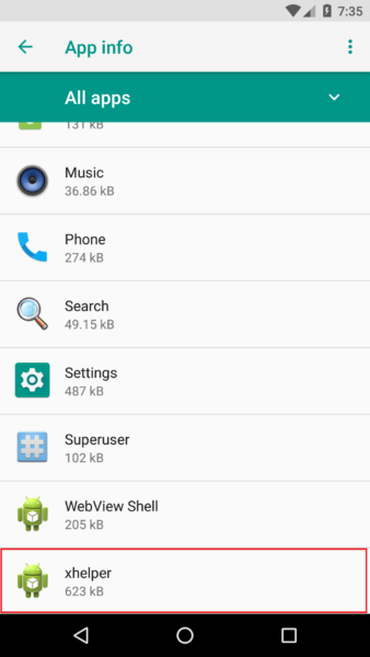
ไวรัสถูกพบครั้งแรกในเดือนมีนาคมปีนี้และตั้งแต่นั้นมาเขาก็แข็งแกร่งขึ้นมาก แหล่งที่มาของการติดไวรัสคือการเปลี่ยนเส้นทางและไซต์ที่น่าสงสัยซึ่งเปลี่ยนเส้นทางผู้ใช้ไปยังหน้าที่มีแอปพลิเคชัน Android เมื่อเปิดตัวแล้ว มัลแวร์จะลงทะเบียนตัวเองเป็นบริการหลัก ซึ่งจะช่วยลดความเสี่ยงในการปิดระบบเนื่องจากหน่วยความจำเหลือน้อย
เป้าหมายของ Xhelper นั้นง่ายมาก:มันเปลี่ยนรุ่นใด ๆ ให้เป็นสมาร์ทโฟน Xiaomi ทำให้ผู้ใช้ท่วมท้นด้วยการโฆษณาและสแปม ถนนทุกสายมุ่งสู่ Play Store ซึ่งคุณสามารถติดตั้งแอปพลิเคชันต่างๆ ได้ นักพัฒนา Xhelper ได้รับความสนใจจากการดาวน์โหลดแต่ละครั้ง
ตามที่ผู้เชี่ยวชาญระบุ โทรจันได้ติดสมาร์ทโฟนไปแล้วประมาณ 45,000 เครื่อง และมีอุปกรณ์เพิ่ม 2,400 เครื่องในจำนวนนี้ทุกเดือน ส่วนใหญ่อยู่ในอินเดีย สหรัฐอเมริกา และรัสเซีย
</ img>
จะทำอย่างไรกับมัน
ไม่สามารถลบ Xhelper ได้เนื่องจากจะติดตั้งตัวเองเป็นบริการสแตนด์อโลนแยกต่างหาก การลบการตั้งค่าระบบปฏิบัติการหรือแม้แต่การรีเซ็ตเป็นการตั้งค่าจากโรงงานก็ช่วยไม่ได้
น่าเสียดายที่ยังไม่สามารถระบุช่องทางการเผยแพร่มัลแวร์ได้ แต่ปรากฎว่า Xhelper แพร่ระบาดไปยังสมาร์ทโฟนบางยี่ห้อเท่านั้น อันไหนไม่ได้ระบุแน่ชัด