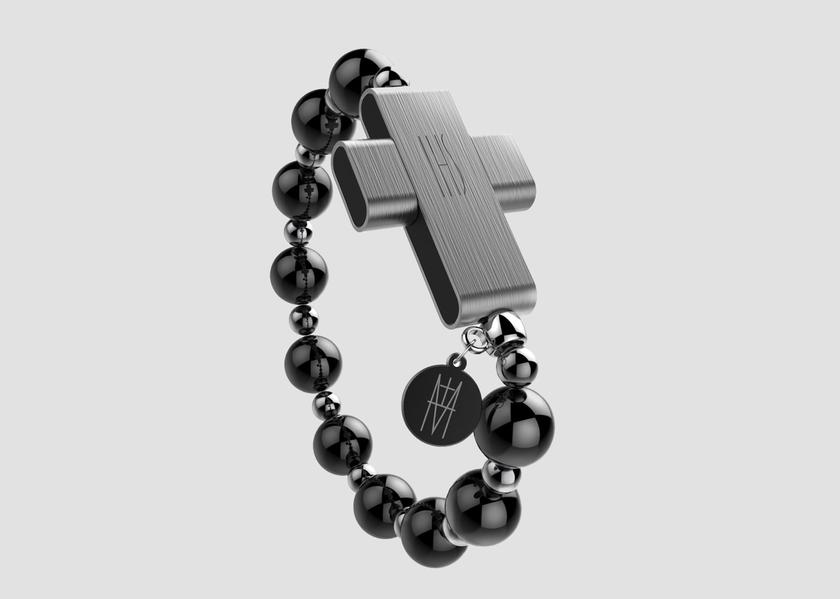
Кілька днів тому в Ватикані представили електронні чотки з розумним хрестом eRosary, які покликані.
Як це працює
Фахівець з кібербезпеки зміг зламатиeRosary за допомогою фірмової програми Click to Pray, яка синхронізує духовний девайс із серверами Всесвітньої молитовної мережі Папи Римського, всього за 15 хвилин.

</ Img>
Для цього йому знадобилася лише адресаелектронної пошти, прив'язаний до eRosary. Після цього хакер отримав доступ до акаунту і всі особисті дані користувача: день народження, стать, зростання, вага, фотографію, а також дані про місце розташування.
Крім того, після хакер зміг видалити акаунт користувача.

</ Img>
Фахівець, який виявив вразливість, зв'язався з розробниками і розповів про проблему. Вразливість оперативно усунули.