Problem med autentiseringssystem
Onlineekonomin beror på användarnamn och lösenord. De
Inte konstigt att banker och andra digitalatjänster har utvecklat mer sofistikerade autentiseringssystem som gör mer än att lita på att användare känner till sitt lösenord. Till exempel har en person sin egen eToken.
eToken (från engelska elektroniska - elektroniska och engelska.token - sign, token) - medel för personlig autentiseringsverktyg i form av USB-nycklar och smartkort, samt mjukvarulösningar som använder dem. Sådana tokens säljs också i Ryssland.
Processen som användaren haroch lösenord och personlig token, kallas multifaktorautentisering (MFA). Ja, det begränsar kraftigt möjligheten till cyberbrott, men det har också sina nackdelar. Eftersom det innebär mycket krångel är många användare ovilliga att registrera sig för token, vilket innebär att få människor använder den.
Finns det något alternativ?
För att lösa detta problem nyligenalternativt autentiseringssystem har blivit populärt i tjänster som Amazon, Facebook, Google och PayPal. Detta system, känt som riskbaserad autentisering (RBA), tittar på användarens fingeravtryck för att verifiera någons referenser. De kan innehålla grundläggande teknisk information som typ av webbläsare eller operativsystem samt användarens beteende. Det handlar om musens rörelse, dess placering och till och med hastigheten på att trycka på knapparna. Om fingeravtrycket matchar det som förväntas av användaren - baserat på det tidigare beteendet - får han omedelbart logga in med endast sitt användarnamn och lösenord. Annars krävs ytterligare autentisering med en token.
Naturligtvis kom cyberbrottslingar snabbt fram tillsätt att kringgå RBA genom att utveckla phishing-kit som också inkluderar fingeravtryck. De har dock svårt att göra detta till en effektiv och lönsam verksamhet. En av anledningarna är att dessa användarprofiler ändras över tid och beroende på tjänster och måste samlas in genom ytterligare nätfiskeattacker.
Poserar som en annan person som en tjänst
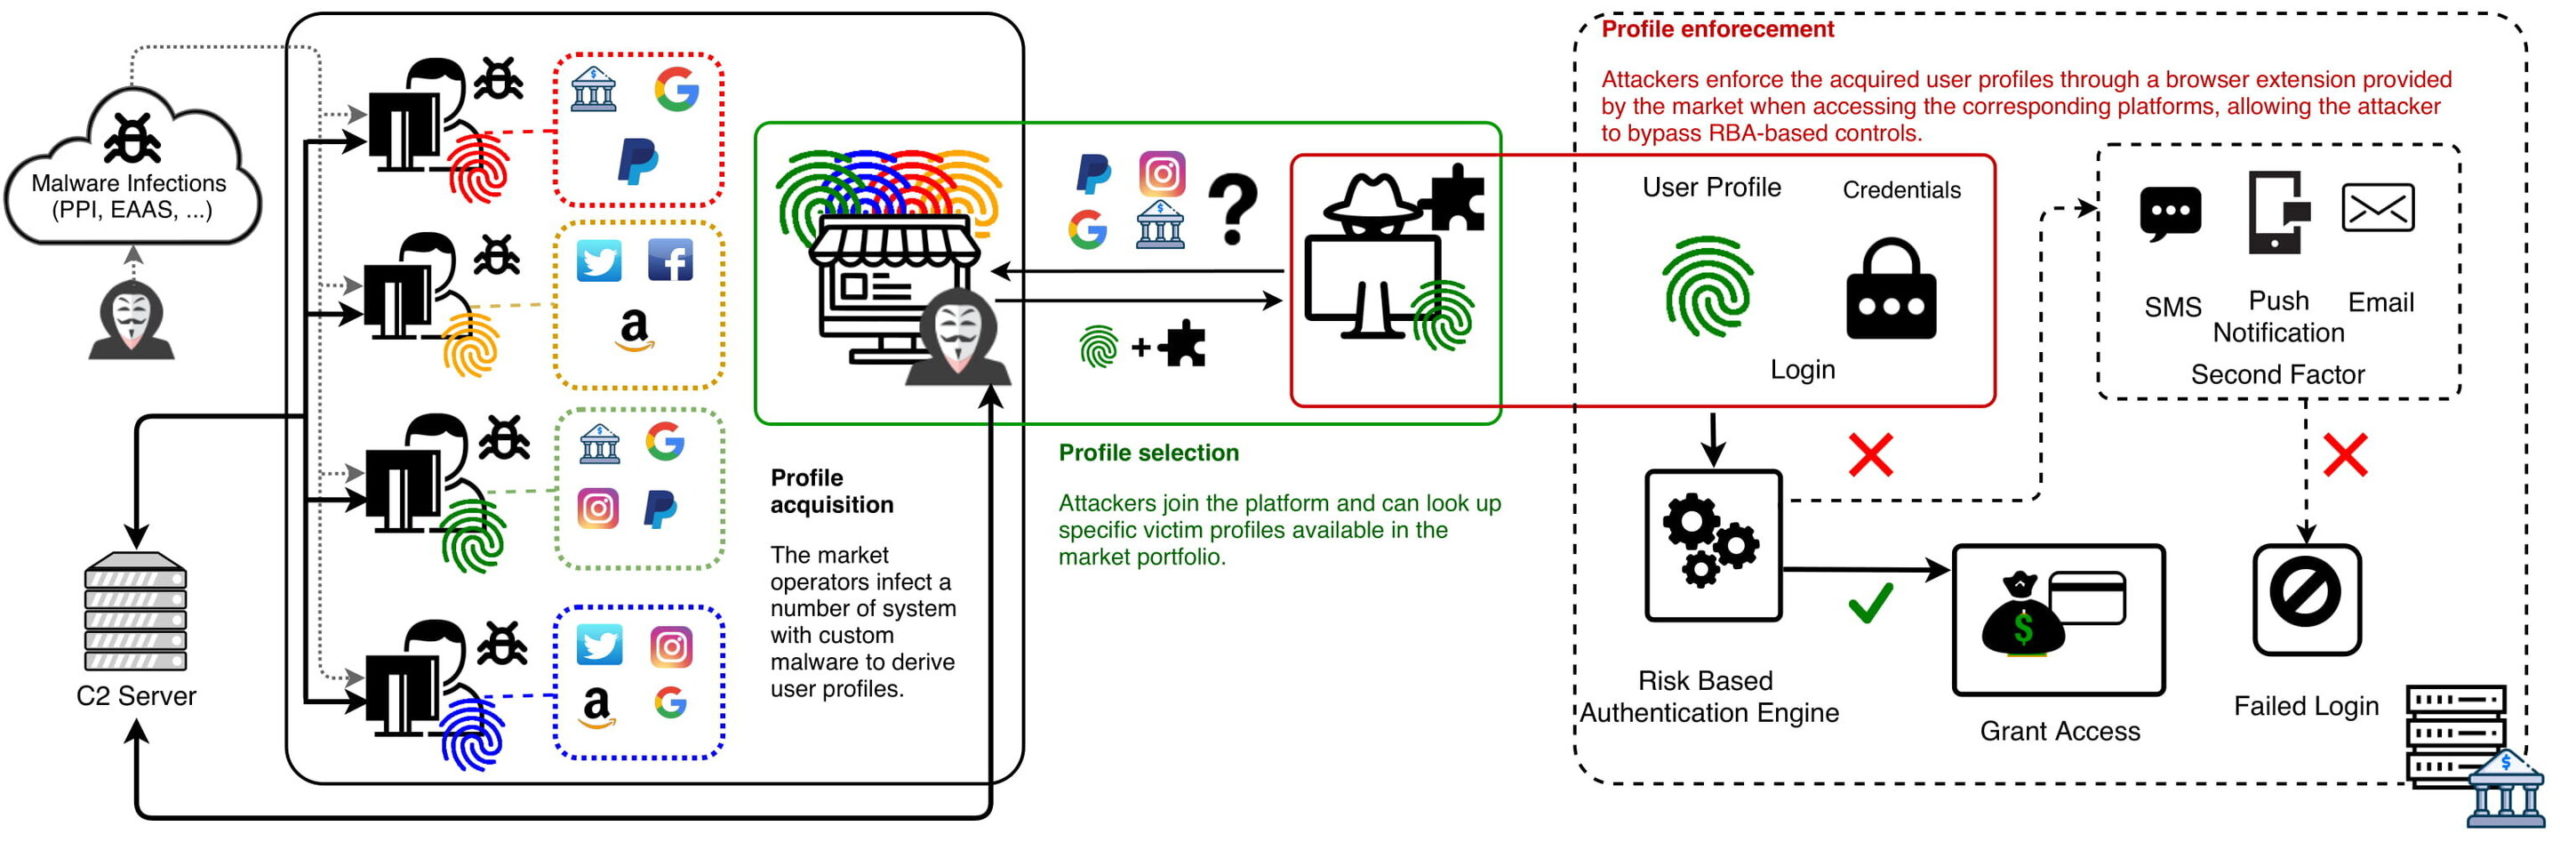
Nyligen forskare från Tekniska HögskolanEindhoven fann bevis på en storskalig och mycket komplex marknad som verkar övervinna dessa begränsningar. Marknaden, baserad i Ryssland, erbjuder över 260 000 detaljerade användarprofiler tillsammans med andra referenser som e-postadresser och lösenord.
"Det unika med denna underjordiska webbplatsär inte bara dess skala, utan också att alla profiler ständigt uppdateras, det gör att de behåller sitt värde”, förklarar Luca Allodi, forskare i Säkerhetsgruppen vid Matematisk-datavetenskapliga fakulteten, som tillsammans med Ph.D. Student Michele Campobasso var ansvarig för forskningen.
Kunder kan söka i databasen,för att välja exakt den internetanvändare de vill rikta in sig på. Detta möjliggör mycket farliga riktade nätfiskeattacker. Förresten, köpare på den här svarta marknaden kan få programvara som automatiskt laddar ner köpta användarprofiler till riktade webbplatser.
Luca Allodi, T U/e-forskare
 Kredit: Eindhoven University of Technology.
För att betona det systematiskawebbplats, myntade Allodi och Campobasso termen imitation som en tjänst (IMPaaS), vilket återspeglar välkända molntjänster som SaaS (programvara som en tjänst) och IaaS (infrastruktur som en tjänst).
"Så vitt vi vet är detta den största och mest sofistikerade kriminella marknaden där dessa tjänster systematiskt erbjuds."
Marknadsundersökning var inte lätt, betonar deforskare. För att få tillgång till listorna över tillgängliga användarprofiler var forskarna tvungna att få speciella inbjudningskoder som befintliga användare använder. Datainsamlingen var också svår - plattformsoperatörer spårade aktivt "bedrägliga" konton. Forskarna bestämde sig också för att hålla webbplatsens riktiga namn hemligt för att minimera risken för repressalier från marknadsoperatörer.
Pris på en "virtuell personlighet"
Priset för en användares "virtuella identitet"handelsgolvet varierar från 1 $ till cirka 100 $. Tillgång till kryptovalutaprofiler och elektroniska penningöverföringsplattformar verkar vara den mest värdefulla. "Att bara ha minst en kryptovalutaprofil fördubblar nästan genomsnittsprofilen", säger Allodi.
En annan viktig faktor som höjer priset är...detta är rikedomen i det land där användaren befinner sig. "Det här är vettigt: angripare som vill imitera och tjäna pengar på användarprofiler sätter större värde på profiler som kan ge större ekonomisk vinst, och dessa finns oftast i utvecklade länder," säger Campobasso.
Användarprofiler värderas också högt,som ger tillgång till mer än en tjänst och profilerar med "riktiga" fingeravtryck, i motsats till fingeravtryck som "syntetiseras" av plattformen.
Använda profiler
I sin artikel beskriver forskarna ocksånågra exempel på hur brottslingar "beväpnar" dessa profiler, som de hittade på den hemliga Telegram-kanalen som används av plattformens kunder. I en känd attack beskriver en angripare hur man konfigurerar filter för offrets e-postlådor. Målet är att dölja meddelanden från Amazon relaterade till inköp av angriparen med offrets plattformskonto.
Konsekvenser av handel med "digitala identiteter"
Liknande marknader finns dock inte bara i Ryssland.
IntSights, ett företag i New YorkThreat Intelligence, som syftar till att ge företag möjlighet att "försvara sig framåt", meddelade idag lanseringen av företagets senaste rapport, Digital Browser Identification: The Hottest New Product on the Black Market.
Rapporten säger att "uppkomsten av en marknadGenesis i november 2018 uppmärksammade en ny typ av underjordisk "digital identitet"-tjänst. Den här typen av svarta marknader erbjuder kompletta fingeravtryck av en användares webbläsare och datoregenskaper, vilket gör att en angripare kan imitera offret nästan felfritt. "Detta ger den digitala identitetsköparen möjligheten att komma åt webbplatser som en annan användare och kringgå avancerade identitetsskyddstjänster." Studien anger att detta inkluderar tillgång till e-postkonton (t.ex. Google, Yahoo, Microsoft), sociala medieprofiler (t.ex. Facebook, Twitter, LinkedIn), bank- och kreditkortskonton (inklusive PayPal), detaljhandelswebbplatser och e-handel (t.ex. eBay). , Amazon, Best Buy), musiktjänster (Spotify), mobilitetsappar (Uber), statliga tjänster och till och med interna inloggningssidor.
"Tänk på det som digitalt"ansiktsigenkänning, men istället för att skanna ditt ansikte för att verifiera din identitet, använder de egenskaperna hos din enhet för att surfa på nätet", föreslår rapportens författare. Konsekvenserna är skrämmande, eftersom detta ger vem som helst möjligheten att inkräkta på och imitera en användares onlineidentitet, eftersom användare vanligtvis lagrar sina referenser i sin webbläsare – även för ekonomiska och arbetswebbplatser – för enkelhetens skull.
"Användningen av dessa maskeradtaktiker kommer utbortom bedrägeri och ekonomiska brott. Hackare kan rikta in sig på specifika företag genom att leta efter deras anställda; pedofiler kan rikta in sig på och imitera barn genom att söka offer som besöker kända barns webbplatser; och underrättelsetjänster kan söka efter olika regeringstjänstemän enligt deras interna inloggningssidor.”
IntSights noterade också att Richlogs, en nyGenesis-konkurrenten har anslutit sig till raden av ledande mörka handelsplattformar. "Precis som på Genesis-marknaden samlar och säljer Richlogs stulna" digitala fingeravtryck från enheter för webbsurfning (dvs. IP-adress, OS-information, tidszon, användarbeteende). Dessa webbplatser tillåter köparen att utge sig för att vara en legitim onlineanvändare och kringgå standardsäkerhetsprotokoll genom att erbjuda full behörighetsåtkomst till alla webbplatser som har lagrats i offrets webbläsare."
Ariel Einhoren, forskningschefIntSights, betonar: ”Graden av intrång i offrets liv som tillhandahålls av digital identitet är alarmerande. Det är inte bara kreditkort, bankkonton eller personlig information som står på spel. Digital identitet ger cyberbrottslingar möjlighet att nästan helt avlyssna någon annans identitet på Internet. Detta inkluderar allt från visningskostnader till spårning av dagliga resvägar och visning av skatteinformation. ” Hon tillade att ju större offrets digitala fotavtryck, desto mer kan angriparen efterlikna henne. "Digitala ID, som säljs på Richlogs och Genesis, erbjuder ett komplett digitalt fingeravtryck av en person på en tallrik, vilket ger oändliga möjligheter till bedrägeri, bedrägeri, stöld och tillgång till offrets integritet."
Hur skyddar du dig?
IntSights gav tips för att skydda din organisation mot digital identitetsbedrägeri:
- Övervaka ständigt digitala identitetsmarknader.Synlighet och medvetenhet är nyckeln till proaktivskydd. "Att övervaka dessa marknader kan hjälpa dig att identifiera komprometterade personer i ett tidigt skede (till exempel på en av dina interna inloggningssidor) så att du kan spåra trafik till den sidan närmare och / eller förbättra verifieringsmetoder när användare loggar in."
- Aktivera tvåfaktorsautentisering.”Begäran om den andra (eller till och med den tredje) variabeln föranvändarverifiering gör det svårare för hackare att hacka konton. Detta kan inkludera mobilverifiering eller ge svar på ytterligare säkerhetsfrågor som bara kunden eller den anställde vet. "
- Uppdatera fingeravtrycksprotokoll regelbundet.Om ditt företag använder digitala utskrifterfinger för att verifiera klienter eller användare, uppdatera dessa protokoll regelbundet och lägg till ytterligare autentiseringspunkter för att hålla jämna steg med uppdateringarna för stealerversionen.
- Rensa dina cookies och din webbhistorik konsekvent."Rensa kakor och webbhistorikbegränsar mängden av din "digitala historik" och riskerar därför inte ytterligare webbplatser och / eller profiler om din enhet blir infekterad. "
- Ändra lösenord regelbundet.Detta är alltid en bästa praxis för cybersäkerhet, och det gäller verkligen här också. Att ändra lösenord och förhindra återanvändning av lösenord kan avsevärt minska risken för hackning.
Läs också
Det årliga uppdraget i Arktis har avslutats och uppgifterna är en besvikelse. Vad väntar mänskligheten?
Se närmaste bilder på solens yta
Koronavirus har lärt sig att efterlikna humana immunproteiner och lura kroppen