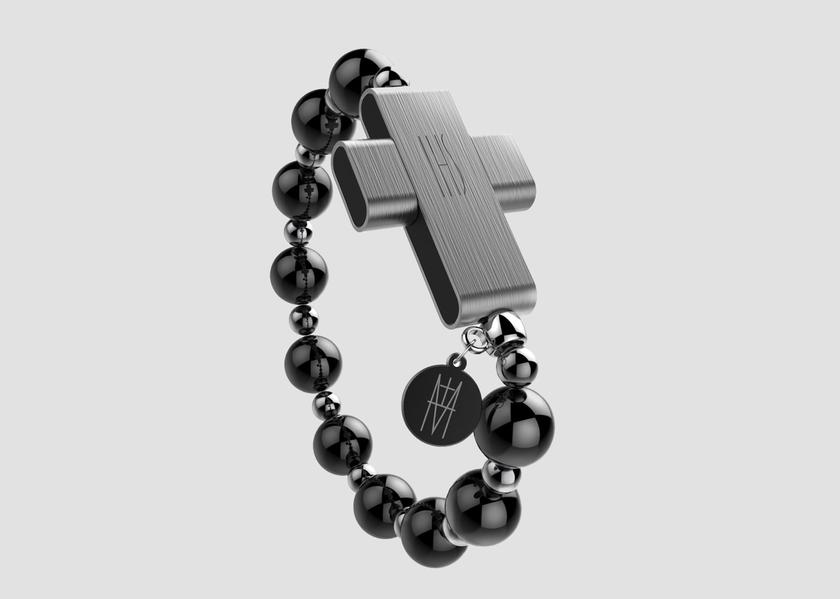
Несколько дней назад в Ватикане представили электронные четки с «умным» крестом eRosary, которые призваны
Hur fungerar det
Специалист по кибербезопасности смог взломать eRosary с помощью фирменного приложения Click to Pray, которое синхронизирует духовный девайс с серверами Всемирной молитвенной сети Папы Римского, всего за 15 минут.

</ img>
Для этого ему понадобился только адрес электронной почты, привязанный к eRosary. После этого хакер получил доступ к аккаунту и все личные данные пользователя: день рождения, пол, рост, вес, фотографию, а также данные о местоположении.
Dessutom, efter att hackaren kunde radera användarkontot.

</ img>
Специалист, который обнаружил уязвимость, связался с разработчиками и рассказал о проблеме. Уязвимость оперативно устранили.